CTF en ciberseguridad: qué es, tipos y plataformas para practicar [2026]
Descubre qué es un CTF (Capture The Flag), los tipos de competición, las categorías de retos y las mejores plataformas para practicar hacking y ciberseguridad.
Análisis técnicos y guías prácticas
Artículos sobre ciberseguridad, inteligencia artificial y desarrollo. Casos reales, guías prácticas y análisis técnicos actualizados.
Descubre qué es un CTF (Capture The Flag), los tipos de competición, las categorías de retos y las mejores plataformas para practicar hacking y ciberseguridad.
Aprende qué son CVSS y CVE, cómo se calcula la puntuación de vulnerabilidades, las métricas del CVSS v4.0 y cómo usar estos estándares en tu trabajo de seguridad.
Todo sobre CompTIA Security+ SY0-701: qué es, temario oficial, dominios del examen, recursos de estudio, tips para aprobar y por qué es la certificación más demandada en ciberseguridad.
Descubre qué es SOCMINT (Social Media Intelligence), las técnicas de investigación en redes sociales, herramientas clave y cómo aplicarlo en ciberseguridad y OSINT.
Aprende a redactar un informe OSINT profesional: organiza fuentes y evidencias, formula juicios trazables y comunica el nivel de confianza sin exagerar.
Aprende a preparar un entorno seguro para OSINT: separa cuentas, controla la red, aísla documentos y conserva evidencias sin exponer la investigación.
Aprende OSINT en Facebook: investiga perfiles, páginas, grupos y contenido público, usa Page Transparency y verifica sin atribuciones falsas.
Aprende OSINT en Instagram: busca perfiles y contenido público, verifica imágenes, detecta suplantaciones y documenta hallazgos sin falsas atribuciones.
Aprende OSINT de noticias: rastrea la fuente original, separa fechas, detecta republicaciones y reconstruye cronologías con evidencia verificable.
Aprende OSINT de teléfonos: normaliza números, interpreta prefijos y operadores, busca exposición pública y verifica hallazgos sin atribuciones falsas.
Aprende OSINT en X/Twitter: usa operadores avanzados, analiza perfiles y conversaciones, rastrea publicaciones antiguas y preserva evidencia con contexto pericial.
Aprende Email OSINT para investigar correos, revisar su exposición y contrastar vínculos con Hunter, HIBP y Gravatar sin confundir pistas con identidad.
Aprende Google Dorks para OSINT: operadores de búsqueda avanzada, ejemplos prácticos, filetype, site, fechas y metodología profesional.
Aprende OSINT en blogs y foros: encuentra conversaciones, contrasta fuentes y utiliza RSS para seguir publicaciones sin perder contexto ni confundir fechas.
Aprende OSINT de documentos: analiza metadatos de PDF, Word, Excel y PowerPoint con ExifTool, versiones, hashes y fuentes abiertas.
Aprende OSINT de empresas: registros, BORME, BRIS, documentos, licitaciones, patentes y metodología para investigar organizaciones.
Aprende OSINT de imágenes: Google Lens, TinEye, EXIF, búsqueda inversa, metadatos y geolocalización para verificar fotografías.
Aprende OSINT en Telegram: busca canales, grupos y posts públicos, reconstruye cronologías y verifica mensajes, imágenes y fuentes.
Aprende SOCMINT y OSINT en redes sociales: X, LinkedIn, Reddit, Meta y YouTube con búsqueda, cronología, verificación y análisis.
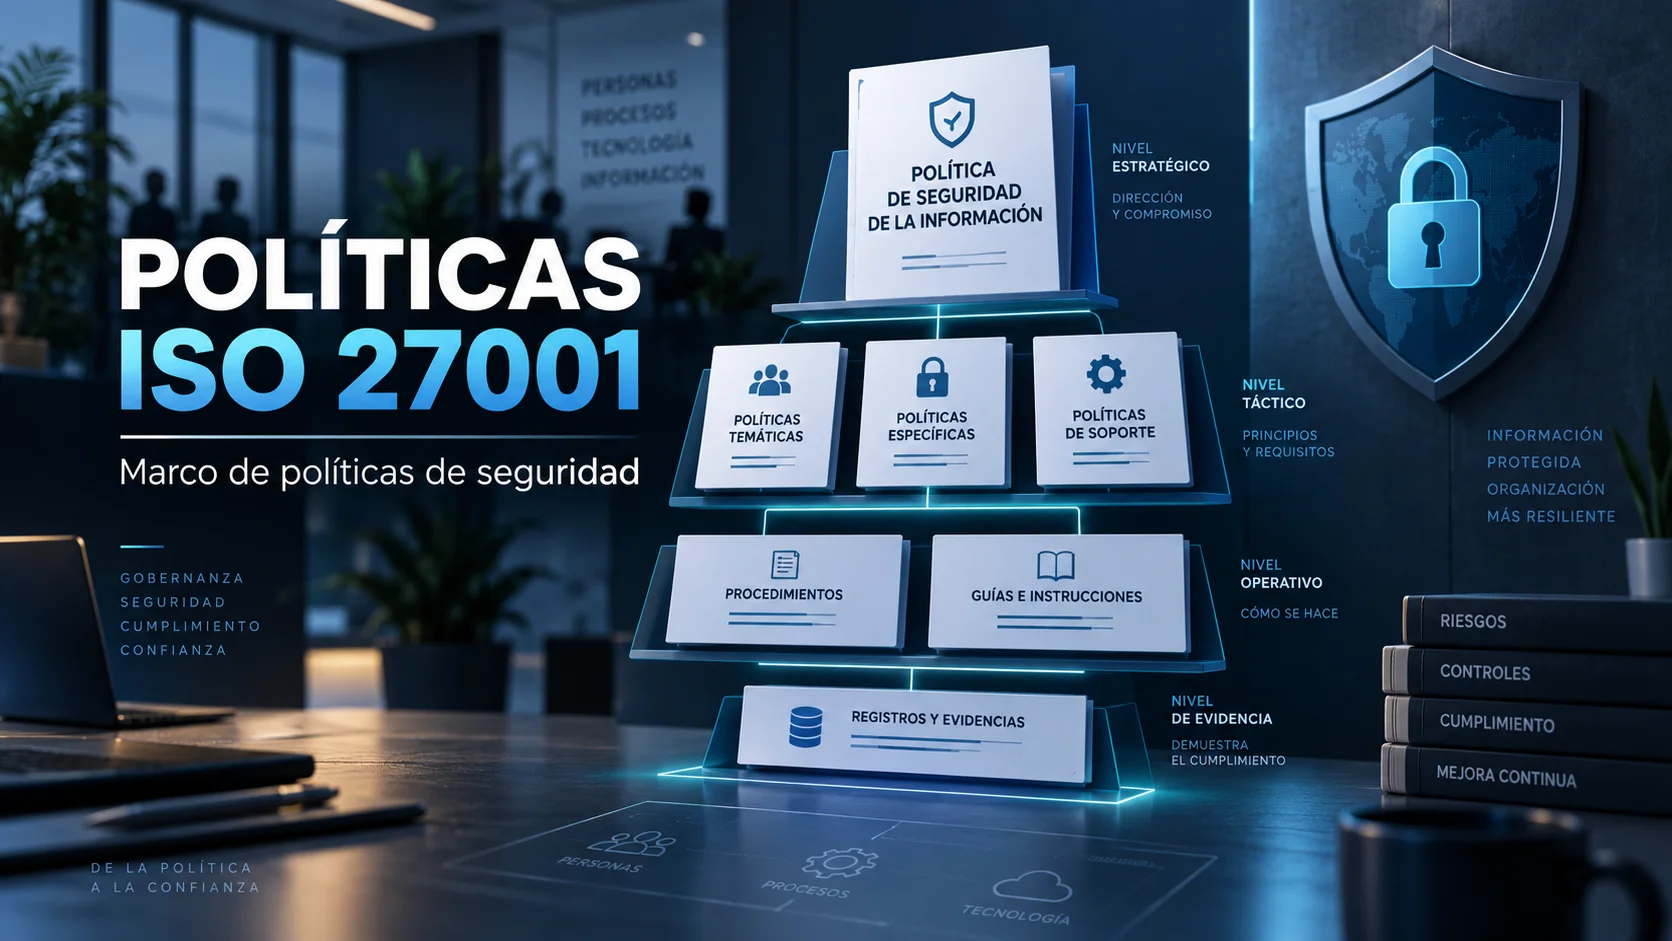
Aprende a diseñar un marco de políticas de seguridad según ISO/IEC 27001:2022: jerarquía documental, políticas temáticas, control A.5.1 y ejemplos prácticos.
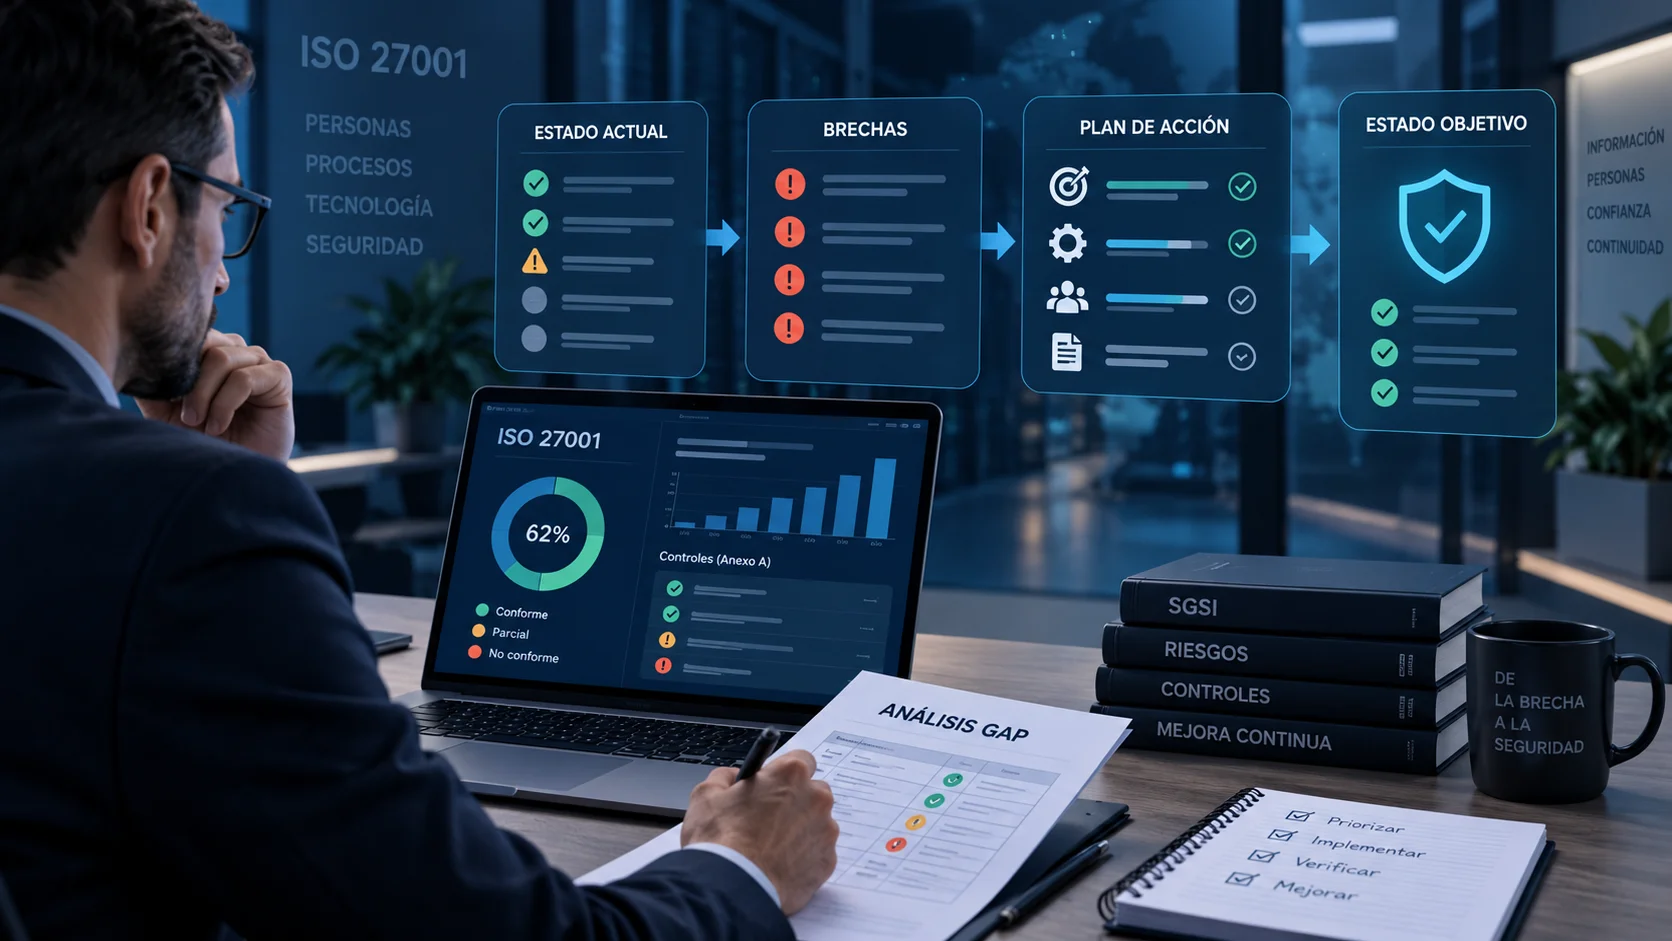
Aprende a realizar un análisis GAP ISO 27001:2022, detectar brechas del SGSI, evaluar evidencias, priorizar riesgos y convertir el diagnóstico en un plan de acción.
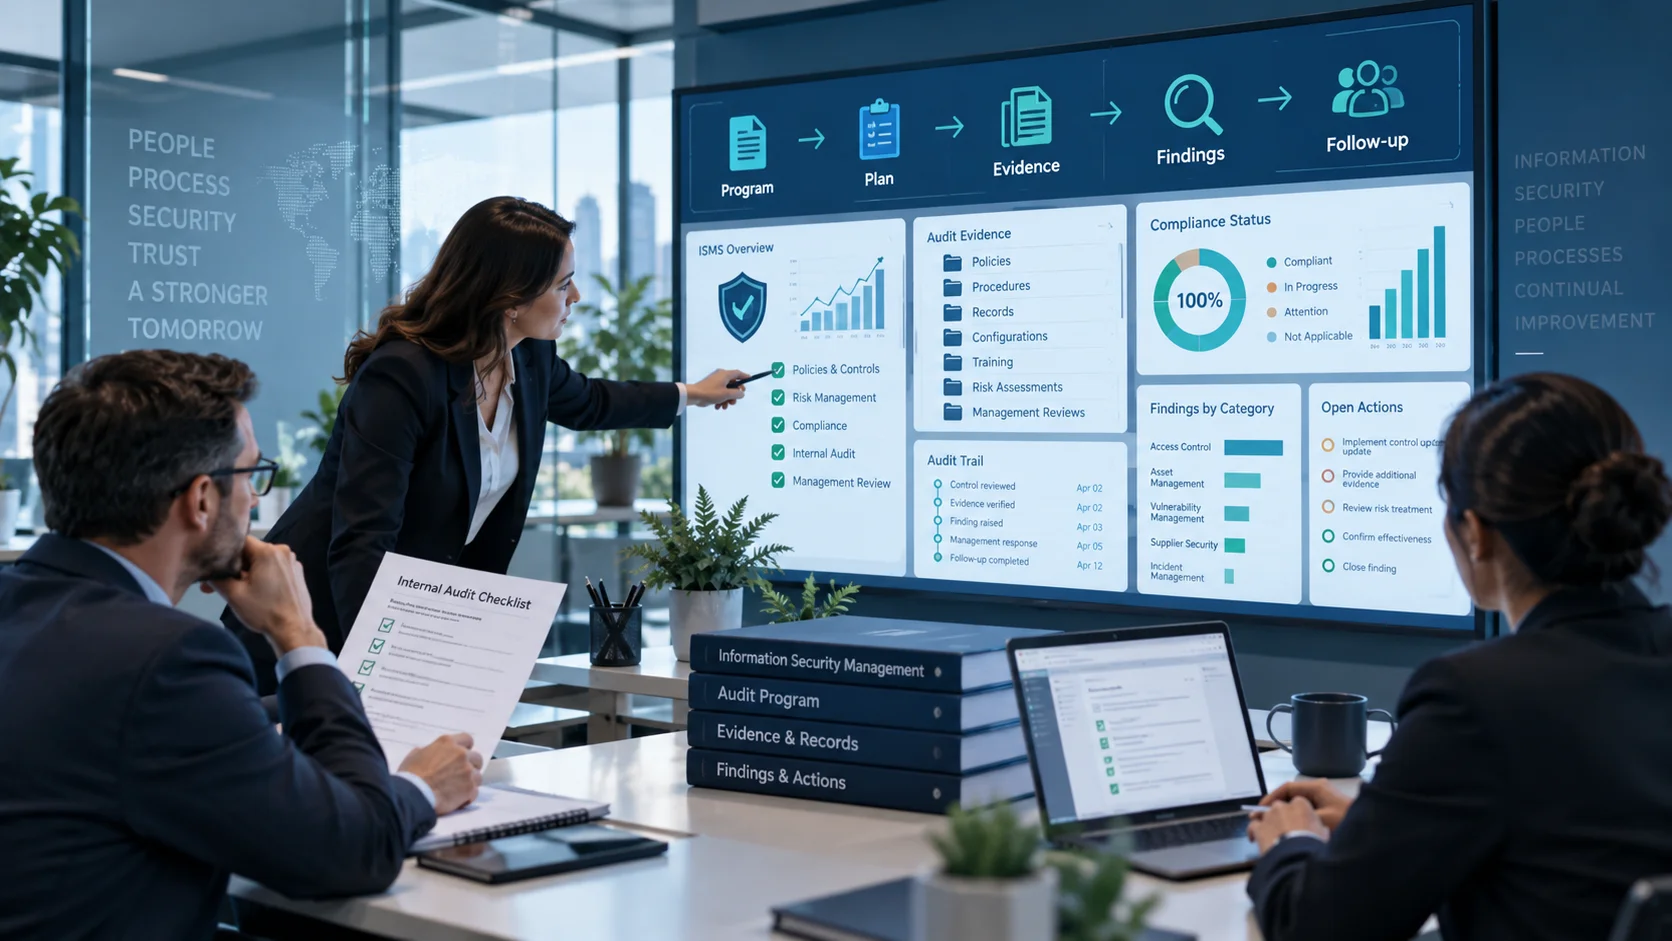
Aprende a realizar una auditoría interna ISO 27001: programa, criterios, alcance, muestreo, evidencias, hallazgos, informe y seguimiento con ISO 19011:2026.
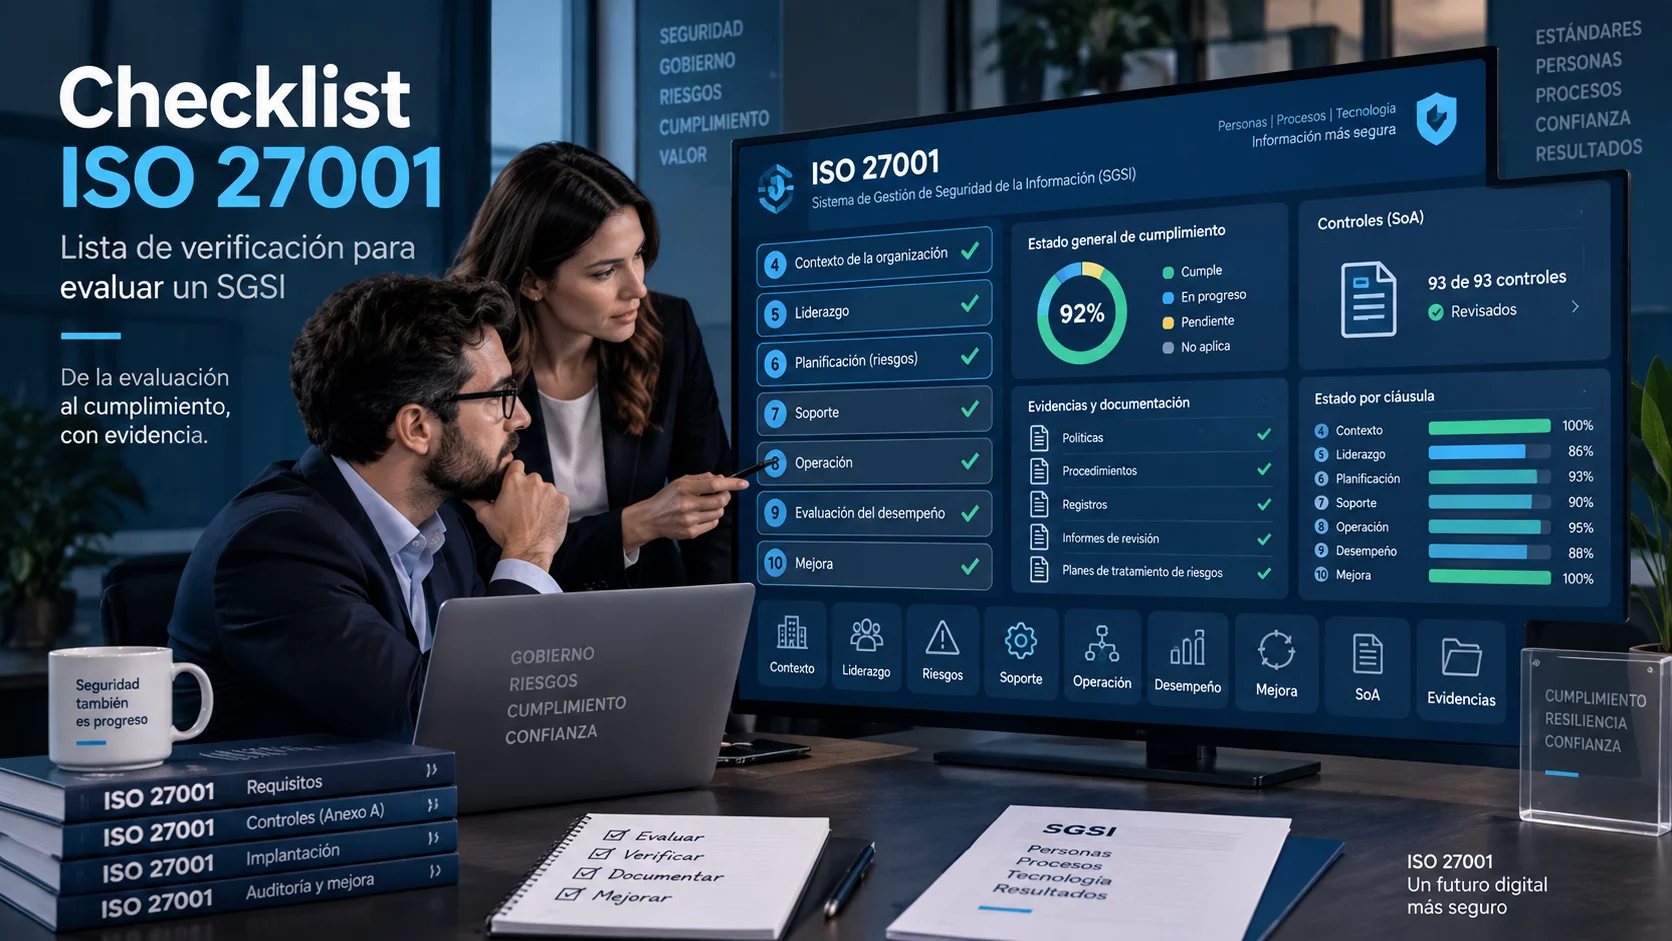
Revisa un SGSI con esta checklist ISO 27001: contexto, liderazgo, riesgos, soporte, operación, desempeño, mejora, SoA, controles y evidencias.
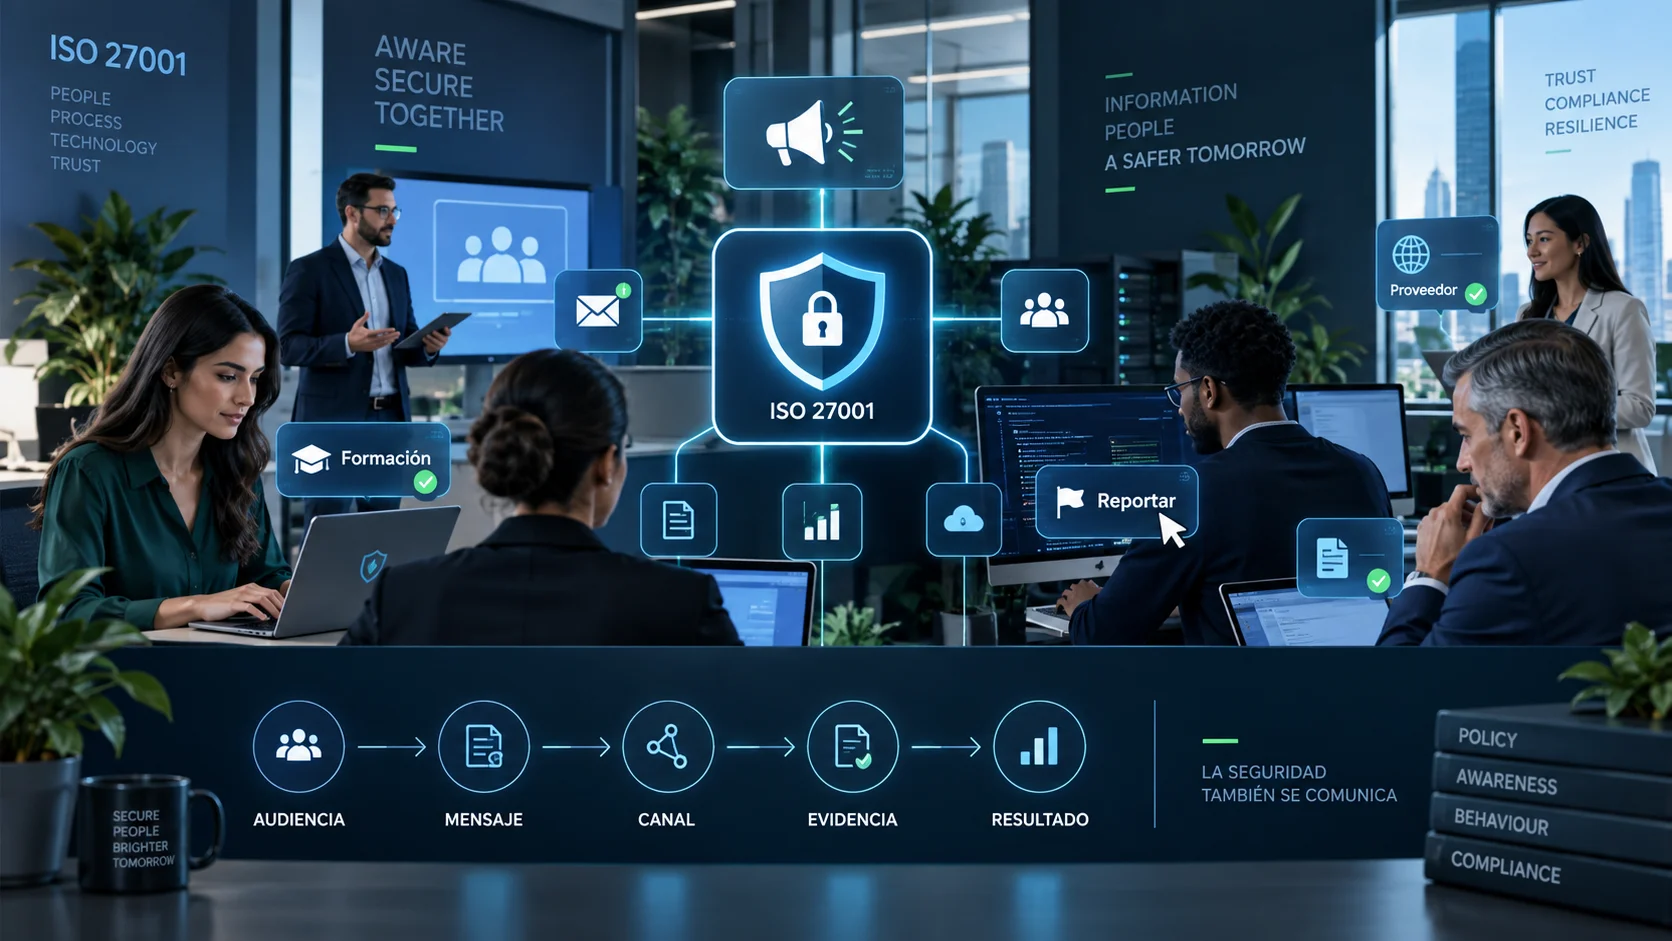
Aprende a crear un plan de comunicación y sensibilización ISO 27001: audiencias, mensajes, canales, roles, evidencias, métricas y ejemplo práctico.
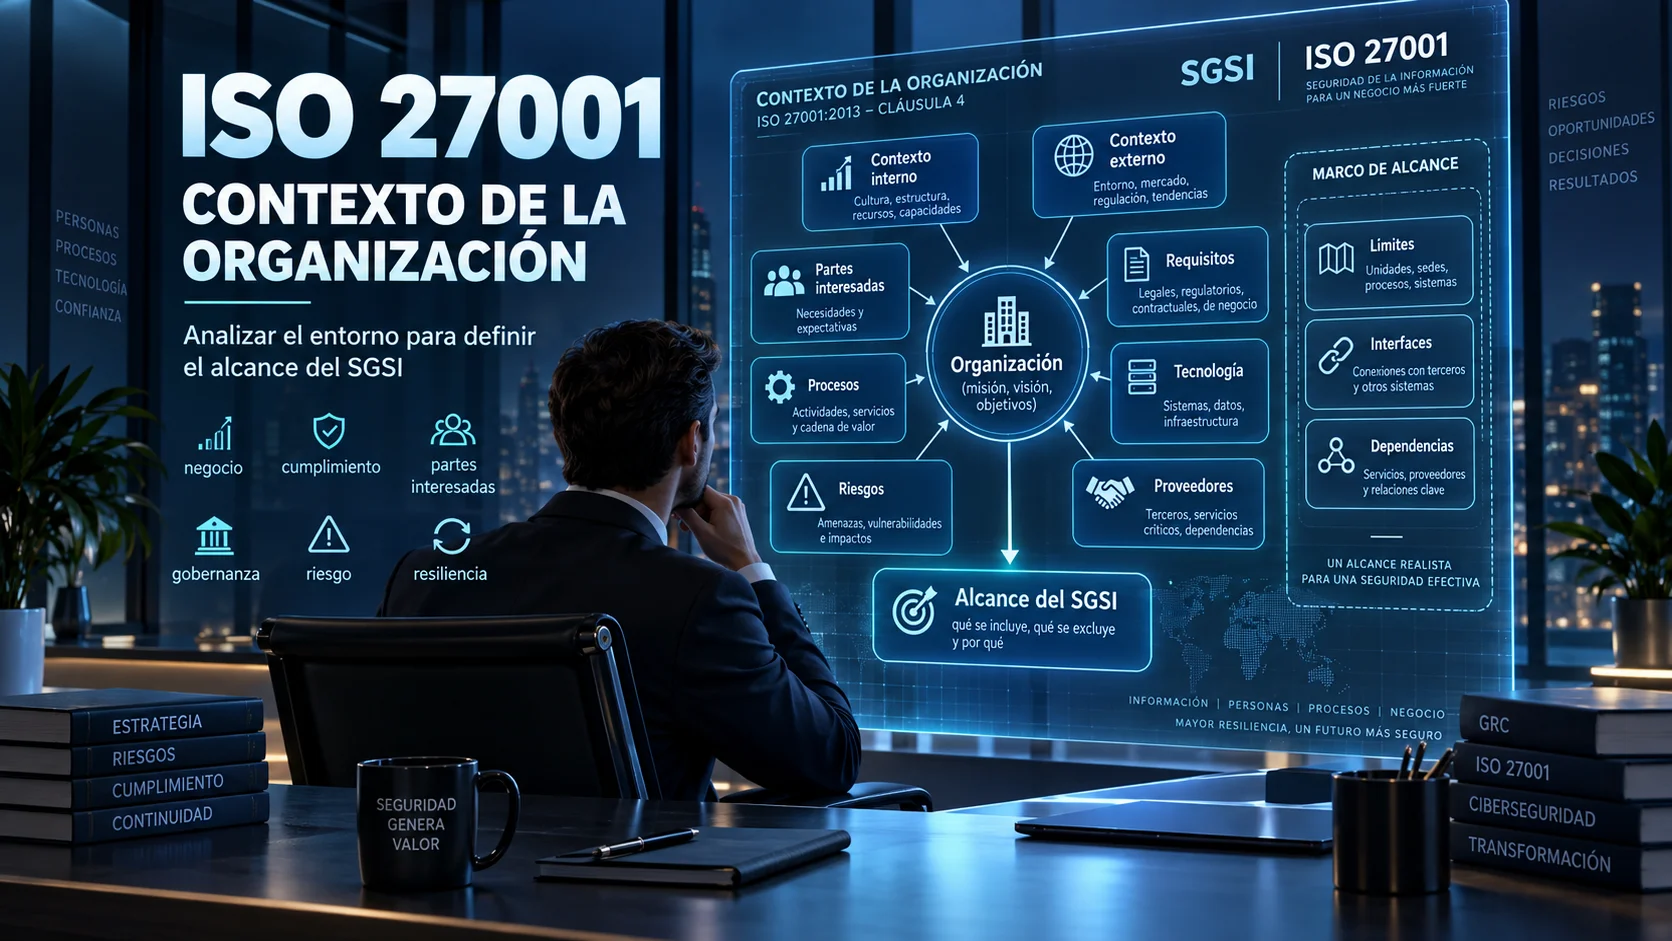
Aprende a interpretar y auditar las cláusulas 4.1–4.4 de ISO 27001: contexto, partes interesadas, alcance, dependencias, evidencias y hallazgos.
Aprende a analizar el contexto en ISO 27001:2022, identificar partes interesadas y requisitos, y definir un alcance del SGSI coherente y auditable.
Guía práctica de los 37 controles organizacionales A.5 de ISO 27001: finalidad, aplicación, evidencias, proveedores, cloud, incidentes y errores frecuentes.
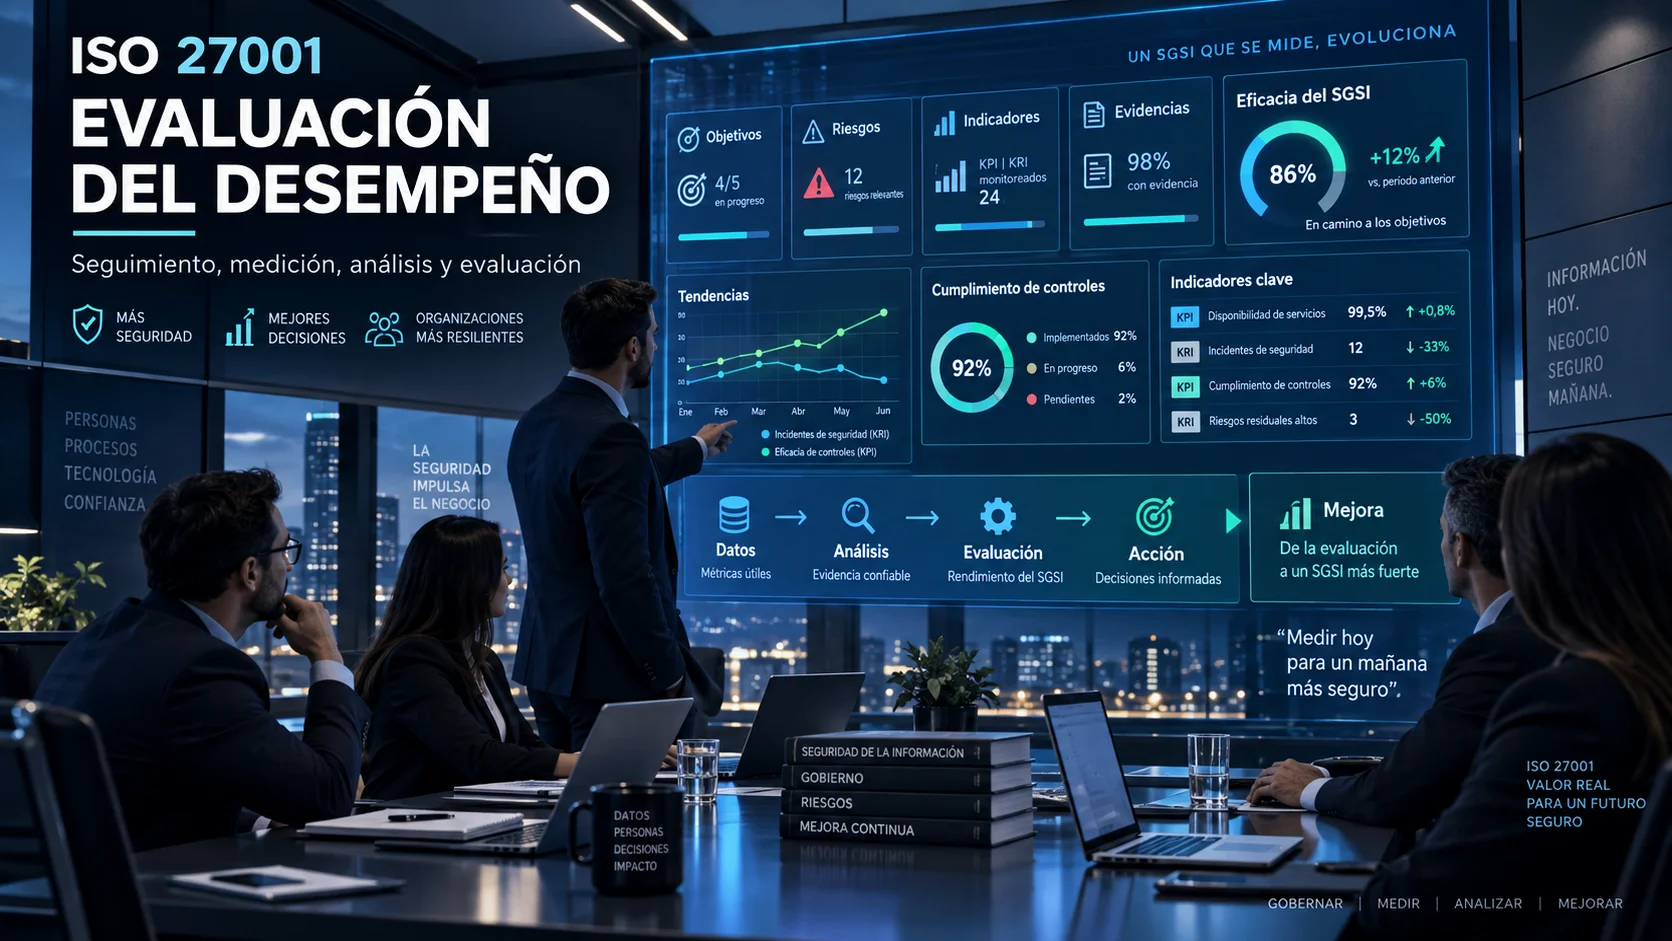
Aprende qué medir en un SGSI, cómo diseñar indicadores útiles, analizar resultados y evaluar la eficacia de controles y seguridad según ISO 27001.
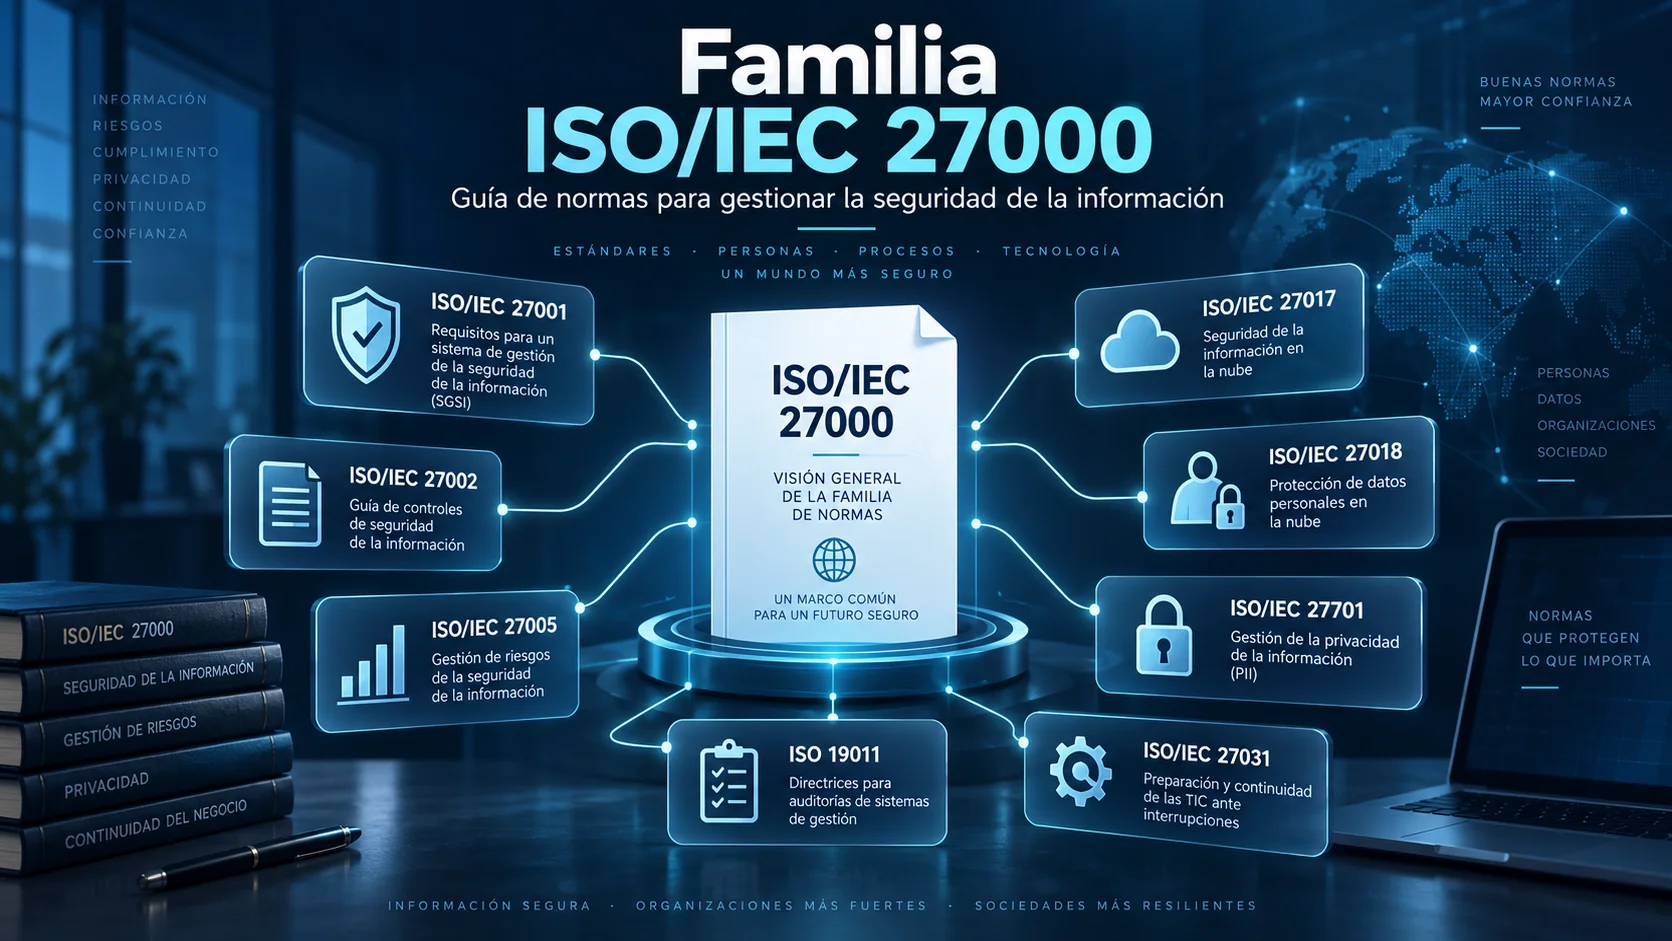
Descubre la familia ISO/IEC 27000, qué función cumple cada norma y cómo se relacionan ISO 27001, 27002, 27005, auditoría, cloud y privacidad.
Herramientas OSINT para buscar papers, libros, archivos, fuentes científicas y datasets. Guía 2026 con IA, verificación y metodología profesional.
Descubre el origen de ISO 27001, desde BS 7799 e ISO 17799 hasta ISO/IEC 27001:2022, su evolución, versiones y el estado vigente de la norma.
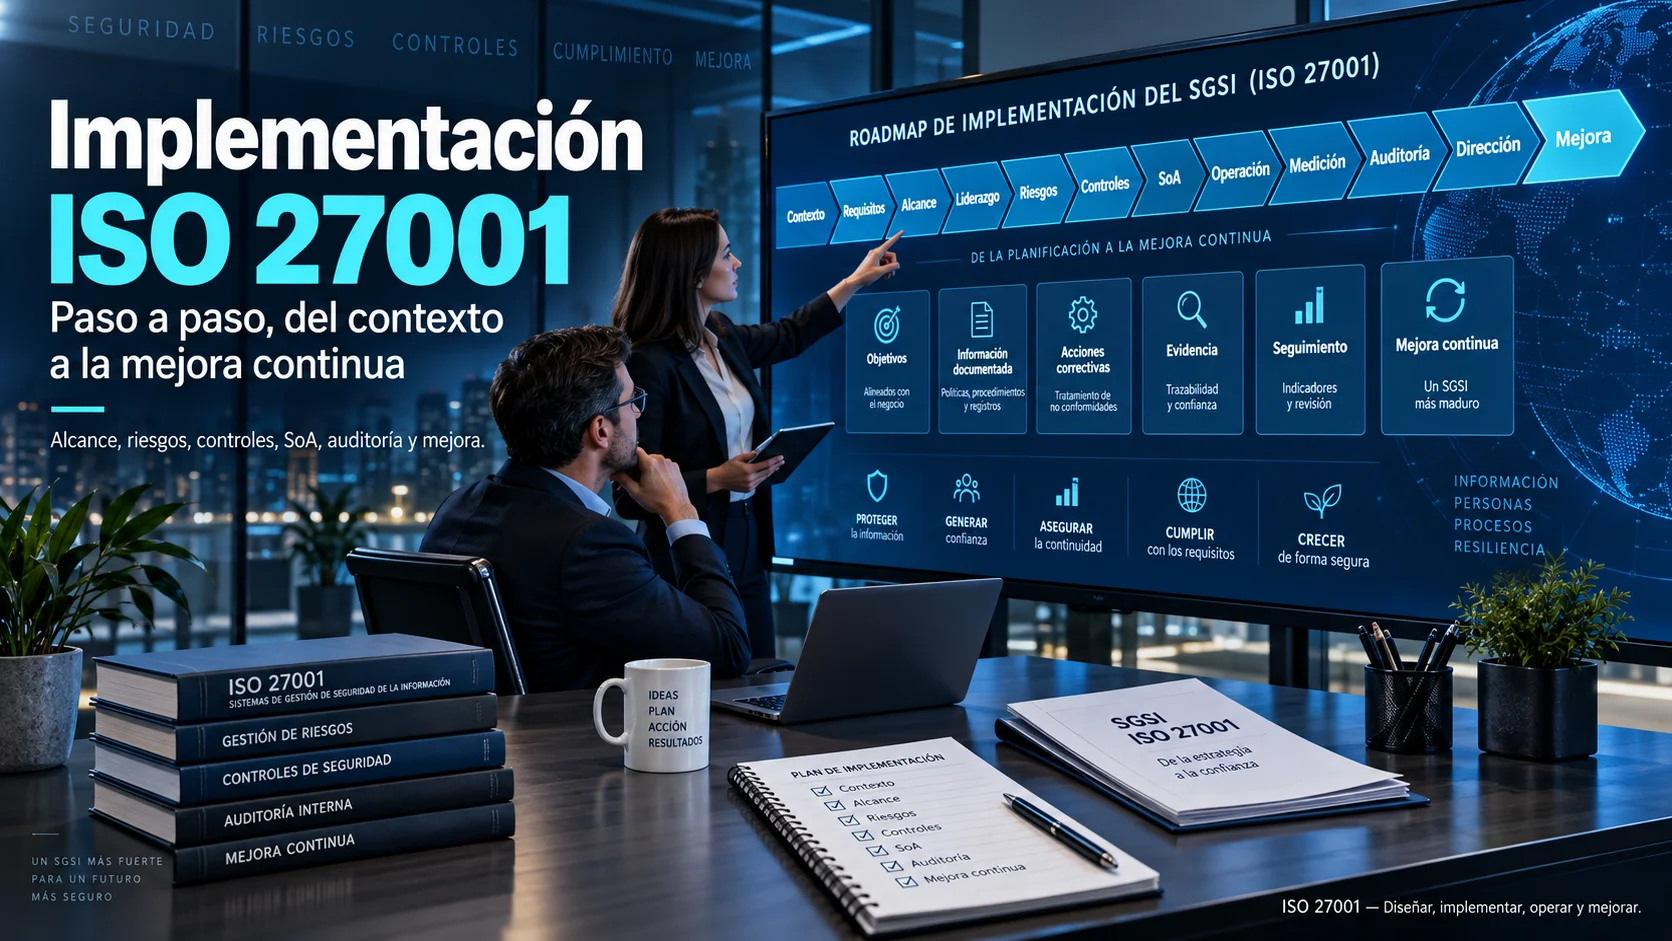
Aprende a implementar ISO 27001 paso a paso: contexto, alcance, riesgos, controles, SoA, documentación, operación, auditoría y mejora continua del SGSI.
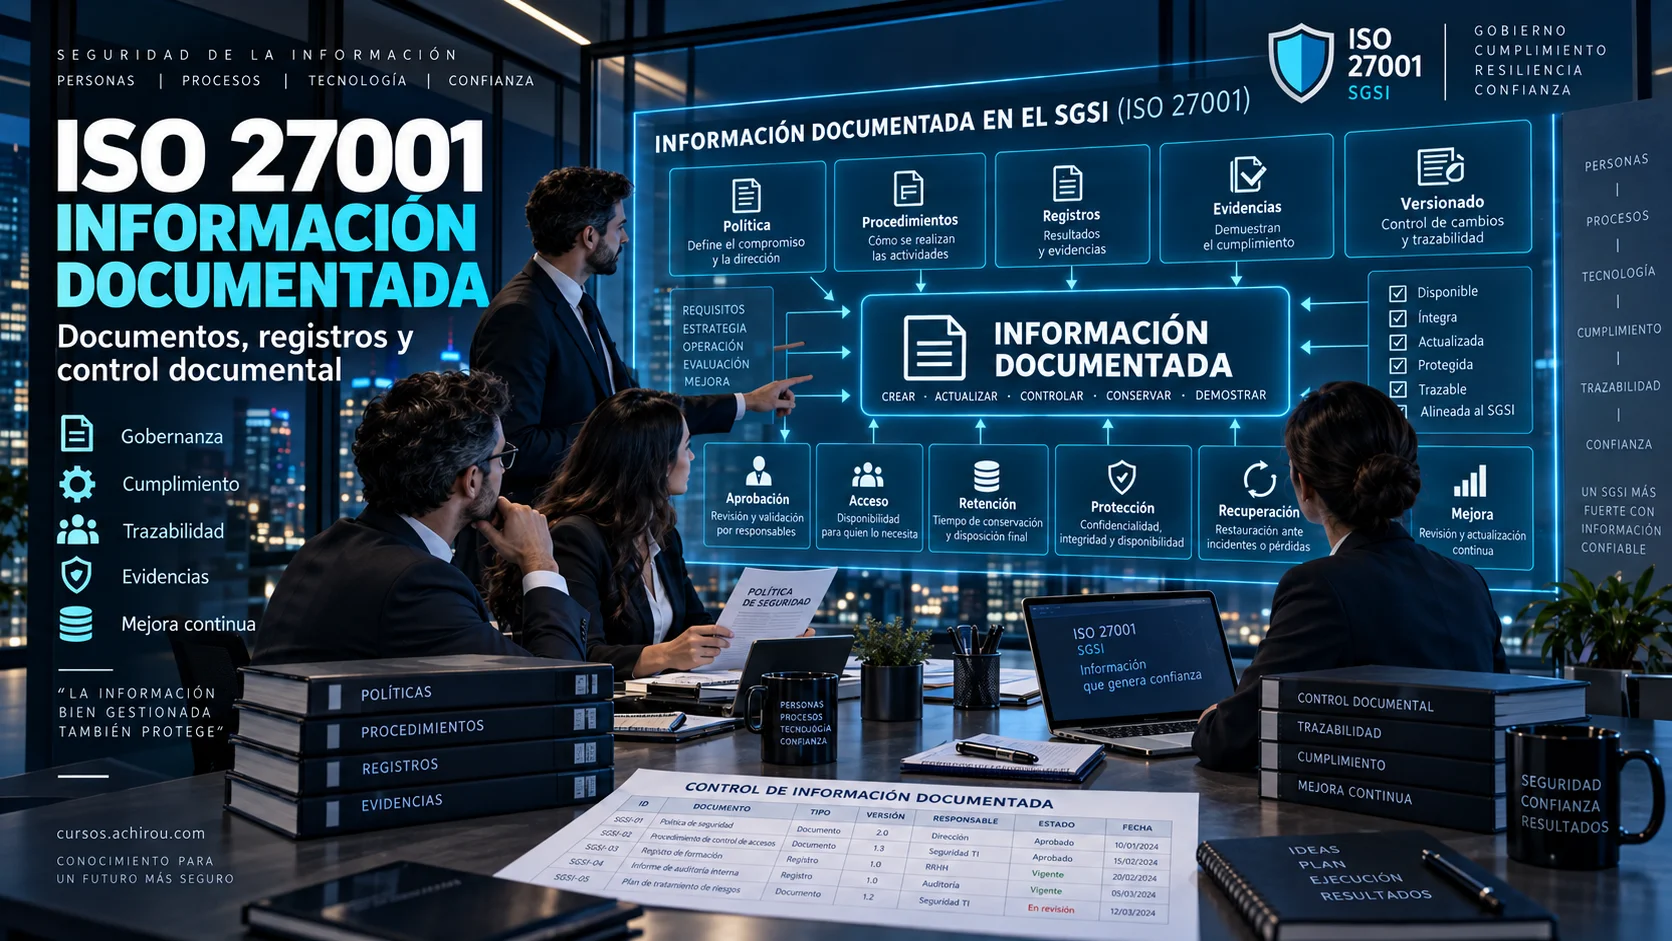
Descubre qué información documentada exige ISO 27001, cómo controlar documentos y registros del SGSI, conservar evidencias y evitar burocracia innecesaria.
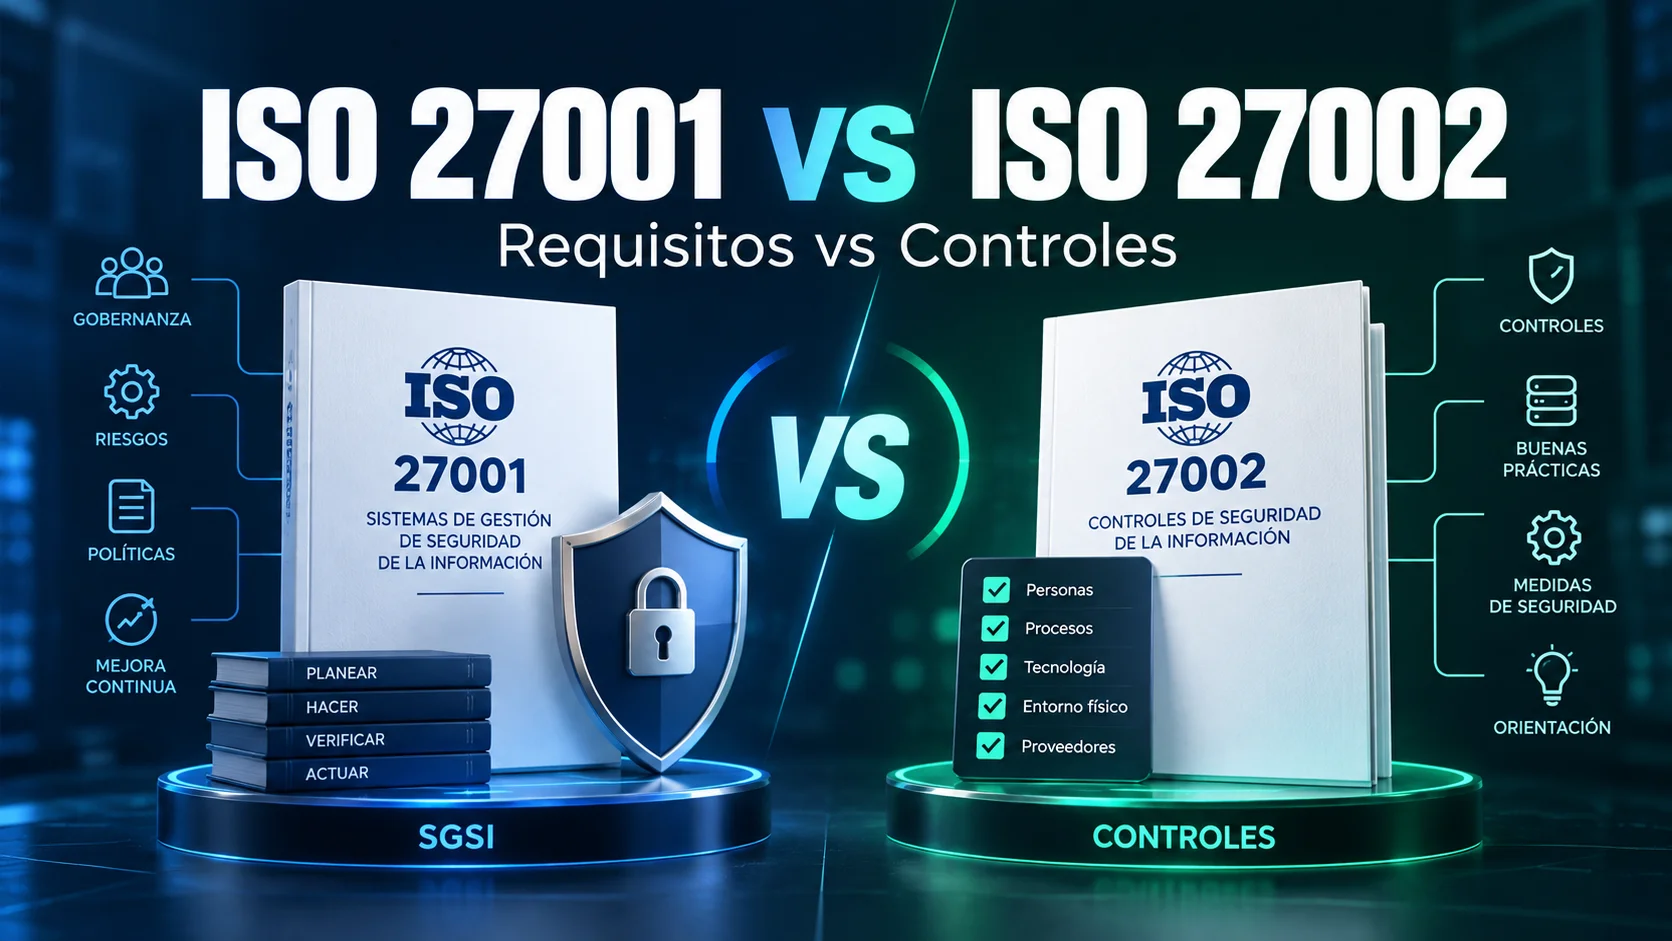
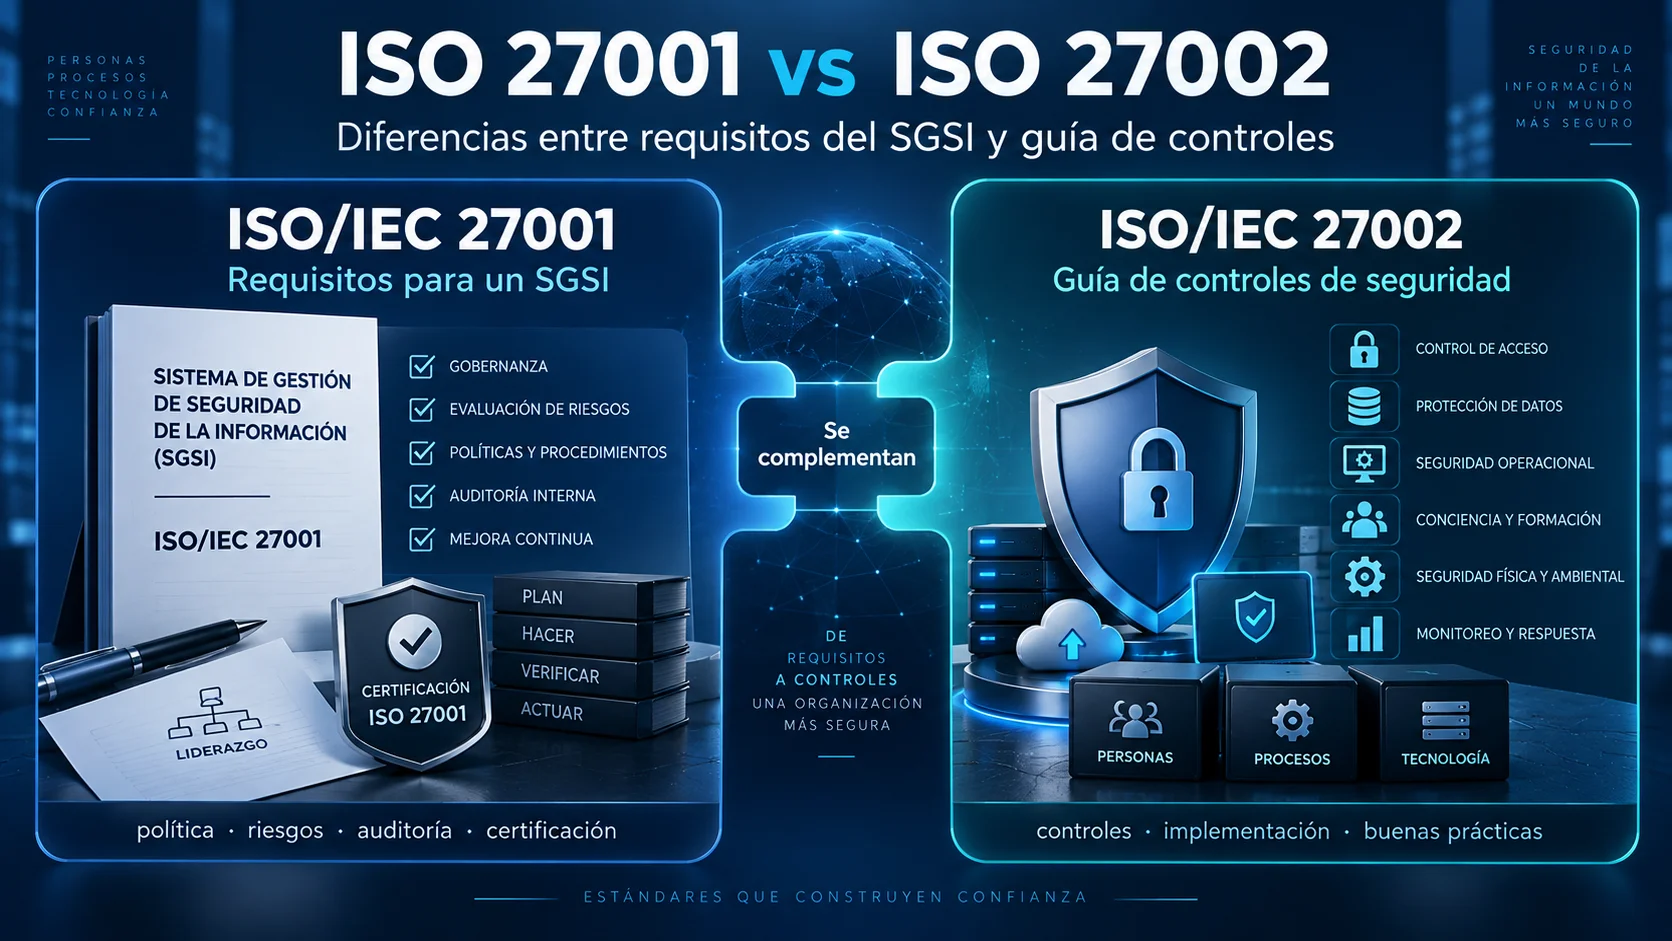
Compara ISO/IEC 27001 e ISO/IEC 27002: requisitos, controles, certificación, Anexo A, 93 controles y cómo se usan juntas dentro de un SGSI.
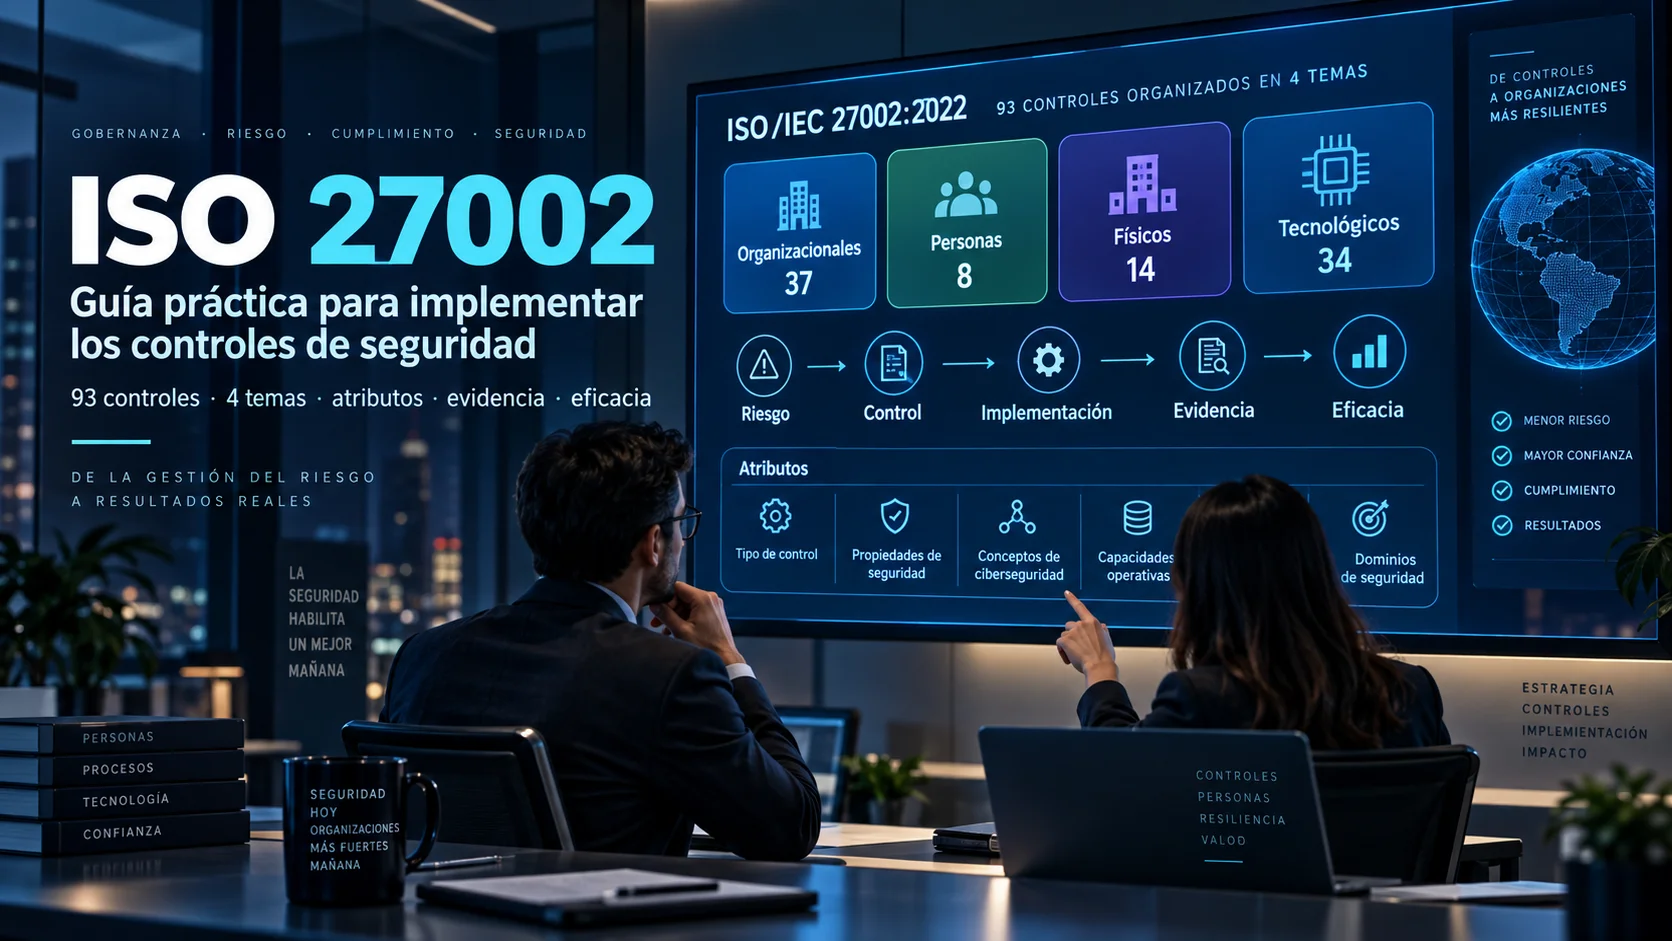
Aprende a usar ISO 27002:2022 para implementar controles: 93 controles, cuatro temas, atributos, riesgos, SoA, evidencias, eficacia y ejemplos prácticos.
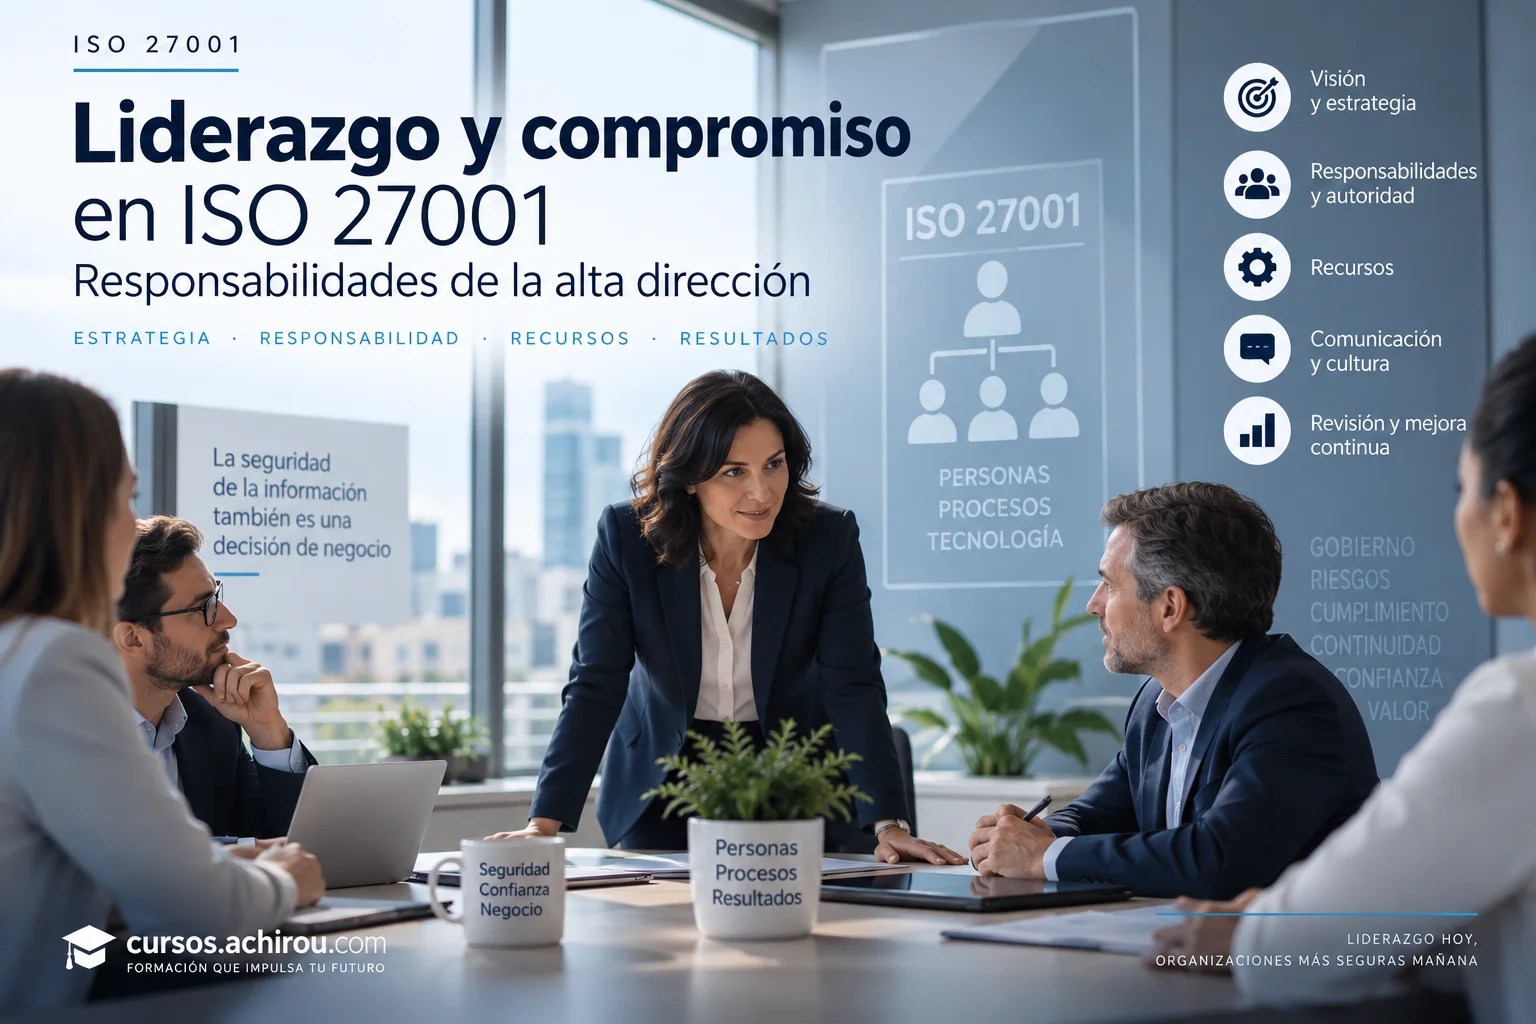
Aprende qué exige ISO 27001:2022 a la alta dirección, cómo demostrar liderazgo real, asignar recursos, integrar el SGSI y aportar evidencias.
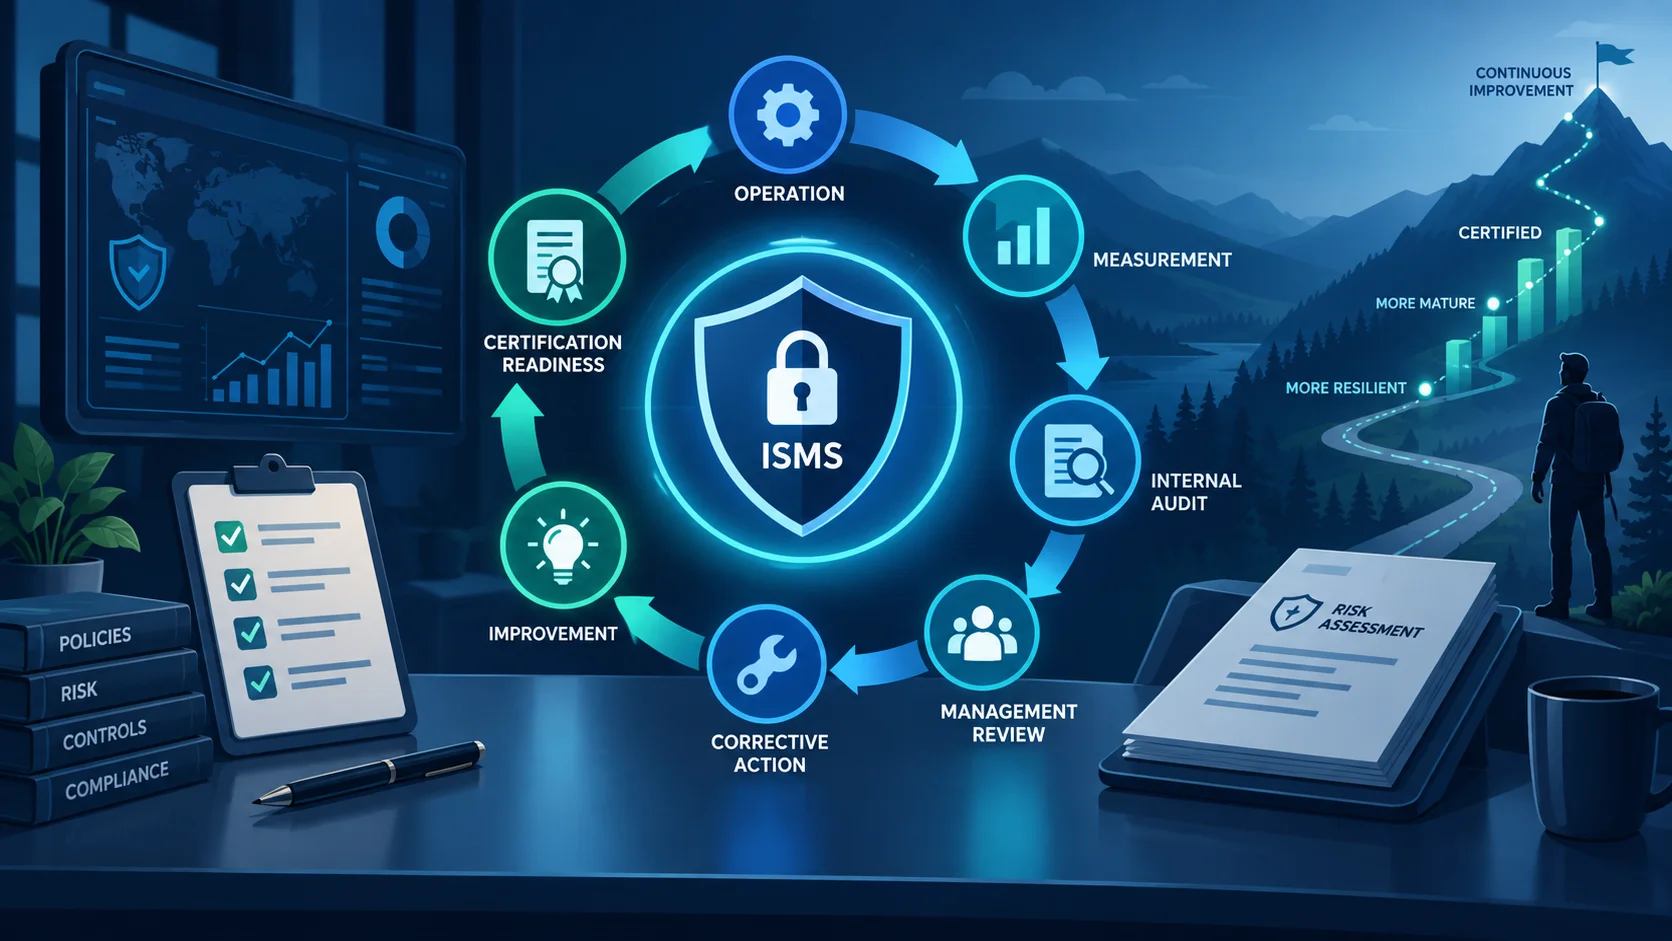
Aprende a mejorar la madurez de tu SGSI y prepararte para la certificación ISO 27001: readiness, Stage 1, Stage 2, evidencias y mejora continua.
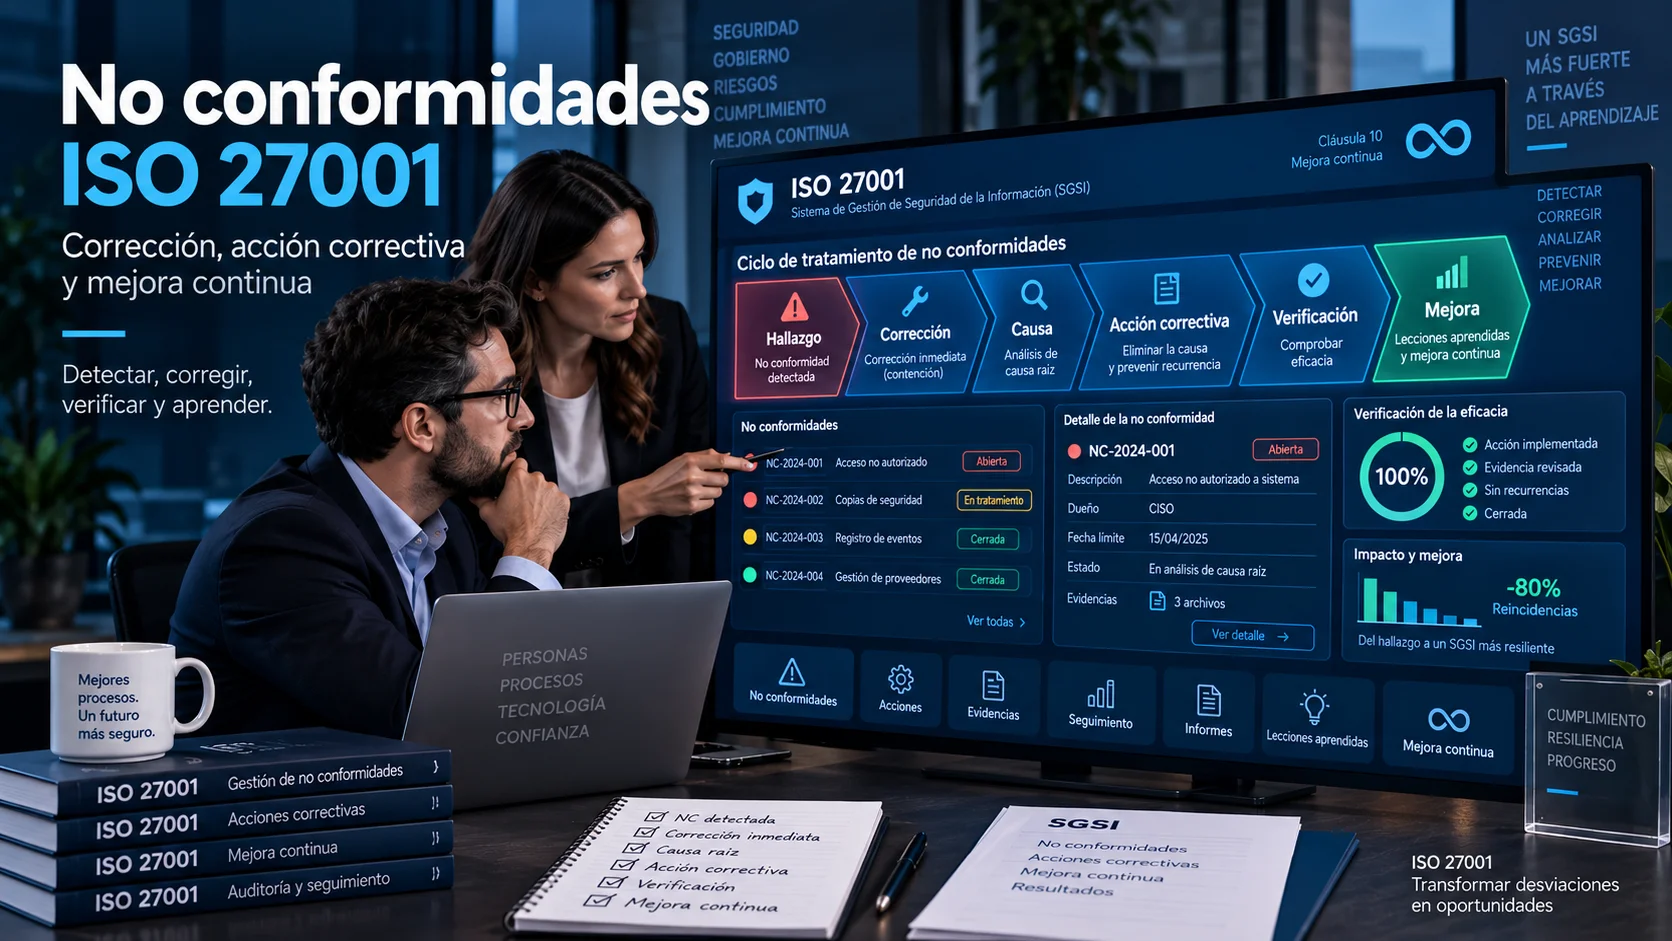
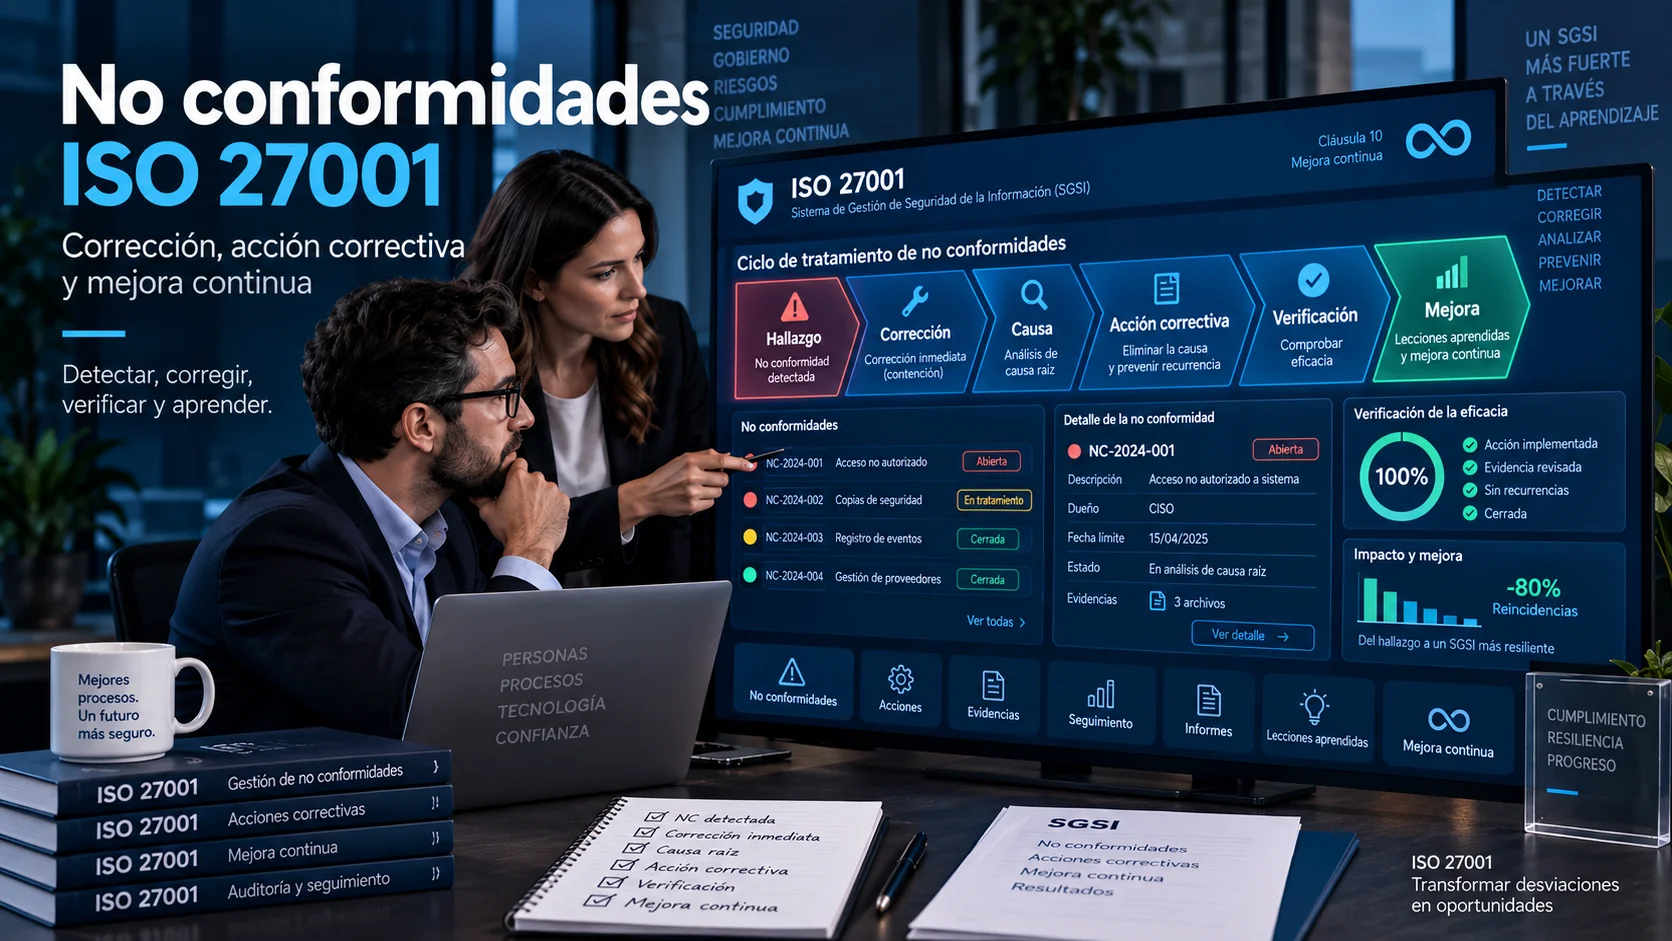
Aprende a gestionar no conformidades en ISO 27001: corrección, análisis de causa, acciones correctivas, evidencia, verificación de eficacia y mejora continua.
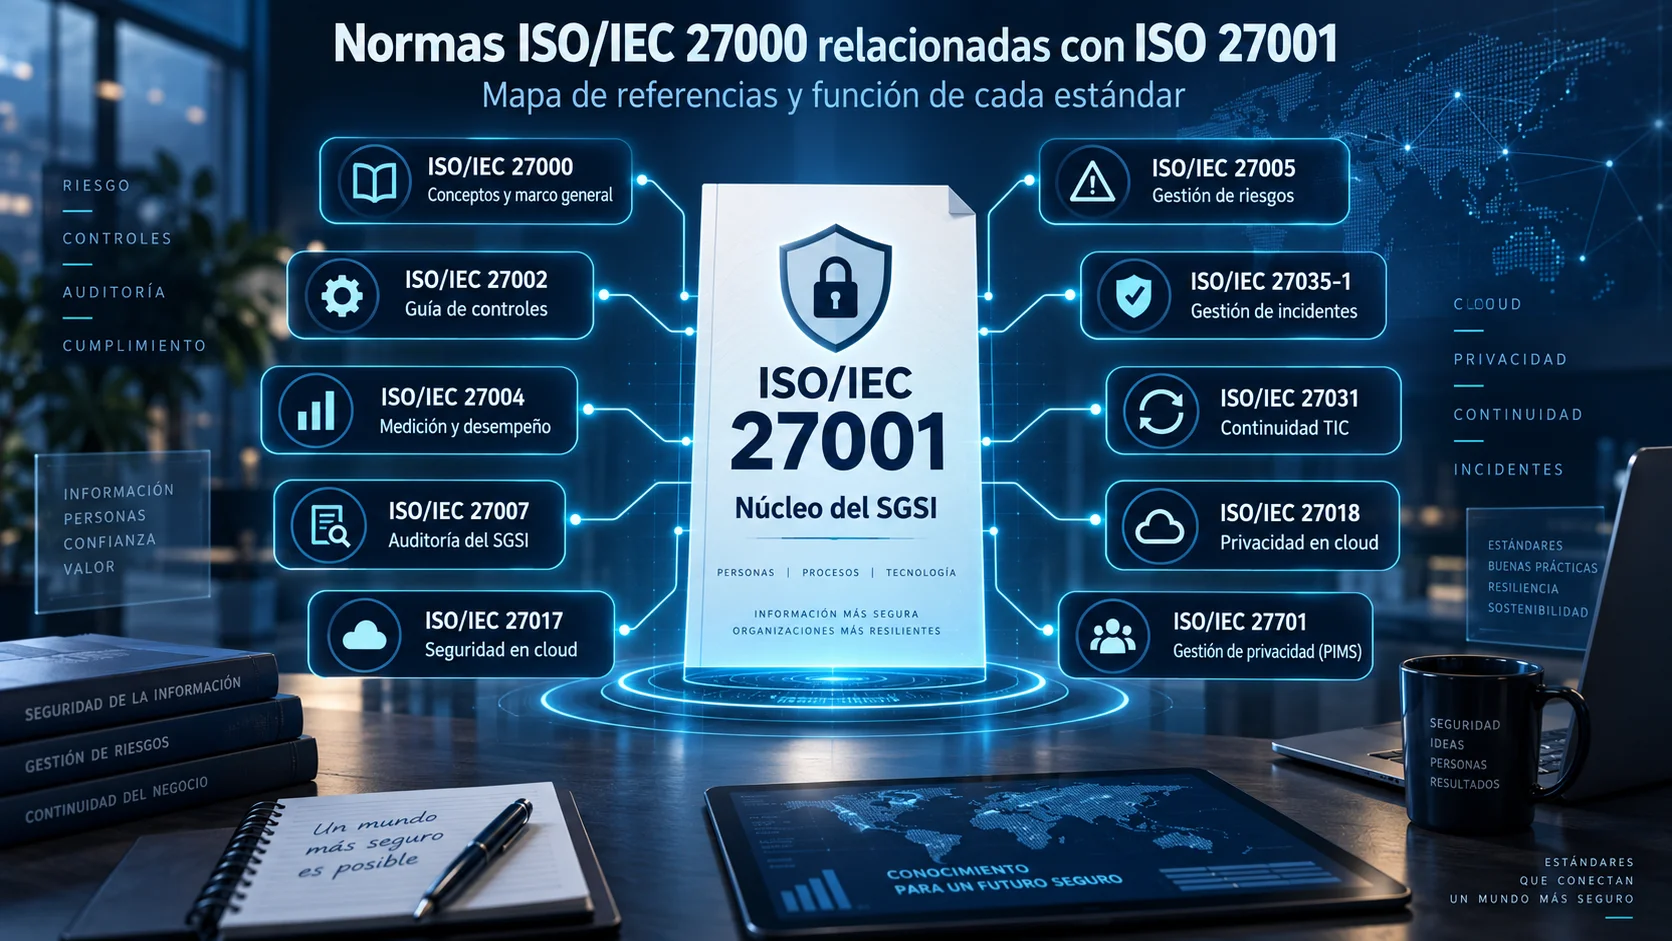
Descubre qué normas ISO/IEC 27000 se relacionan con ISO 27001, qué función cumple cada una y cuándo usar 27002, 27005, 27007, 27017 y otras.
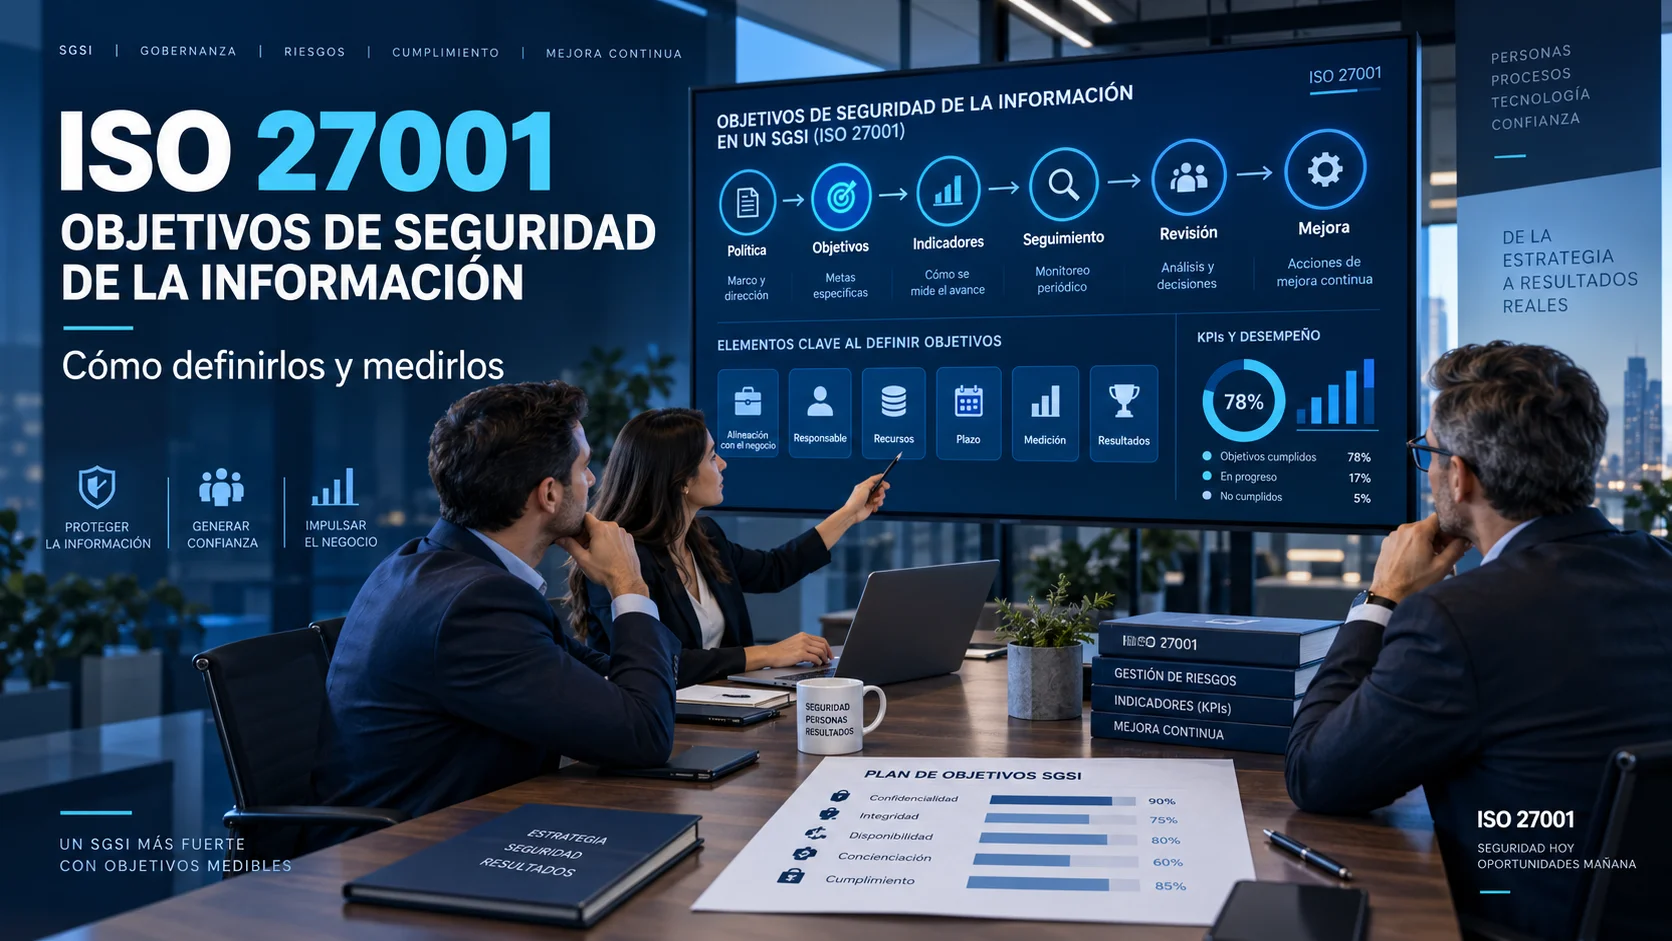
Aprende a definir objetivos de seguridad en ISO 27001, asignar responsables, recursos y plazos, elegir indicadores y medir resultados sin confundir métricas con objetivos.
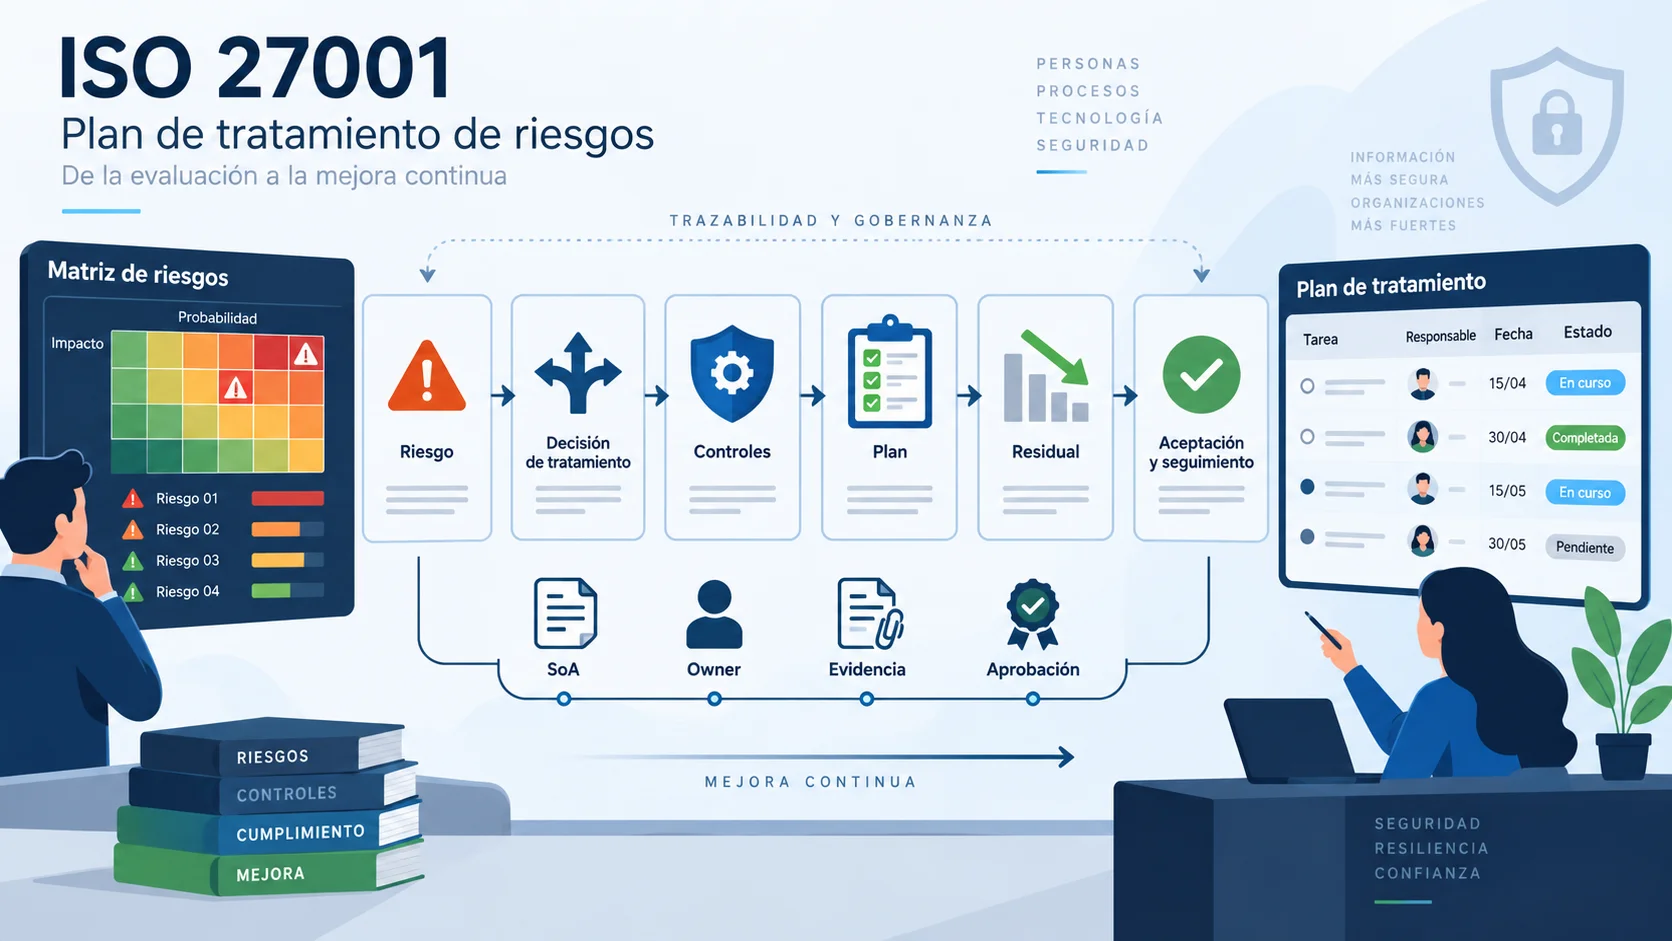
Aprende a crear un plan de tratamiento ISO 27001: opciones, controles, SoA, responsables, plazos, riesgo residual, aceptación, seguimiento y ejemplo.
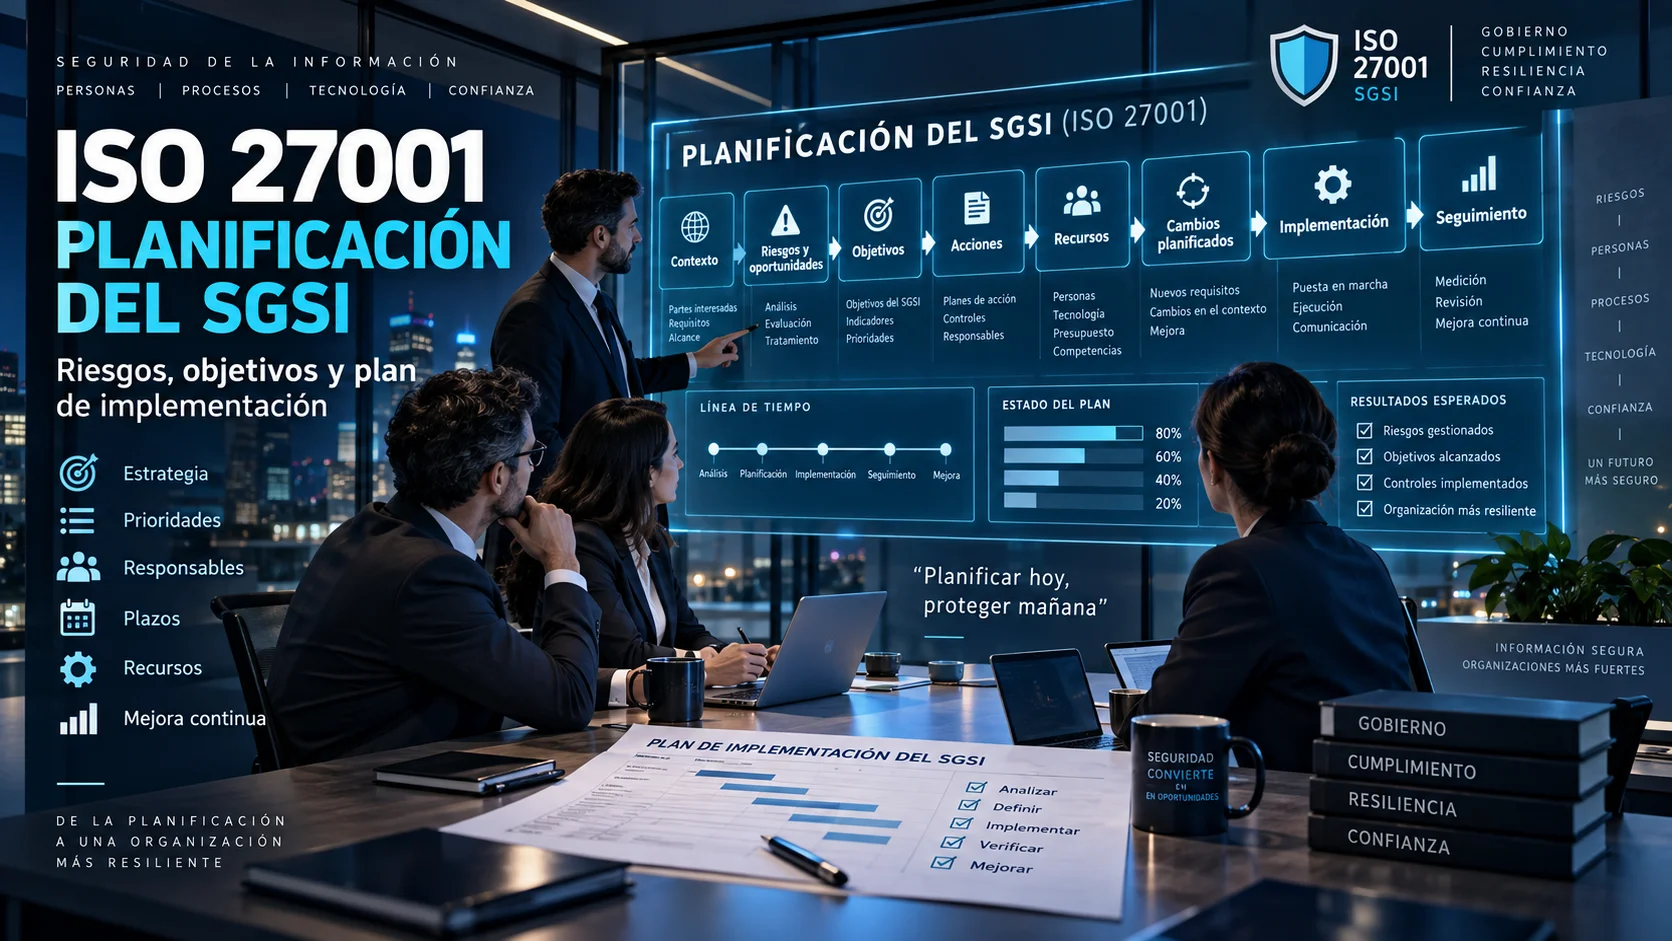
Aprende a planificar un SGSI según ISO 27001: riesgos, objetivos, acciones, responsables, recursos, cambios, SoA, seguimiento y roadmap de implementación.
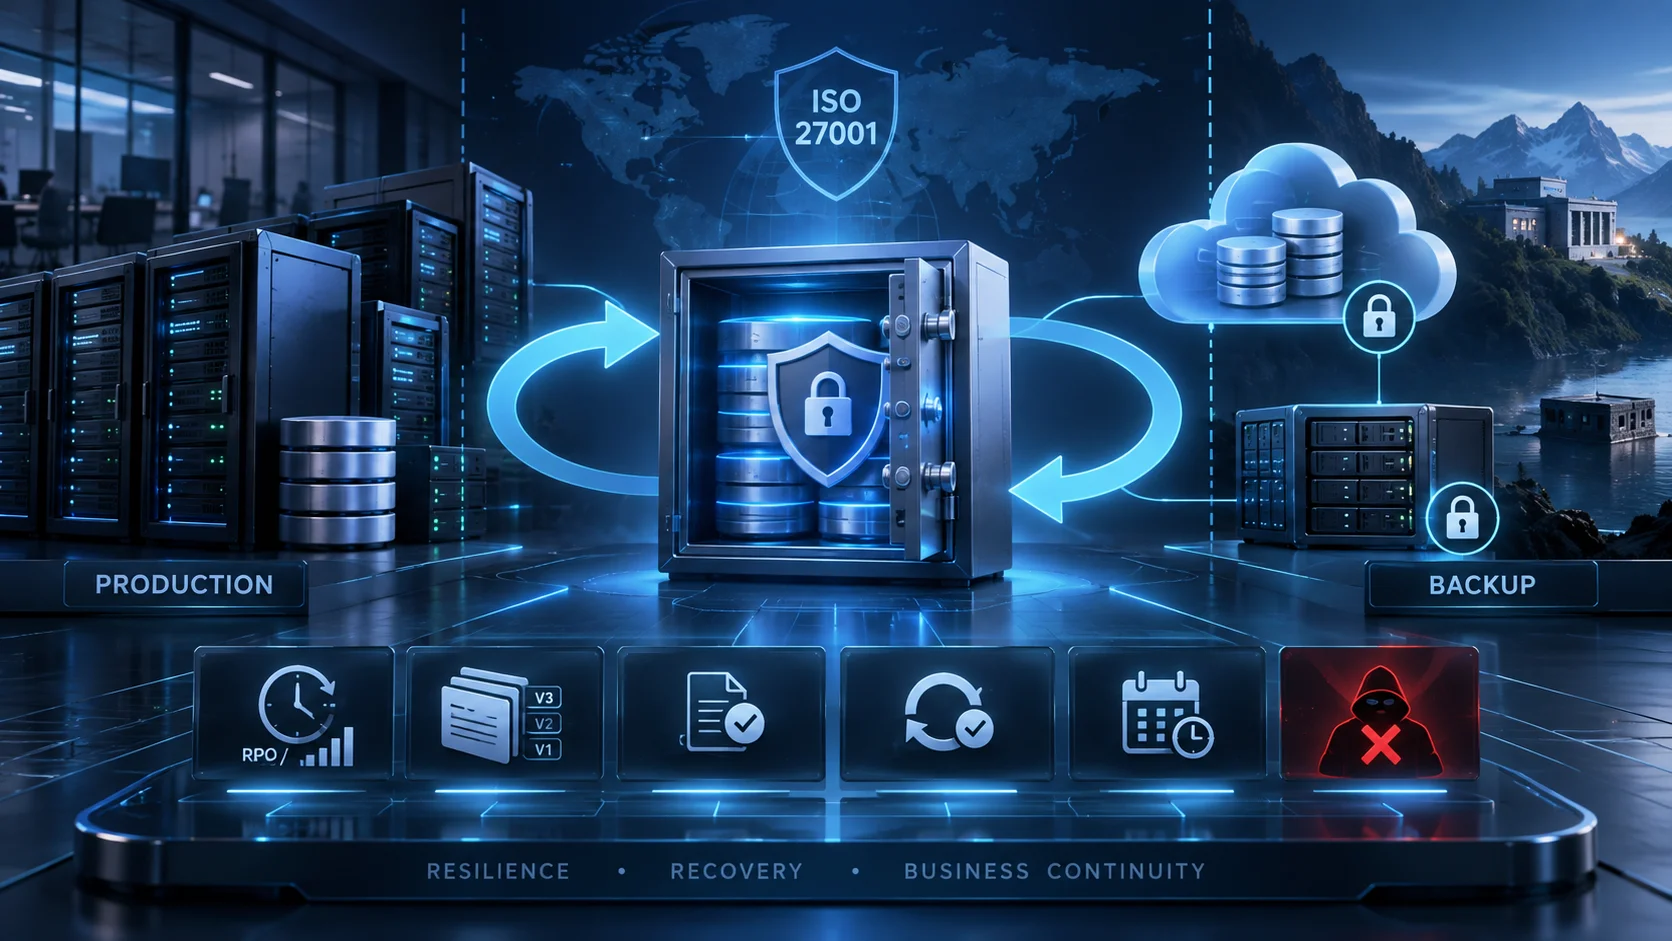
Aprende a diseñar una política de backups ISO 27001: RPO, RTO, frecuencia, retención, cifrado, inmutabilidad, restauraciones, pruebas y ejemplo práctico.
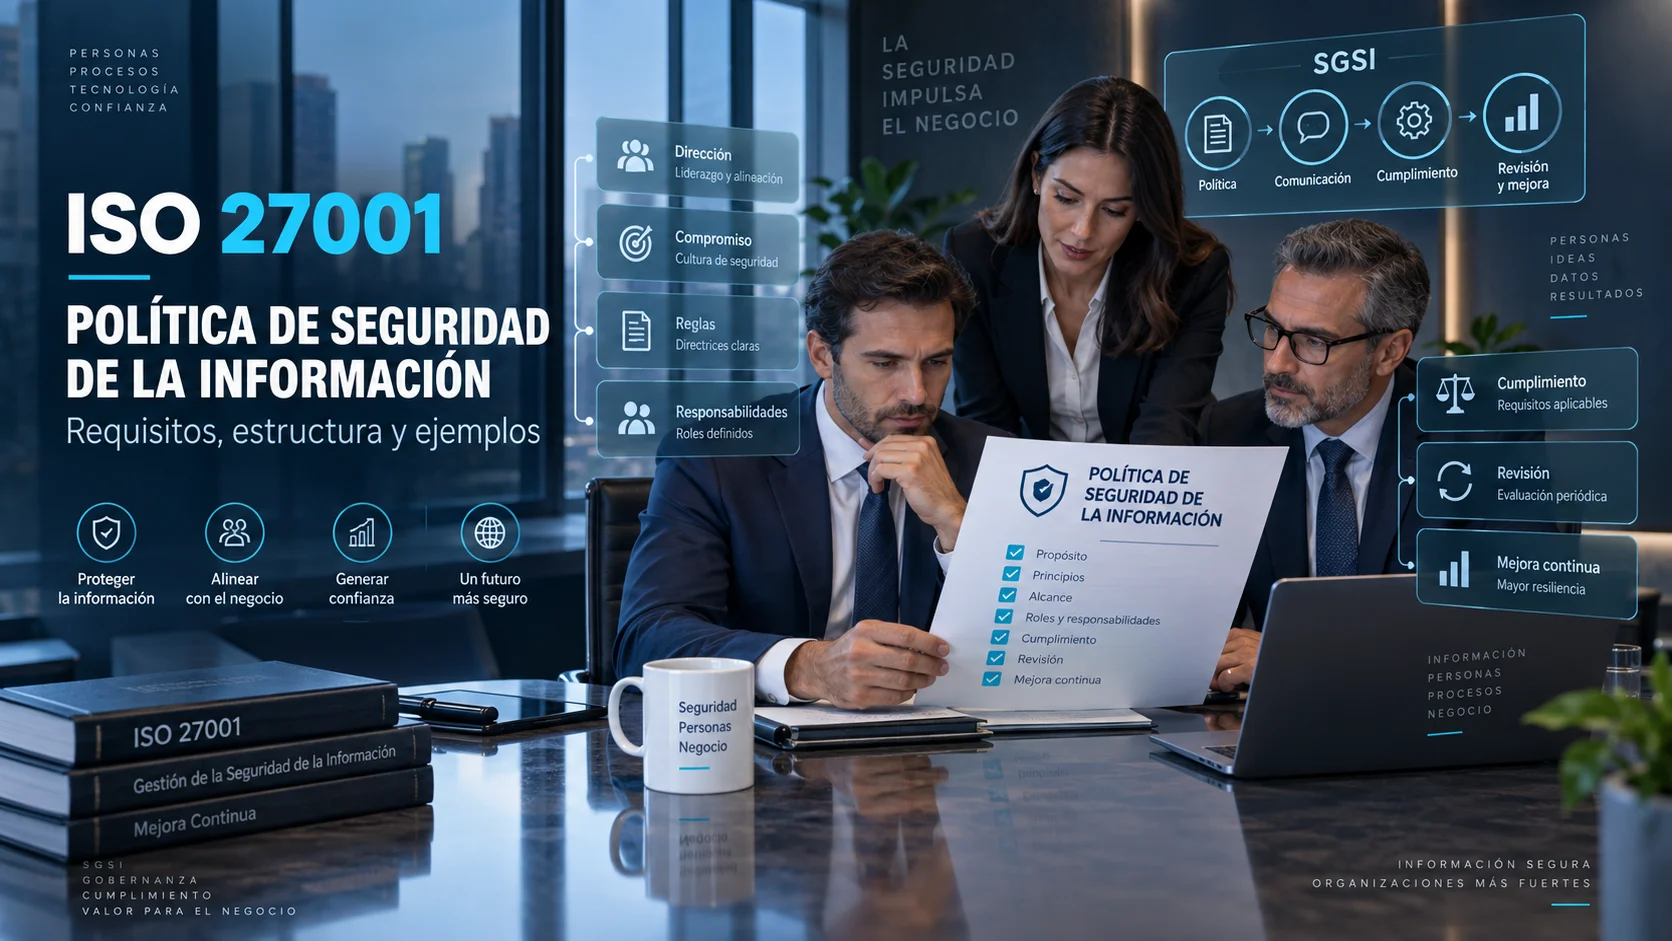
Aprende qué debe contener una política de seguridad según ISO 27001, cómo estructurarla, comunicarla, revisarla y adaptarla con ejemplos prácticos.
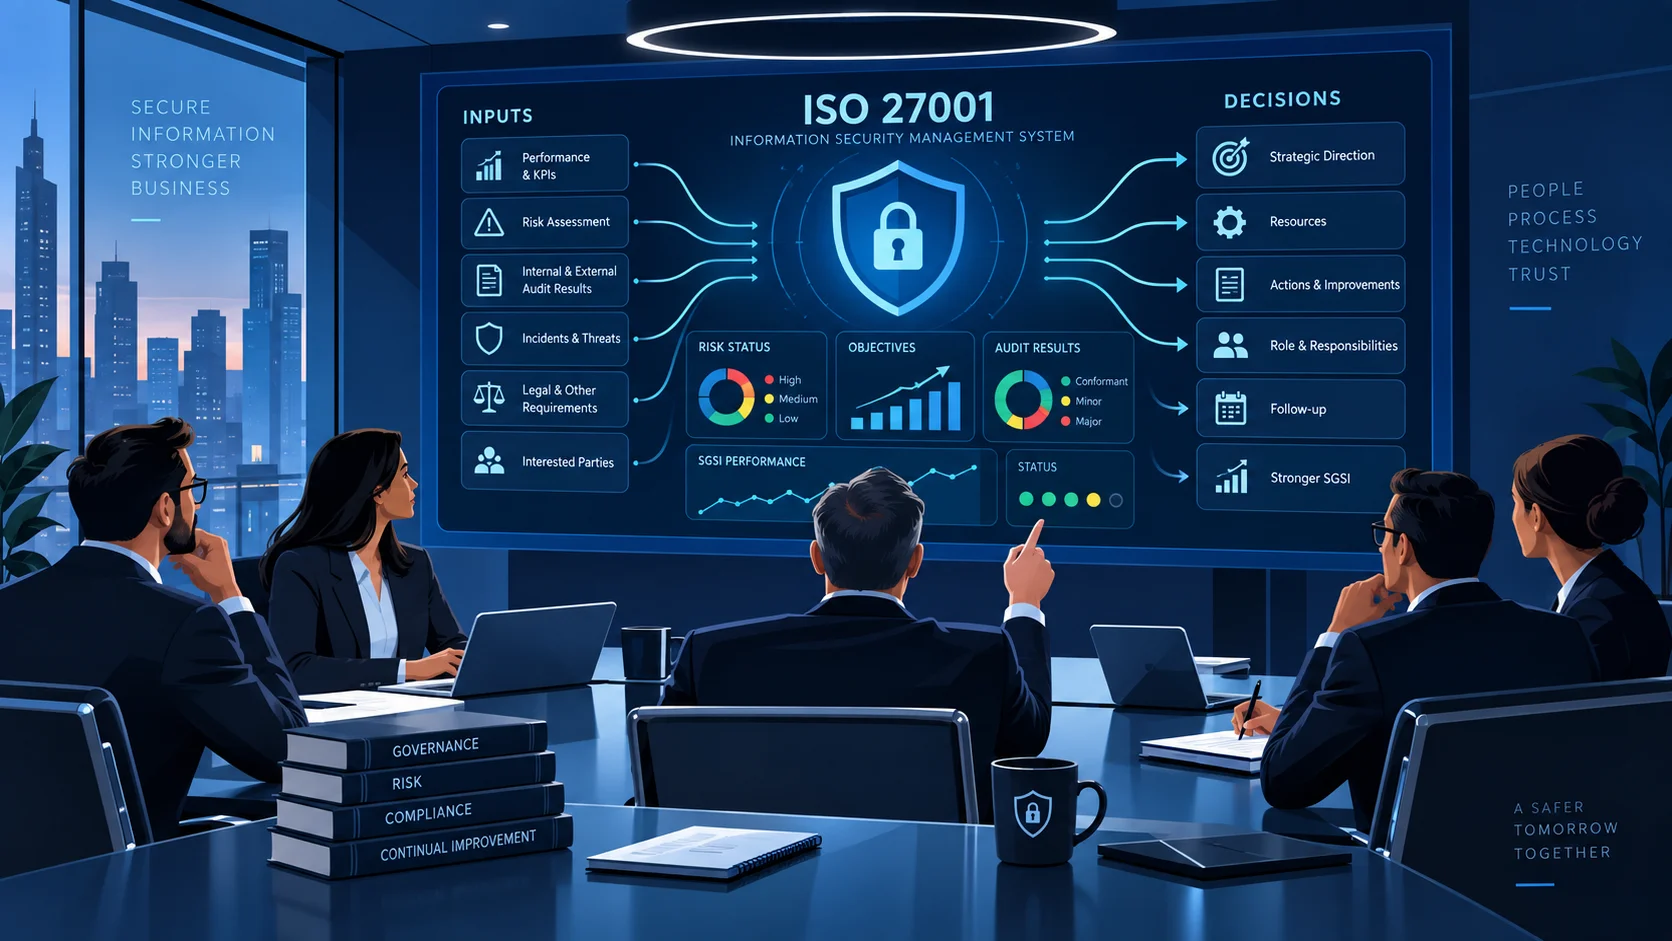
Aprende a preparar la revisión por la dirección ISO 27001: entradas, métricas, auditorías, riesgos, decisiones, recursos, evidencias y seguimiento.
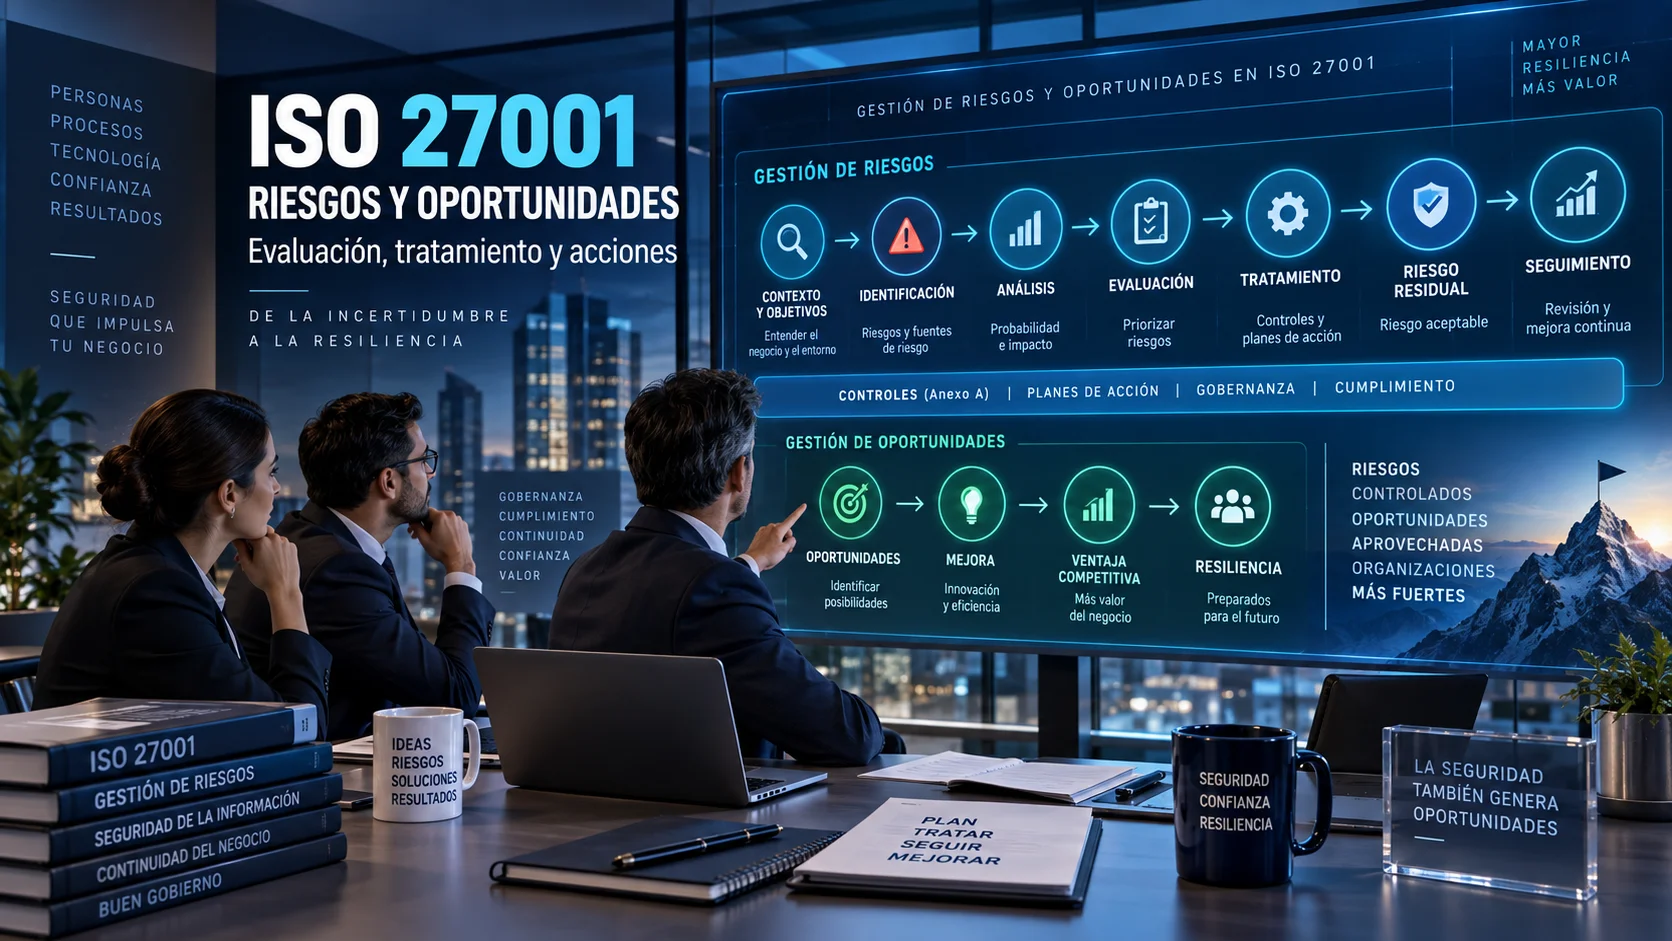
Aprende a identificar, analizar, evaluar y tratar riesgos en ISO 27001, definir criterios, seleccionar controles, crear la SoA y gestionar el riesgo residual.
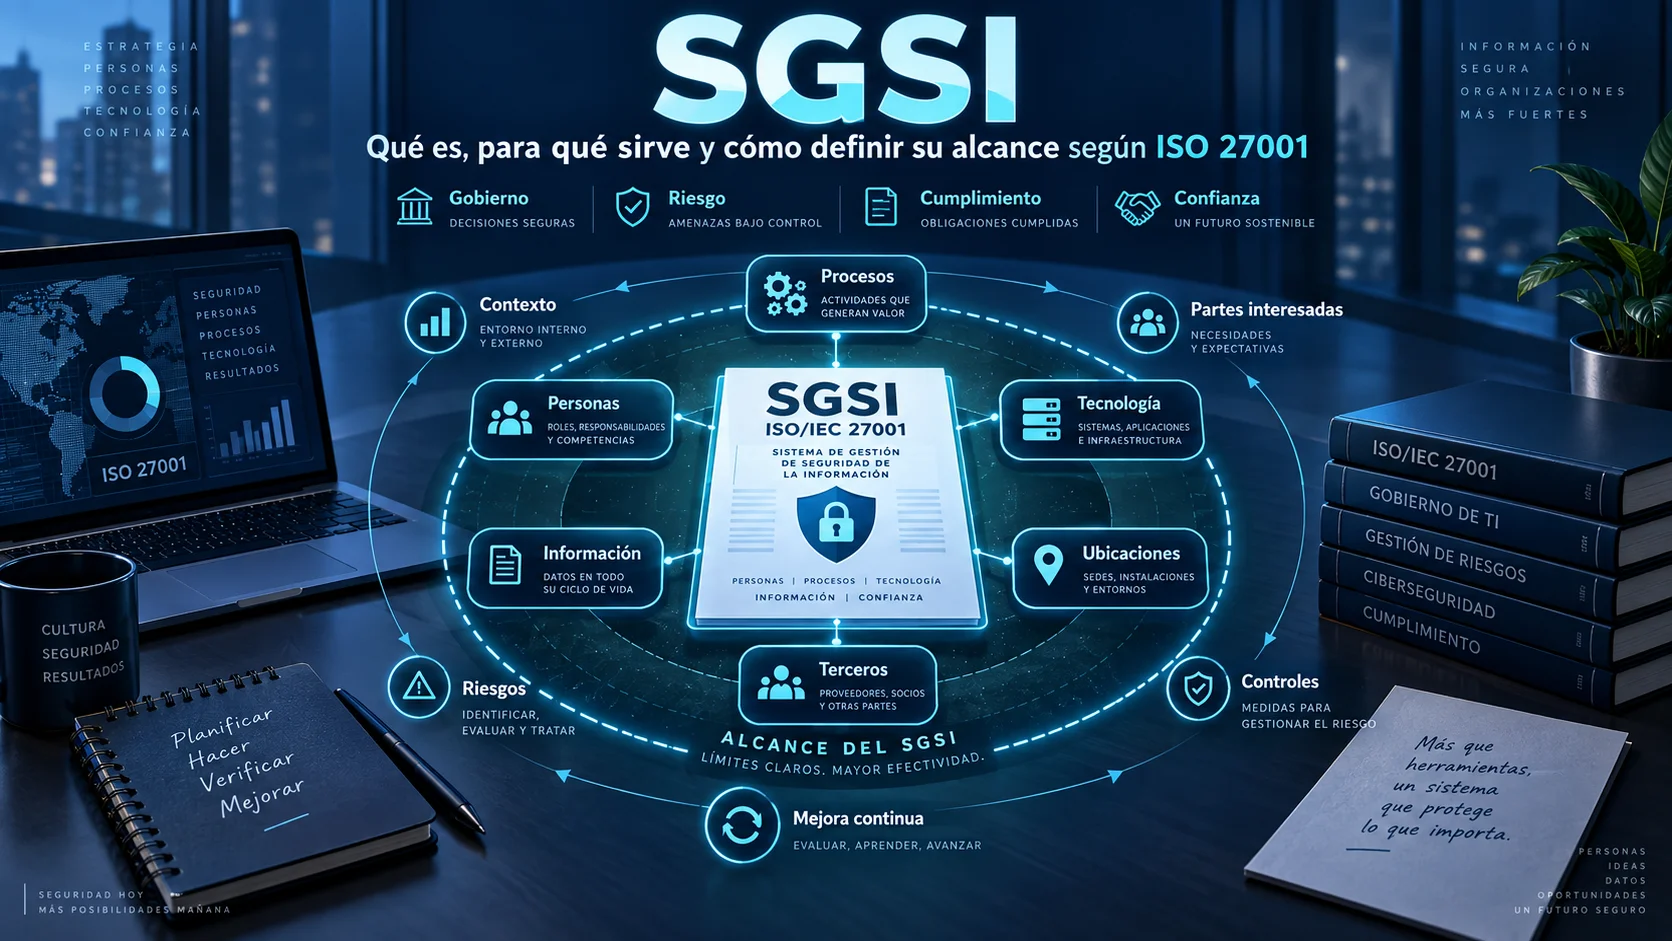
Descubre qué es un SGSI según ISO 27001, para qué sirve y cómo definir un alcance claro considerando procesos, sedes, tecnología y terceros.
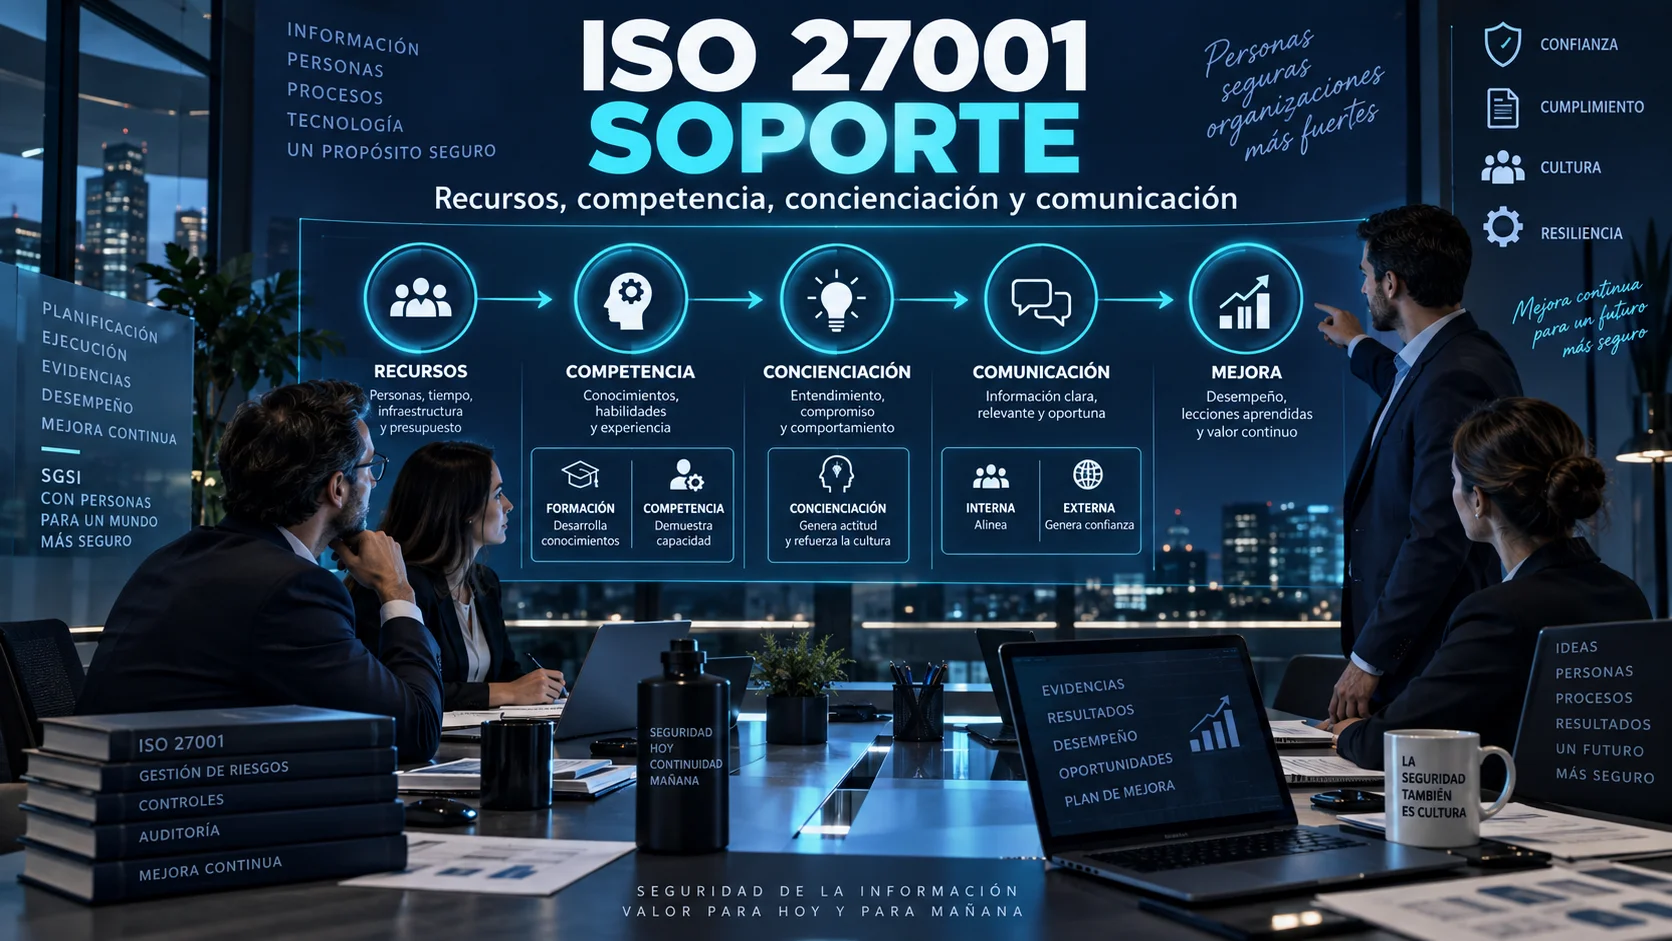
Aprende cómo aplicar la cláusula 7 de ISO 27001: recursos, competencia, concienciación, comunicación y evidencias para sostener un SGSI eficaz.
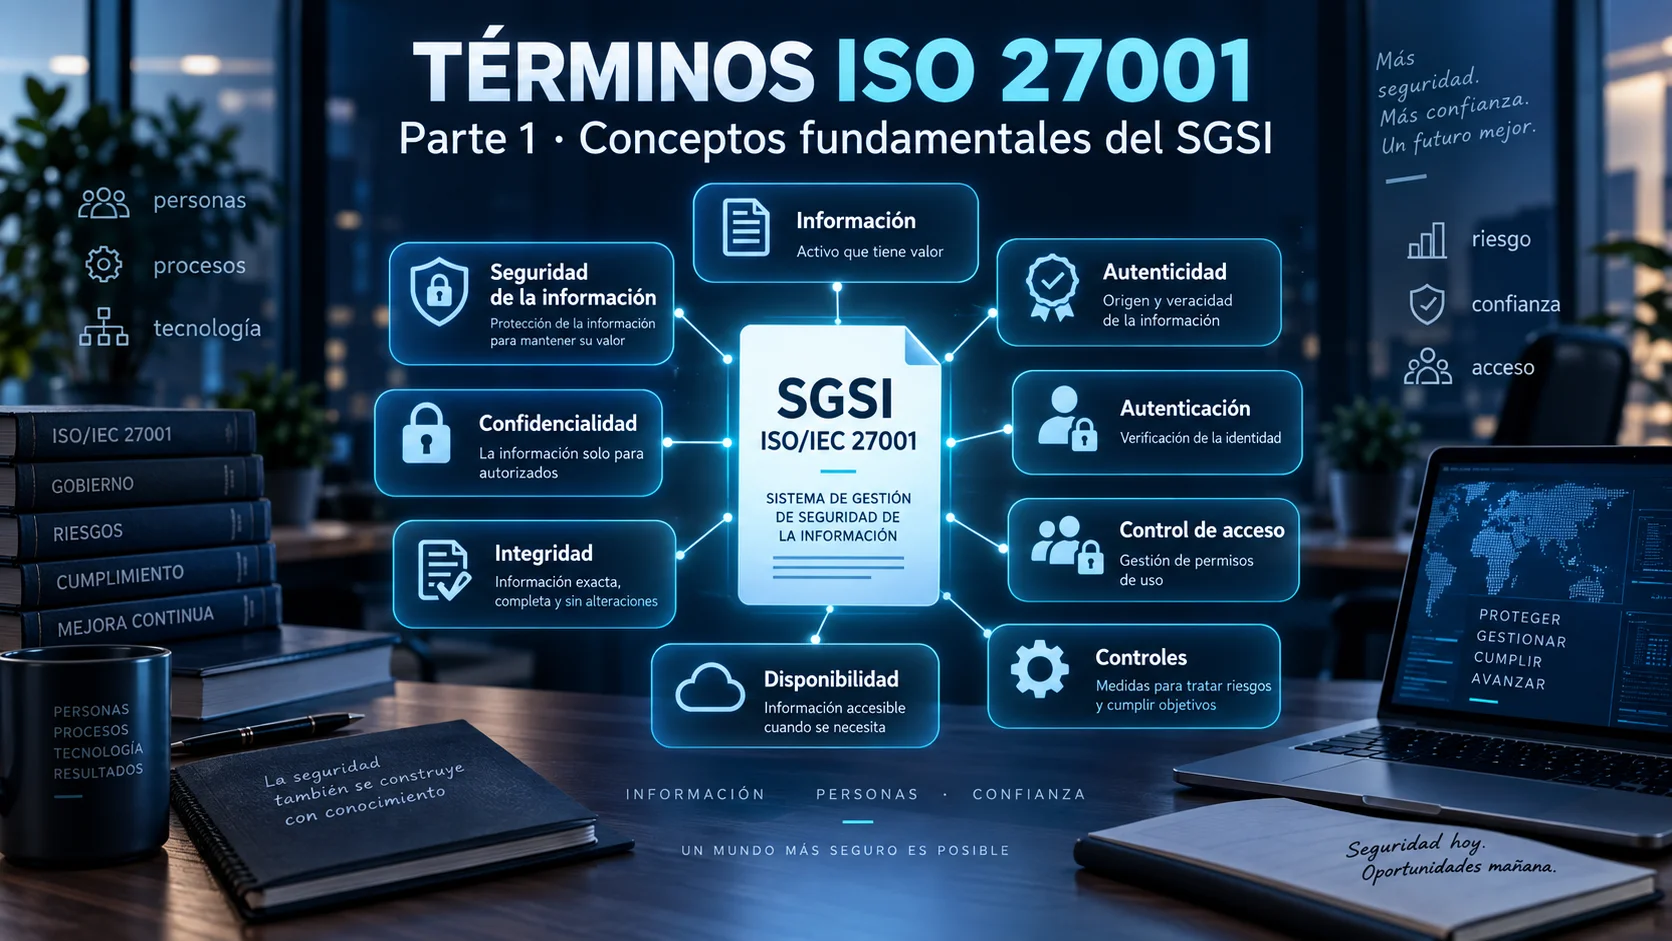
Aprende los conceptos esenciales de ISO 27001: seguridad de la información, confidencialidad, integridad, disponibilidad, autenticación, acceso y controles.
Aprende conceptos clave de ISO 27001: organización, partes interesadas, contexto, alta dirección, gobierno, roles, competencia y objetivos del SGSI.
Aprende conceptos clave de ISO 27001: sistema de gestión, política, proceso, requisito, información documentada, no conformidad y acción correctiva.
Aprende el lenguaje de riesgo en ISO 27001: consecuencia, likelihood, nivel y criterios, análisis, evaluación, tratamiento, riesgo residual y aceptación.
Aprende a diferenciar eventos, alertas e incidentes en ISO 27001 y cómo se relacionan detección, respuesta, recuperación, continuidad y resiliencia.
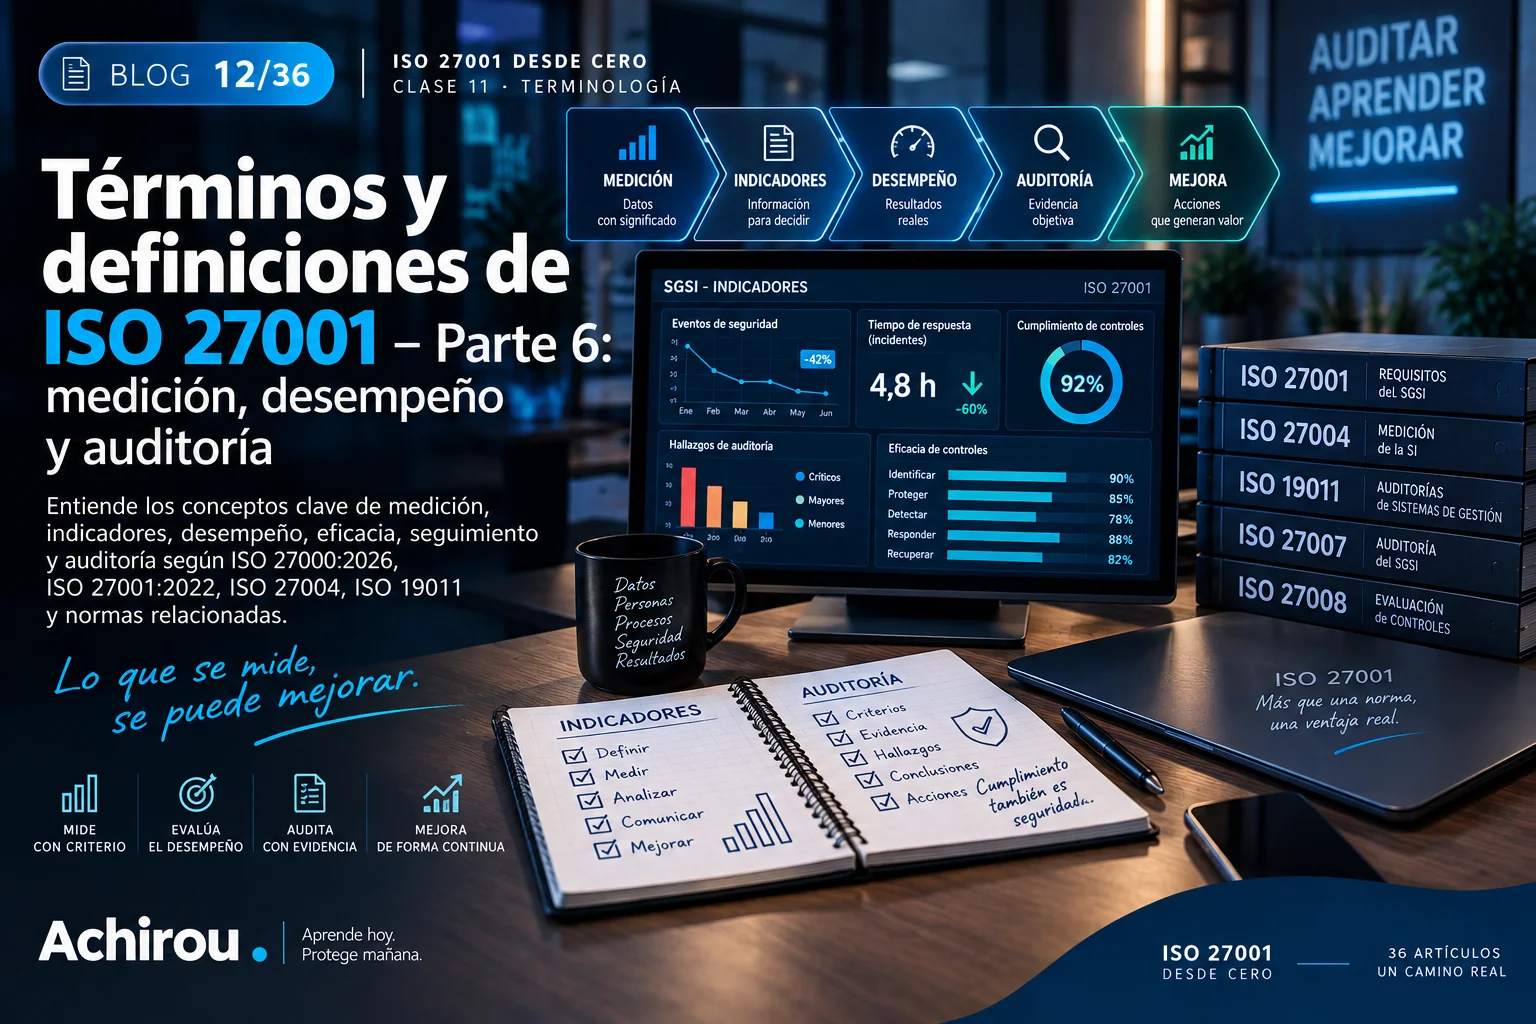
Aprende seguimiento, medición, indicadores, desempeño, eficacia y conceptos de auditoría en ISO 27001 con ISO 27004, ISO 19011 e ISO 27007.
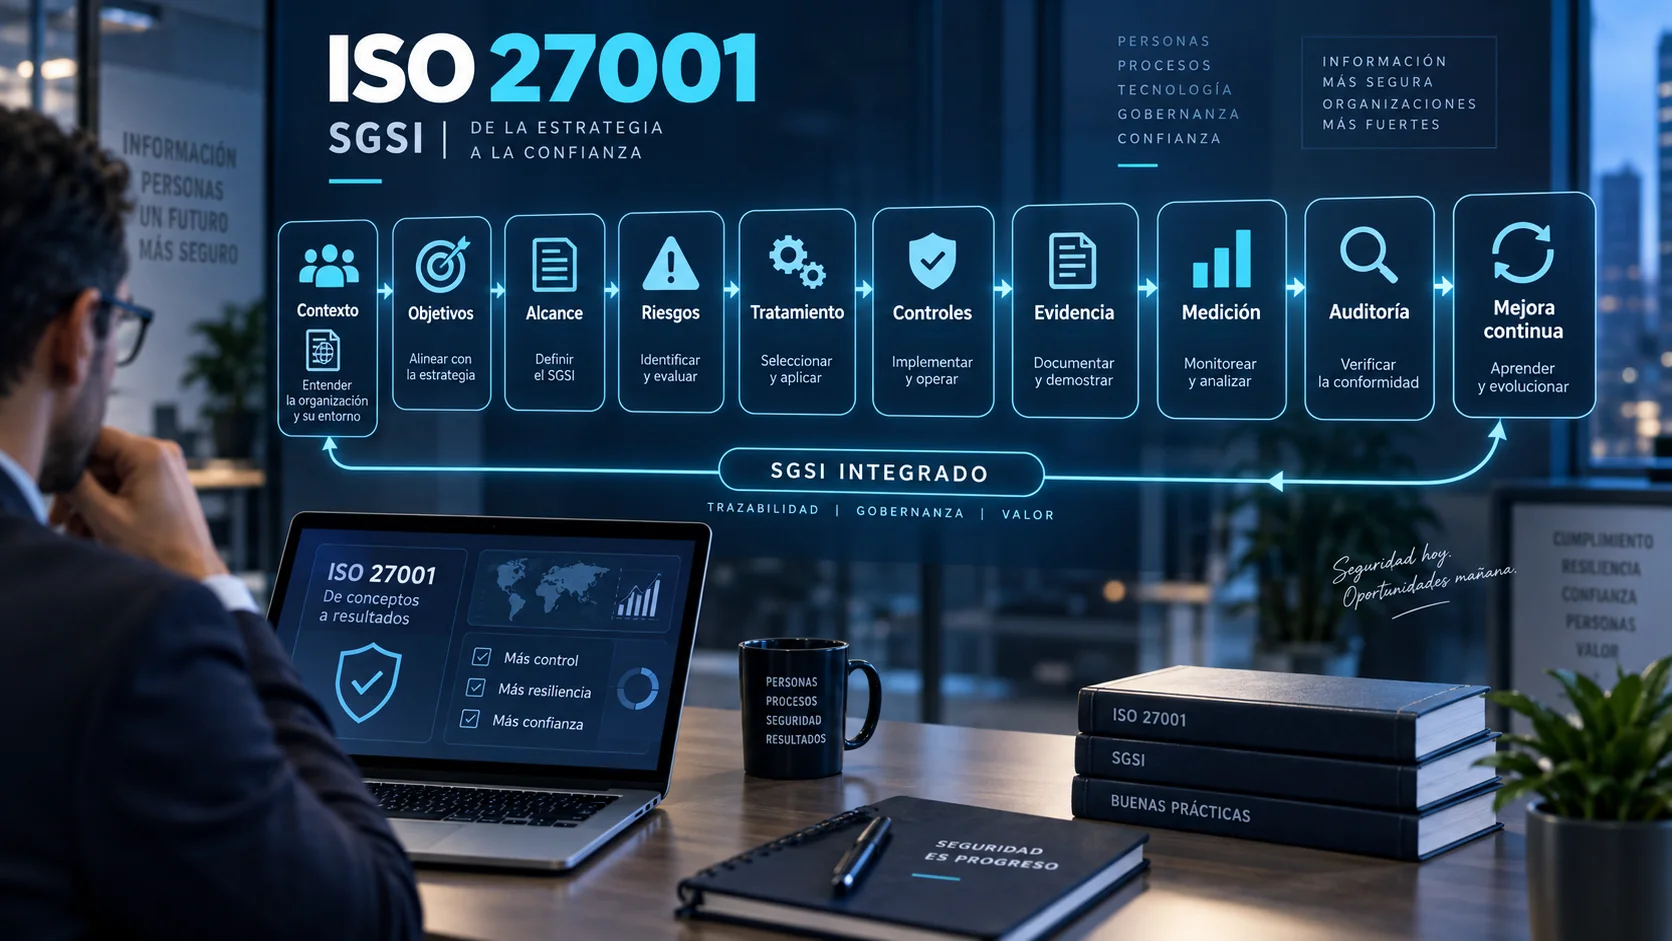
Entiende cómo se conectan contexto, objetivos, riesgos, controles, SoA, evidencia, auditoría y mejora dentro de un SGSI basado en ISO 27001.
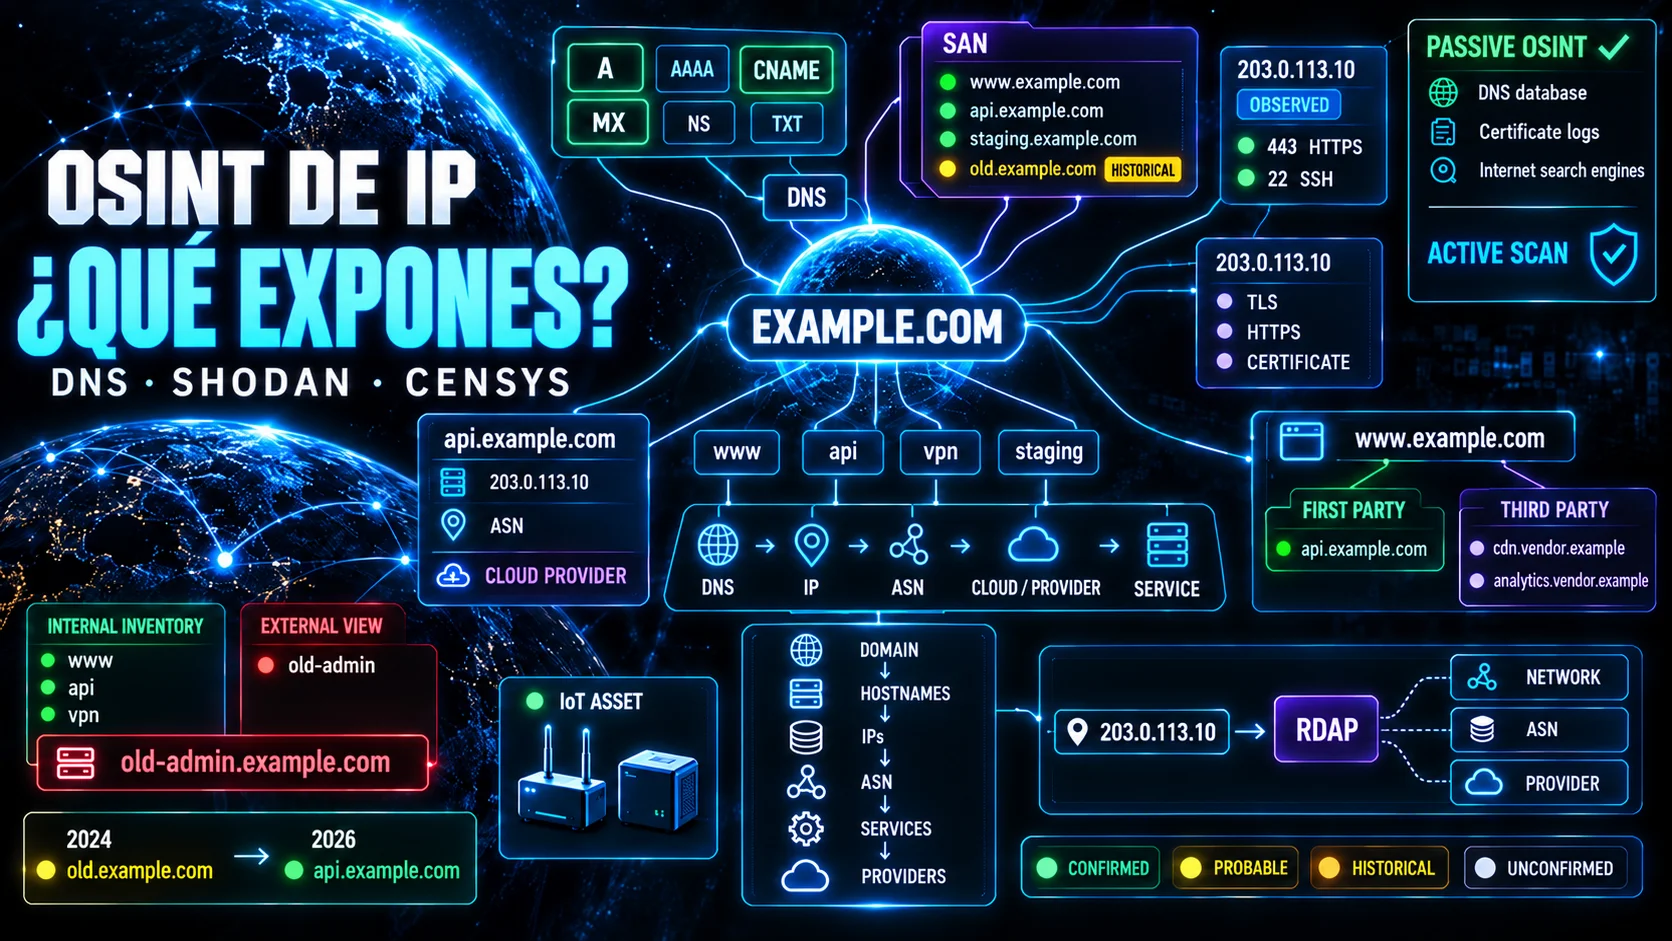
Aprende OSINT de infraestructura: DNS, IP, ASN, RDAP, Certificate Transparency, crt.sh, Shodan, Censys y urlscan para auditar activos propios.
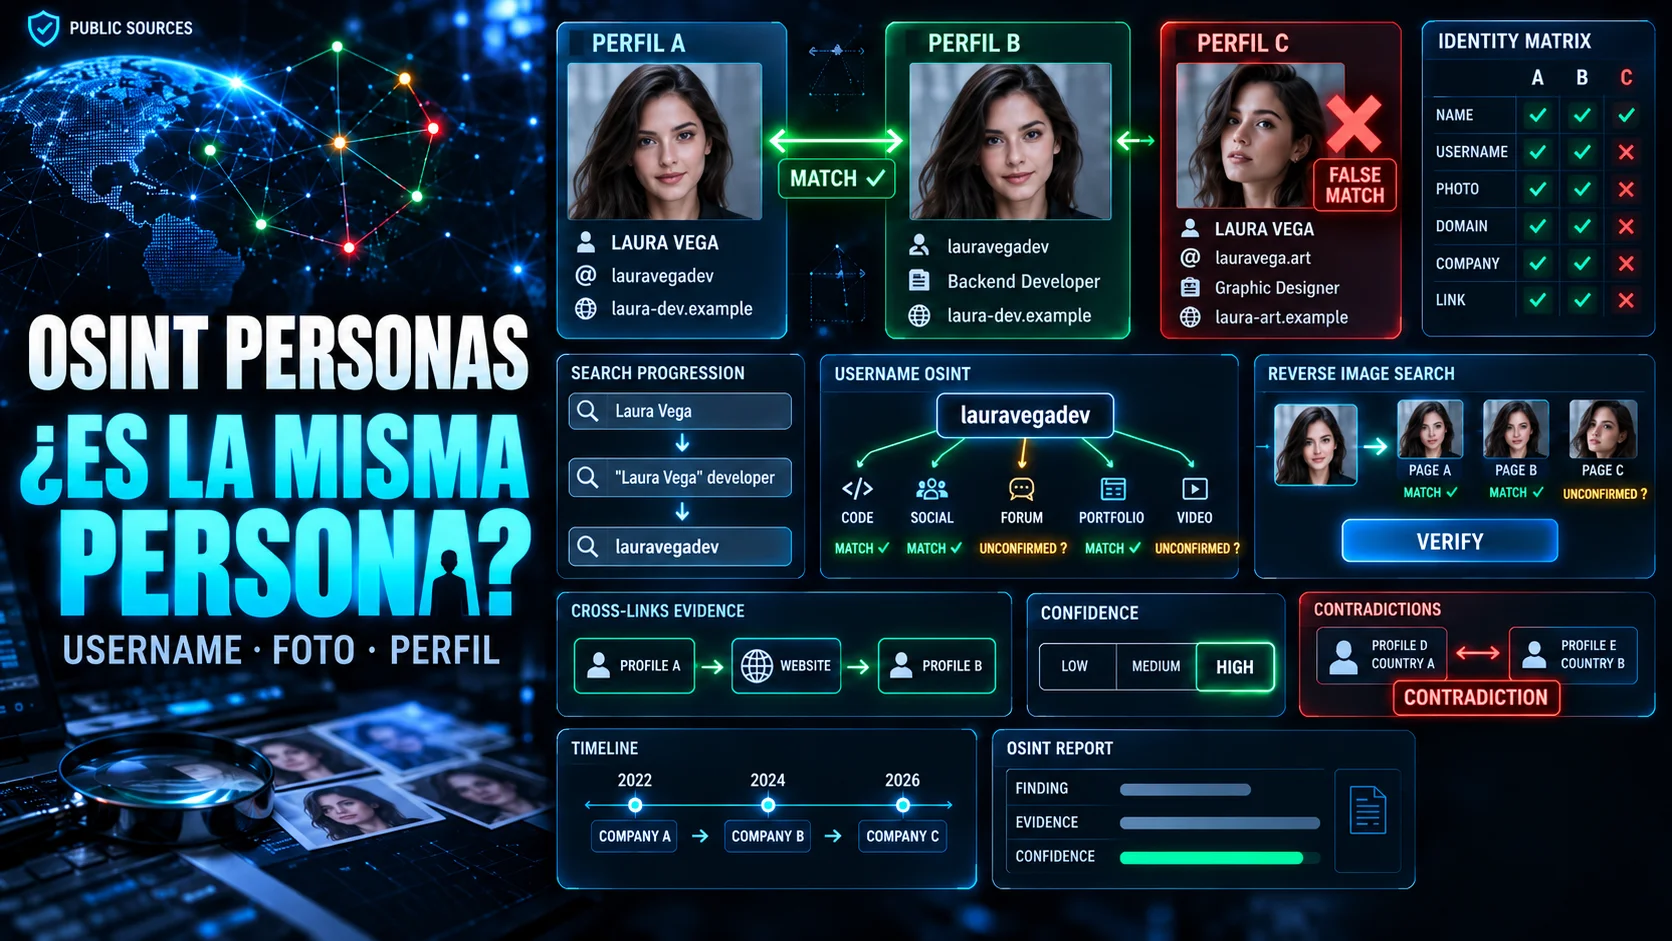
Aprende People OSINT: busca nombres y usernames, verifica perfiles, usa Sherlock, WhatsMyName y búsqueda inversa y evita falsas atribuciones.
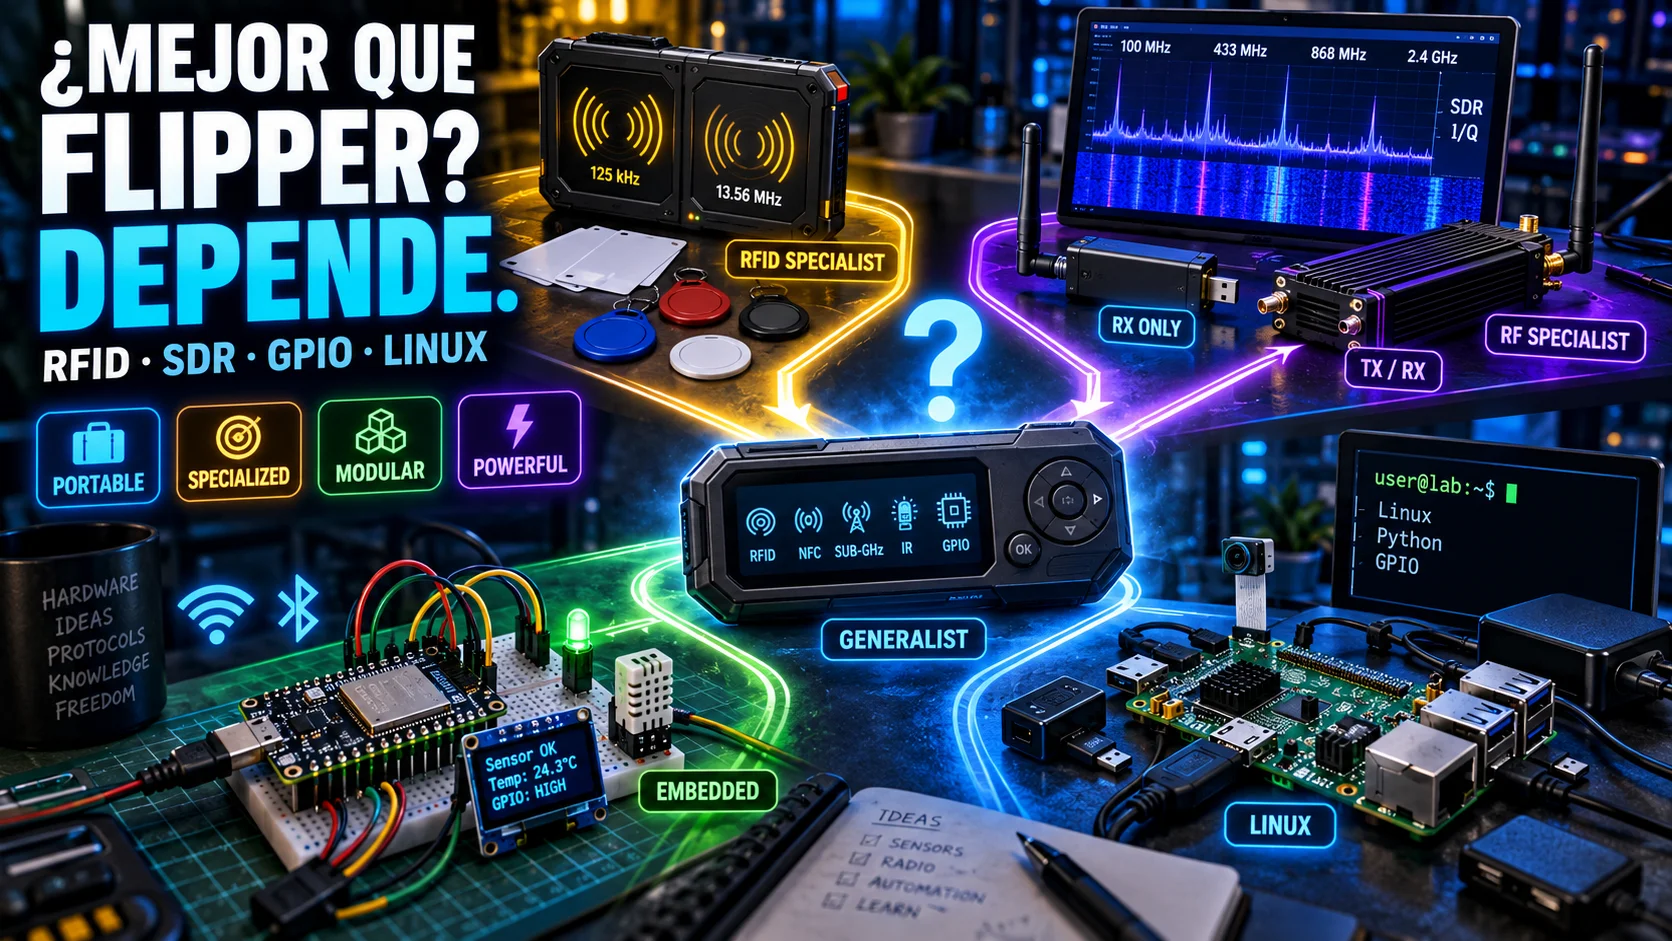
Compara las mejores alternativas a Flipper Zero: Proxmark3, ChameleonUltra, HackRF Pro, RTL-SDR, ESP32 y Raspberry Pi según RFID, SDR, GPIO y Linux.
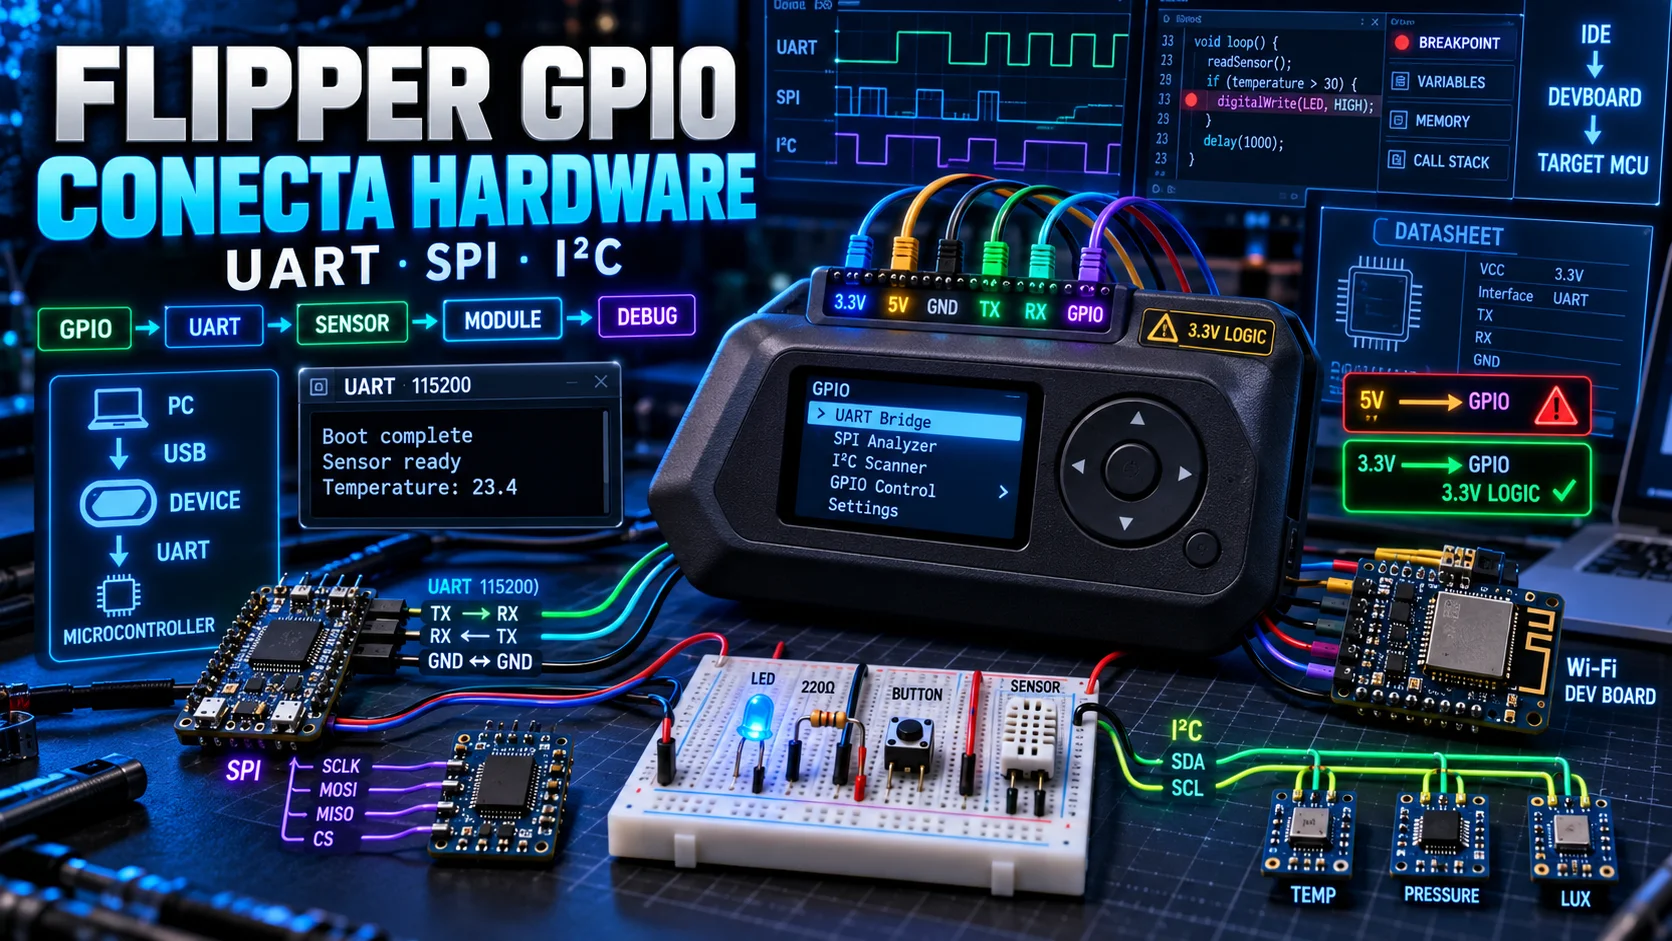
Aprende a usar GPIO en Flipper Zero: pines, 3,3 V y 5 V, UART, USB-UART, SPI, I²C, ESP32, Wi-Fi Devboard, módulos y laboratorios de hardware.
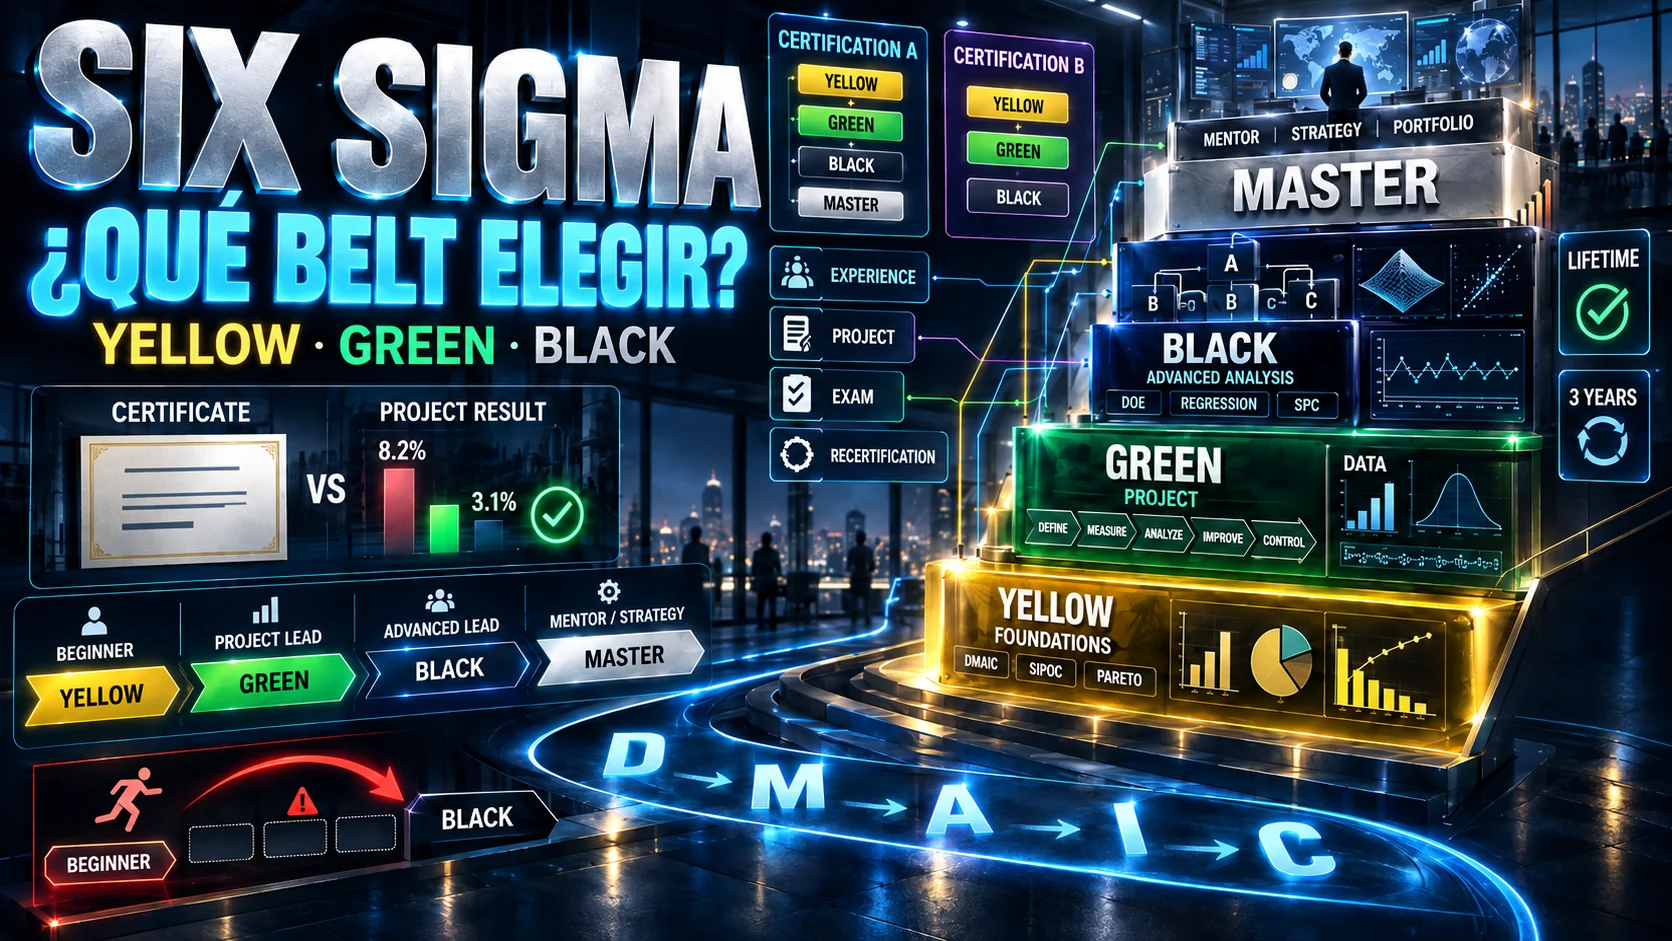
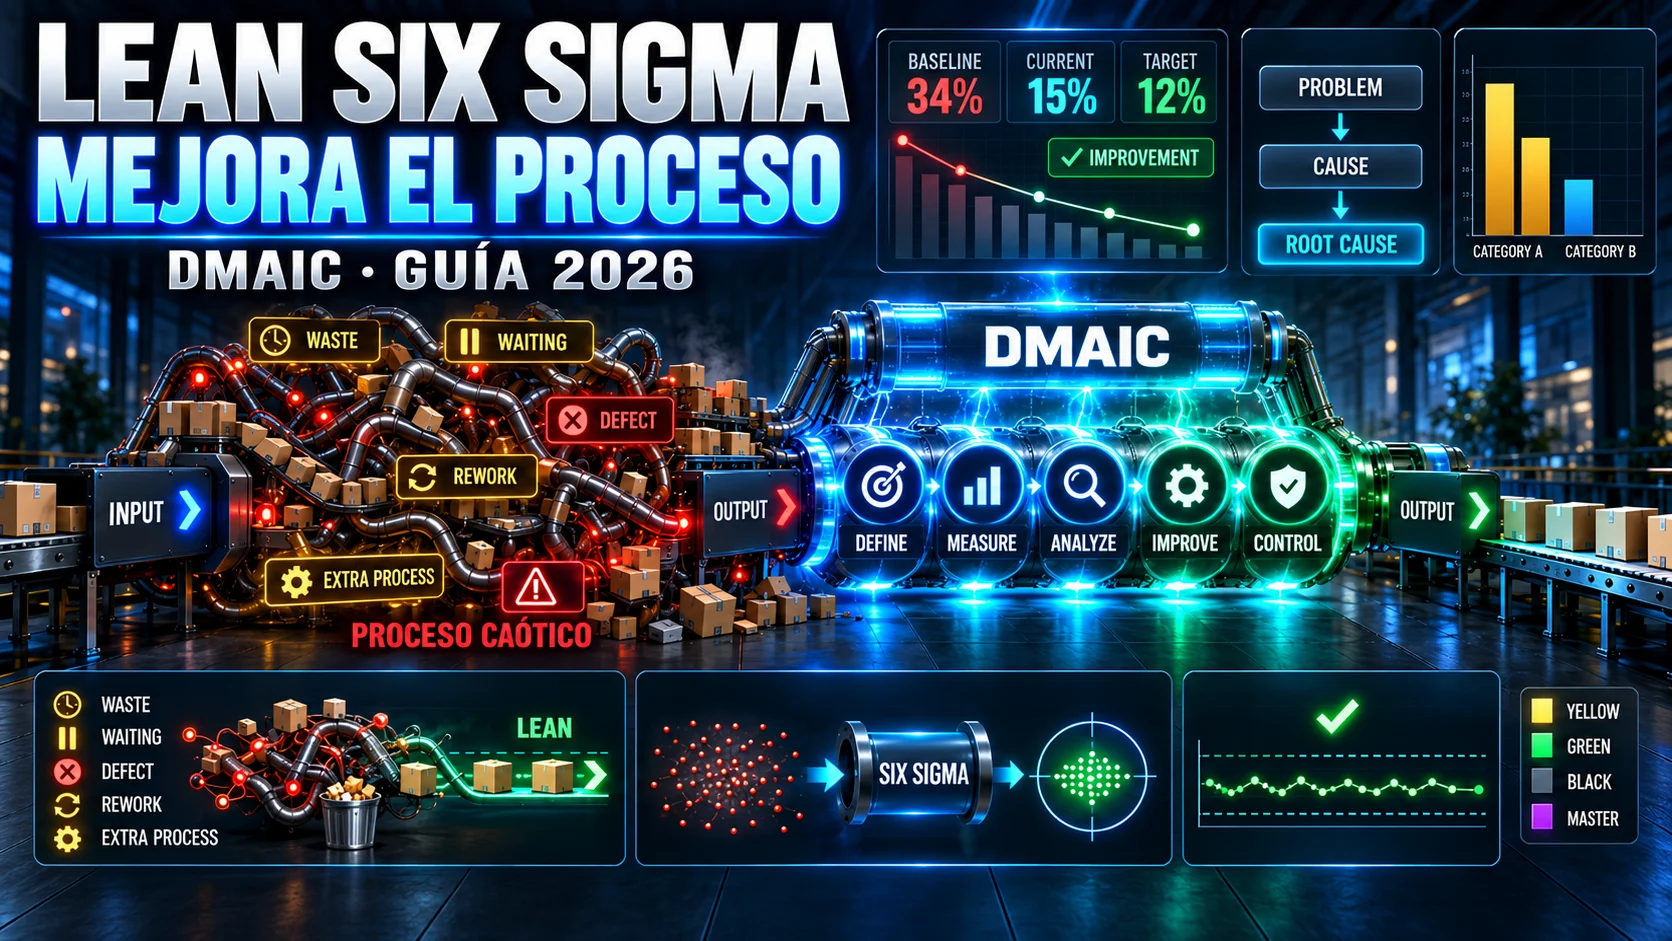
Compara Yellow, Green, Black y Master Black Belt. Requisitos, exámenes, renovación y diferencias actuales entre certificaciones ASQ e IASSC/PeopleCert.
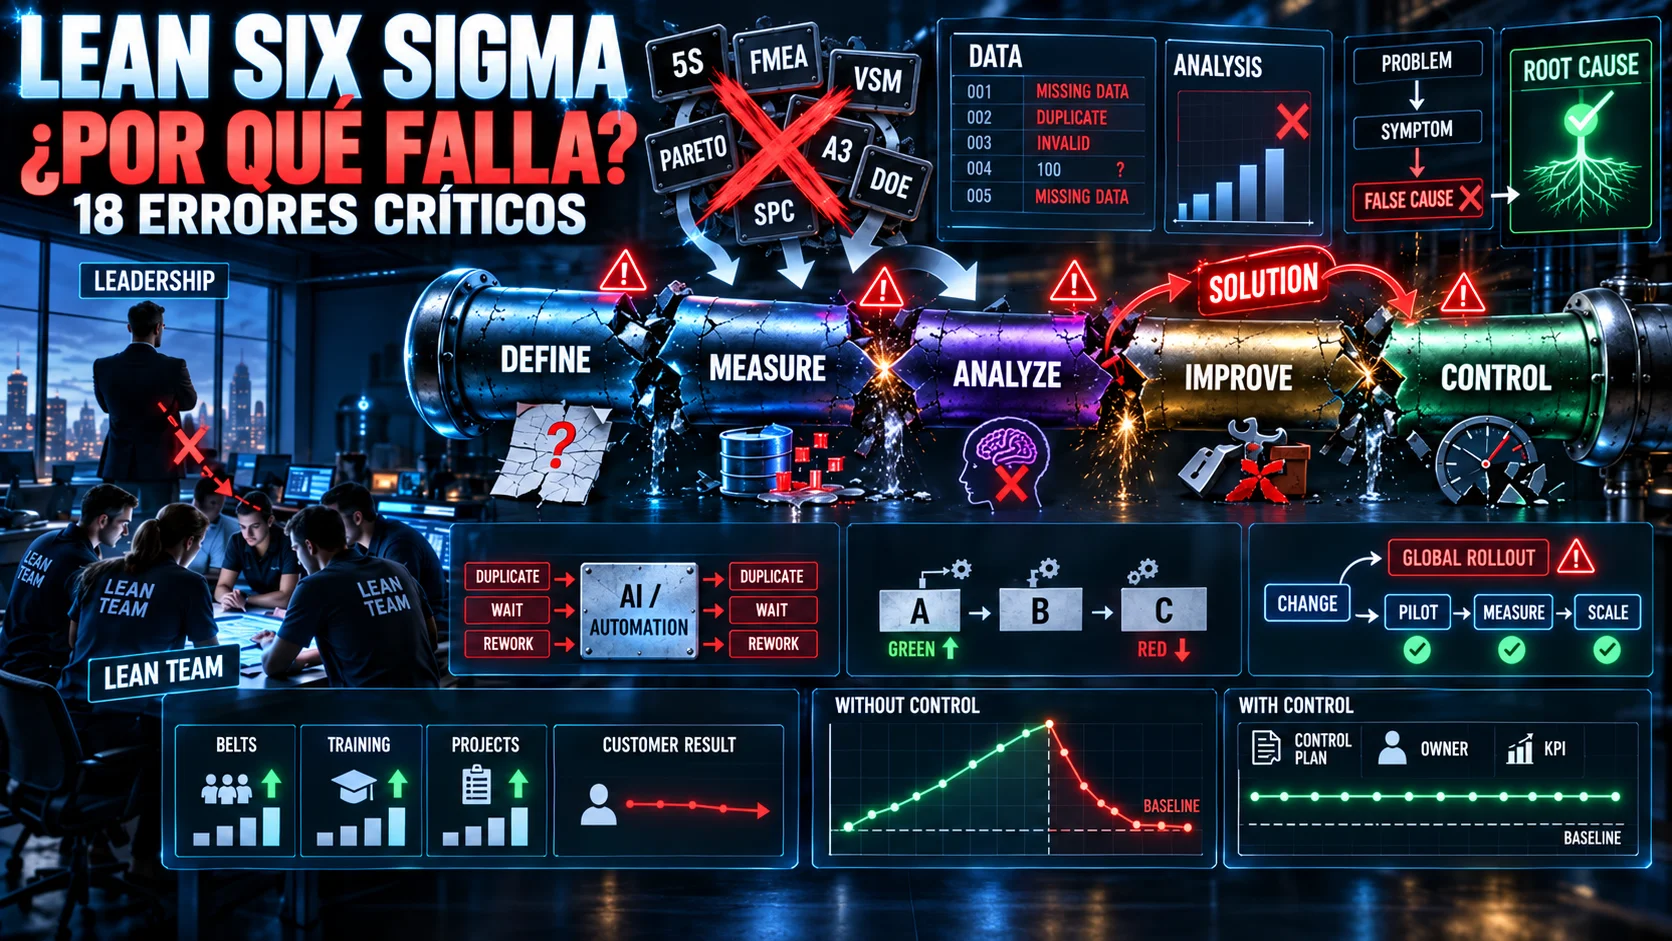
Descubre los errores que hacen fracasar Lean Six Sigma: mala selección de proyectos, falta de liderazgo, datos deficientes, soluciones prematuras y Control débil.
Aprende Lean Six Sigma desde cero: Lean, Six Sigma, las 5 fases DMAIC, desperdicios, SIPOC, VOC, Pareto, Cpk, FMEA, control y ejemplos prácticos.
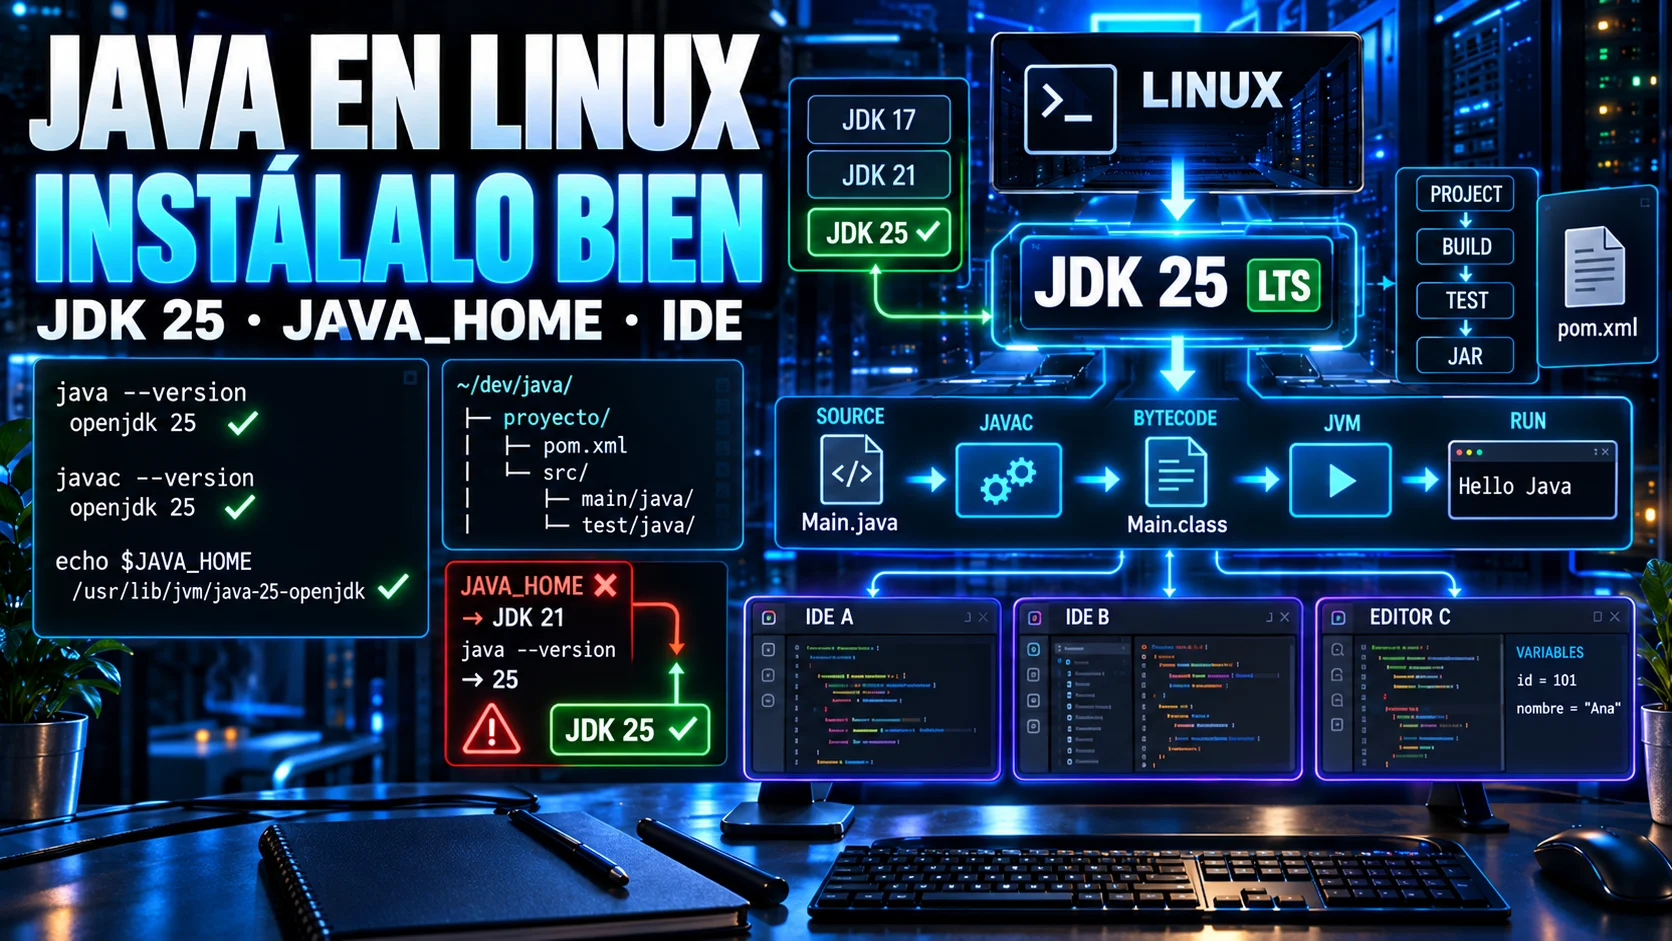
Aprende a instalar Java 25 en Linux, configurar JAVA_HOME, compilar con javac y programar con Eclipse, IntelliJ o VS Code paso a paso.
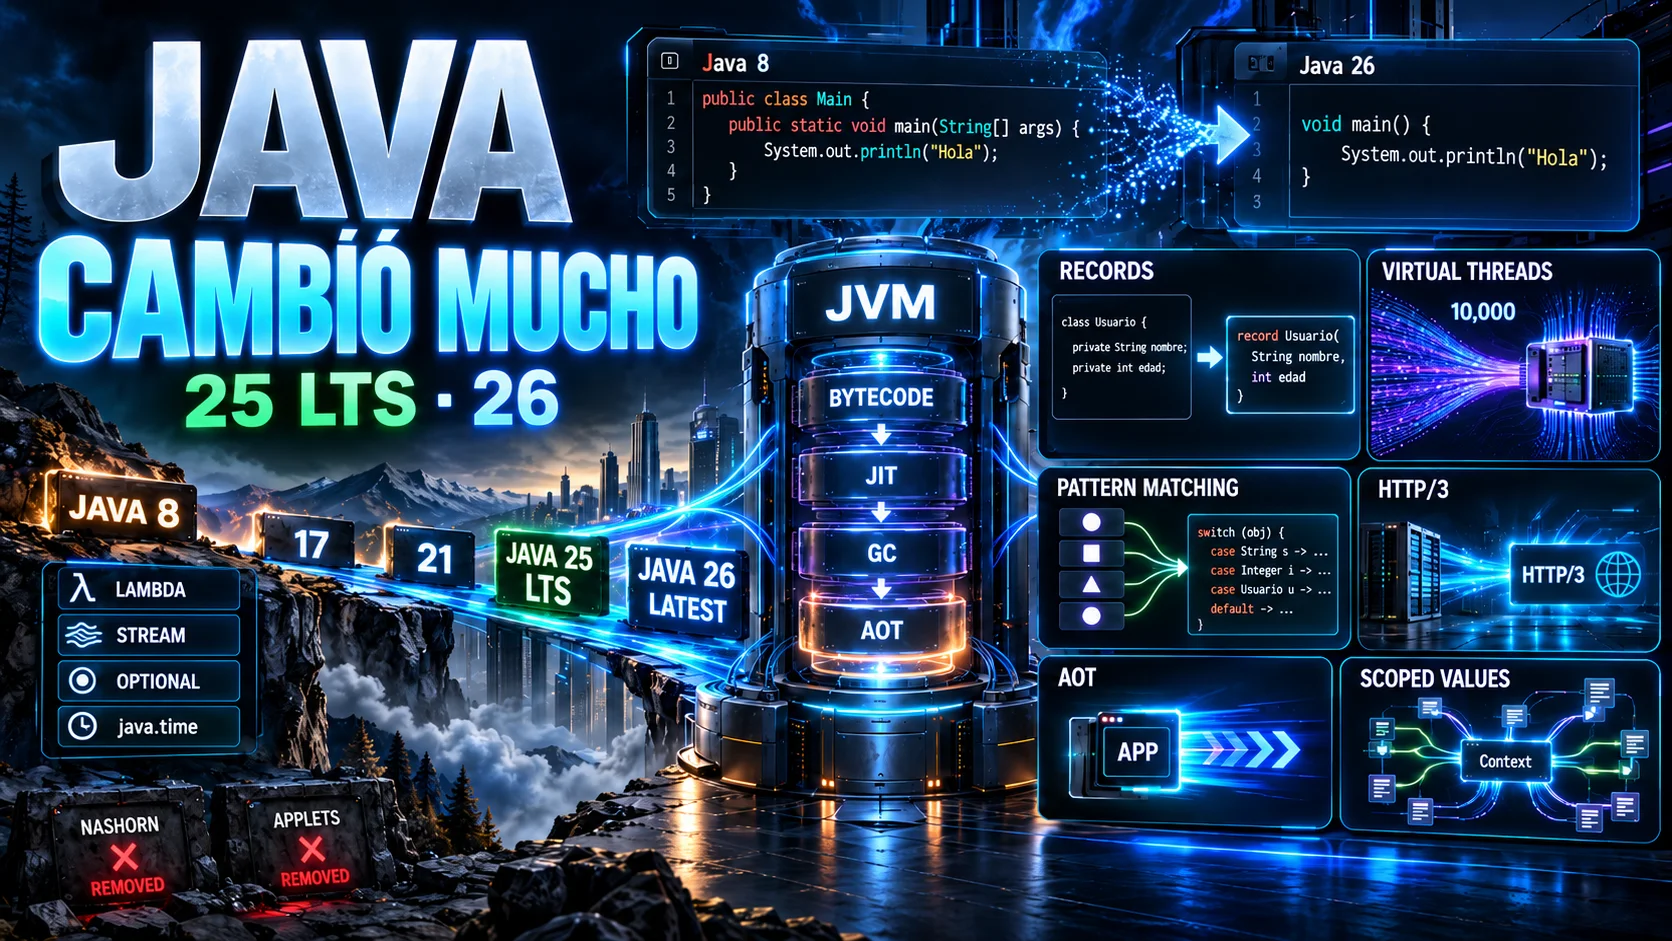
Descubre las novedades de Java 25 LTS y Java 26, qué versión instalar en 2026 y cómo han cambiado records, virtual threads, pattern matching, HTTP/3 y más.
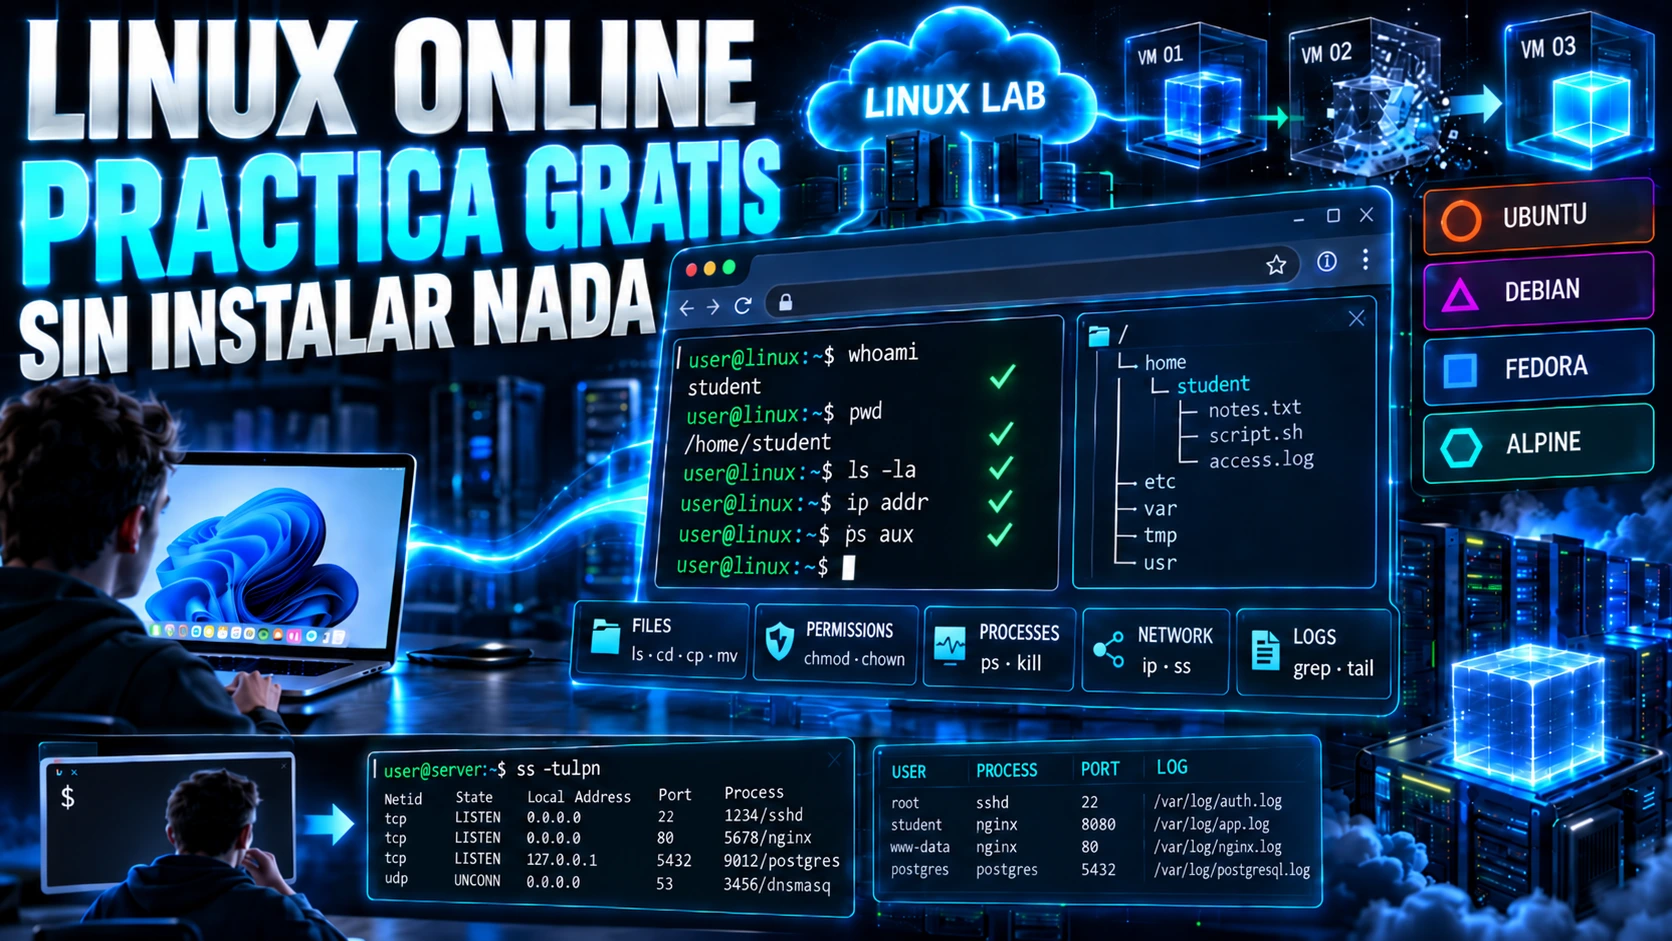
Practica Linux online gratis sin instalar nada. Compara Linux Journey, Webminal, Killercoda, DistroSea, JSLinux y labs para aprender comandos y Bash.
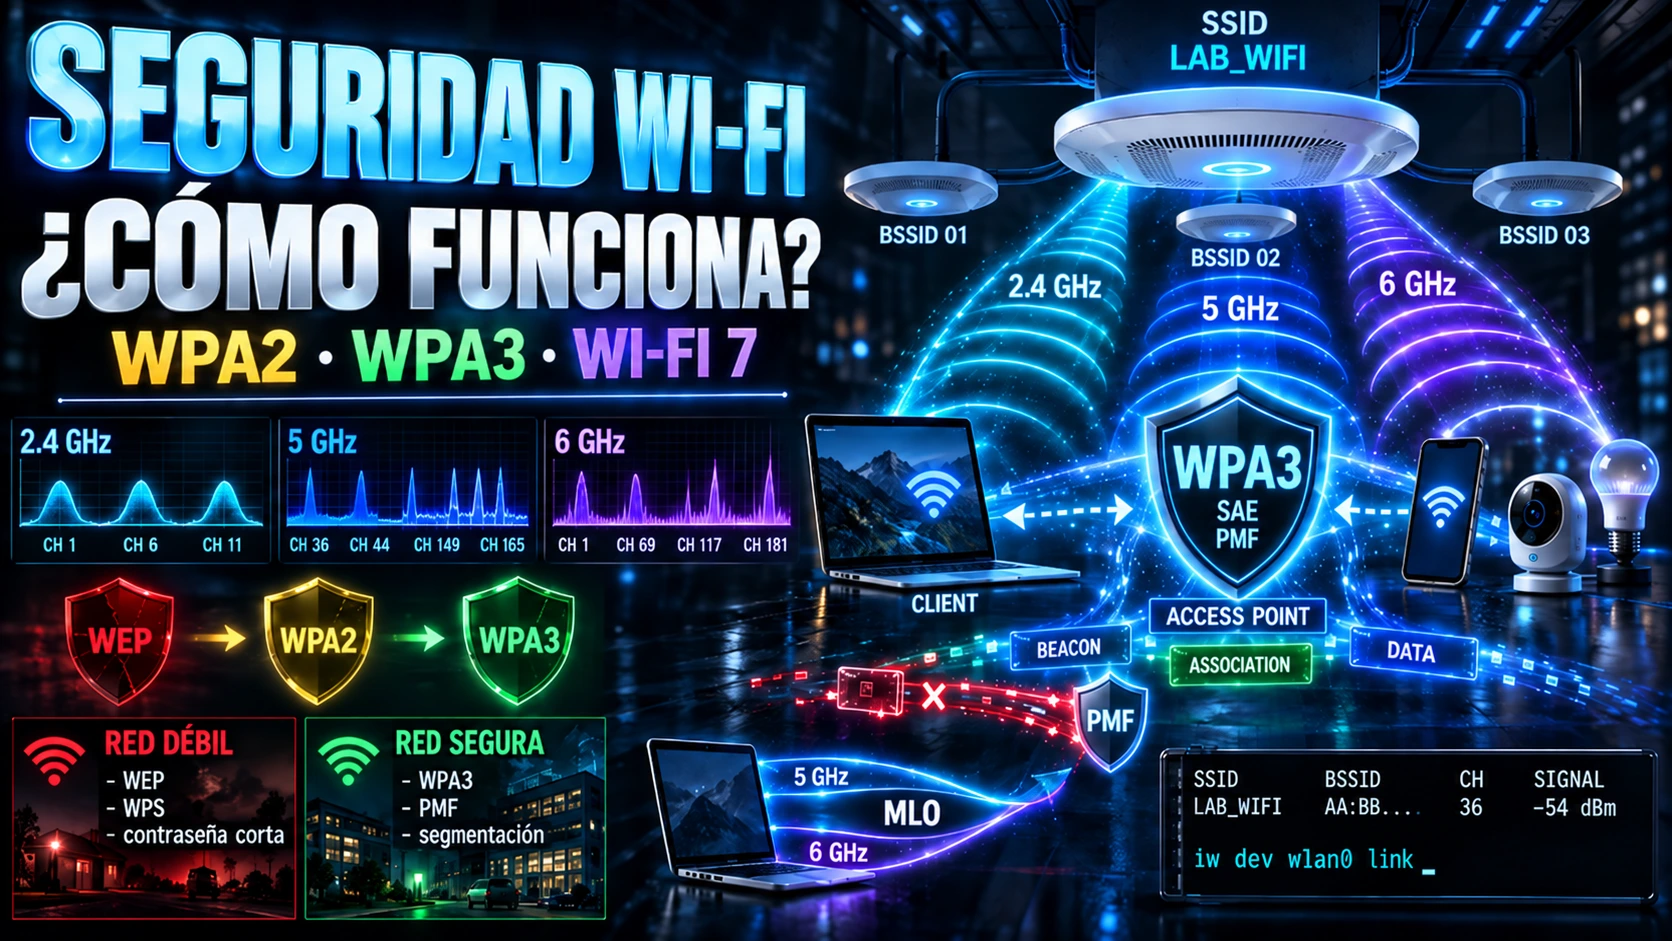
Aprende cómo funciona Wi-Fi: SSID, BSSID, canales, 2,4/5/6 GHz, WPA2, WPA3, SAE, PMF, Wi-Fi 7, Linux y seguridad inalámbrica.
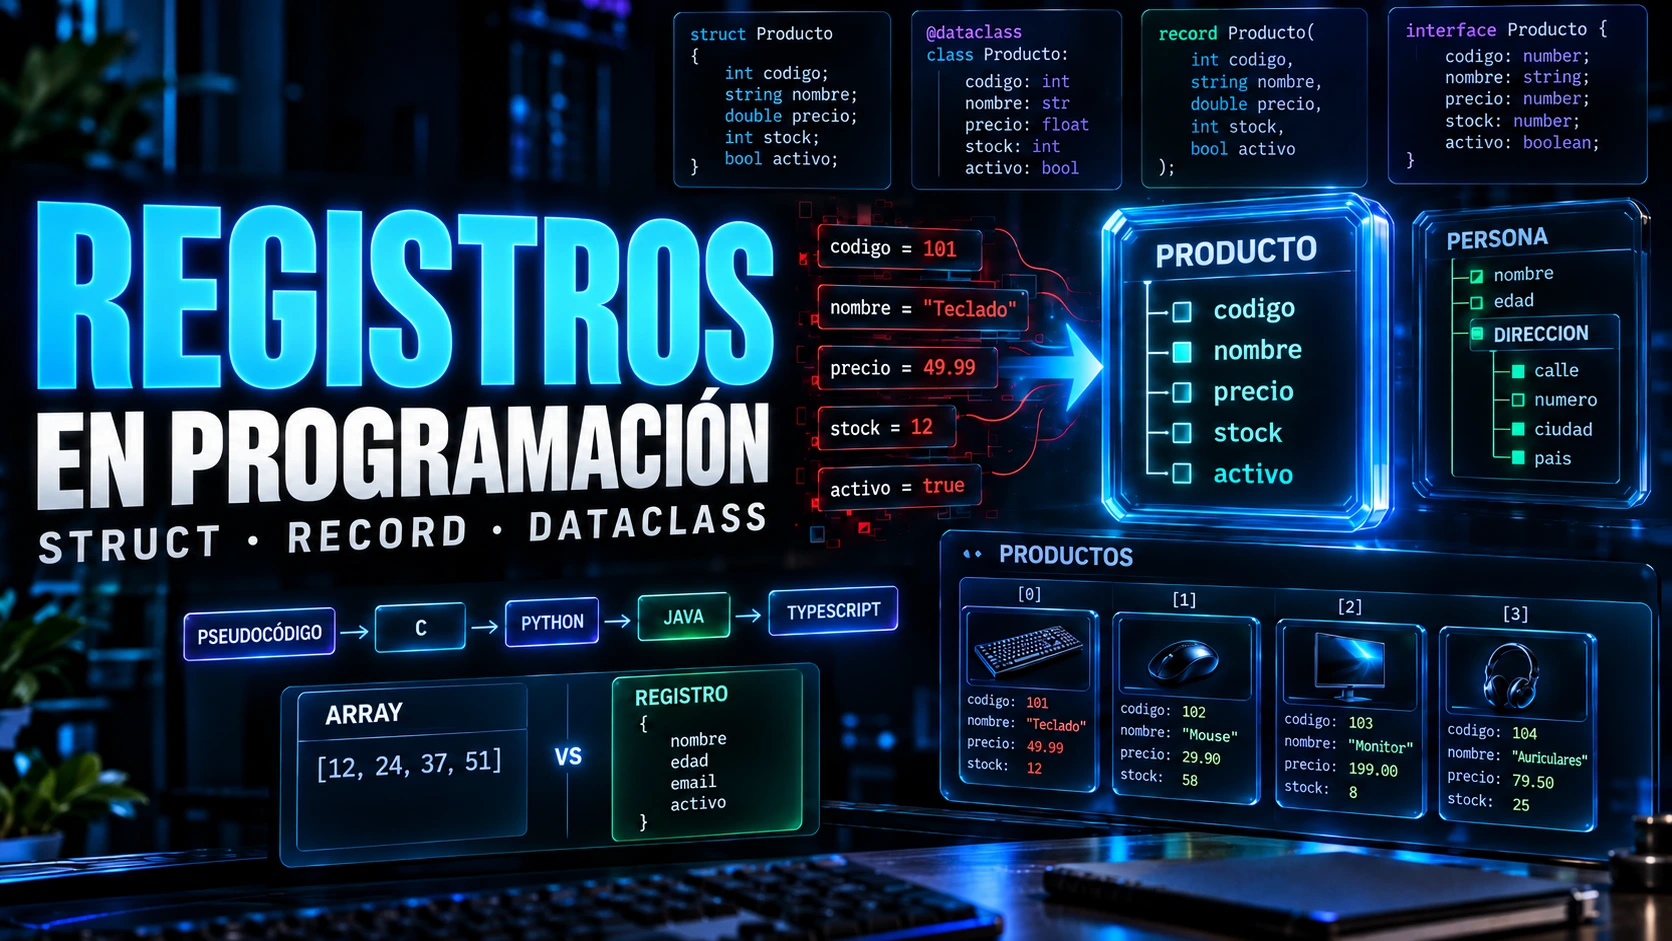
Aprende qué son los registros en programación, cómo usar campos, arrays y estructuras anidadas y cómo se representan con struct, record, dataclass y TypeScript.
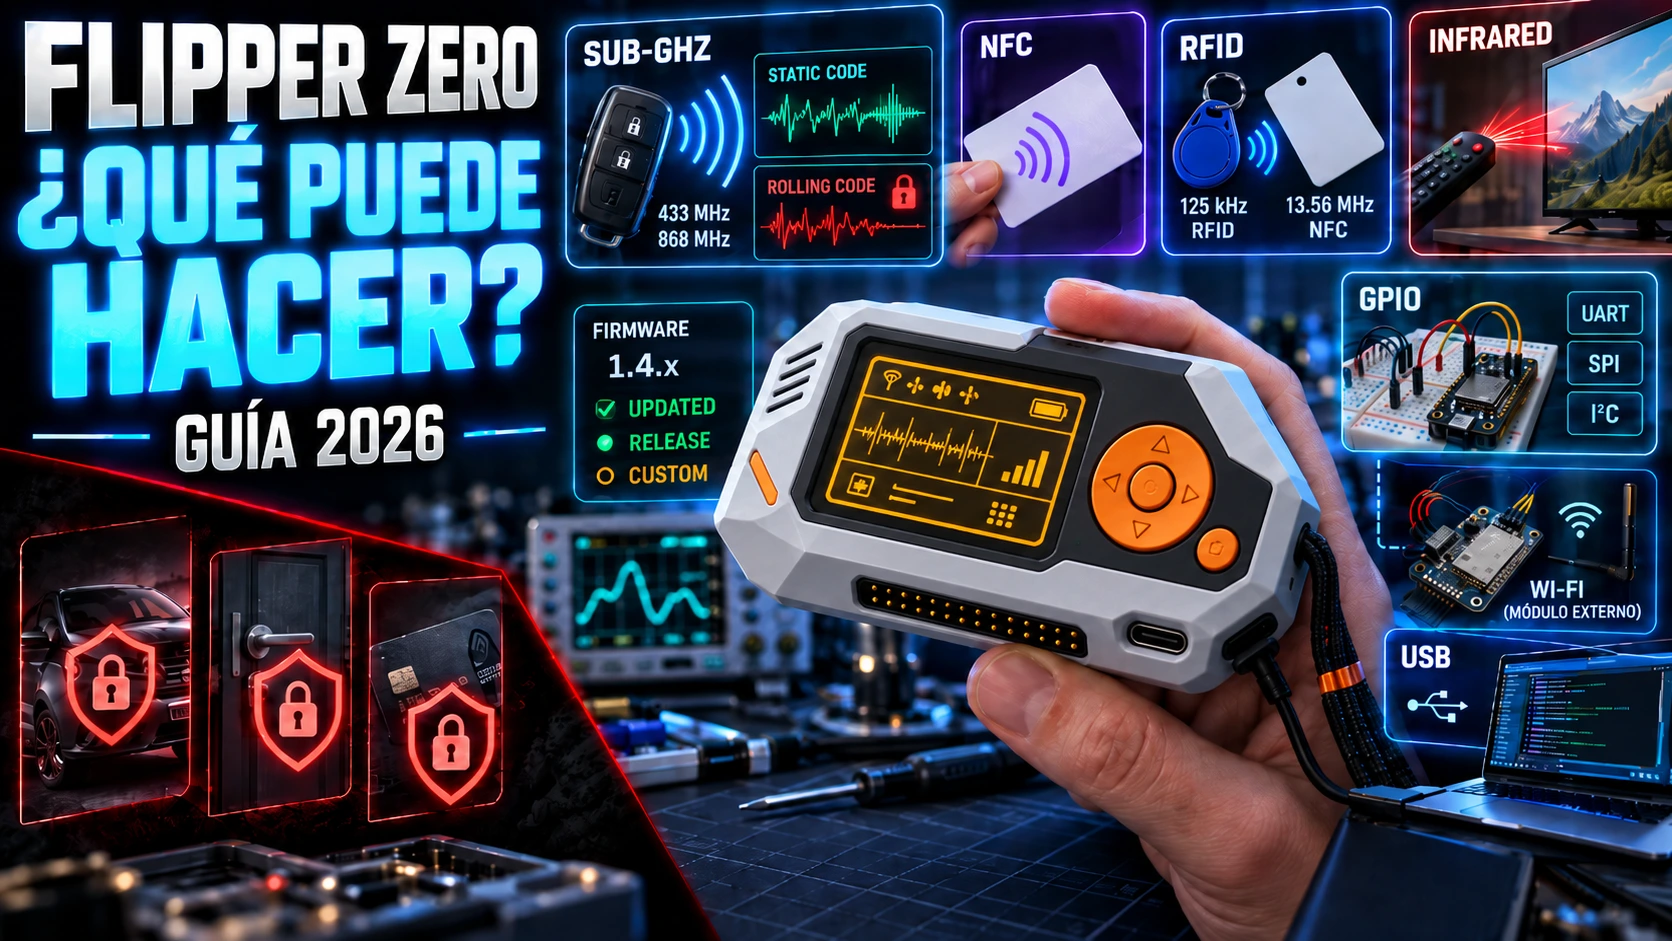
Guía completa de Flipper Zero: Sub-GHz, RFID, NFC, infrarrojos, GPIO, USB, firmware, Wi-Fi, usos reales, límites, legalidad y proyectos para aprender.
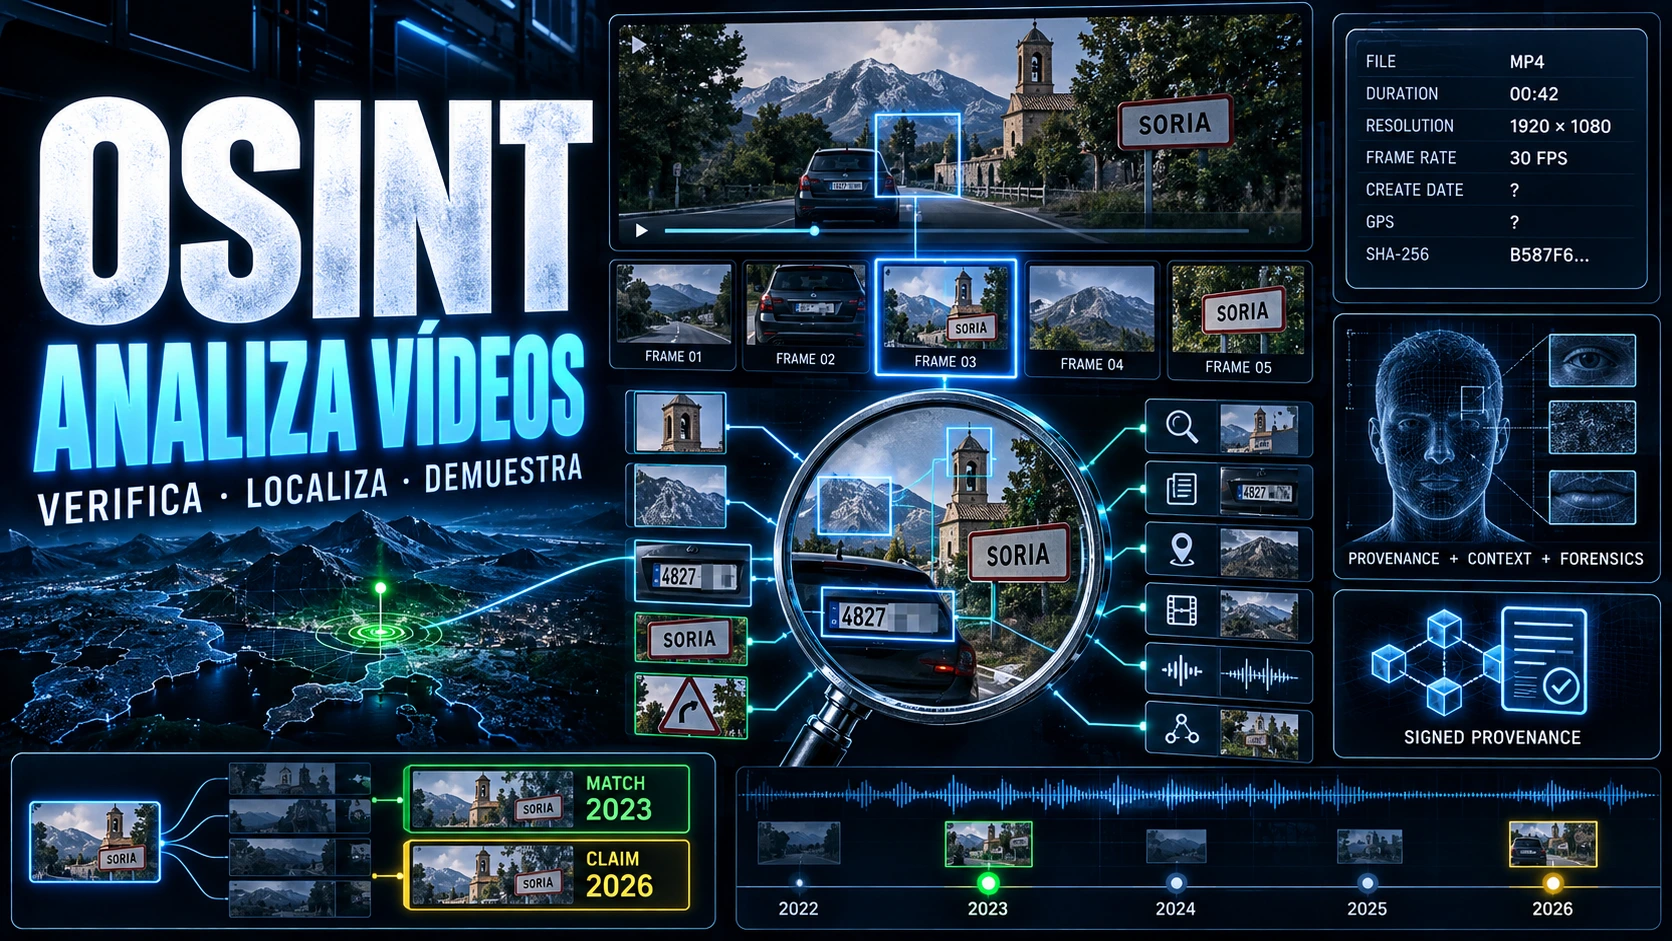
Aprende a verificar vídeos con OSINT: InVID, búsqueda inversa, keyframes, ExifTool, FFmpeg, geolocalización, deepfakes y Content Credentials.
Aprende OSINT en Dark Web con enfoque profesional: Tor, Ahmia, AIL, MISP, OpenCTI, IOCs, filtraciones, ransomware y metodología Threat Intelligence.
Descubre los tipos de hackers: White Hat, Black Hat, Grey Hat, Script Kiddie y las diferencias reales entre Red Team, Blue Team, Purple Team y White Team.
Descubre las mejores herramientas de hacking ético y pentesting: Nmap, Burp Suite, Wireshark, Nuclei, BloodHound y más, organizadas por uso y nivel.
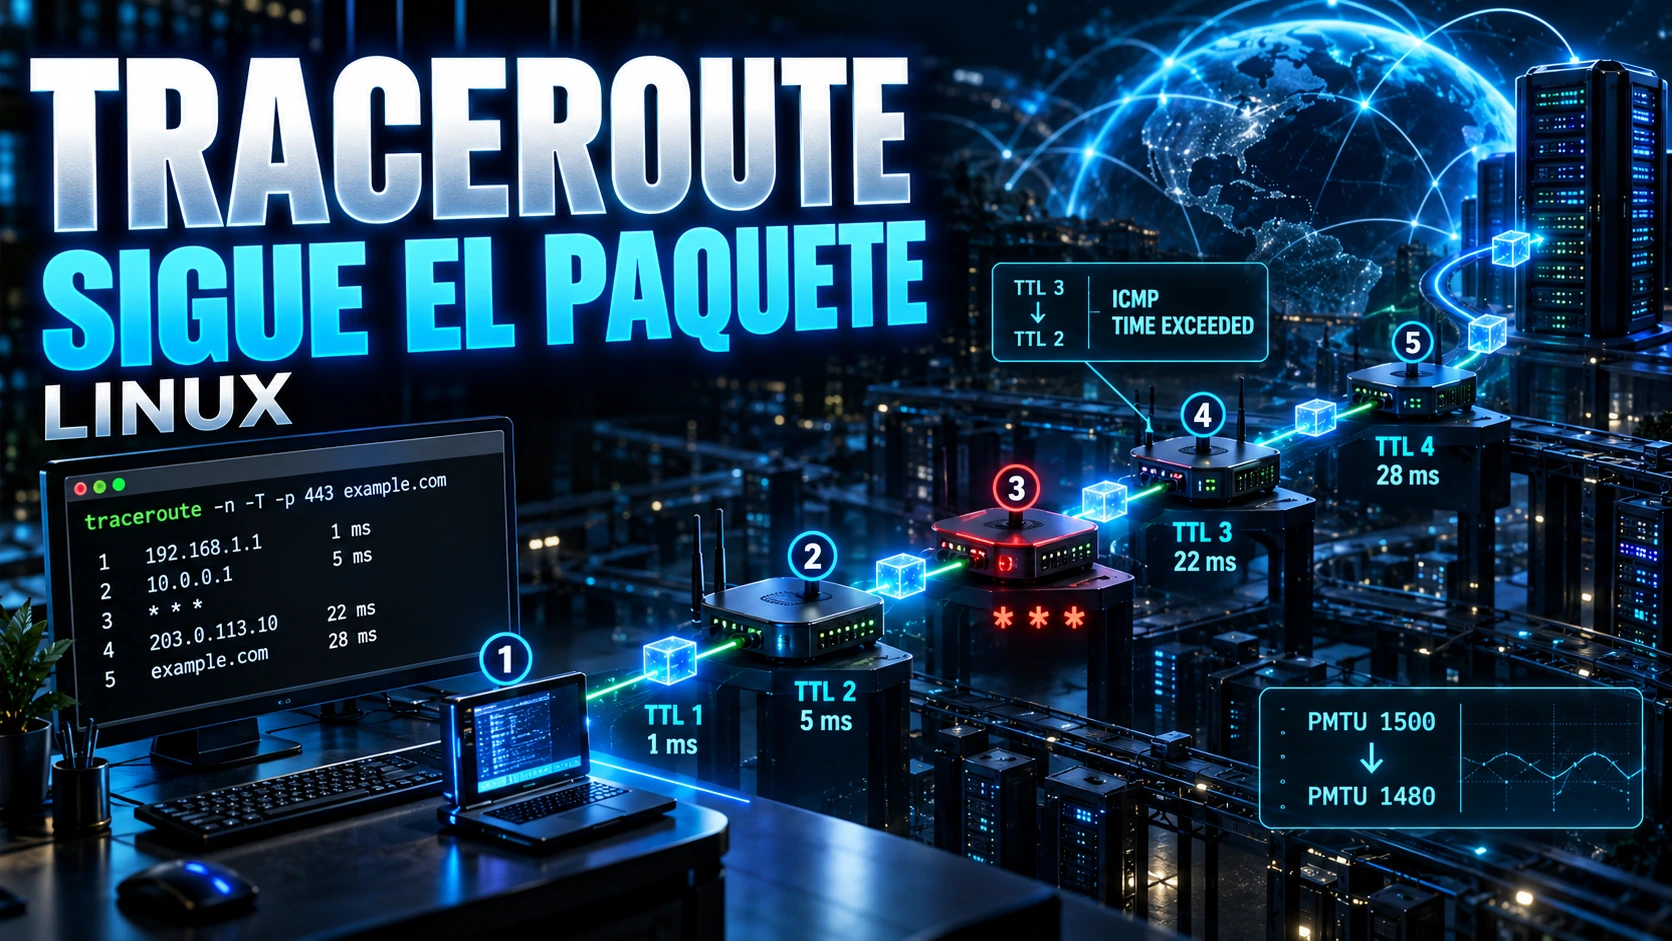
Aprende Traceroute en Linux: TTL, saltos, RTT, TCP/ICMP, Tracepath, Path MTU, ip route y MTR con ejemplos prácticos para diagnosticar redes.
Aprende Wireshark desde cero: filtros de captura y visualización, TCP, DNS, HTTP, TLS, TShark, troubleshooting y análisis Blue Team con ejemplos.
Guía completa de ISO/IEC 27001:2022: SGSI, cláusulas 4–10, riesgos, 93 controles, Annex A, SoA, ISO 27002, auditorías y certificación.
¿Es tarde para empezar en ciberseguridad a los 30, 40 o 50 años? Aprende cómo aprovechar tu experiencia, elegir una rama y cambiar de profesión sin empezar desde cero.
Descubre los errores que frenan a quienes aprenden ciberseguridad: saltarse fundamentos, acumular cursos, depender de tutoriales, certificaciones y falta de práctica.
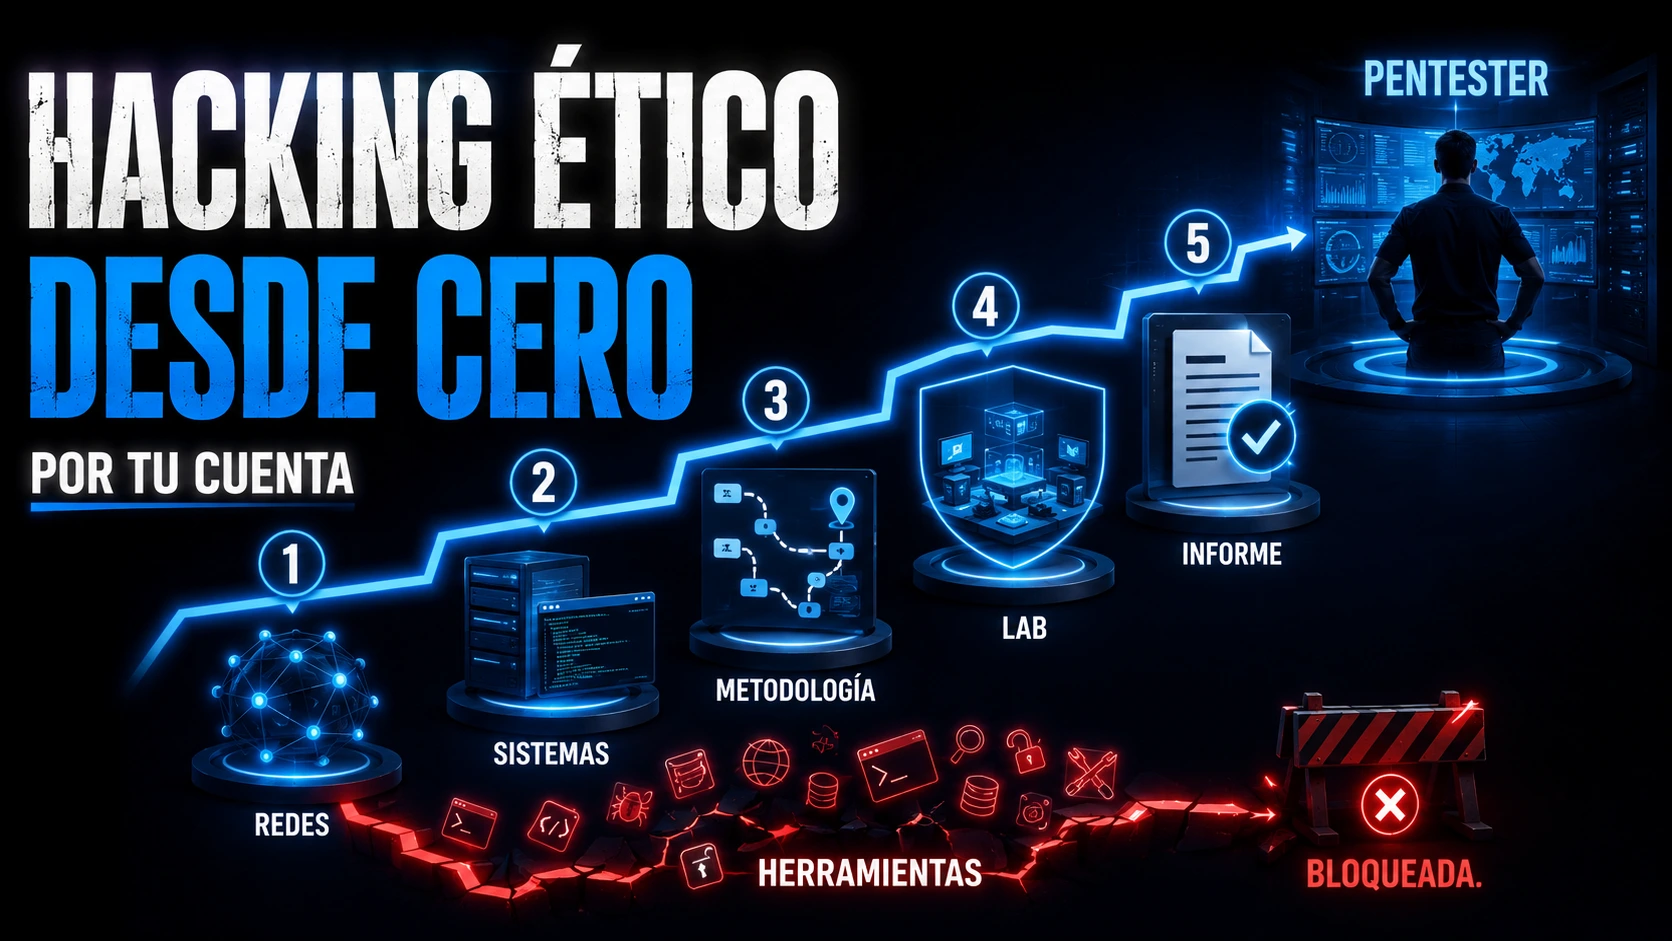
¿Puedes aprender hacking ético por tu cuenta? Descubre qué estudiar, dónde practicar legalmente, cómo evitar depender de tutoriales y cuándo estás listo para trabajar.
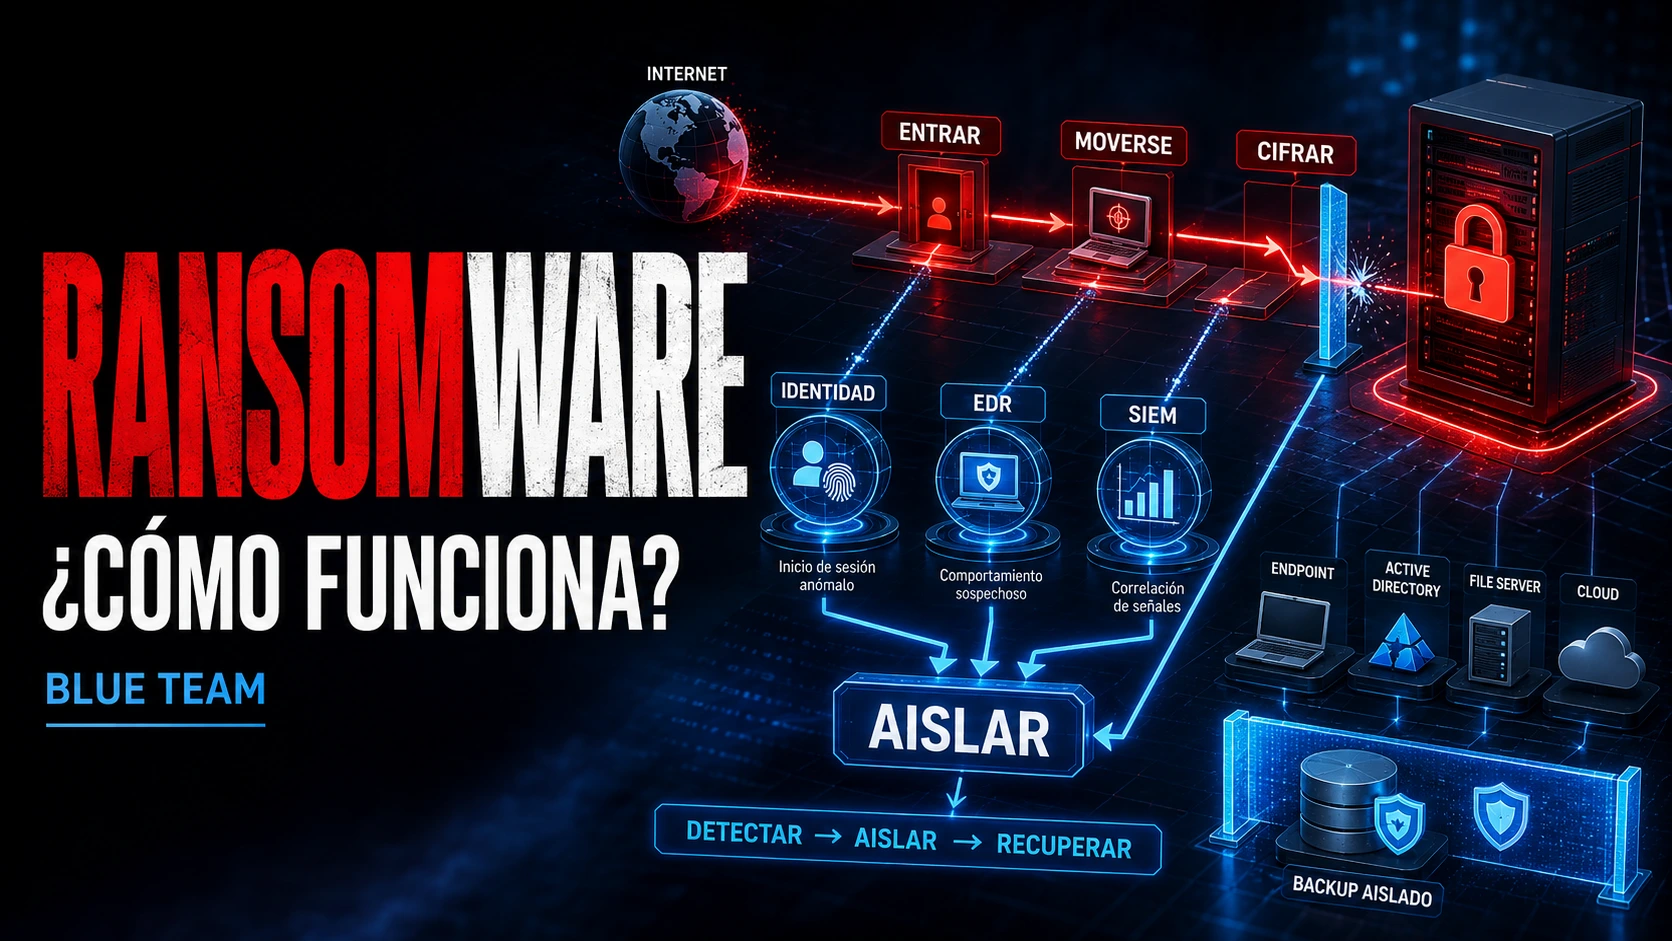
Descubre cómo funciona ransomware desde el acceso inicial hasta el cifrado y cómo un Blue Team detecta, contiene, investiga y recupera la organización.
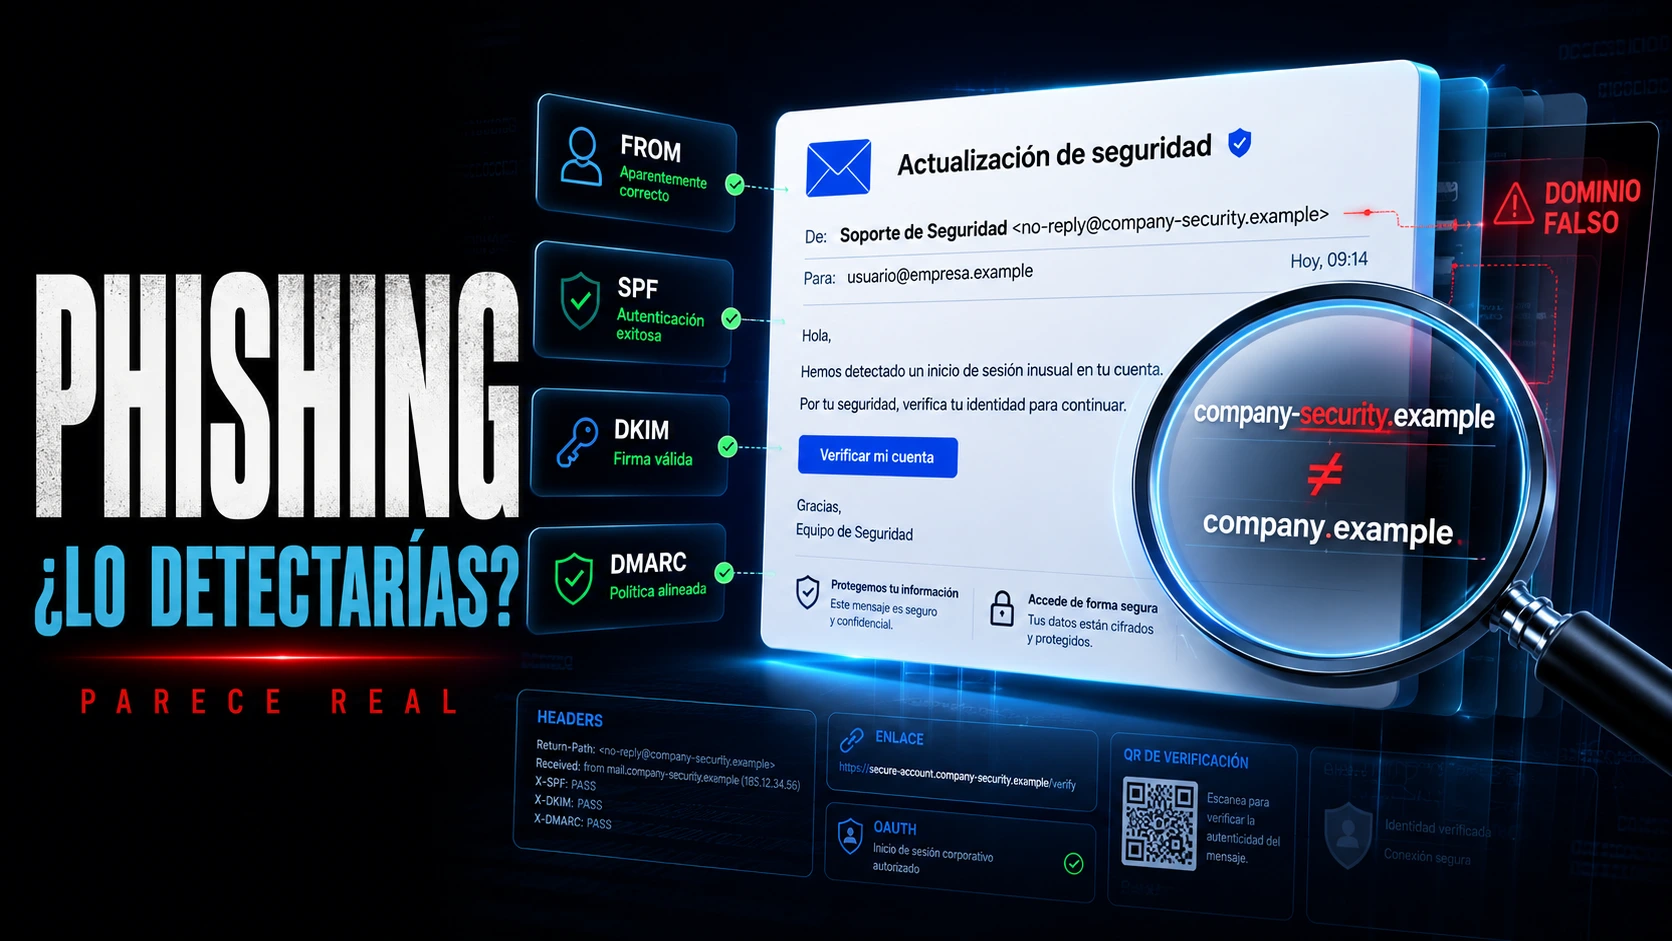
Aprende qué es phishing, cómo funciona y cómo analizar un correo técnicamente mediante headers, SPF, DKIM, DMARC, URLs, OAuth y señales de compromiso.
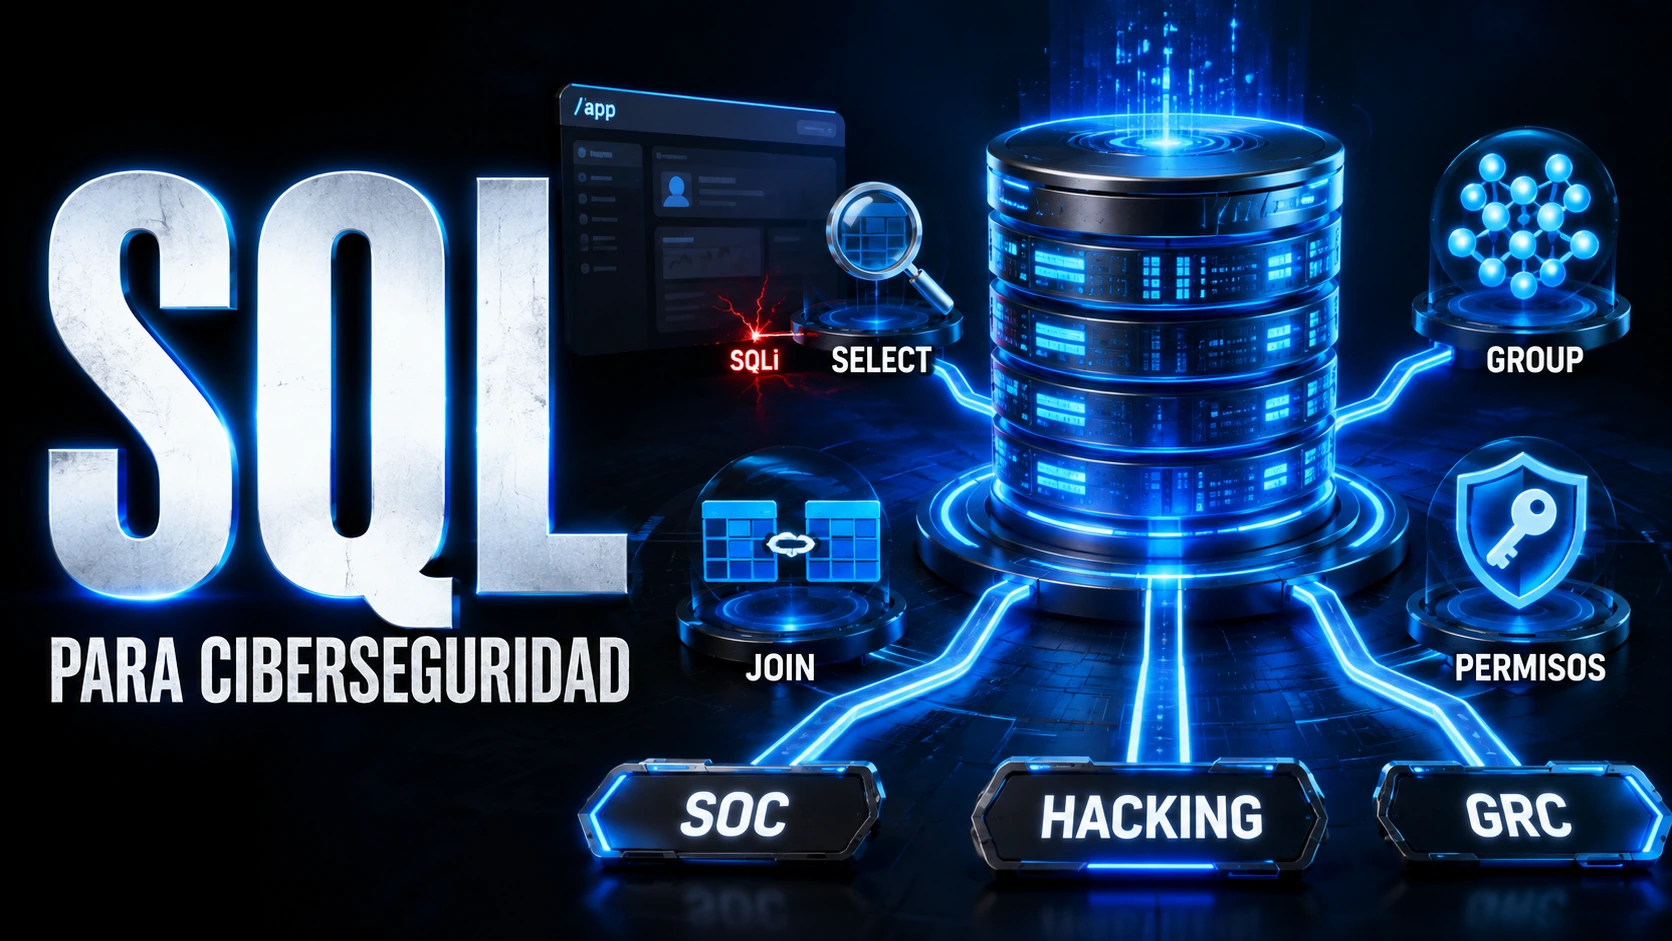
Aprende qué SQL necesitas para ciberseguridad: SELECT, filtros, GROUP BY, JOIN, permisos, SQL Injection y qué nivel necesitas para SOC, Red Team y GRC.
Aprende qué son CVE y CVSS, cómo funciona CVSS 4.0 y cómo usar EPSS, CISA KEV, exposición e impacto para priorizar vulnerabilidades.
Aprende a crear un CV de ciberseguridad sin experiencia: proyectos, skills, ATS, certificaciones, GitHub y ejemplos para SOC, pentesting y GRC.
Prepárate para una entrevista junior de ciberseguridad con 50 preguntas técnicas sobre redes, Linux, Windows, SOC, SIEM, web, pentesting y GRC.
¿Máster o certificaciones de ciberseguridad? Compara titulación, OSCP, CISSP, experiencia, coste y empleabilidad para saber qué opción necesitas.
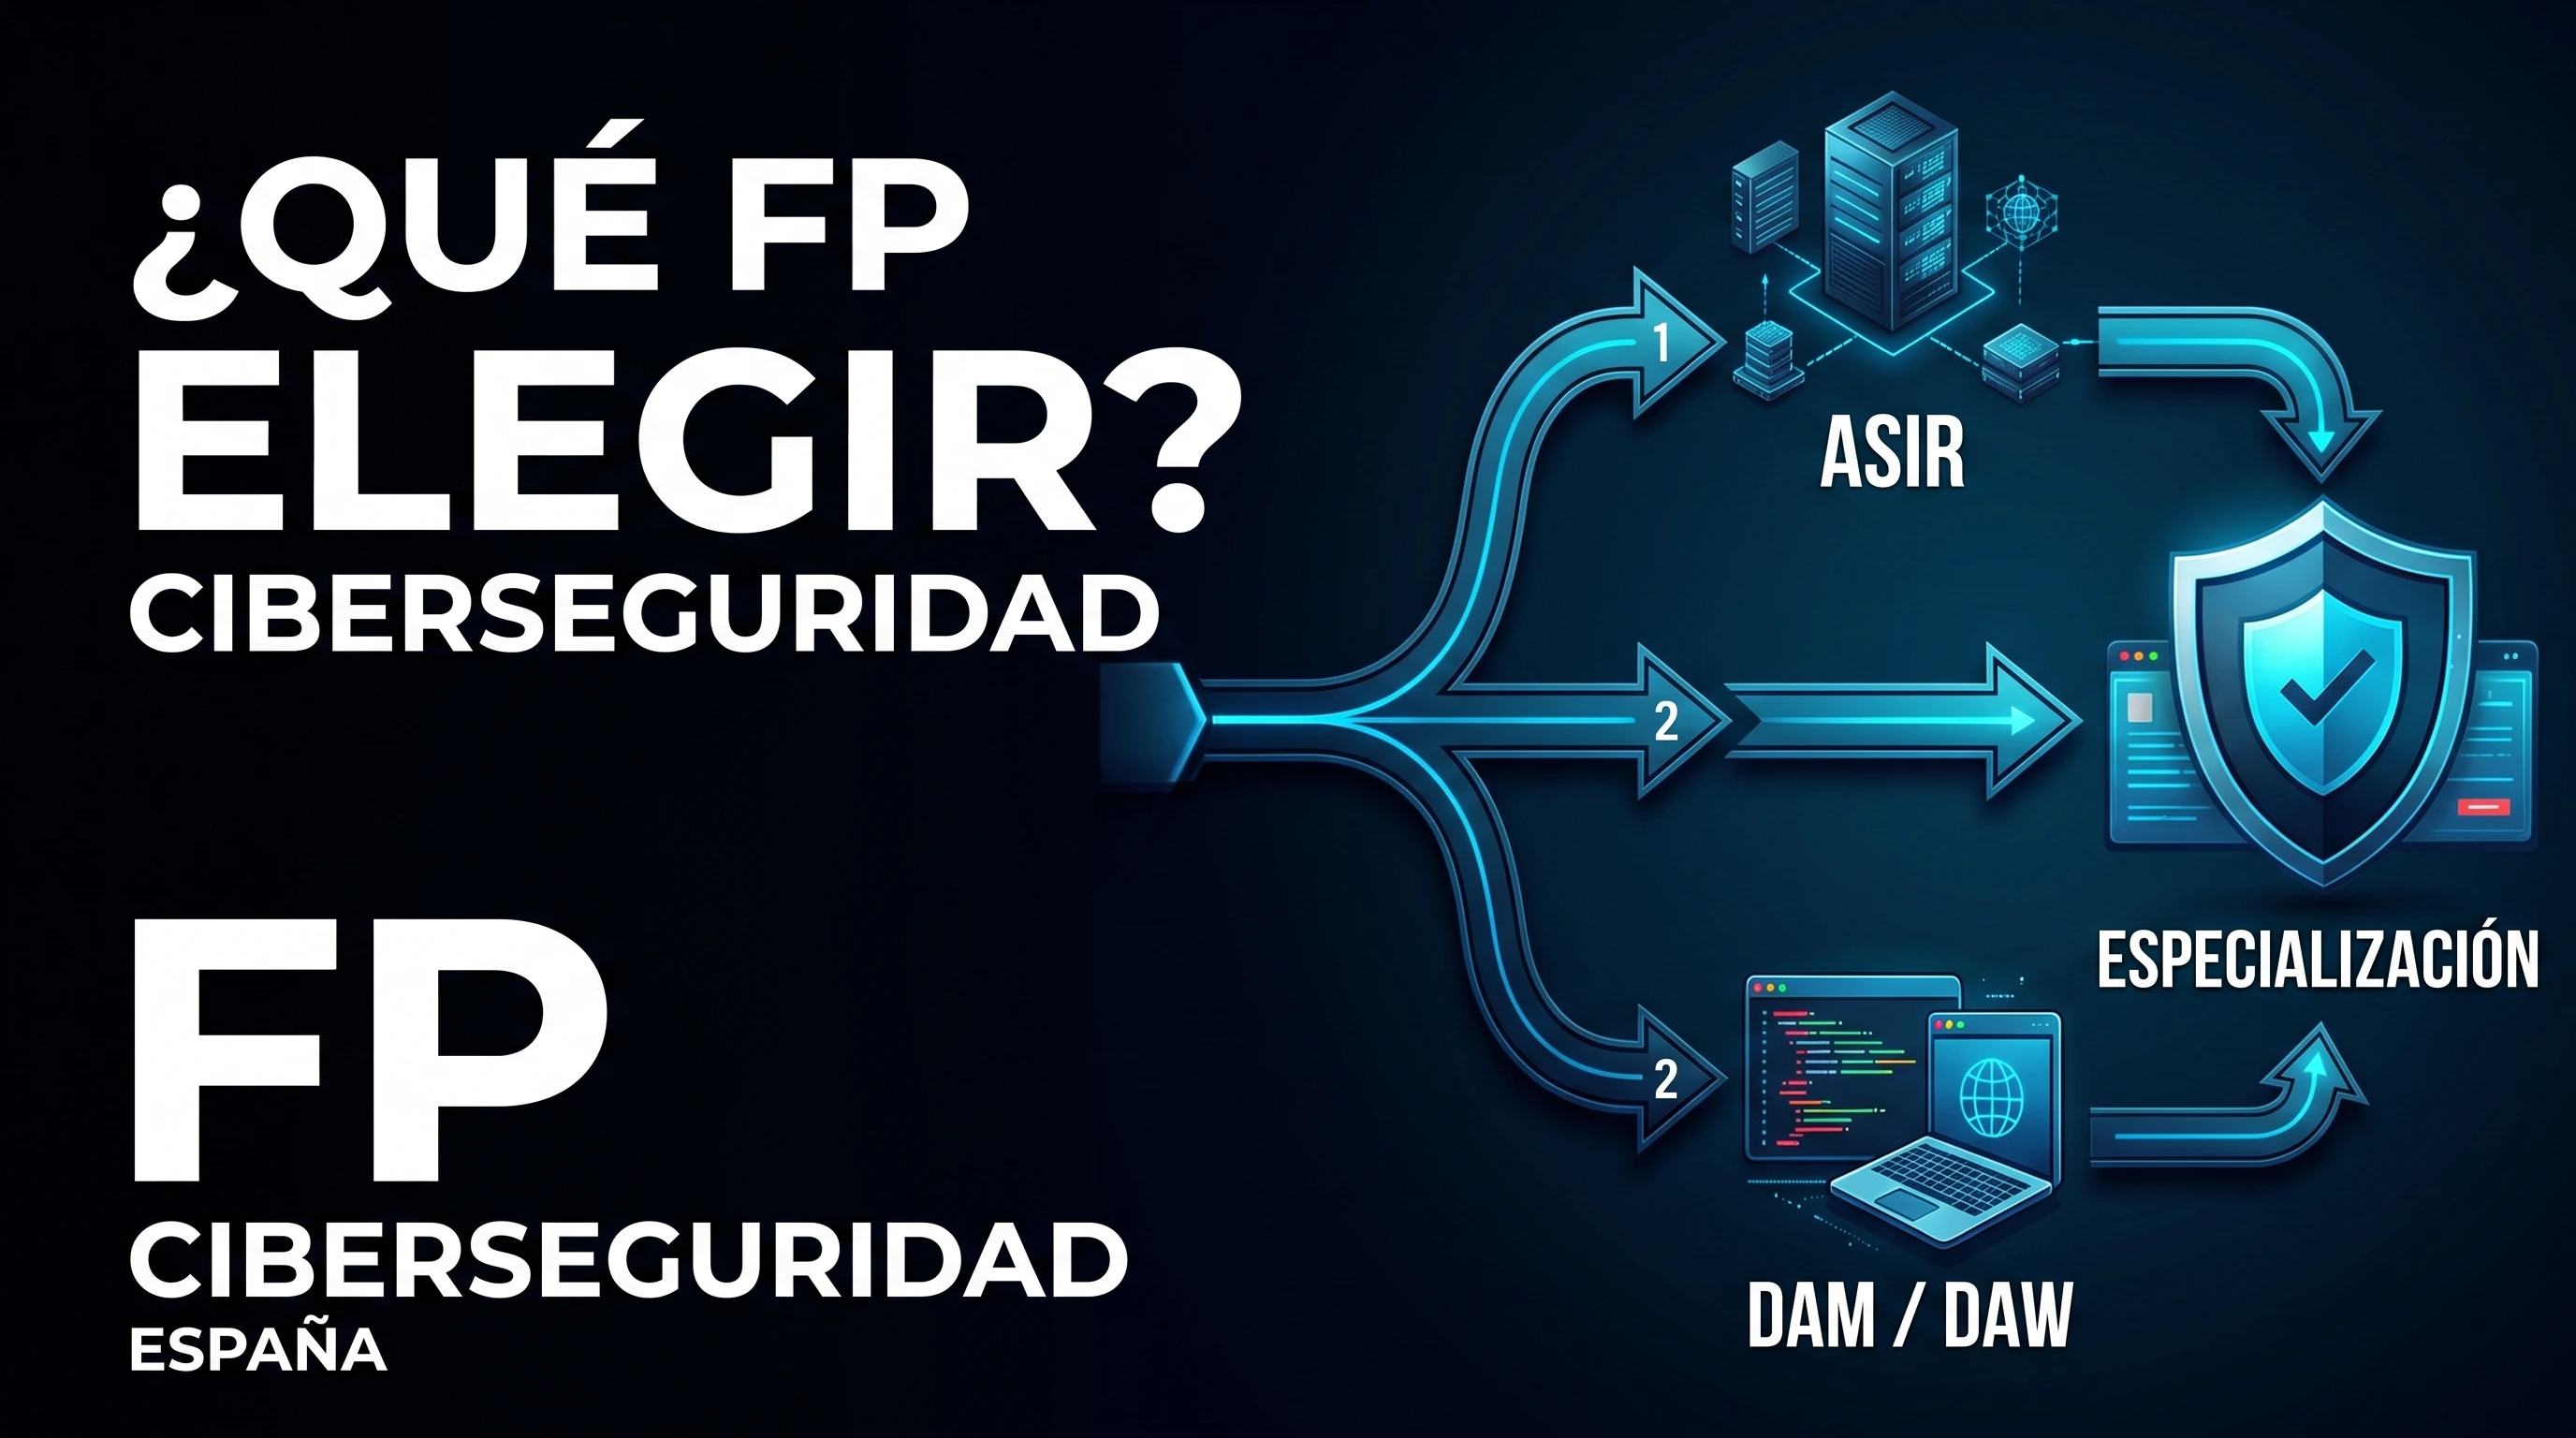
Descubre qué FP estudiar para ciberseguridad en España: ASIR, DAM, DAW, SMR, Máster de FP, requisitos de acceso y qué ruta elegir según tu objetivo.
¿Se puede aprender ciberseguridad gratis? Descubre qué puedes estudiar sin pagar, qué aporta realmente una formación de pago y cuándo merece la pena invertir.
¿Necesitas una carrera para trabajar en ciberseguridad? Descubre cuándo el título ayuda, cuándo no es obligatorio y cómo entrar al sector sin universidad.
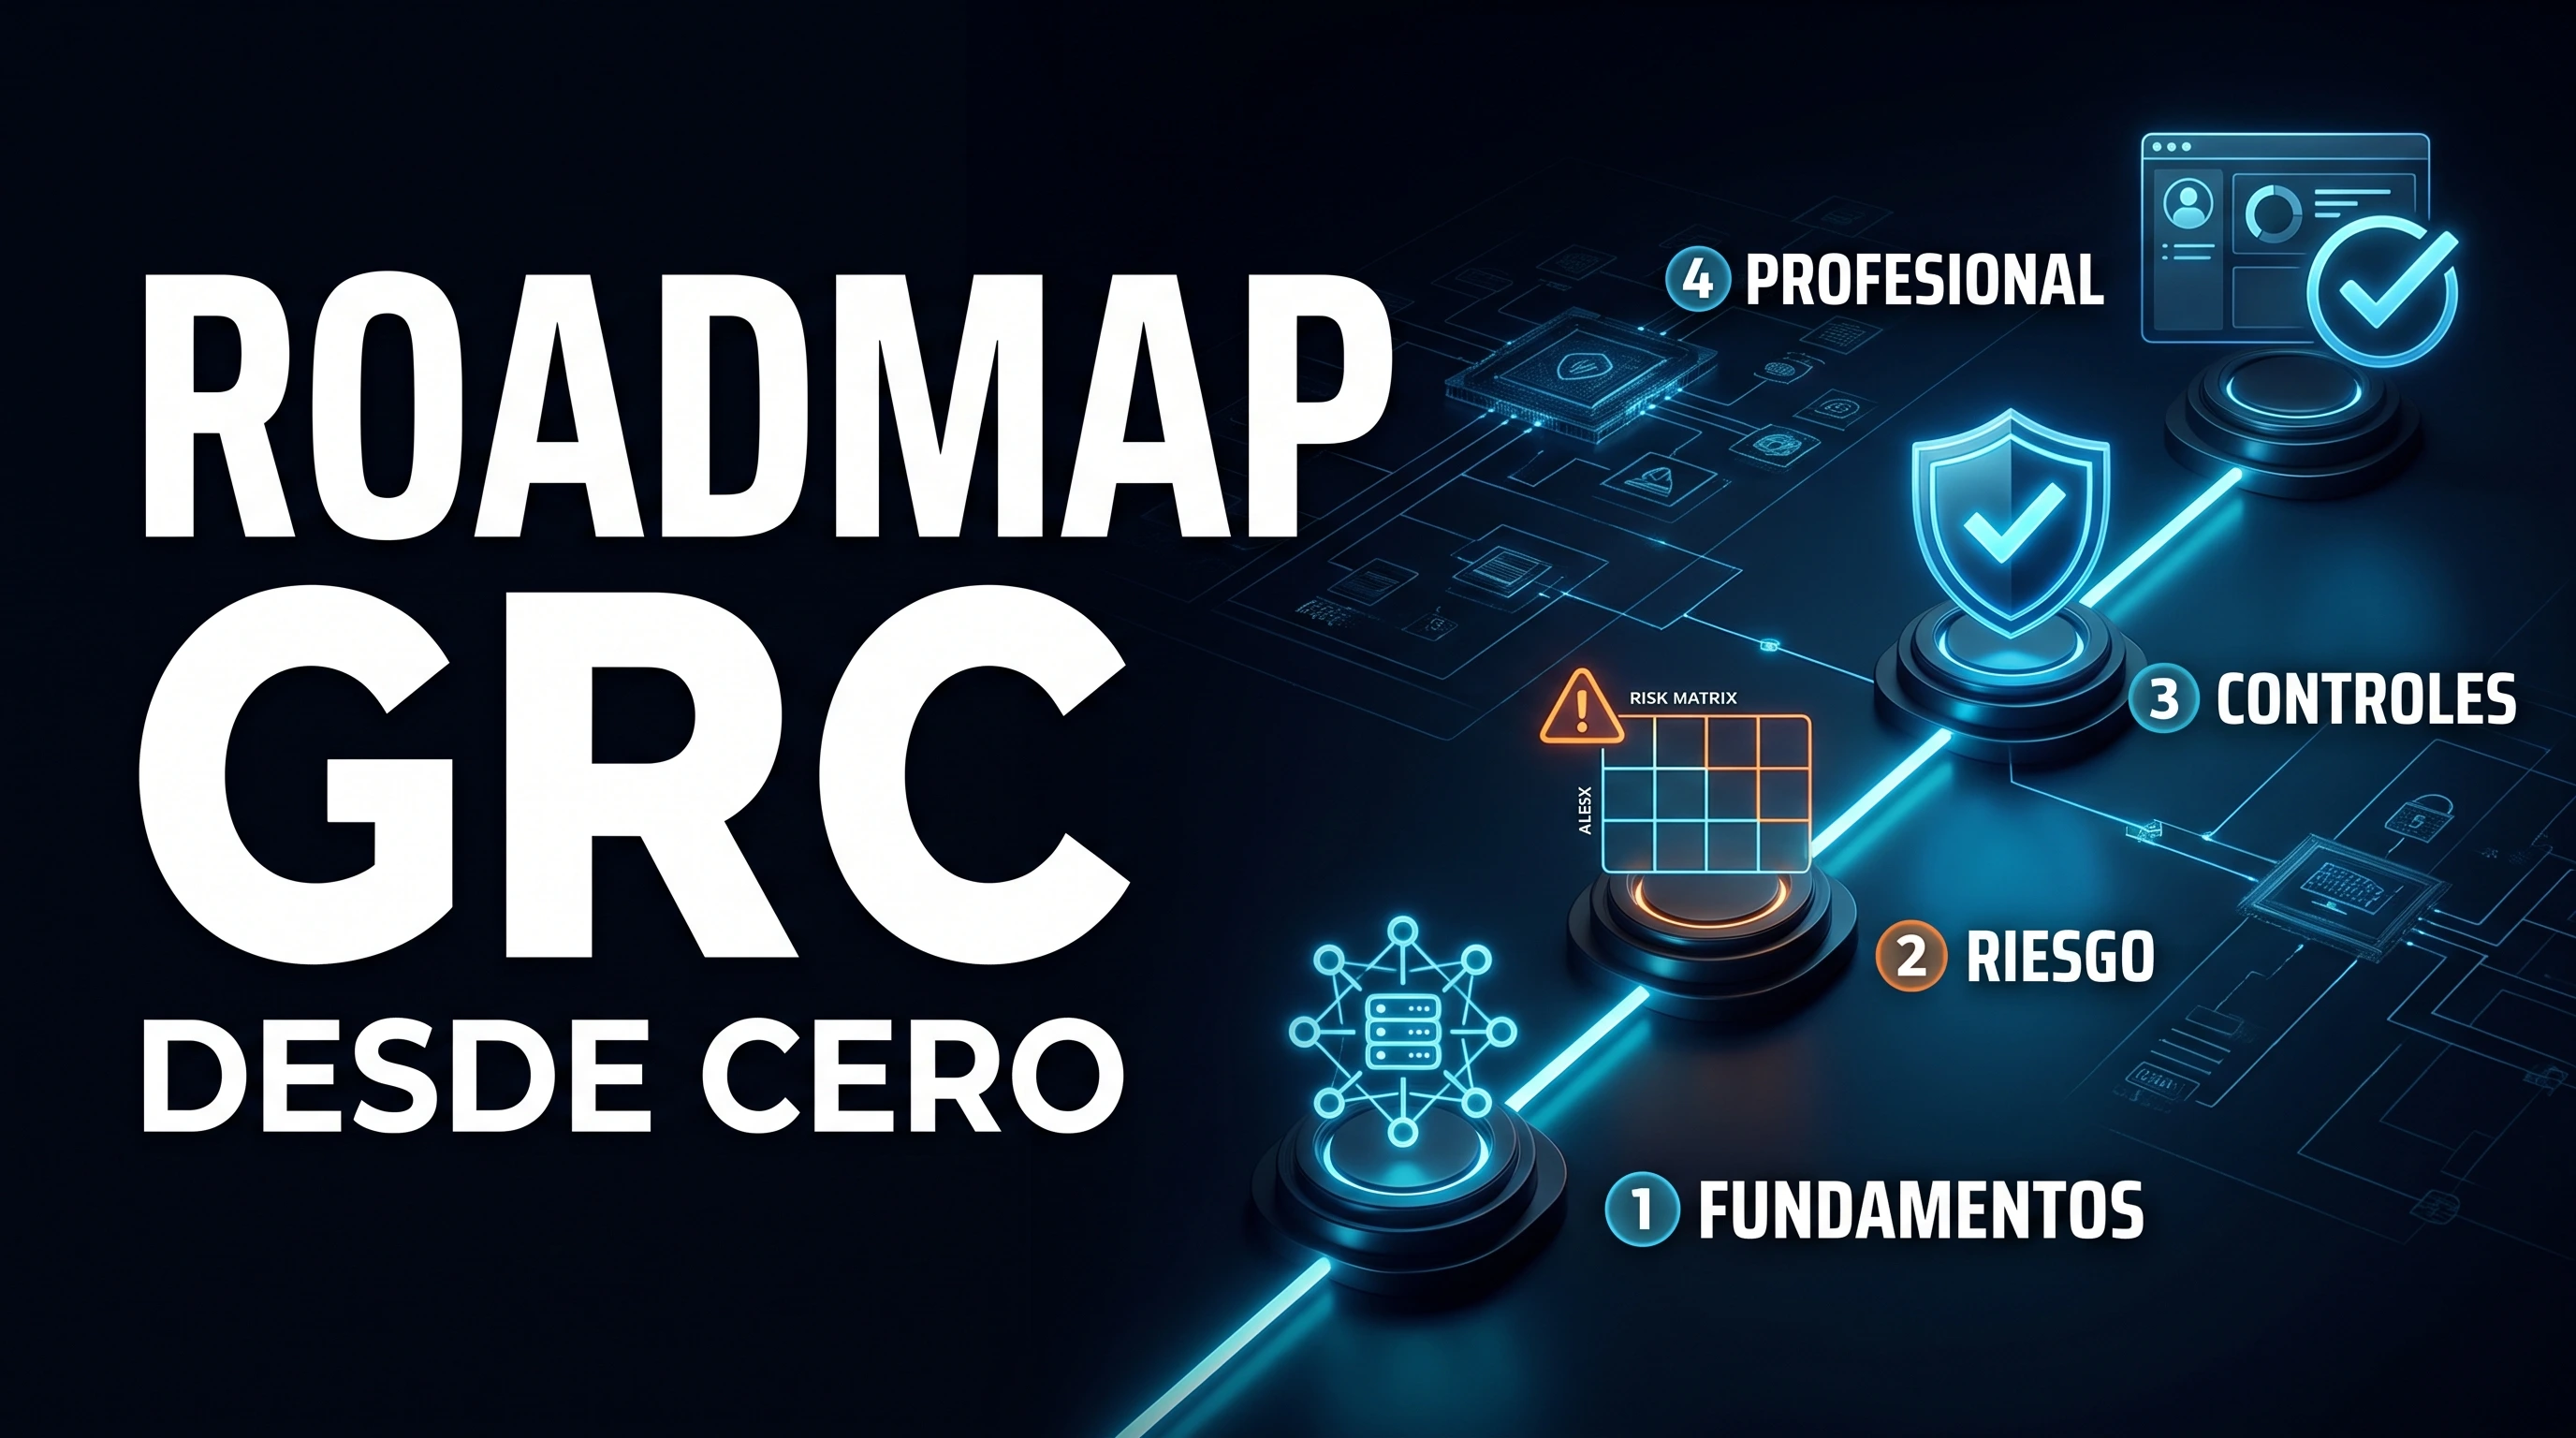
Roadmap GRC desde cero: aprende qué estudiar, frameworks, riesgos, controles, auditoría, compliance, certificaciones y portfolio para trabajar como analista GRC.
Descubre qué es GRC en ciberseguridad, qué significan gobernanza, riesgo y cumplimiento y qué hace realmente un analista GRC en una empresa.
Compara BTL1, CCDL1, CDSA, CySA+, SC-200, BTL2, CCDL2 y GIAC y descubre qué certificación Blue Team elegir según tu nivel y objetivo.
Compara eJPT, PNPT, CPTS, eCPPT, OSCP+, CRTP, CRTO, OSEP y CRTE y descubre qué certificaciones Red Team elegir según tu nivel y objetivo.
Descubre qué es eJPT, cómo es el examen actualizado en 2026, qué dificultad tiene, qué necesitas saber antes y cómo prepararte paso a paso.
Descubre qué es CompTIA Security+ SY0-701, qué evalúa el examen, para quién sirve y cómo prepararlo con una estrategia de estudio práctica.
Comparamos Security+ y eJPT: temario, examen, práctica y salidas para saber cuál deberías hacer primero según quieras Blue Team, SOC o pentesting.
Descubre qué es Incident Response, cómo funciona el ciclo actual de respuesta según NIST y qué hace un equipo CSIRT durante un incidente de ciberseguridad.
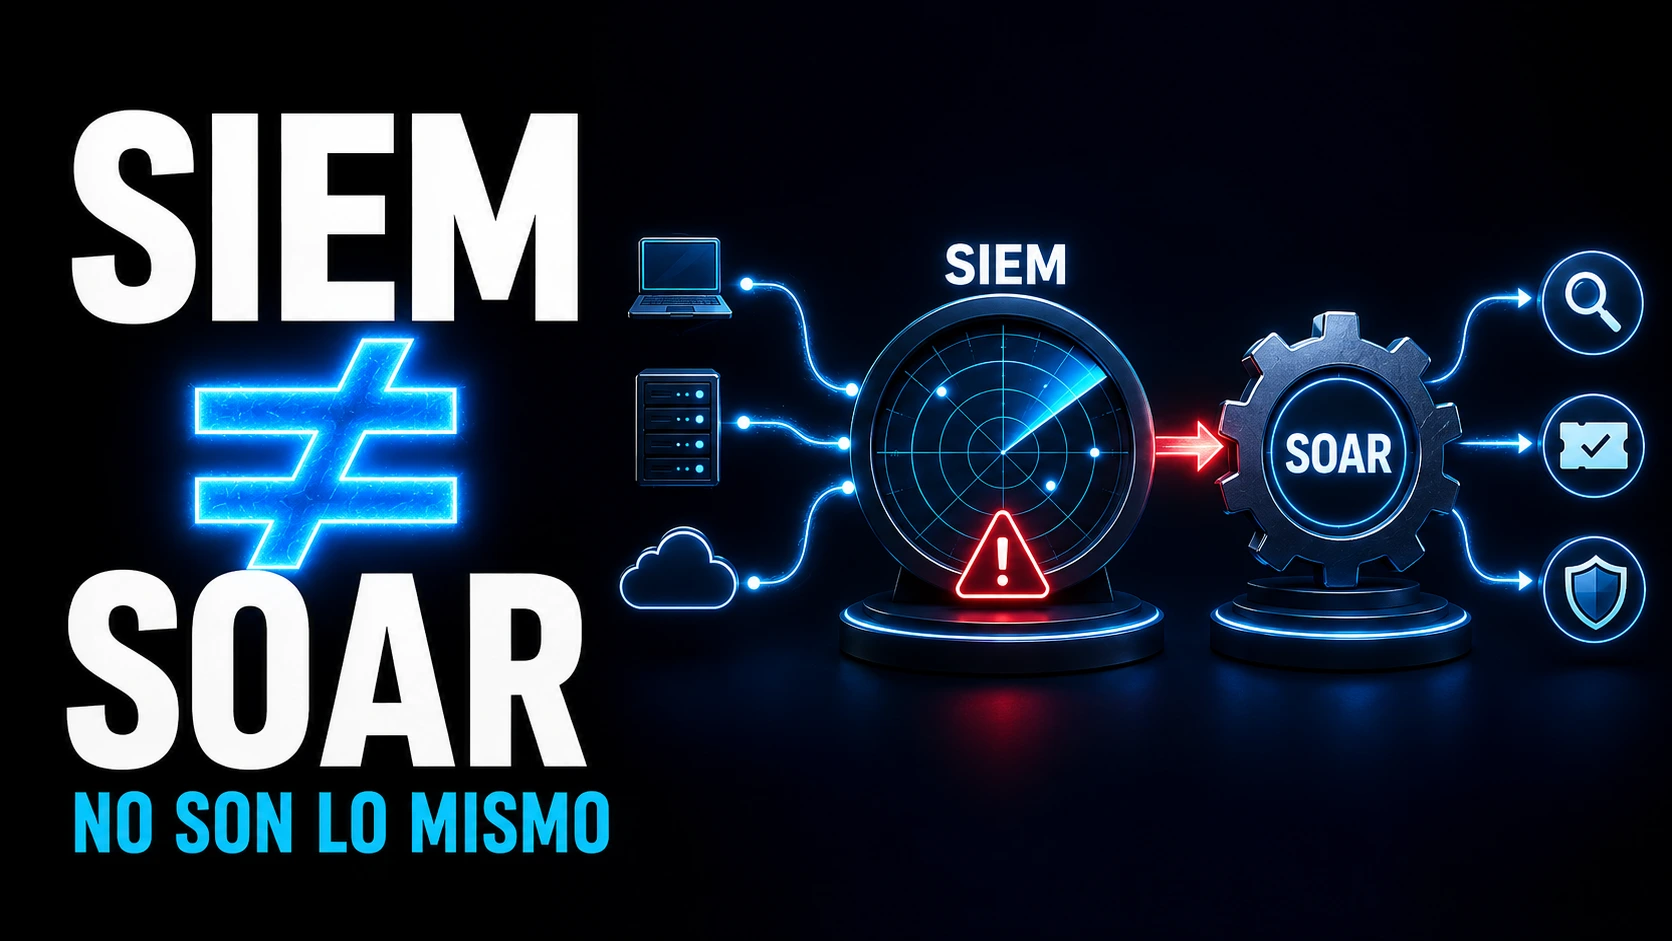
Descubre las diferencias entre SIEM y SOAR, cómo trabajan juntos en un SOC y qué debería aprender primero un analista de ciberseguridad.
Descubre qué es un CTF en ciberseguridad, cómo funciona, qué tipos y retos existen y cómo utilizar Capture The Flag para aprender hacking ético.
Descubre qué es Kali Linux, para qué sirve, cuándo deberías empezar a utilizarlo y qué aprender antes de instalarlo si estás comenzando en ciberseguridad.
Descubre qué es OSINT, para qué sirve en ciberseguridad, qué fuentes y herramientas utiliza y cómo empezar a practicar desde cero con método.
Descubre qué necesita saber un analista SOC: redes, Windows, Linux, logs, SIEM, EDR, MITRE ATT&CK, triaje, incidentes y habilidades junior.
Descubre qué aprender antes de hacking ético: redes, Linux, Windows, HTTP, scripting y seguridad, y en qué orden estudiar para empezar pentesting.
Sigue un plan para estudiar ciberseguridad desde cero en 3, 6 y 12 meses: redes, Linux, seguridad, especialización, proyectos y empleo.
¿Es difícil estudiar ciberseguridad? Descubre qué necesitas aprender realmente, qué conocimientos previos necesitas y cuáles son las partes más difíciles.
Descubre cuánto tiempo se tarda en aprender ciberseguridad desde cero según tu nivel, horas de estudio, objetivo profesional y especialización.
Aprende a crear un portfolio de ciberseguridad con proyectos reales para Blue Team, Red Team, AppSec y GRC y demuestra lo que sabes sin experiencia.
Conseguir tu primer trabajo en ciberseguridad no consiste en acumular certificados: elige un rol, construye experiencia relevante y demuestra lo que sabes con roles, proyectos, portfolio, CV, ofertas, entrevistas y un plan de acción.
Descubre qué certificación de ciberseguridad elegir para empezar según tu nivel y objetivo: ISC2 CC, Security+, CCST, eJPT y otras rutas.
Compara universidad, FP, bootcamp, cursos y certificaciones de ciberseguridad y descubre qué formación elegir según tu objetivo y experiencia.
Aprende Python para ciberseguridad: archivos, logs, JSON, APIs, regex, hashes, automatización y proyectos útiles para SOC, Blue Team y pentesting.
¿Necesitas programar para estudiar ciberseguridad? Descubre cuánto código requiere SOC, pentesting, Red Team, Blue Team, GRC y AppSec y qué lenguaje aprender.
Descubre cómo ser pentester desde cero: redes, Linux, Windows, web, scripting, metodología, laboratorios, portfolio y habilidades para trabajar en pentesting.
Aprende cómo convertirte en analista SOC desde cero: redes, Windows/Linux, logs, SIEM, EDR, investigación, portfolio y habilidades para tu primer puesto.
Sigue un roadmap Blue Team desde cero: redes, Windows/Linux, logs, SIEM, EDR, MITRE ATT&CK, detección, incident response y automatización.
Aprende a usar Claude Code de forma segura: permisos, sandboxing, Hooks, MCP y buenas prácticas para proteger tu código, secretos y entorno.
Sigue un roadmap Red Team desde cero: redes, Linux, Windows, web, enumeración, explotación, Active Directory, reporting y práctica ofensiva.
Aprende qué necesitas saber de Linux para ciberseguridad: terminal, permisos, procesos, servicios, logs, red, SSH y Bash, sin memorizar cientos de comandos.
Aprende qué necesitas saber de redes para ciberseguridad: IP, TCP/UDP, puertos, DNS, HTTP, routing, firewalls y Wireshark, en el orden correcto.
Descubre qué necesitas para estudiar ciberseguridad: informática, redes, Linux, programación, equipo y requisitos académicos. Guía completa para empezar desde cero.
Red Team o Blue Team: descubre sus diferencias, trabajos, habilidades, herramientas y qué camino elegir según el tipo de ciberseguridad que te interesa.
Descubre qué rama de ciberseguridad elegir según tus habilidades: Red Team, Blue Team, GRC, AppSec, cloud, DFIR y más, con roadmaps para empezar.
Descubre los principales trabajos en ciberseguridad: SOC, pentesting, GRC, forense, cloud, AppSec y más. Funciones, habilidades y qué estudiar para cada perfil.
Descubre qué estudiar para trabajar en ciberseguridad: comparativa entre FP, grados universitarios, másteres, cursos, bootcamps y certificaciones oficiales según tu punto de partida.
No comiences descargando Kali Linux. Aprende primero cómo funcionan los sistemas, las redes y los fundamentos. Descubre el orden lógico de aprendizaje, laboratorios recomendados y especializaciones.
Desde agosto de 2026 se aplican las obligaciones de transparencia del AI Act. Analizamos las exigencias del artículo 50, la marca de agua estadística SynthID-Text en Claude, excepciones, C2PA y multas.
El Model Context Protocol se convirtió en 2026 en la superficie de ataque más grande creada por la IA. Analizamos 5 clases de ataque, 3 casos reales con CVEs asignados, y la pila de defensa de 5 capas que sí funciona en producción.