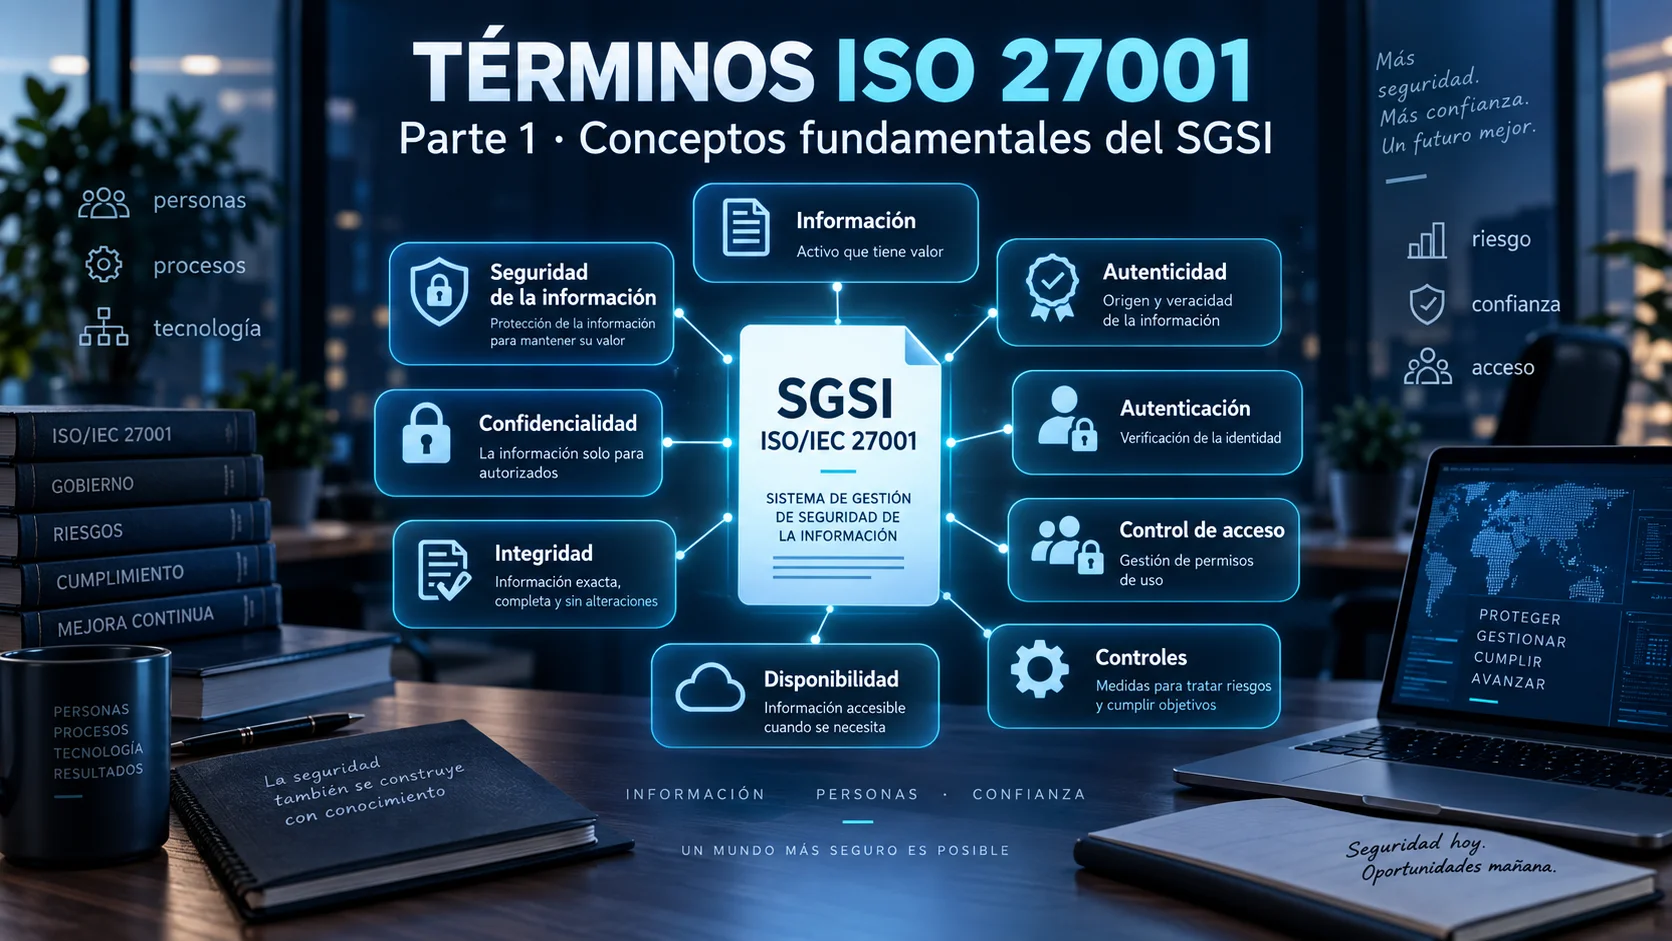
Aprender ISO 27001 no consiste únicamente en memorizar el texto de las cláusulas. Exige comprender con exactitud el lenguaje formal que utiliza la seguridad de la información.
Términos como confidencialidad, integridad, disponibilidad, autenticidad, autenticación, control de acceso, control y SGSI parecen intuitivos hasta que tenemos que utilizarlos para evaluar un riesgo, redactar una política, responder a un auditor o diseñar controles técnicos.
Esta es la Parte 1 de una serie pedagógica de 7 artículos dedicada al lenguaje conceptual de ISO/IEC 27001.
Actualización normativa: ISO/IEC 27000:2026 y el enfoque terminológico #
Durante años, la norma ISO/IEC 27000:2018 estructuraba los términos en bloques numerados (como 3.1–3.77). En la actualidad, esa edición se encuentra oficialmente retirada.
Desde julio de 2026 está vigente ISO/IEC 27000:2026 (Sexta edición). ISO revisó el estándar para enfatizar los conceptos principales, los principios y la visión general del ecosistema SGSI, evitando actuar únicamente como una lista terminológica rígida.
Enfoque pedagógico de nuestra serie
Por ello, los artículos de esta serie reorganizan los conceptos por afinidad semántica y utilidad práctica en proyectos de GRC, manteniendo el valor didáctico del temario sin depender de numeraciones obsoletas.
1. Información #
Antes de definir la seguridad, debemos identificar el objeto de protección. En una organización, la información es un activo que existe en múltiples formatos:
- archivos digitales, bases de datos y servicios cloud;
- documentos impresos, facturas y contratos físicos;
- código fuente, configuraciones e informes técnicos;
- comunicaciones de voz, correos y videollamadas;
- conocimiento no estructurado que poseen las personas.
Un SGSI no protege únicamente servidores o redes: protege la información y todos los activos (personas, procesos y tecnología) necesarios para procesarla.
2. Seguridad de la información #
La seguridad de la información consiste en la preservación de tres propiedades fundamentales: confidencialidad, integridad y disponibilidad.
Además, según el contexto organizativo o regulatorio, la seguridad de la información puede implicar la preservación de propiedades adicionales como la autenticidad, trazabilidad, no repudio y fiabilidad.
3. Confidencialidad #
Es la propiedad que garantiza que la información no esté disponible ni sea revelada a individuos, entidades o procesos no autorizados.
Pregunta práctica de control
¿Quién tiene necesidad legítima de conocer esta información y bajo qué condiciones de autorización?
Ejemplo de control: clasificar un archivo como 'Confidencial' y aplicar cifrado de datos en reposo junto a permisos de mínimo privilegio.
4. Integridad #
Es la propiedad de salvaguardar la exactitud y completitud de la información y de sus métodos de procesamiento, protegiéndola contra modificaciones no autorizadas o accidentes.
Pregunta práctica de control
¿Podemos confiar en que este registro o configuración no ha sido alterado de forma indebida?
Ejemplo de control: uso de firmas digitales, hashes de verificación de archivos y segregación de funciones en la aprobación de transferencias.
5. Disponibilidad #
Es la propiedad de asegurar que la información y los activos de procesamiento asociados estén accesibles y sean utilizables cuando los usuarios o procesos autorizados lo requieran.
Pregunta práctica de control
¿Estarán los sistemas y datos disponibles en el tiempo necesario para no paralizar el negocio?
Ejemplo de control: arquitecturas redundantes en la nube, copias de seguridad probadas y planes de continuidad de negocio.
El equilibrio de la tríada CID #
Las decisiones de seguridad no deben maximizar una propiedad en perjuicio absoluto de las otras. Forzar un control de confidencialidad extremado (como bloquear cuentas al primer intento de error) puede degradar drásticamente la disponibilidad del servicio.
El objetivo del SGSI es equilibrar las tres propiedades en función de la evaluación de riesgos y los objetivos del negocio.
6. Autenticidad #
Es la propiedad que permite garantizar que una entidad, mensaje, documento o sistema es realmente lo que afirma ser o procede de la fuente declarada.
Permite prevenir la suplantación de identidad y la falsificación de origen en comunicaciones y transacciones operativas.
7. Autenticación vs Autorización #
Es muy común confundir estos dos términos en la práctica:
| Concepto | Pregunta clave | Mecanismos típicos |
|---|---|---|
| Autenticación | ¿Quién eres? (Verificación de identidad) | Contraseñas, tokens MFA, llaves FIDO2, biometría. |
| Autorización | ¿Qué tienes permitido hacer? (Asignación de permisos) | Listas de control de acceso (ACL), roles RBAC, directivas IAM. |
8. Control de acceso #
El control de acceso reúne los mecanismos, políticas y reglas destinados a asegurar que el acceso a la información y a las instalaciones de procesamiento esté limitado a los usuarios o sistemas autorizados.
Abarca desde la autenticación inicial hasta la asignación de privilegios, la revisión periódica de cuentas y los procesos de revocación inmediata tras una baja laboral.
9. Control (Medida de seguridad) #
Un control es cualquier medida o salvaguarda que modifica o mantiene un riesgo. Según su naturaleza, se clasifican según ISO/IEC 27002:2022 en:
- Organizacionales: políticas, procedimientos y asignación de roles.
- De Personas: acuerdos de confidencialidad y cursos de concienciación.
- Físicos: tarjetas de acceso, llaves y barreras de seguridad.
- Tecnológicos: antimalware, cifrado, cortafuegos y monitorización de logs.
10. SGSI #
El Sistema de Gestión de la Seguridad de la Información es el marco global de gobierno que integra todos los términos anteriores dentro de un ciclo continuo de planificación, implementación, evaluación y mejora.
Para conocer cómo definir las fronteras operativas del sistema, consulta nuestra guía sobre qué es un SGSI y cómo definir su alcance.
Cómo se conectan estos conceptos #
Los términos estudiados en esta Parte 1 no actúan de forma aislada. Forman una secuencia lógica de gestión:
Flujo conceptual del SGSI
Información valiosa → Requiere Seguridad → Definida por Confidencialidad, Integridad y Disponibilidad → Validada mediante Autenticidad y Autenticación → Regulada por el Control de Acceso → Implementada mediante Controles → Gobernada de forma global dentro del SGSI.
Caso práctico: aplicación de conceptos en una plataforma SaaS #
Imaginemos una empresa que opera un software de facturación en la nube:
- Información: facturas de clientes e identificadores fiscales.
- Confidencialidad: evitar que un usuario de la empresa 'A' pueda leer facturas de la empresa 'B'.
- Integridad: garantizar que los importes guardados en la BD no sufran modificaciones no trazadas.
- Disponibilidad: asegurar que el servicio web responda durante el cierre trimestral de impuestos.
- Autenticación: forzar acceso mediante MFA a la consola de administración de AWS.
- Control de acceso: restringir permisos para que el equipo de soporte técnico no pueda modificar la configuración de red.
Mapeo pedagógico de términos históricos #
Para los profesionales que estudiaron la estructura previa basada en el bloque 3.1–3.10 de versiones antiguas de ISO 27000:
Redistribución temática en nuestra serie
- En esta Parte 1: Confidencialidad, Integridad, Disponibilidad, Autenticidad, Autenticación, Control de Acceso, Control y SGSI.
- Redistribuido a Parte 5 (Incidentes): Ataque y Amenazas.
- Redistribuido a Parte 6 (Medición): Atributo, Medida básica, Modelo analítico, Auditoría y Alcance de auditoría.
Errores frecuentes de interpretación #
- Afirmar que 'confidencialidad' significa únicamente 'cifrar archivos'. El cifrado es una medida tecnológica; la confidencialidad es la propiedad de gestión requerida.
- Confundir autenticación (identidad) con autorización (permisos).
- Creer que un 'control' es siempre una herramienta informática o software de pago.
- Presentar las numeraciones de normas retiradas como si fuesen vigentes en ISO/IEC 27000:2026.
Preguntas frecuentes #
¿Cuál es la norma de vocabulario vigente de ISO?
La norma de referencia conceptual es ISO/IEC 27000:2026 (Sexta edición), que ofrece la visión general y los principios del ecosistema de gestión.
¿Qué es la tríada CIA o CID en ciberseguridad?
Es la sigla que resume los tres pilares de la seguridad de la información: Confidencialidad, Integridad y Disponibilidad.
¿Por qué la autenticidad es tan relevante en ISO 27001?
Porque permite asegurar que las identidades de origen (usuarios, servidores o mensajes) no han sido suplantadas, garantizando la confianza en la operación.
Conclusión y avance a la Parte 2 #
Comprender los términos fundamentales de la seguridad de la información es el primer requisito para analizar riesgos de forma rigurosa y justificar controles ante un auditor.
En el siguiente artículo, Términos ISO 27001 — Parte 2, abordaremos los conceptos relacionados con la Organización, Gobierno y Contexto (alta dirección, partes interesadas, órgano de gobierno y contexto interno/externo).
Fuentes y referencias oficiales (Verificadas a septiembre de 2026)
- ISO/IEC 27000:2026 — Information security management systems — Overview. iso.org/standard/27000
- ISO/IEC 27001:2022 + Amd 1:2024 — Information security management systems — Requirements. iso.org/standard/27001
- ISO/IEC 27002:2022 — Information security controls. iso.org/standard/75652.html
Llevar el vocabulario técnico al gobierno de ciberseguridad
Aprender los conceptos es la base para justificar controles, evaluar riesgos y preparar auditorías en empresas reales. Continúa tu aprendizaje con el curso de Analista GRC de Achirou.
Conoce el curso Analista GRC
