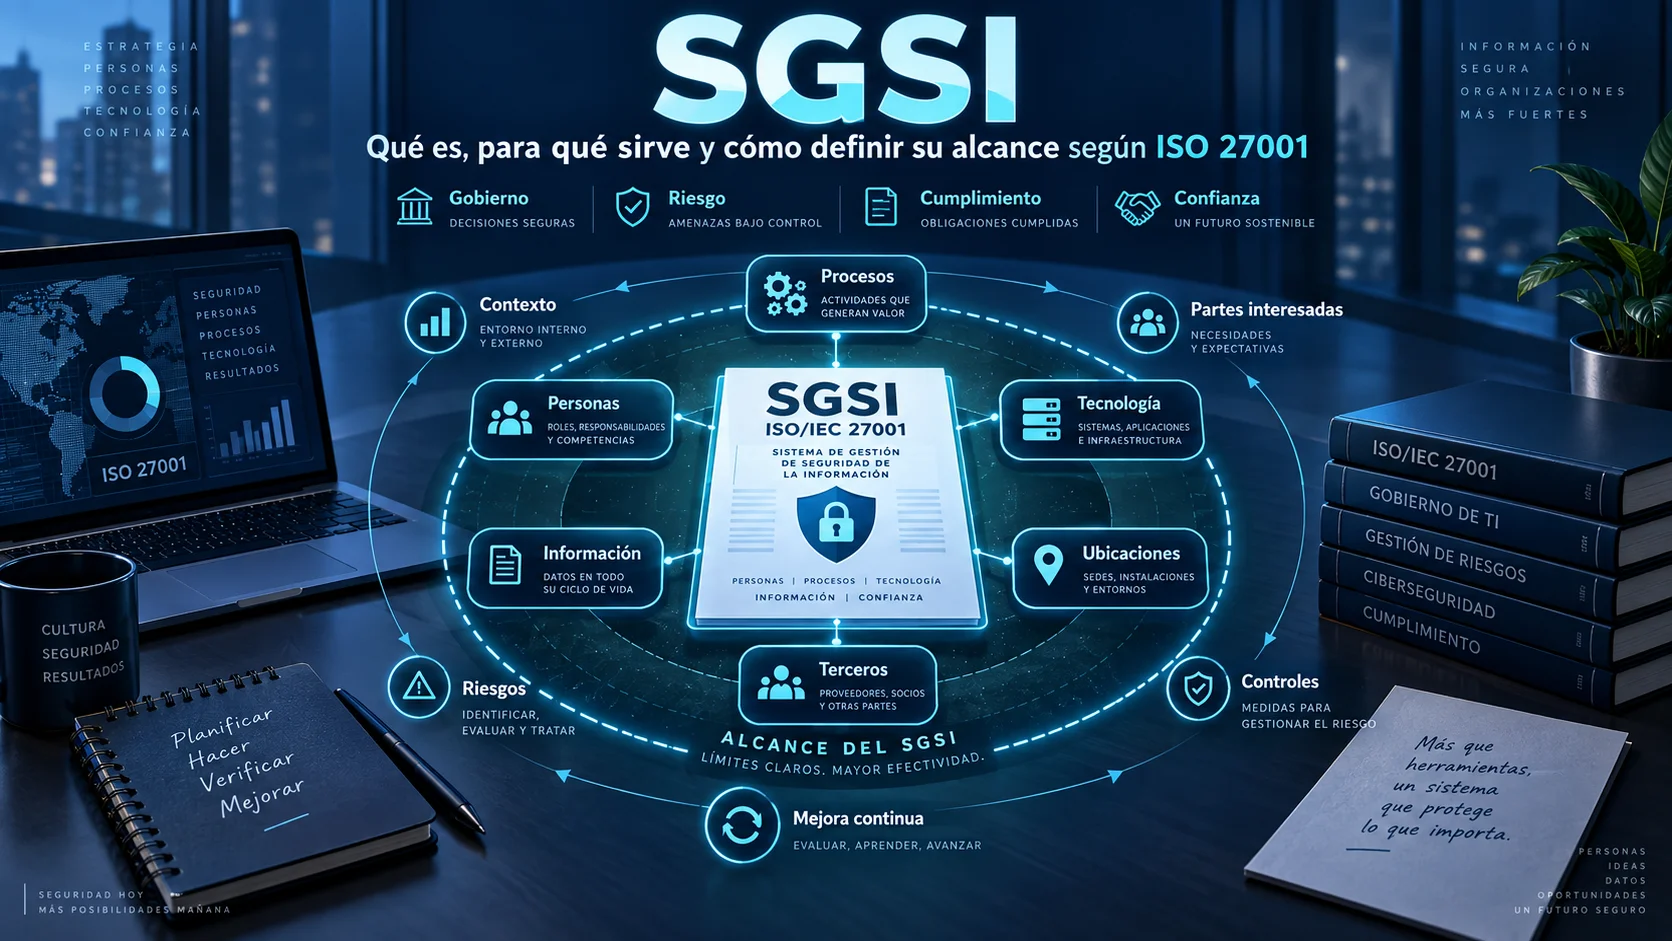
Cuando una organización decide trabajar con ISO 27001, una de las primeras palabras que aparece es SGSI.
Las siglas significan Sistema de Gestión de la Seguridad de la Información (en inglés, ISMS — Information Security Management System).
Pero comprender las siglas no basta.
Un SGSI no es un firewall, un antivirus, una carpeta llena de políticas en PDF ni un departamento aislado de ciberseguridad. Tampoco es un proyecto temporal que finaliza el día en que se obtiene un certificado.
Es un sistema de gestión diseñado para que una organización pueda dirigir, controlar y mejorar de forma continua cómo protege su información en función de sus riesgos, objetivos y contexto.
ISO/IEC 27001:2022 es la norma internacional que establece los requisitos de ese sistema. Y antes de evaluar riesgos, seleccionar controles o preparar auditorías aparece una decisión fundamental:
¿Dónde empieza y dónde termina nuestro SGSI?
Eso es definir su alcance.
¿Qué es un SGSI? #
Un Sistema de Gestión de la Seguridad de la Información es el conjunto coordinado de elementos que una organización utiliza para gestionar sistemáticamente la seguridad de la información.
Incluye mucho más que tecnología. Un SGSI conecta:
- objetivos del negocio;
- políticas y procedimientos operativos;
- procesos de trabajo;
- personas y competencias;
- roles y responsabilidades;
- recursos humanos, técnicos y financieros;
- gestión de riesgos de seguridad;
- controles organizativos, físicos y tecnológicos;
- métricas y evaluaciones de desempeño;
- auditorías internas;
- revisión por la dirección;
- acciones correctivas y mejora continua.
ISO/IEC 27001:2022 especifica los requisitos para que este sistema sea auditable y certificable, permitiendo su adaptación a organizaciones de cualquier tamaño o sector.
¿Qué protege realmente un SGSI? #
Un error frecuente es pensar que el SGSI protege únicamente “datos informáticos en servidores”. La seguridad de la información es un concepto más amplio. Abarca información contenida en:
Formatos y soportes de la información en un SGSI
- Sistemas digitales: aplicaciones, bases de datos, repositorios de código y copias de seguridad.
- Servicios cloud: entornos IaaS, PaaS, SaaS y proveedores de infraestructura.
- Soportes físicos: papel, documentos impresos, contratos, informes y archivos físicos.
- Comunicaciones: correo electrónico, canales de chat corporativos, videollamadas y voz.
- Conocimiento humano: el conocimiento de las personas, procesos de trabajo y know-how crítico.
Por ello, la implantación de ISO 27001 no debe reducirse a un proyecto del departamento de Tecnología (TI). La tecnología es un pilar importante, pero no el sistema completo.
La tríada CID: Confidencialidad, Integridad y Disponibilidad #
La seguridad de la información dentro del SGSI se orienta a preservar tres propiedades fundamentales:
Confidencialidad
Garantizar que la información esté accesible únicamente para quienes cuentan con la autorización correspondiente.
Integridad
Asegurar que la información y sus métodos de procesamiento se mantengan exactos, completos y protegidos contra modificaciones no autorizadas o accidentales.
Disponibilidad
Garantizar que los usuarios autorizados tengan acceso a la información y a los activos asociados cuando lo requieran.
¿Para qué sirve un SGSI? #
El objetivo primario de un SGSI no es únicamente obtener un diploma o un sello de certificación. Su verdadero valor radica en transformar la seguridad en una disciplina de gestión repetible y gobernable.
Un SGSI permite a la organización pasar de un modelo reactivo (basado en apagar fuegos e improvisar tras un incidente) a un ciclo gobernado:
Contexto → Análisis de Riesgos → Decisión → Controles → Evidencias → Medición → Revisión → Mejora Continua
SGSI no es implantar 93 controles automáticamente #
Implantar un SGSI no significa marcar obligatoriamente los 93 controles de ISO/IEC 27002:2022 como si fuesen una checklist rígida.
La norma exige determinar qué controles son necesarios a partir del análisis de riesgos y de las obligaciones legales o contractuales. Posteriormente, esa selección se compara con el Anexo A de ISO 27001 para justificar inclusiones y exclusiones en la Declaración de Aplicabilidad (SoA).
El SGSI comienza por el contexto #
Antes de delimitar el alcance, la organización debe analizar sus cuestiones internas y externas (modelo de negocio, regulación, competidores, cultura, infraestructura cloud) y las necesidades de sus partes interesadas (clientes, reguladores, proveedores).
Ese análisis de contexto constituye el cimiento directo para tomar la siguiente gran decisión: la definición del alcance del SGSI.
¿Qué es el alcance de un SGSI? #
El alcance establece los límites organizativos, físicos, tecnológicos y de procesos dentro de los cuales aplica el SGSI.
Expresa con claridad qué partes de la organización, qué servicios y qué infraestructuras están gobernadas de forma efectiva por el sistema de gestión.
Las 5 dimensiones prácticas del alcance #
Al diseñar la declaración de alcance, conviene considerar cinco dimensiones clave:
Dimensiones para delimitar el alcance
- 1. Organizativa: ¿qué unidades, departamentos, filiales o roles participan?
- 2. Procesos y Servicios: ¿qué actividades de negocio o servicios a clientes se están protegiendo?
- 3. Física: ¿qué sedes, oficinas, centros de datos o modelos de trabajo remoto aplican?
- 4. Tecnológica: ¿qué plataformas cloud (AWS, Azure), redes, servidores o aplicaciones sostienen la operación?
- 5. Interfaces y Terceros: ¿de qué proveedores críticos, servicios externalizados o APIs depende el servicio?
Qué considerar al definir el alcance #
ISO/IEC 27001 exige determinar el alcance considerando de forma explícita:
- las cuestiones internas y externas analizadas en el contexto (cláusula 4.1);
- los requisitos de las partes interesadas pertinentes (cláusula 4.2);
- las interfaces y dependencias entre las actividades realizadas por la organización y las ejecutadas por terceros o proveedores externalizados.
El alcance debe ser información documentada #
La norma exige que el alcance esté disponible como información documentada (cláusula 4.3). Debe ser claro, preciso y estar aprobado formalmente para que auditores, clientes y empleados entiendan qué está cubierto.
Cómo redactar un buen alcance (con ejemplos) #
Una declaración de alcance eficaz suele combinar: servicios cubiertos + procesos implicados + sedes/modelo operativo + dependencias tecnológicas clave.
Ejemplo de redacción de alcance para una empresa SaaS
“El SGSI cubre el diseño, desarrollo, operación, mantenimiento y soporte de la plataforma SaaS de gestión de nóminas 'CloudPay', incluyendo los procesos de ingeniería, operaciones cloud, atención al cliente y seguridad de la información ejecutados desde la sede de Madrid y mediante trabajo remoto autorizado, apoyados en la infraestructura de AWS.”
¿Puede el SGSI cubrir solo una parte de la empresa? #
Sí. No es obligatorio incluir toda la estructura corporativa en la certificación inicial. Una organización puede certificar únicamente un servicio o una unidad de negocio específica, siempre que los límites e interfaces sean lógicos, independientes y técnicamente defendibles.
Qué significa "fuera del alcance" #
Que un proceso o departamento quede “fuera del alcance” no significa que sea invisible para la seguridad. Si un proceso fuera del alcance (como RR. HH.) gestiona las altas y bajas de acceso a los sistemas incluidos en el alcance (la plataforma SaaS), el SGSI debe controlar esa interfaz de entrada y salida.
Diferencias conceptuales clave #
Para no cometer errores de interpretación en auditorías:
- Alcance del SGSI vs Inventario de activos: el alcance define los límites de gestión; el inventario lista los recursos específicos (servidores, portátiles, BD) que viven dentro de esos límites.
- Alcance del SGSI vs Alcance de auditoría: el alcance del SGSI es la frontera permanente del sistema; el alcance de auditoría fija qué partes o procesos se revisarán en una jornada de evaluación concreta.
Caso práctico: definición de alcance en una B2B SaaS #
Una startup de 40 personas comercializa un software en la nube. Al delimitar su alcance:
- Servicio principal: Plataforma SaaS B2B.
- Equipos dentro del alcance: Desarrollo, DevOps, Soporte Técnico y CISO.
- Sistemas dentro del alcance: Repositorios GitHub, consolas AWS, IDP (Okta) y sistema de tickets de soporte.
- Interfaces gestionadas: Evaluación de seguridad de AWS y Stripe como proveedores críticos.
Checklist práctica para validar la declaración de alcance #
Checklist de revisión del alcance
- ✓ Claridad: ¿un cliente o auditor comprende de inmediato qué servicios están protegidos?
- ✓ Coherencia: ¿coincide con el análisis de contexto y las expectativas de las partes interesadas?
- ✓ Interfaces: ¿se han identificado todas las dependencias con proveedores externos o sedes secundarias?
- ✓ Información documentada: ¿el texto está formalmente redactado, aprobado y controlado?
- ✓ Credibilidad: ¿evita exclusiones artificiales destinadas únicamente a 'esconder' problemas técnicos?
Errores frecuentes al definir el alcance #
- Redactar declaraciones vagas como “El alcance es el departamento de IT”.
- Excluir a los proveedores cloud creyendo que por estar externalizados no requieren gestión dentro del SGSI.
- Confundir el alcance con un listado técnico exhaustivo de direcciones IP o números de serie.
- Copiar la plantilla de alcance de otra empresa sin analizar la propia operativa.
La modificación climática de 2024 en el contexto #
La enmienda ISO/IEC 27001:2022/Amd 1:2024 exige considerar si los factores del cambio climático (como eventos meteorológicos extremos o indisponibilidad de suministros) son cuestiones relevantes para el contexto del SGSI y los límites del alcance.
Preguntas frecuentes sobre SGSI y Alcance #
¿Un SGSI garantiza cero incidentes de ciberseguridad?
No. Un SGSI garantiza que la organización dispone de los procesos y controles para gestionar conscientemente sus riesgos y responder con eficacia ante cualquier incidente.
¿Puedo modificar el alcance una vez certificado el SGSI?
Sí. El alcance debe evolucionar si la empresa lanza nuevos servicios, abre sedes o cambia de tecnología. Los cambios significativos se evalúan en la siguiente auditoría de seguimiento o recertificación.
¿Qué normas de apoyo me ayudan a implementar el SGSI?
Puedes apoyarte en la familia ISO/IEC 27000 y consultar nuestro mapa detallado en normas ISO 27000 relacionadas.
Conclusión final #
El SGSI es el motor de gobierno que transforma la seguridad en un proceso vivo y estructurado. Definir un alcance claro, realista y bien documentado es el paso fundacional imprescindible para que la gestión de riesgos y la posterior implementación de controles aporten un valor real al negocio.
Fuentes y referencias oficiales (Verificadas a septiembre de 2026)
- ISO/IEC 27001:2022 — Information security, cybersecurity and privacy protection — Information security management systems — Requirements. iso.org/standard/27001
- ISO/IEC 27001:2022/Amd 1:2024 — Climate action changes. iso.org/standard/88435.html
- ISO/IEC 27000:2026 — Information security management systems — Overview and vocabulary. iso.org/standard/27000
- ISO/IEC 27003:2017 — Information security management system guidance. iso.org/standard/63417.html
Llevar el SGSI y la gobernanza a la práctica
Definir el alcance y diseñar el SGSI requiere conectar visión de negocio, gestión de riesgos, proveedores y auditoría. Si deseas dominar esta metodología profesionalmente, amplía tu formación con el curso de Analista GRC de Achirou.
Conoce el curso Analista GRC
