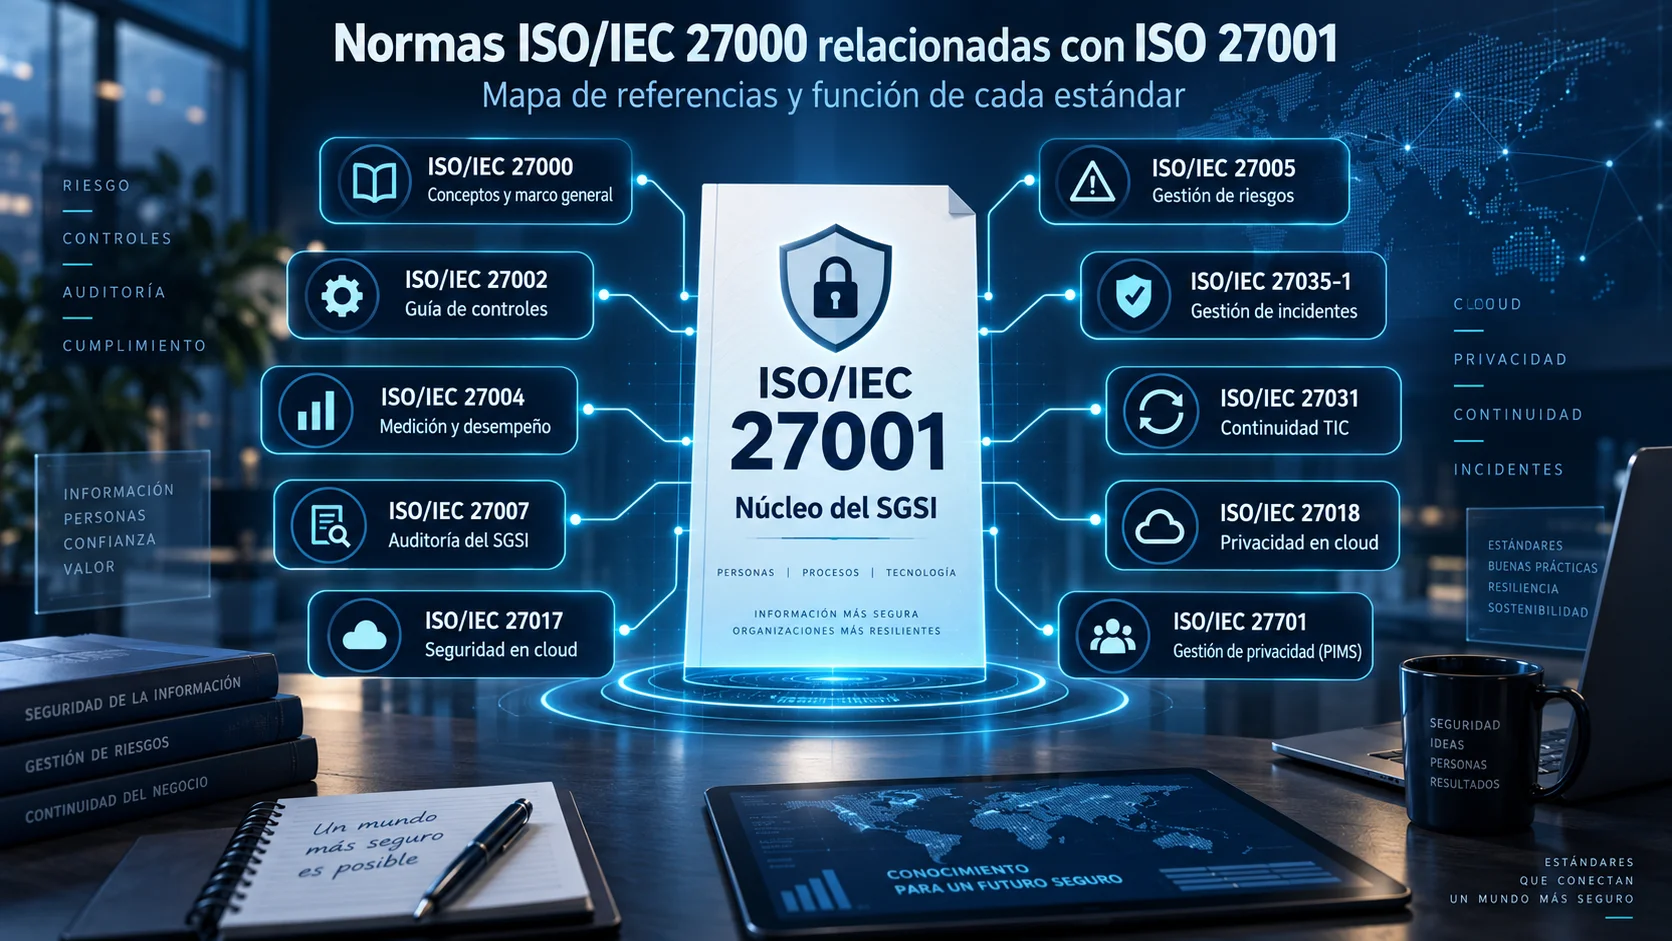
Cuando alguien empieza a trabajar con ISO 27001 es fácil encontrarse con una sucesión de números: 27000, 27001, 27002, 27004, 27005, 27007, 27017, 27018, 27701…
El error habitual es interpretar esa lista como si todas las normas fueran obligatorias, tuvieran el mismo propósito o formasen una secuencia que una organización debe implantar completa.
No funciona así.
ISO/IEC 27001 es la norma que establece los requisitos de un Sistema de Gestión de la Seguridad de la Información (SGSI). A su alrededor existe un ecosistema de estándares que ayuda a comprender conceptos, seleccionar controles, gestionar riesgos, medir resultados, auditar el sistema o profundizar en ámbitos específicos como cloud, privacidad, continuidad e incidentes.
La pregunta útil no es “¿cuántas normas ISO 27000 existen?”, sino:
¿Qué problema estoy intentando resolver dentro de mi SGSI y qué estándar puede ayudarme?
Ese es el objetivo de esta guía de referencias.
Referencia normativa no significa lo mismo que norma relacionada #
Antes de construir el mapa conviene separar dos conceptos clave:
Referencia normativa
ISO/IEC 27001 contiene una sección formal de referencias normativas. En la edición ISO/IEC 27001:2022, el estándar al que se remite normativamente es ISO/IEC 27000.
Eso tiene sentido porque ISO/IEC 27000 proporciona el marco conceptual y los términos necesarios para interpretar correctamente el ecosistema. La edición vigente es ISO/IEC 27000:2026, publicada en julio de 2026.
Norma relacionada o de apoyo
Una norma relacionada puede aportar orientación técnica o metodológica valiosa sin convertirse por ello en un requisito obligatorio de ISO/IEC 27001.
Por ejemplo: ISO/IEC 27002 ayuda con controles, ISO/IEC 27005 con riesgos, ISO/IEC 27004 con medición, ISO/IEC 27007 con auditorías e ISO/IEC 27017 con servicios cloud.
No debes interpretar una tabla de estándares relacionados como una lista de compras ni como una checklist que toda empresa deba cumplir al 100 %.
El mapa rápido de normas relacionadas con ISO 27001 #
| Necesidad de la organización | Norma principal | Función esencial |
|---|---|---|
| Entender el ecosistema SGSI | ISO/IEC 27000:2026 | Visión general, conceptos, principios y relaciones |
| Establecer requisitos del SGSI | ISO/IEC 27001:2022 | Requisitos para establecer, mantener y mejorar el SGSI |
| Seleccionar e implementar controles | ISO/IEC 27002:2022 | Orientación técnica sobre controles de seguridad |
| Gestionar riesgos de seguridad | ISO/IEC 27005:2022 | Identificación, evaluación, tratamiento y seguimiento del riesgo |
| Medir desempeño y eficacia | ISO/IEC 27004:2016 | Seguimiento, medición, análisis y evaluación (Revisión en desarrollo) |
| Certificar SGSI de forma competente | ISO/IEC 27006-1:2024 | Requisitos para organismos de auditoría y certificación |
| Auditar un SGSI | ISO/IEC 27007:2020 | Orientación específica para auditorías de SGSI (Revisión en desarrollo) |
| Evaluar controles técnicos | ISO/IEC TS 27008:2019 | Revisión y evaluación de la implementación de controles |
| Seguridad en entorno cloud | ISO/IEC 27017:2026 | Controles y orientación para servicios cloud |
| PII en nube pública | ISO/IEC 27018:2025 | Protección de datos personales en cloud público (encargados) |
| Gestión de privacidad (PIMS) | ISO/IEC 27701:2025 | Requisitos y orientación para un sistema de gestión de privacidad |
| Continuidad tecnológica (TIC) | ISO/IEC 27031:2025 | Preparación de TIC para la continuidad del negocio |
| Gestión de incidentes | ISO/IEC 27035-1:2023 | Principios y proceso de gestión de incidentes de seguridad |
Para conocer la visión integral de todo el ecosistema de normas, puedes consultar también nuestra guía sobre la familia ISO/IEC 27000.
ISO/IEC 27000:2026 — entender el ecosistema antes de implementar #
ISO/IEC 27000 ocupa una posición especial. No es la norma que una empresa utiliza para certificarse ni una lista técnica de salvaguardas.
La sexta edición, ISO/IEC 27000:2026, refuerza su propósito como mapa conceptual: proporciona la visión general, los principios de gestión y el vocabulario unificado del ecosistema.
Cuándo consultarla: al iniciar el estudio de ISO 27001, cuando equipos multidisciplinares utilicen términos diferentes o al diseñar la arquitectura normativa de la organización.
ISO/IEC 27001:2022 — la norma de requisitos del SGSI #
ISO/IEC 27001 es el centro operativo del sistema. La edición vigente es ISO/IEC 27001:2022, complementada por la enmienda Amd 1:2024 sobre acciones climáticas.
Su papel es establecer qué requisitos obligatorios debe cumplir la organización en sus cláusulas 4 a 10 (contexto, liderazgo, planificación, soporte, operación, evaluación y mejora).
Para profundizar en los requisitos fundamentales, consulta la Guía Pilar de ISO 27001.
ISO/IEC 27002:2022 — orientación para los controles #
Mientras 27001 establece requisitos del sistema de gestión, ISO/IEC 27002:2022 proporciona orientación práctica para comprender e implementar los 93 controles del Anexo A, organizados en 4 temas: Organizacionales, Personas, Físicos y Tecnológicos.
Recuerda: la organización selecciona controles según sus riesgos. Para comprender las diferencias conceptuales entre ambas normas, lee nuestra comparativa detallada entre ISO 27001 e ISO 27002.
ISO/IEC 27005:2022 — profundizar en la gestión de riesgos #
Si ISO 27001 exige evaluar y tratar los riesgos de seguridad, ISO/IEC 27005:2022 proporciona la orientación metodológica para estructurar ese proceso: identificación de activos y amenazas, análisis de impacto y probabilidad, criterios de aceptación y seguimiento del riesgo residual.
ISO/IEC 27004 — medir si el SGSI realmente funciona #
Un SGSI no se evalúa únicamente por la cantidad de políticas redactadas. ISO/IEC 27004:2016 ofrece directrices para medir el desempeño de la seguridad y la eficacia de los controles.
Estado normativo en 2026
La edición 2016 continúa siendo la publicada, pero existe actualmente la nueva ISO/IEC DIS 27004 en desarrollo para actualizar el marco de medición. Comprueba siempre el estado oficial antes de formalizar proyectos a largo plazo.
ISO/IEC 27006-1:2024 — quién audita y certifica un SGSI #
Esta norma no está pensada para la empresa implementadora, sino para los organismos de certificación. ISO/IEC 27006-1:2024 fija los requisitos de competencia e imparcialidad que deben cumplir los auditores externos encargados de certificar SGSI.
ISO/IEC 27007 — cómo orientar una auditoría de SGSI #
ISO/IEC 27007:2020 proporciona orientación específica para planificar y ejecutar auditorías internas o de tercera parte en un SGSI. Complementa las directrices generales de auditoría de sistemas de gestión (ISO 19011:2026). Actualmente se encuentra en desarrollo la revisión ISO/IEC DIS 27007.
ISO/IEC TS 27008:2019 — evaluar la efectividad de controles #
Esta especificación técnica ayuda a verificar si los controles implementados operan correctamente en la práctica, realizando evaluaciones y pruebas técnicas sobre la infraestructura y los procesos de seguridad.
ISO/IEC 27017:2026 — seguridad específica para entornos cloud #
El modelo de responsabilidad compartida en la nube requiere controles adaptados. ISO/IEC 27017:2026 amplía la orientación de ISO 27002 especificando controles adicionales tanto para clientes como para proveedores de servicios cloud (SaaS, PaaS, IaaS).
ISO/IEC 27018:2025 — PII en nube pública #
ISO/IEC 27018:2025 se centra en la protección de Información de Identificación Personal (PII) en entornos de nube pública cuando el proveedor actúa como encargado del tratamiento de datos.
ISO/IEC 27701:2025 — sistema de gestión de privacidad (PIMS) #
ISO/IEC 27701:2025 establece los requisitos para extender un SGSI hacia un Privacy Information Management System (PIMS), permitiendo integrar la gestión del RGPD y leyes de privacidad dentro de la estructura de ISO 27001.
ISO/IEC 27031:2025 — preparación de las TIC para la continuidad #
ISO/IEC 27031:2025 proporciona orientación para garantizar la resiliencia y disponibilidad de la infraestructura tecnológica, asegurando que las TIC puedan respaldar los planes de continuidad de negocio de la organización.
ISO/IEC 27035-1:2023 — gestión de incidentes de seguridad #
ISO/IEC 27035-1:2023 estructura las fases de preparación, detección, notificación, evaluación, respuesta y lecciones aprendidas ante incidentes de ciberseguridad, siendo un referente clave para equipos SOC y Blue Team.
Árbol de decisión: qué norma consultar en cada momento #
Guía rápida de consulta
- ¿Requisitos obligatorios del SGSI? → ISO/IEC 27001
- ¿Dudas de terminología y conceptos? → ISO/IEC 27000
- ¿Cómo diseñar los controles? → ISO/IEC 27002
- ¿Cómo estructurar la evaluación de riesgos? → ISO/IEC 27005
- ¿Seguridad en servicios Cloud? → ISO/IEC 27017
- ¿Protección de privacidad y datos personales? → ISO/IEC 27701 / 27018
- ¿Respuesta a incidentes de seguridad? → ISO/IEC 27035
Caso práctico: arquitectura normativa para una empresa SaaS #
Una empresa SaaS que procesa datos de clientes en la nube no necesita aplicar 30 normas a la vez. Su arquitectura recomendada consistiría en:
- Núcleo de Gestión: ISO 27001 (SGSI) e ISO 27000 (conceptos).
- Gestión Operativa: ISO 27002 (controles) e ISO 27005 (riesgos).
- Especialización Cloud y Privacidad: ISO 27017 (cloud), ISO 27018 (PII cloud) e ISO 27701 (privacidad).
Errores frecuentes al utilizar la familia ISO 27000 #
- Confundir normas de orientación con requisitos de certificación.
- Creer que implementar ISO 27001 exige comprar toda la colección de estándares ISO.
- Trabajar con versiones obsoletas (como citar esquemas de 114 controles o ediciones retiradas).
- No verificar si una norma secundaria se encuentra actualmente en proceso de revisión (DIS/FDIS).
Preguntas frecuentes sobre referencias ISO 27000 #
¿Cuál es la referencia normativa obligatoria de ISO 27001?
ISO/IEC 27001:2022 remite normativamente a ISO/IEC 27000 para la definición de conceptos y términos de gestión.
¿Es necesario certificarse en ISO 27002 o ISO 27005?
No. Las organizaciones se certifican en ISO/IEC 27001. ISO 27002 e ISO 27005 son guías de apoyo técnico y metodológico.
¿Qué norma debo usar si mi infraestructura está totalmente en AWS o Azure?
Se recomienda utilizar ISO/IEC 27001 como marco de gestión e ISO/IEC 27017 como guía de controles específicos para cloud.
Conclusión final #
La familia ISO/IEC 27000 debe entenderse como una caja de herramientas modular. La clave del éxito no radica en acumular estándares, sino en saber qué norma resuelve cada reto operativo de tu SGSI.
Si deseas continuar la secuencia del clúster, te invitamos a consultar nuestro siguiente artículo sobre qué es un SGSI y cómo definir su alcance de forma práctica.
Fuentes y referencias oficiales (Verificadas a septiembre de 2026)
- ISO/IEC 27000:2026 — Overview and vocabulary. iso.org/standard/27000
- ISO/IEC 27001:2022 — Information security management systems — Requirements. iso.org/standard/27001
- ISO/IEC 27002:2022 — Information security controls. iso.org/standard/75652.html
- ISO/IEC 27005:2022 — Guidance on managing information security risks. iso.org/standard/80585.html
- ISO/IEC 27017:2026 — Information security controls for cloud services. iso.org/standard/27017
- ISO/IEC 27701:2025 — Privacy Information Management System. iso.org/standard/27701
Dominar la gobernanza y los estándares de seguridad
La familia ISO 27000 cobra su verdadero valor cuando conectas riesgos, controles, evidencias, normativas y auditoría en la práctica. Profundiza en el rol profesional con la formación en GRC de Achirou.
Conoce el curso Analista GRC
