ISO 27001: qué es, cómo funciona y cómo implementar un SGSI correctamente
Una empresa decide certificarse en ISO 27001. Abre el Annex A, encuentra 93 controles, crea una hoja de cálculo con casillas de "Cumple / No cumple" y asume que cuando complete todas tendrá la norma implantada. Ese planteamiento es el error más extendido del sector: ISO/IEC 27001 no es una checklist de controles, es un Sistema de Gestión de Seguridad de la Información (SGSI) gobernado por el riesgo. En esta guía desglosamos las cláusulas 4–10, el Annex A actualizado, la Declaración de Aplicabilidad (SoA), el framework GESTIONA y un proyecto completo de simulación para portfolio.
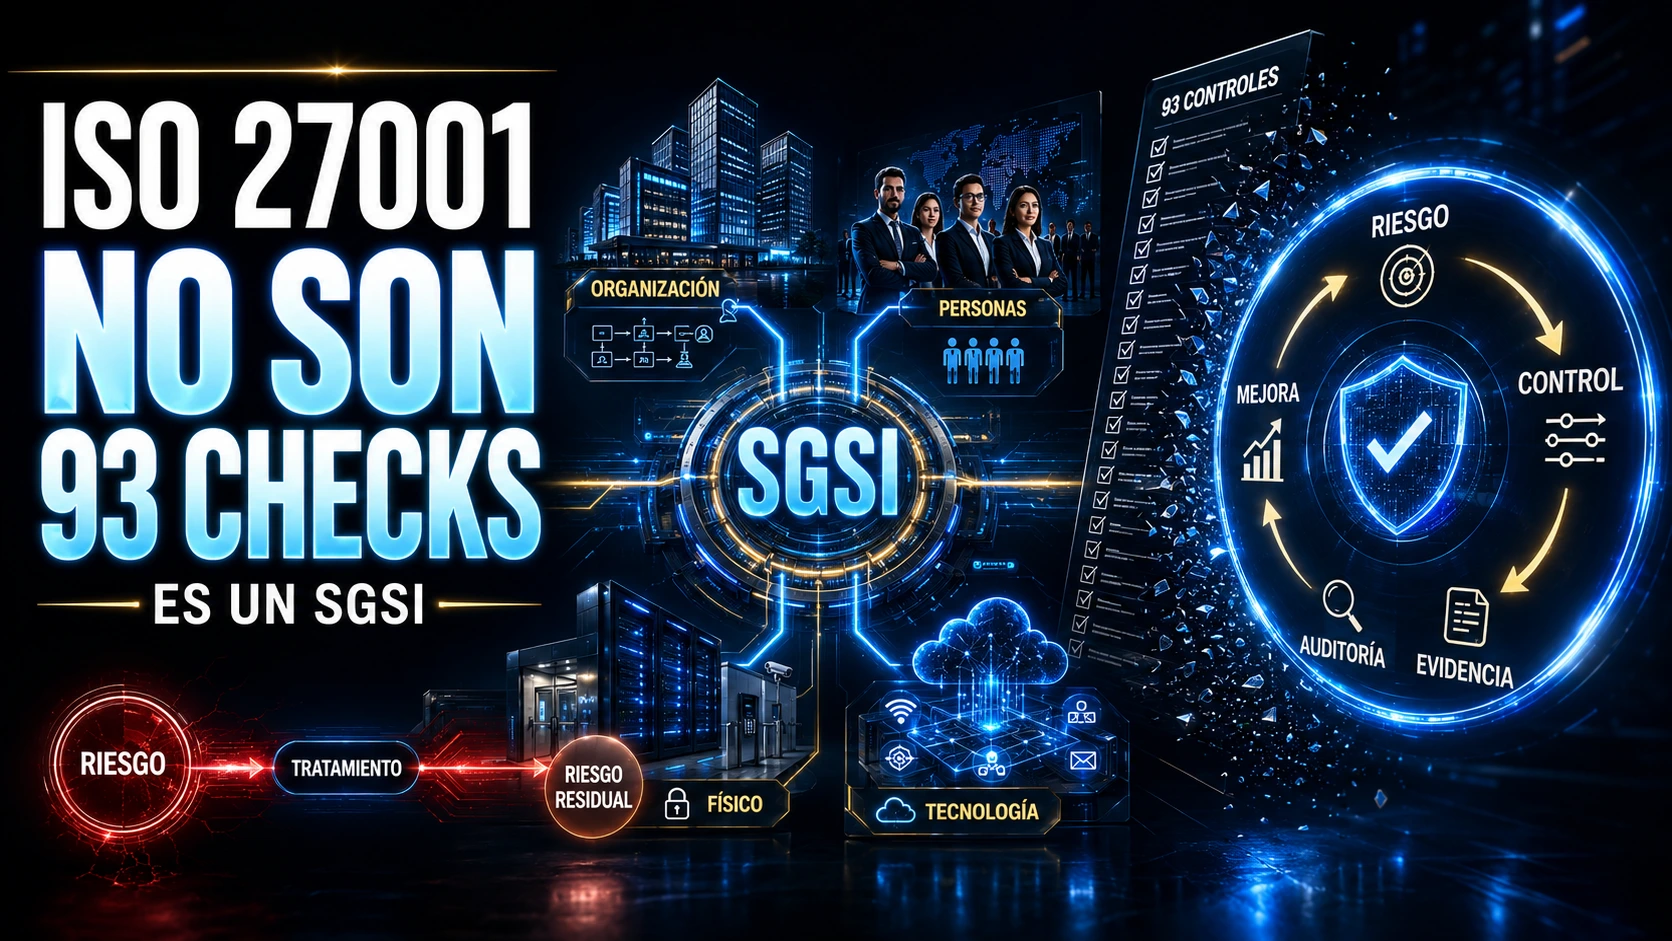
Respuesta rápida: ¿qué es ISO/IEC 27001 y qué es un SGSI? #
ISO/IEC 27001 es la norma internacional que establece los requisitos formales para establecer, implementar, mantener y mejorar continuamente un Sistema de Gestión de Seguridad de la Información (SGSI).
Un SGSI (en inglés, ISMS — Information Security Management System) no es una carpeta compartida repleta de documentos PDF ni una lista de la compra de software defensivo. Es el modelo sistemático y documentado mediante el cual la dirección de una empresa gobierna la seguridad de sus activos de información.
Su enfoque central es innegociable: la gestión integral del riesgo. En lugar de aplicar controles técnicos arbitrarios, la organización identifica los riesgos específicos que amenazan sus procesos críticos y determina cómo tratarlos para preservar tres principios fundamentales (la clásica tríada CIA):
- Confidencialidad: Garantizar que la información solo sea accesible para personas, entidades o procesos debidamente autorizados.
- Integridad: Salvaguardar la exactitud, consistencia y completitud de la información frente a modificaciones accidentales o maliciosas.
- Disponibilidad: Asegurar que los usuarios autorizados tengan acceso a los sistemas y datos cuando el negocio lo requiera.
El nombre formal es ISO/IEC 27001 porque ha sido desarrollada de forma conjunta por dos organismos mundiales de normalización: ISO (International Organization for Standardization) e IEC (International Electrotechnical Commission), a través de su comité técnico conjunto ISO/IEC JTC 1/SC 27.
Domina el diseño de SGSIs, evaluación de riesgos, SoA y auditorías internas con casos de estudio reales listos para producción.
La versión vigente en 2026 y el Amendment 1:2024 (Climate Action) #
La edición oficial y vigente de la norma es ISO/IEC 27001:2022 (tercera edición, publicada el 25 de octubre de 2022). La antigua edición de 2013 se encuentra completamente retirada.
En febrero de 2024 se publicó una enmienda oficial global: ISO/IEC 27001:2022/Amd 1:2024 (Climate action changes). Es fundamental entender el alcance de este cambio para no caer en interpretaciones erróneas:
- No convierte a ISO 27001 en una norma medioambiental: El cambio forma parte de un acuerdo conjunto entre ISO e IAF para todas las normas de sistemas de gestión (incluyendo ISO 9001, ISO 14001 e ISO 22301).
- Modificación en la Cláusula 4.1: La organización debe determinar si el cambio climático es una cuestión relevante para su contexto operacional.
- Nota añadida en la Cláusula 4.2: Las partes interesadas relevantes pueden tener requisitos relativos al cambio climático.
¿Qué significa esto en la práctica? Si una empresa aloja su centro de datos principal en una región costera con riesgo severo de inundaciones o estrés térmico que amenace la refrigeración física de sus servidores, el impacto climático afecta directamente a la disponibilidad de la información. Si la empresa opera un SaaS cloud distribuido en regiones redundantes, su análisis de contexto registrará formalmente que el factor climático carece de impacto material directo en el SGSI. La clave sigue siendo: contexto y riesgo.
Estructura fundamental: cláusulas 4 a 10 (el verdadero corazón) #
Si quieres dominar ISO 27001, nunca empieces por el Anexo A. Las cláusulas obligatorias del estándar siguen la estructura de alto nivel (Harmonized Structure) y van de la 4 a la 10. Ellas determinan si un SGSI existe y es conforme:
Las Cláusulas Mandatarias del SGSI (ISO/IEC 27001)
- Cláusula 4 — Contexto de la organización: Comprensión del negocio, partes interesadas relevantes y delimitación del alcance (Scope) del SGSI.
- Cláusula 5 — Liderazgo: Compromiso formal de la alta dirección, asignación de roles y aprobación de la Política de Seguridad de la Información.
- Cláusula 6 — Planificación: Proceso sistemático de apreciación y tratamiento del riesgo, y fijación de objetivos de seguridad medibles.
- Cláusula 7 — Soporte: Dotación de recursos, cualificación y competencia del personal, concienciación continua y control de la información documentada.
- Cláusula 8 — Operación: Ejecución controlada de los planes de tratamiento de riesgos y de los procesos del SGSI.
- Cláusula 9 — Evaluación del desempeño: Monitorización de métricas, programa formal de auditoría interna y revisión anual por la dirección.
- Cláusula 10 — Mejora: Gestión metódica de no conformidades, correcciones inmediatas, acciones correctivas y mejora continua del sistema.
Un punto crítico que muchos pasan por alto es el alcance (Scope). Una multinacional de 5.000 empleados puede tener un certificado ISO 27001 cuyo alcance indique exclusivamente: "El desarrollo y soporte de la aplicación web X alojada en AWS". Presumir de certificación corporativa global sin revisar el alcance real del certificado es uno de los engaños más habituales del mercado.
Gestión del riesgo: activo, amenaza, impacto y opciones de tratamiento #
La Cláusula 6.1 establece que el SGSI debe definir un proceso reproducible de apreciación del riesgo (Risk Assessment) que identifique los riesgos que pueden comprometer la confidencialidad, integridad o disponibilidad de los activos.
El estándar no impone una fórmula matemática fija ni obliga a utilizar matrices de colores 5x5. Lo que exige es criterio y consistencia. Para cada riesgo identificado:
- Se asocia a un activo y a su propietario (Risk Owner).
- Se identifica la amenaza y la vulnerabilidad explotable (conecta con nuestro análisis de CVE, CVSS y gestión de vulnerabilidades).
- Se evalúa la probabilidad y el impacto en el negocio.
- Se compara el nivel resultante con los criterios de aceptación de riesgo de la dirección.
Una vez evaluado, la Cláusula 6.1.3 exige un Plan de Tratamiento del Riesgo (Risk Treatment Plan) con cuatro decisiones posibles:
- Reducir / Mitigar: Diseñar e implementar controles de seguridad para bajar la probabilidad o el impacto.
- Evitar: Cancelar el proyecto, servicio o actividad que genera el riesgo inaceptable.
- Transferir / Compartir: Contratar pólizas de ciberseguro o transferir contractualmente responsabilidades a terceros especializados.
- Aceptar: Asumir formalmente el riesgo residual mediante una firma documentada del Risk Owner bajo los umbrales autorizados por la dirección.
Annex A: los 93 controles y el mito de la obligatoriedad #
El Anexo A de ISO/IEC 27001:2022 contiene una taxonomía de 93 controles de referencia organizados en 4 secciones. Aquí reside el segundo gran mito:
Si una consultora puramente estratégica no desarrolla software propio ni contrata desarrollos a medida, el control A.8.28 (Codificación segura) será legítimamente no aplicable. La única condición que impone la norma es que dicha exclusión debe quedar técnicamente justificada en la Declaración de Aplicabilidad.
La Declaración de Aplicabilidad (SoA): el puente de trazabilidad #
La Statement of Applicability (SoA) es el documento vertebrador que conecta el tratamiento del riesgo con la operación real. La Cláusula 6.1.3 d) exige que la SoA documente expresamente:
- Los controles seleccionados y la justificación de su inclusión (qué riesgo o imperativo legal tratan).
- Si dichos controles se encuentran implementados o en curso de despliegue.
- La justificación fundamentada de cualquier exclusión de controles del Anexo A.
Una SoA profesional no es una tabla con cruces. Es una matriz viva de trazabilidad: Riesgo R-014 (Compromiso de credenciales en consolas cloud) → Control A.8.5 (Autenticación segura / MFA condicional) → Propietario: Sysadmin / SecOps → Evidencia: Políticas de Conditional Access de Entra ID.
ISO 27001 vs ISO 27002 vs ISO 27005: diferencias clave #
| Estándar | Naturaleza | Propósito principal | Certificable |
|---|---|---|---|
| ISO/IEC 27001 | Norma de Requisitos | Define qué debe tener y cómo se gobierna un SGSI. | Sí (Organizaciones) |
| ISO/IEC 27002 | Código de Buenas Prácticas | Explica con detalle cómo diseñar e implementar los 93 controles. | No (Es solo guía) |
| ISO/IEC 27005 | Guía Metodológica | Profundiza en técnicas de identificación, análisis y tratamiento de riesgos. | No (Es solo guía) |
Los 4 temas de controles: Organizacionales, Personas, Físicos y Tecnológicos #
La edición 2022 simplificó la antigua estructura de 14 dominios en 4 temas integrados:
- Organizacionales (37 controles): Políticas de seguridad, roles, segregación de funciones, gestión de activos, seguridad con proveedores, inteligencia de amenazas (A.5.7 Threat Intelligence), seguridad cloud y gestión de incidentes.
- Personas (8 controles): Investigación de antecedentes (screening), acuerdos de confidencialidad, concienciación y formación en ciberseguridad, y procedimiento formal de baja o cambio de puesto (offboarding).
- Físicos (14 controles): Perímetros de seguridad, control de acceso físico a oficinas y centros de datos, protección contra amenazas ambientales, seguridad de escritorios limpios y pantallas bloqueadas.
- Tecnológicos (34 controles): Control de acceso lógico, autenticación robusta, gestión de privilegios, protección contra malware, gestión de vulnerabilidades técnicas, copias de seguridad, registro y monitorización (logging), configuración segura (hardening), criptografía y ciclo de vida de desarrollo seguro (DevSecOps).
Operación y Soporte: diseño vs. efectividad y trazabilidad de evidencias #
En una auditoría de certificación, los auditores evalúan dos dimensiones diferenciadas:
- Diseño del control: ¿El procedimiento documentado es idóneo y suficiente para mitigar el riesgo?
- Eficacia operativa del control: ¿El control funciona de manera continua y consistente en el día a día?
Tener un procedimiento de respuesta ante incidentes firmado por el CISO no prueba que el control funcione. La evidencia operativa son los tickets de incidencias resueltos, las actas de los ejercicios de simulación en mesa y los informes post-mortem redactados tras un incidente simulado. Revisa nuestro análisis sobre gestión de incidentes de seguridad y cómo colabora el equipo defensivo en la respuesta ante ransomware en Blue Team.
Auditoría, Evaluación y Mejora: corrección vs. acción correctiva #
La Cláusula 9 exige dos herramientas esenciales de evaluación interna antes de someterse al examen de un organismo certificador:
- Auditoría interna (Cláusula 9.2): Una revisión objetiva e independiente llevada a cabo por auditores cualificados para constatar si el SGSI es conforme con los requisitos de la norma y las políticas propias.
- Revisión por la dirección (Cláusula 9.3): Una reunión periódica en la que la alta dirección evalúa el estado de las acciones previas, los cambios en el contexto, las métricas de eficacia de controles y los incidentes ocurridos.
Cuando la auditoría detecta un incumplimiento (No Conformidad), la Cláusula 10.1 obliga a distinguir con precisión matemática entre dos conceptos:
- Corrección (solución inmediata): Si se detecta que un empleado despedido hace dos semanas aún conservaba su cuenta activa en el Active Directory, la corrección es deshabilitar la cuenta de inmediato.
- Acción correctiva (eliminación de la causa raíz): Investigar por qué RR.HH. no envió el aviso de baja al equipo de IT a tiempo y modificar el flujo en el ERP de gestión para que la baja contractual bloquee automáticamente las identidades federadas. Eso es lo que garantiza que el fallo no vuelva a repetirse.
El ciclo y framework GESTIONA #
El Ciclo GESTIONA para la Implantación de un SGSI
- G — Gobierno y contexto: Delimitar el alcance real, analizar las partes interesadas y fijar el respaldo de la dirección.
- E — Evaluación de riesgos: Inventariar activos críticos, identificar amenazas y ponderar impacto y probabilidad.
- S — Selección y tratamiento: Decidir si mitigar, transferir, evitar o aceptar cada riesgo residual.
- T — Trazabilidad y SoA: Justificar controles necesarios en la Declaración de Aplicabilidad conectando riesgo con salvaguardas.
- I — Implementación operativa: Desplegar configuraciones técnicas, políticas aplicadas y planes de concienciación.
- O — Observación y métricas: Medir el rendimiento del sistema mediante indicadores cuantitativos y cuadros de mando.
- N — No conformidades y auditoría: Ejecutar auditorías internas para identificar desalineaciones y subsanar debilidades.
- A — Aprendizaje y mejora: Aplicar acciones correctivas sobre la causa raíz y revisar el sistema con la dirección.
El proceso de certificación: Stage 1, Stage 2 y acreditación IAF #
ISO no emite certificados. La certificación oficial de una empresa la realizan entidades de certificación independientes (como AENOR, BSI, TÜV, SGS o Bureau Veritas). El proceso de certificación externa se divide en dos fases obligatorias:
- Auditoría de Fase 1 (Stage 1 - Documental y Alcance): El equipo auditor evalúa la documentación del SGSI, la política, el análisis de riesgos, la SoA, y comprueba que se han realizado al menos una auditoría interna completa y una revisión por la dirección.
- Auditoría de Fase 2 (Stage 2 - Eficacia y Evidencias): Los auditores entrevistan a empleados, revisan configuraciones técnicas en directo y toman muestras aleatorias de evidencias para comprobar que los controles funcionan en la práctica.
El ciclo del certificado tiene una validez de 3 años, sujeto a auditorías anuales de seguimiento (Surveillance Audits) y una auditoría completa de recertificación al tercer año. Es vital verificar que el organismo certificador esté formalmente acreditado por una entidad nacional (como ENAC en España, UKAS en Reino Unido) adherida al foro internacional IAF, cuyos certificados son trazables mediante la plataforma pública IAF CertSearch.
ISO 27001 frente a otros marcos: NIST CSF, ENS, SOC 2, NIS2 y DORA #
En el mercado profesional conviven múltiples marcos regulatorios y de buenas prácticas que a menudo se confunden:
- ISO 27001 vs. NIST Cybersecurity Framework (CSF 2.0): NIST CSF no es una norma de gestión certificable por terceros, sino un catálogo estructurado en 6 funciones (Govern, Identify, Protect, Detect, Respond, Recover) ideal para diagnosticar madurez y comunicar riesgos al consejo. Muchos SGSIs usan NIST CSF como guía complementaria de controles.
- ISO 27001 vs. Esquema Nacional de Seguridad (ENS): En España, el ENS (RD 311/2022) es de obligado cumplimiento legal para el sector público y sus proveedores tecnológicos. Aunque comparten la filosofía de gestión del riesgo, el ENS fija medidas de seguridad mínimas preceptivas según la categoría del sistema (Básica, Media o Alta).
- ISO 27001 vs. SOC 2: SOC 2 es un informe de atestación bajo normas contables estadounidenses (AICPA) basado en los Trust Services Criteria (Seguridad, Disponibilidad, Integridad, Confidencialidad, Privacidad). Es el estándar preferido por clientes corporativos en EE.UU.
- ISO 27001 frente a NIS2 y DORA: La Directiva NIS2 y el Reglamento DORA son leyes europeas de obligado cumplimiento para sectores esenciales e instituciones financieras. Poseer un certificado ISO 27001 no exime de cumplir NIS2, pero proporciona el 80 % de la estructura organizativa requerida.
Proyecto de portfolio GRC: simulación completa de SGSI para SaaS #
Si quieres trabajar como analista GRC y no tienes experiencia previa formal, construir un SGSI simulado para una empresa ficticia es el mejor proyecto de demostración técnica posible. Te recomendamos crear el siguiente repositorio en GitHub aplicando nuestra guía de portfolio de ciberseguridad:
Caso de Estudio: CloudTask S.L. (SaaS B2B de 60 Empleados)
- 01. Alcance (Scope): Redacta el documento que delimita el SGSI a la plataforma SaaS alojada en AWS y las oficinas centrales.
- 02. Contexto y Partes Interesadas: Identifica requisitos contractuales de clientes empresariales, RGPD y directiva NIS2.
- 03. Inventario de Activos: Clasifica repositorios GitHub, bases de datos PostgreSQL en AWS RDS y el CRM de clientes.
- 04. Registro de Riesgos (Risk Register): Documenta al menos 10 escenarios reales con estimación de probabilidad e impacto.
- 05. Plan de Tratamiento del Riesgo: Asigna salvaguardas y fija los Risk Owners correspondientes.
- 06. Declaración de Aplicabilidad (SoA): Elabora la tabla con los 93 controles de referencia justificando 85 inclusiones y 8 exclusiones fundadas.
- 07. Dos Políticas Clave: Redacta la Política de Control de Accesos y la Política de Gestión de Proveedores Cloud.
- 08. Matriz de Evidencias: Tabla que define qué artefacto técnico demuestra el cumplimiento de cada control.
- 09. Informe de Auditoría Interna: Simula el hallazgo de una No Conformidad Menor y dos Observaciones de mejora.
- 10. Registro de Acción Correctiva: Análisis de causa raíz (método de los 5 Porqués) y plan de contingencia.
Este entregable demuestra ante cualquier reclutador que dominas el estándar con criterio analítico y no como un mero gestor administrativo. Sigue profundizando en los conocimientos clave consultando nuestro roadmap de analista GRC y qué es GRC y qué hace un analista.
Preguntas de entrevista técnica, certificaciones personales y conclusión #
En entrevistas para puestos de seguridad corporativa, compliance o analista de riesgos, estas son las preguntas más comunes:
- ¿Cuál es la diferencia entre ISO 27001 e ISO 27002? ISO 27001 fija los requisitos mandatorios auditables del SGSI (cláusulas 4 a 10), mientras que ISO 27002 ofrece la guía de implementación práctica de los controles del Anexo A.
- ¿Es obligatorio implantar todos los controles del Anexo A? No. Solo aquellos que tratan los riesgos identificados en el alcance o responden a obligaciones legales y contractuales; las exclusiones deben justificarse en la SoA.
- ¿Qué es el riesgo residual y quién tiene potestad para aceptarlo? Es el nivel de riesgo remanente tras aplicar las salvaguardas seleccionadas; solo puede ser aceptado por la alta dirección o el Risk Owner autorizado según los umbrales de apetito al riesgo de la empresa.
- ¿Qué diferencia a una certificación de empresa de una credencial personal? Las empresas se certifican respecto a ISO 27001 mediante auditorías de entidades acreditadas. Las personas obtienen certificaciones profesionales de cualificación (como Lead Implementer o Lead Auditor) emitidas por organismos de formación especializada. Revisa qué certificación elegir según tu perfil.
Entender ISO 27001 es comprender cómo se toma una decisión de seguridad con visión de negocio: un sistema que transforma la incertidumbre de las amenazas en un marco estructurado de gobierno, controles proporcionales y mejora continua.
¿Quieres dominar la implementación de un SGSI con casos reales?
Aprende a diseñar políticas, evaluar riesgos y preparar auditorías de certificación oficiales con la formación de Álvaro Chirou.
Cursos recomendados para especializarte en ISO 27001 y GRC
Formaciones técnicas estructuradas para gobernar la seguridad de la información y liderar procesos de auditoría.
Prepara Todas las Certificaciones ISO 27001, con Práctica.
Prepárate para todas las certificaciones ISO 27001 con práctica real y casos de estudio de SGSI.
Ver curso
Analista GRC: Gobernanza de IT, Riesgo y Cumplimiento
La ruta esencial para perfiles corporativos: marcos ISO 27001, ENS, gestión de riesgos y auditoría.
Ver curso
CompTIA Security+ SY0-701: Práctica + Examen Completo
Valida conocimientos transversales de seguridad perimetral, criptografía y controles operativos.
Ver curso
Seguridad Informática para Principiantes: Empieza desde 0 Ya
Los cimientos imprescindibles de arquitectura de redes, sistemas y políticas de defensa.
Ver curso
Automatización de Ciberseguridad con n8n e IA: SIEM y SOAR
Automatiza el triaje de alertas de seguridad y la recogida de evidencias para auditorías continuas.
Ver curso
Hacking Ético Ofensivo. 100% Práctico en Red Team (43hs)
Descubre cómo los atacantes vulneran controles para evaluar técnicamente la solidez de tu SGSI.
Ver curso