ISO 27001 vs ISO 27002: diferencias, relación y cuándo usar cada norma
Comprende la diferencia esencial entre ISO/IEC 27001 e ISO/IEC 27002: qué norma contiene los requisitos certificables del SGSI, cuál ofrece orientación para los 93 controles de seguridad y cómo se complementan en la práctica.
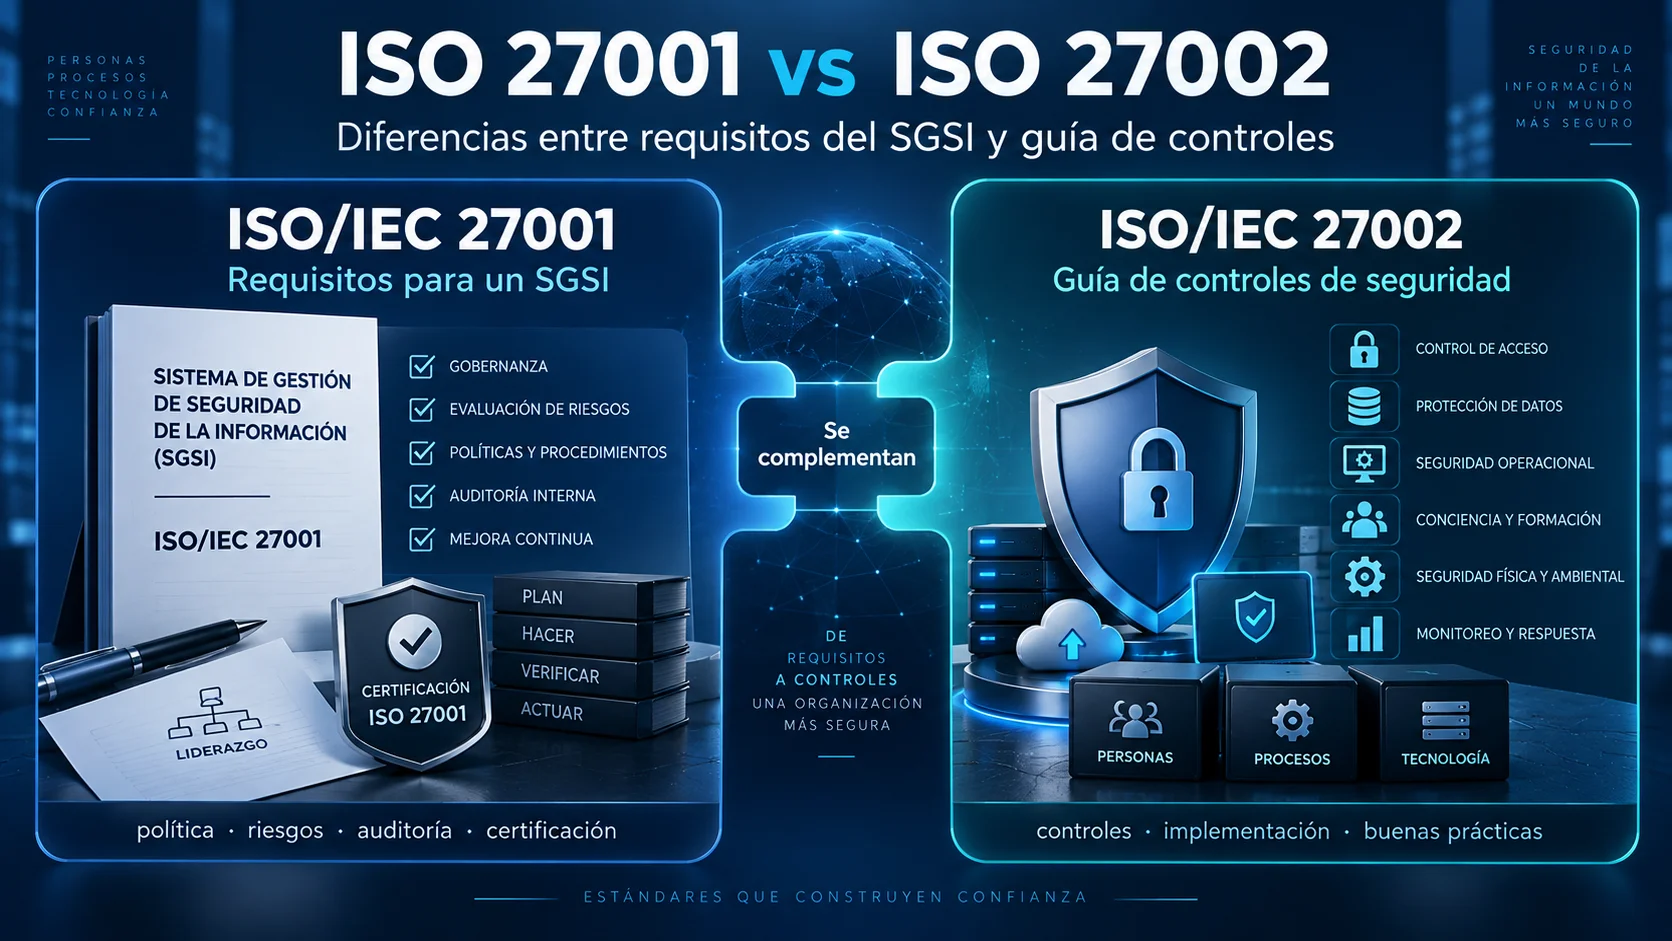
ISO/IEC 27001 e ISO/IEC 27002 pertenecen al mismo ecosistema de seguridad de la información, pero no cumplen la misma función.
La diferencia esencial puede resumirse así:
- ISO/IEC 27001:2022 establece requisitos para un Sistema de Gestión de Seguridad de la Información (SGSI). Una organización puede utilizarla como base para demostrar conformidad y, si lo desea, buscar una certificación externa.
- ISO/IEC 27002:2022 proporciona orientación sobre controles de seguridad de la información. Ayuda a diseñar, interpretar e implementar controles, pero no es por sí sola una norma de certificación organizacional.
Por eso no se trata realmente de elegir entre una u otra. En muchos proyectos de seguridad se utilizan juntas: ISO 27001 define qué debe lograr y gestionar el SGSI; ISO 27002 ayuda a desarrollar cómo pueden implementarse los controles que apoyan ese sistema.
ISO 27001 vs ISO 27002: comparación rápida #
| Aspecto | ISO/IEC 27001:2022 | ISO/IEC 27002:2022 |
|---|---|---|
| Propósito principal | Establecer requisitos para un SGSI | Proporcionar orientación sobre controles de seguridad |
| Tipo de documento | Norma de requisitos | Norma de orientación / buenas prácticas |
| ¿Certificación organizacional? | Sí, mediante auditoría externa certificadora | No como certificación independiente |
| Enfoque | Gobierno y gestión del SGSI completo | Diseño y aplicación de controles de seguridad |
| Gestión del riesgo | Exige gestionar riesgos dentro del SGSI | Ayuda a aplicar controles que tratan riesgos |
| Estructura de controles | Anexo A contiene conjunto de referencia (93) | 93 controles en 4 temas (Organizacionales, Personas, Físicos, Tecnológicos) |
| Uso típico | Implantación, auditoría y conformidad SGSI | Selección, diseño, revisión y mejora de controles |
Para profundizar en el mapa completo de la serie, consulta la guía de la familia ISO/IEC 27000 o la historia y evolución de ISO 27001.
Qué es ISO/IEC 27001 #
ISO/IEC 27001:2022 es la norma internacional de requisitos para sistemas de gestión de seguridad de la información.
Su objetivo no es ofrecer una colección de medidas técnicas aisladas. Lo que exige es construir un sistema de gestión capaz de gobernar la seguridad de forma continua dentro del contexto real de una organización.
Eso implica trabajar aspectos como:
- contexto y necesidades de las partes interesadas;
- alcance del SGSI;
- liderazgo y responsabilidades;
- planificación;
- evaluación y tratamiento de riesgos;
- recursos, competencia y comunicación;
- información documentada;
- operación;
- seguimiento y medición;
- auditoría interna;
- revisión por la dirección;
- no conformidades y mejora continua.
En otras palabras, ISO 27001 no pregunta únicamente si existe un firewall, una copia de seguridad o autenticación multifactor. Pregunta si la organización dispone de un sistema coherente para decidir qué necesita proteger, qué riesgos acepta o trata, qué controles aplica, cómo demuestra que funcionan y cómo mejora cuando aparecen problemas.
La edición vigente es ISO/IEC 27001:2022, tercera edición, complementada por ISO/IEC 27001:2022/Amd 1:2024 — Climate action changes.
Si necesitas profundizar en el estándar completo, utiliza la guía completa de ISO 27001.
Qué es ISO/IEC 27002 #
ISO/IEC 27002:2022 es una norma de orientación sobre controles de seguridad de la información.
Su función es ayudar a las organizaciones a comprender y aplicar controles que pueden utilizarse dentro de un SGSI o incluso en otros marcos de seguridad.
La edición 2022 contiene 93 controles distribuidos en cuatro grandes temas:
- 37 controles organizacionales;
- 8 controles de personas;
- 14 controles físicos;
- 34 controles tecnológicos.
Esto es importante porque todavía circulan muchas guías basadas en ISO/IEC 27002:2013 que hablan de 114 controles agrupados en 14 dominios. Esa estructura ya no es la vigente.
ISO 27002 no se limita a enumerar controles. La edición 2022 también utiliza atributos para ayudar a visualizar y organizar los controles desde distintas perspectivas, lo que facilita su clasificación y relación con necesidades de seguridad.
La diferencia principal: requisitos frente a orientación #
Esta es la distinción que conviene memorizar.
ISO 27001 responde principalmente a “¿qué debe cumplir el sistema de gestión?”
ISO 27001 contiene requisitos que deben abordarse para demostrar conformidad con la norma. El foco está en el SGSI completo y en cómo la organización gestiona de manera sistemática la seguridad de la información.
ISO 27002 responde principalmente a “¿cómo puedo entender y aplicar controles de seguridad?”
ISO 27002 proporciona orientación práctica para controles. No establece por sí sola el conjunto completo de requisitos de un SGSI ni reemplaza la estructura de gestión de ISO 27001.
Analogía gráfica
ISO 27001 es el plano de gobierno y los requisitos que debe cumplir el edificio.
ISO 27002 es el manual técnico que ayuda a diseñar y aplicar las medidas de protección dentro del edificio.
El plano sin controles adecuados produce un edificio vulnerable; los controles sin plano de gobierno se convierten en medidas aisladas sin dirección, evidencias ni mejora.
Cómo se relacionan ISO 27001 e ISO 27002 #
La relación más visible está en los controles.
ISO/IEC 27001:2022 incluye en su Anexo A un conjunto de referencia de 93 controles. ISO/IEC 27002:2022 utiliza ese mismo conjunto de controles y proporciona orientación más desarrollada para comprenderlos e implementarlos.
Por eso, cuando una organización está trabajando con ISO 27001, ISO 27002 puede ser una referencia muy útil para responder preguntas como:
- ¿qué pretende conseguir este control?;
- ¿cómo podría implementarse en nuestro contexto?;
- ¿qué áreas deberían participar?;
- ¿qué evidencias podrían demostrar que el control funciona?;
- ¿cómo puede adaptarse el control a una empresa pequeña, un entorno cloud o una organización distribuida?
Pero esta relación no significa que ISO 27001 “obligue a aplicar ISO 27002 completa”. La organización debe determinar qué controles necesita en función de sus riesgos y otros requisitos aplicables.
¿ISO 27001 obliga a implementar los 93 controles? #
No. Esta es una de las confusiones más frecuentes.
El Anexo A de ISO/IEC 27001:2022 actúa como un conjunto de referencia de controles. La organización no debería empezar simplemente marcando 93 casillas.
El proceso conceptual correcto es:
- comprender el contexto de la organización;
- identificar requisitos y necesidades relevantes;
- evaluar los riesgos de seguridad de la información;
- decidir cómo tratar esos riesgos;
- determinar los controles necesarios;
- comparar los controles determinados con los del Anexo A para comprobar que no se ha omitido ningún control necesario;
- reflejar las decisiones de aplicabilidad en la Declaración de Aplicabilidad (SoA).
Esto permite que una organización utilice controles del Anexo A, controles modificados o incluso controles procedentes de otras fuentes cuando su contexto lo requiera.
Qué es la Declaración de Aplicabilidad (SoA) y por qué conecta ambas normas #
La Statement of Applicability (SoA) o Declaración de Aplicabilidad es uno de los documentos más importantes en la relación entre riesgos y controles.
No debe entenderse como una simple tabla con 93 respuestas “sí/no”. La SoA debe permitir comprender:
- qué controles son necesarios;
- por qué se han considerado necesarios;
- cuál es su estado de implementación;
- qué controles del conjunto de referencia no se consideran necesarios y por qué justificadamente.
ISO 27002 puede ayudar a comprender mejor los controles que terminan formando parte del sistema, pero la decisión de aplicabilidad nace del proceso de gestión del riesgo y de los requisitos de ISO 27001.
Ejemplo práctico: empresa SaaS que quiere certificarse #
Imagina una empresa SaaS B2B que aloja datos de clientes en servicios cloud y quiere preparar un SGSI para una futura certificación.
Ciclo de integración práctica
- Paso 1 — ISO 27001: define alcance del SGSI, partes interesadas, responsabilidades, método de evaluación de riesgos, objetivos, auditoría interna y revisión por la dirección.
- Paso 2 — Riesgos: identifica amenazas (robo de credenciales, mala configuración cloud, pérdida de disponibilidad).
- Paso 3 — Selección de controles: decide qué salvaguardas necesita (MFA, logging, gestión de vulnerabilidades, copias de seguridad).
- Paso 4 — ISO 27002: consulta las guías de controles para entender cómo diseñarlos y operarlos.
- Paso 5 — SoA: documenta la aplicabilidad, justificando exclusiones e inclusiones.
Aquí se ve la complementariedad real: ISO 27001 gobierna el sistema. ISO 27002 profundiza en los controles.
¿Cuál de las dos normas es certificable? #
Una organización puede buscar la certificación de su SGSI frente a ISO/IEC 27001.
Esto no significa que ISO emita directamente el certificado. ISO desarrolla las normas, pero la evaluación y certificación la realizan organismos externos de certificación.
ISO/IEC 27002 no es una norma de certificación organizacional independiente. La propia ISO la presenta como una norma de recomendaciones y buenas prácticas que puede apoyar a organizaciones que implementan o quieren certificarse frente a ISO 27001.
Por eso es impreciso decir “Nuestra empresa está certificada ISO 27002”. Lo correcto es hablar de certificación frente a ISO/IEC 27001 indicando que se utiliza ISO/IEC 27002 como guía de controles.
Entonces, ¿qué norma necesito: ISO 27001 o ISO 27002? #
Depende de tu objetivo técnico o profesional:
- Si quieres construir o certificar un SGSI completo: empieza por ISO/IEC 27001. Necesitas comprender requisitos, alcance, riesgos, liderazgo y mejora.
- Si quieres profundizar en diseño de controles: utiliza ISO/IEC 27002 como guía cuando ya sabes qué riesgos quieres tratar.
- Si quieres mejorar controles sin certificar la empresa: puedes aplicar ISO/IEC 27002 de forma independiente como marco de buenas prácticas.
- Si trabajas en GRC o implementación real: lo normal es consultar ambas normas de forma conjunta.
Cuándo usar ISO/IEC 27005 además de 27001 y 27002 #
Otra confusión común consiste en pensar que ISO 27002 sustituye una metodología de riesgos.
No es así. ISO 27001 exige gestionar los riesgos dentro del SGSI. Cuando la organización necesita más profundidad para estructurar ese proceso, ISO/IEC 27005:2022 aporta orientación específica sobre gestión de riesgos de seguridad de la información.
La relación práctica puede visualizarse así:
ISO 27001 → sistema y requisitos
ISO 27005 → gestión de riesgos
ISO 27002 → orientación sobre controles
Errores frecuentes al comparar ISO 27001 e ISO 27002 #
- Pensar que ISO 27002 es una versión “más técnica” de ISO 27001: cumple otra función; ISO 27001 gobierna el SGSI e ISO 27002 guía los controles.
- Pensar que basta con implantar 93 controles para cumplir ISO 27001: cumplir la norma exige un sistema de gestión completo (cláusulas 4-10), no solo salvaguardas.
- Usar el antiguo esquema de 114 controles y 14 dominios: ese modelo corresponde a 2013; la versión 2022 trabaja con 93 controles en 4 temas.
- Afirmar que ISO 27002 es “certificable”: la certificación organizativa se emite sobre ISO/IEC 27001.
- Aplicar controles sin relacionarlos con riesgos: un control puede ser impecable técnicamente pero ineficiente si no responde a un riesgo o requisito real del contexto.
ISO 27001 e ISO 27002 en auditoría #
Durante una auditoría de ISO 27001, el auditor evalúa si:
- el SGSI cumple las cláusulas de requisitos (4–10);
- la appreciación y el tratamiento de riesgos son consistentes;
- la SoA refleja de forma justificada las inclusiones y exclusiones del Anexo A;
- los controles operan eficazmente y producen evidencias;
- la organización mide, revisa y mejora el sistema.
ISO 27002 sirve de consulta para comprender el propósito de un control, pero los hallazgos de auditoría de conformidad se basan en ISO 27001.
¿ISO 27001 y 27002 se aplican solo a grandes empresas? #
No. Ambas normas están diseñadas para adaptarse al tamaño, complejidad y contexto de cualquier organización.
Una pyme tecnológica puede operar un SGSI muy ágil con pocos controles bien seleccionados, mientras que una infraestructura crítica requerirá un alcance y conjunto de salvaguardas mucho más amplio. El principio de proporcionalidad y gestión del riesgo permite que ambas apliquen la misma norma de forma adecuada.
Llevar el SGSI a la práctica
Si quieres pasar de la comparación entre normas a la aplicación práctica, puedes continuar con la formación de ISO 27001 de Achirou, donde se trabajan el SGSI, la gestión de riesgos, el Anexo A, la SoA, los controles y la auditoría desde una perspectiva aplicada.
Conoce la formación ISO 27001Preguntas frecuentes sobre ISO 27001 vs ISO 27002 #
¿ISO 27001 e ISO 27002 son la misma norma?
No. ISO/IEC 27001 establece requisitos para un SGSI, mientras ISO/IEC 27002 proporciona orientación sobre controles de seguridad de la información.
¿ISO 27002 sustituye a ISO 27001?
No. Cumplen funciones diferentes y complementarias. ISO 27002 no reemplaza los requisitos del SGSI establecidos por ISO 27001.
¿Se puede certificar una empresa en ISO 27002?
No como certificación organizacional independiente equivalente a ISO 27001. La certificación del SGSI se realiza frente a ISO/IEC 27001 mediante un organismo certificador externo.
¿Cuántos controles tiene ISO 27002:2022?
Tiene 93 controles organizados en cuatro temas: 37 organizacionales, 8 de personas, 14 físicos y 34 tecnológicos.
¿ISO 27001 exige aplicar los 93 controles?
No automáticamente. La organización determina los controles necesarios a partir de riesgos y otros requisitos, y compara esa selección con el Anexo A para asegurarse de no haber omitido controles necesarios. Las decisiones se reflejan en la SoA.
¿Qué norma debería leer primero?
Si tu objetivo es entender o implantar un SGSI, empieza por ISO/IEC 27001. Después utiliza ISO/IEC 27002 para profundizar en controles.
Conclusión: no es ISO 27001 o ISO 27002 #
La comparación correcta no termina preguntando cuál es “mejor”. Cada norma resuelve una necesidad distinta:
ISO/IEC 27001:2022 estructura el SGSI y sus requisitos.
ISO/IEC 27002:2022 desarrolla orientación sobre controles de seguridad.
En una implantación madura, ambas se complementan dentro de una gestión de seguridad coherente y basada en riesgos.
Fuentes y referencias oficiales (verificadas a 19/09/2026)
- ISO/IEC 27001:2022 — Information security management systems — Requirements. iso.org/standard/27001
- ISO/IEC 27001:2022/Amd 1:2024 — Climate action changes. iso.org/standard/88435.html
- ISO/IEC 27002:2022 — Information security controls. iso.org/standard/75652.html
- ISO/IEC JTC 1/SC 27 — Material oficial sobre la estructura de ISO/IEC 27002:2022. committee.iso.org/...
- ISO/IEC JTC 1/SC 27 — Material oficial sobre Anexo A y SoA. committee.iso.org/...
- ISO Certification — Procesos de certificación de sistemas de gestión. iso.org/certification.html
Cursos sugeridos para profundizar
Aplica estos conceptos con formaciones estructuradas en gestión de la seguridad, gobernanza y riesgos.

Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.
Gobernanza de IT, Riesgo y Cumplimiento. Perfil corporativo en alza.
Ver curso GRC
Prepara Todas las Certificaciones ISO 27001, con Práctica.
Prepárate para todas las certificaciones ISO 27001 con práctica real.
Ver curso ISO 27001