Familia ISO/IEC 27000: guía de las normas para gestionar la seguridad de la información
Comprende cómo se organiza el ecosistema de normas alrededor de ISO/IEC 27001, qué función cumple cada estándar (ISO 27000, 27002, 27005, 27017, 27018, 27701 y auditoría), sus diferencias entre requisitos y guías, y cómo elegir la norma adecuada sin coleccionar PDFs.
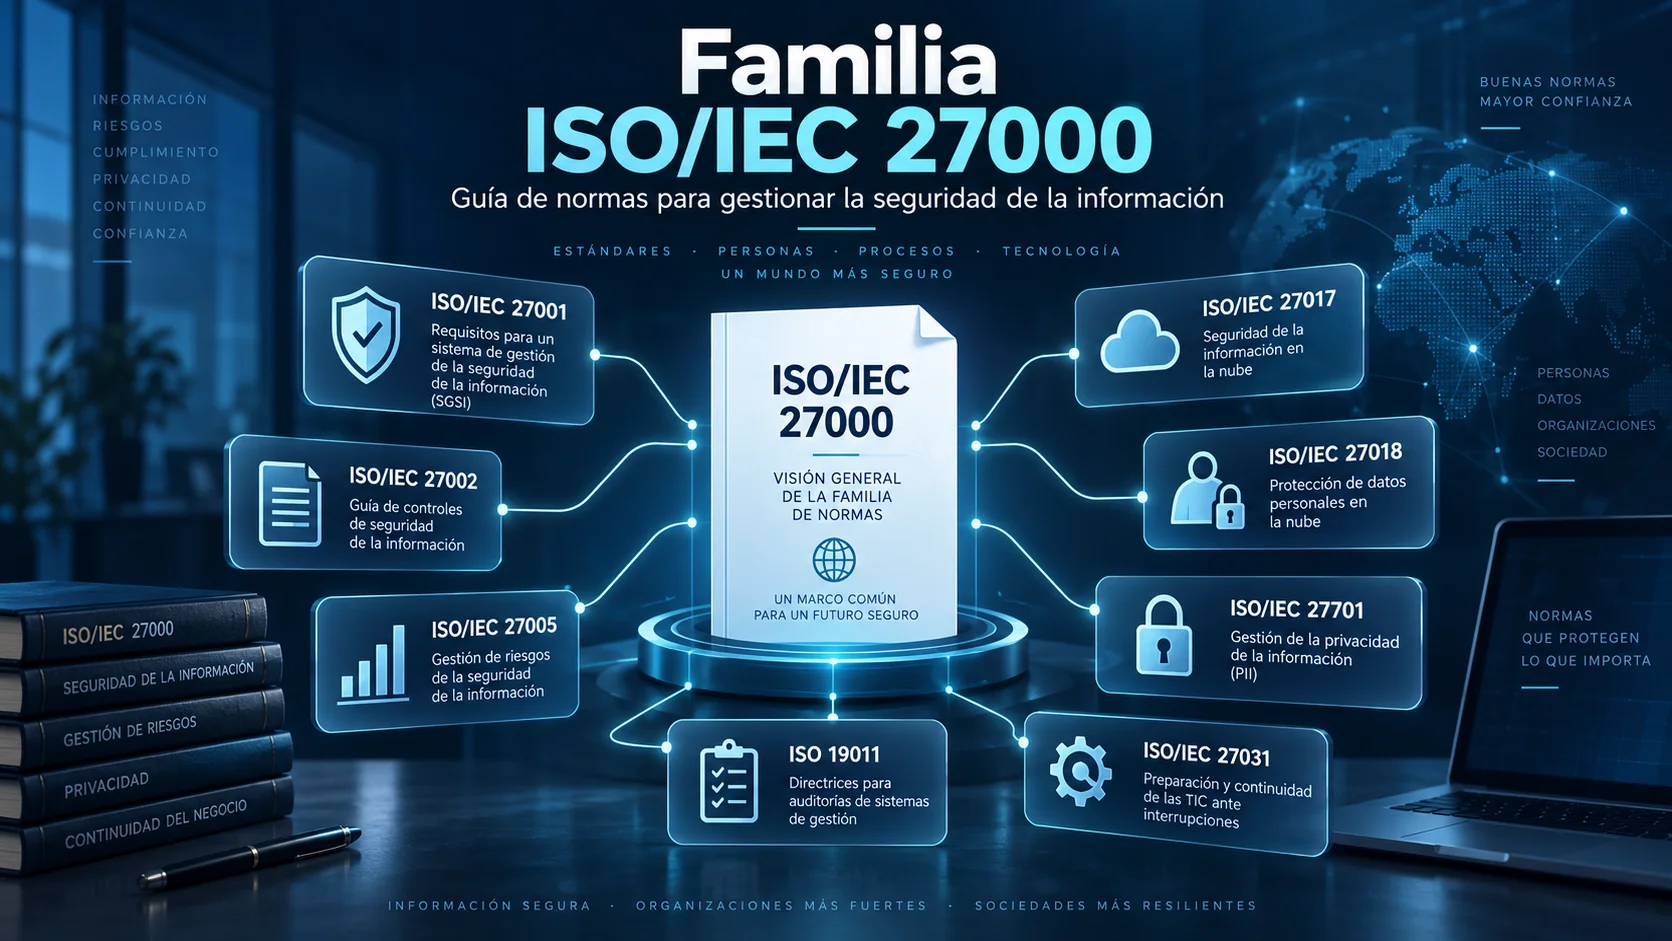
Cuando alguien empieza a estudiar ISO 27001 suele descubrir rápidamente que la norma no está sola. Alrededor del SGSI existe un ecosistema de estándares que explican conceptos, controles, gestión de riesgos, medición, auditoría, certificación, gobierno, cloud, privacidad, continuidad y necesidades sectoriales.
Ese ecosistema se conoce habitualmente como familia ISO/IEC 27000 o serie ISO 27000.
La forma más útil de entenderla no es memorizar decenas de números, sino saber qué problema resuelve cada grupo de normas.
En términos simples:
- ISO/IEC 27000 ayuda a comprender el marco general y cómo se relacionan sus piezas;
- ISO/IEC 27001 establece los requisitos que debe cumplir un Sistema de Gestión de Seguridad de la Información;
- ISO/IEC 27002 desarrolla orientación sobre controles de seguridad;
- ISO/IEC 27005 profundiza en la gestión de riesgos;
- otras normas amplían el ecosistema hacia medición, auditoría, certificación, cloud, privacidad, telecomunicaciones, energía o continuidad.
La edición que marca el punto de partida conceptual en 2026 es ISO/IEC 27000:2026, sexta edición, publicada en julio de 2026. Esta revisión es especialmente relevante porque ya no debe explicarse principalmente como un simple documento de “vocabulario”: su foco actual es ofrecer una visión general de los SGSI, sus conceptos y principios, y aclarar cómo se relacionan los estándares de la familia.
Respuesta rápida
Si tu objetivo es implantar o certificar un SGSI, el centro del sistema es ISO/IEC 27001. Las demás normas te ayudan a interpretar, diseñar, medir, auditar o especializar ese sistema según tus necesidades reales.
Qué es la familia ISO/IEC 27000 #
La familia ISO/IEC 27000 agrupa estándares internacionales relacionados con la gestión de la seguridad de la información. Su desarrollo se realiza dentro del trabajo conjunto de ISO e IEC, especialmente mediante ISO/IEC JTC 1/SC 27, el subcomité dedicado a seguridad de la información, ciberseguridad y protección de la privacidad.
No todas las normas cumplen la misma función.
Una organización puede necesitar una norma para definir requisitos del SGSI, otra para seleccionar y diseñar controles, otra para estructurar la gestión de riesgos y otra para preparar auditorías. En sectores específicos pueden entrar además estándares para cloud, telecomunicaciones, energía o continuidad tecnológica.
Por eso es un error leer la serie como si todos sus documentos fueran “partes” obligatorias de ISO 27001. Son piezas relacionadas, pero con funciones distintas. Para entender de dónde vienen históricamente estas normas, revisa la historia y evolución de ISO 27001.
La idea que evita casi todas las confusiones: requisitos frente a orientación #
Antes de entrar en números concretos conviene separar dos conceptos esenciales.
Una norma de requisitos dice qué debe cumplirse
ISO/IEC 27001:2022 contiene requisitos para establecer, implementar, mantener y mejorar continuamente un SGSI. Es la referencia contra la que una organización puede evaluar su conformidad y solicitar una certificación externa.
En 2026 sigue vigente la tercera edición, publicada en 2022, junto con ISO/IEC 27001:2022/Amd 1:2024, la enmienda sobre cambios relacionados con la acción climática dentro del contexto de las normas de sistemas de gestión.
Una norma de orientación ayuda a decidir cómo hacerlo
ISO/IEC 27002:2022, por ejemplo, no sustituye a ISO 27001. Su función es proporcionar orientación para los controles de seguridad de la información.
La edición 2022 trabaja con 93 controles, organizados en cuatro grandes temas:
- 37 controles organizacionales;
- 8 controles relacionados con personas;
- 14 controles físicos;
- 34 controles tecnológicos.
Esto reemplazó el antiguo modelo que muchas fuentes todavía reproducen con 114 controles y 14 dominios.
Si necesitas profundizar en el sistema de requisitos, consulta la guía completa de ISO 27001 y del SGSI.
Mapa rápido de las normas más importantes #
La siguiente tabla no pretende enumerar cada estándar existente, sino ayudarte a identificar los documentos más útiles según la etapa del trabajo (estado verificado a 19/09/2026):
| Norma | Para qué sirve | Cuándo suele consultarse |
|---|---|---|
| ISO/IEC 27000:2026 | Visión general, conceptos, principios y relaciones de la familia SGSI | Al empezar y cuando necesitas situar el ecosistema |
| ISO/IEC 27001:2022 | Requisitos del SGSI (más Amd 1:2024) | Diseño, implantación, auditoría y certificación |
| ISO/IEC 27002:2022 | Orientación sobre controles de seguridad (93 controles) | Selección, diseño e implementación de controles |
| ISO/IEC 27003:2017 | Orientación para ISO 27001 / SGSI | Implantación y comprensión (revisión en desarrollo) |
| ISO/IEC 27004:2016 | Monitorización, medición, análisis y evaluación | Definir métricas y evaluar desempeño (revisión en desarrollo) |
| ISO/IEC 27005:2022 | Gestión de riesgos de seguridad de la información | Identificación, análisis, evaluación y tratamiento de riesgos |
| ISO/IEC 27006-1:2024 | Requisitos para organismos que auditan y certifican SGSI | Entidades de certificación y acreditación |
| ISO/IEC 27007:2020 | Auditoría de SGSI y competencia de auditores | Programas de auditoría interna/externa (revisión en desarrollo) |
| ISO/IEC TS 27008:2019 | Evaluación de controles de seguridad | Revisiones técnicas de controles (revisión en desarrollo) |
| ISO/IEC 27017:2026 | Controles para servicios cloud | Organizaciones que consumen o prestan servicios cloud |
| ISO/IEC 27018:2025 | Protección de PII en nube pública | Proveedores cloud que actúan como procesadores de datos |
| ISO/IEC 27031:2025 | Preparación TIC para continuidad del negocio | Resiliencia, recuperación y dependencias tecnológicas |
| ISO/IEC 27701:2025 | Sistema de gestión de información de privacidad (PIMS) | Gobierno integral de privacidad (norma independiente) |
| ISO 19011:2026 | Directrices para auditorías de sistemas de gestión | Marco general complementario de auditoría |
ISO/IEC 27000: el mapa conceptual de la familia #
La norma ISO/IEC 27000:2026 es el punto de entrada conceptual.
Su sexta edición fue publicada en julio de 2026 y reemplazó a ISO/IEC 27000:2018. El cambio importa porque muchas guías siguen describiendo la norma antigua como un documento centrado en “overview and vocabulary”. La edición 2026 pone el énfasis en la visión general, los conceptos, los principios y las relaciones entre los estándares del ecosistema SGSI.
Eso la convierte en una buena primera lectura para responder preguntas como:
- ¿qué es un SGSI?;
- ¿qué papel cumple ISO 27001?;
- ¿cómo se relacionan las normas de requisitos y las de orientación?;
- ¿qué estándar debería consultar después según mi necesidad?
No es una norma de requisitos para certificar un SGSI.
ISO/IEC 27001: el núcleo de requisitos del SGSI #
ISO/IEC 27001:2022 es el estándar central cuando el objetivo es construir un Sistema de Gestión de Seguridad de la Información que pueda demostrar conformidad.
La norma estructura el sistema alrededor del contexto de la organización, liderazgo, planificación, soporte, operación, evaluación del desempeño y mejora.
Su lógica es de gestión del riesgo: la organización debe comprender su contexto, identificar riesgos, decidir cómo tratarlos, seleccionar los controles necesarios y justificar sus decisiones.
Aquí aparece una diferencia esencial entre la norma y una checklist.
El Anexo A contiene 93 controles de referencia, pero eso no significa que toda organización deba implementar automáticamente los 93. Los controles necesarios se determinan a partir de requisitos, contexto y riesgos, y después se contrastan con el conjunto de referencia del Anexo A para comprobar que no se han omitido controles necesarios.
Las decisiones se documentan en la Declaración de Aplicabilidad (SoA).
ISO/IEC 27002: cómo profundizar en los controles #
ISO/IEC 27001 establece el marco de requisitos; ISO/IEC 27002:2022 ofrece orientación para diseñar, implementar y mejorar controles de seguridad de la información.
En la práctica, ambas normas se consultan juntas con mucha frecuencia.
Un ejemplo sencillo:
una empresa detecta un riesgo de compromiso de cuentas administrativas. ISO 27001 exige que la organización tenga un proceso coherente para evaluar y tratar riesgos. ISO 27002 puede ayudar a interpretar y desarrollar controles apropiados relacionados con identidad, autenticación, privilegios, registro o supervisión.
La elección final no debe partir de “quiero cumplir una lista”, sino de una trazabilidad:
riesgo → necesidad de tratamiento → control → propietario → evidencia → revisión de eficacia.
ISO/IEC 27005: la guía especializada en riesgos #
La gestión de riesgos está en el centro del SGSI y ISO/IEC 27005:2022 proporciona orientación específica para ese trabajo.
Es especialmente útil cuando una organización necesita madurar la forma en que:
- identifica riesgos;
- analiza probabilidad y consecuencias;
- evalúa los resultados contra criterios definidos;
- selecciona opciones de tratamiento;
- comunica y supervisa riesgos;
- revisa los riesgos cuando cambia el contexto.
ISO 27005 no obliga a utilizar una matriz concreta, una escala 5x5 o una fórmula universal. El método debe ser adecuado al contexto y, sobre todo, consistente y reproducible.
ISO/IEC 27003 y 27004: implantación, medición y desempeño #
Dos normas ayudan a pasar de la teoría del SGSI a su operación.
ISO/IEC 27003:2017
Ofrece orientación relacionada con ISO 27001 y la implantación del SGSI. A septiembre de 2026 la edición 2017 sigue publicada, pero ISO ya muestra una revisión en desarrollo.
Esto obliga a escribir con precisión: el artículo puede utilizar la edición vigente, pero debe evitar presentarla como una referencia inmutable.
ISO/IEC 27004:2016
Se centra en monitorización, medición, análisis y evaluación del desempeño de seguridad y de la eficacia del SGSI.
A septiembre de 2026 la edición 2016 continúa publicada, pero hay un Draft International Standard (DIS) en desarrollo para reemplazarla.
Un uso práctico sería construir indicadores que permitan responder preguntas como:
- ¿se cierran a tiempo las vulnerabilidades críticas?;
- ¿disminuye el tiempo medio de revocación de accesos tras una baja?;
- ¿los controles de copia de seguridad están produciendo restauraciones verificables?;
- ¿las acciones correctivas eliminan las causas de las no conformidades?
Medir no significa acumular KPIs. Una métrica útil debe apoyar una decisión.
ISO/IEC 27006-1, 27007 y 27008: certificación y auditoría #
La familia incluye también documentos orientados a la confianza en los procesos de auditoría y certificación.
ISO/IEC 27006-1:2024
Define requisitos adicionales para los organismos que auditan y certifican sistemas de gestión de seguridad de la información conforme a ISO 27001.
Esto ayuda a entender una distinción importante:
- una organización puede certificar su SGSI frente a ISO/IEC 27001;
- un organismo de certificación necesita demostrar competencia e imparcialidad dentro del marco de acreditación que le corresponda.
ISO no “certifica empresas” directamente.
ISO/IEC 27007:2020
Proporciona orientación para gestionar programas de auditoría de SGSI, realizar auditorías y tratar la competencia de auditores, complementando las directrices generales de ISO 19011 (con revisión en curso a finales de 2026).
ISO/IEC TS 27008:2019
Ayuda a revisar y evaluar la implementación y operación de controles de seguridad de la información, incluyendo evaluaciones técnicas de controles (también en revisión).
ISO 19011:2026 como referencia complementaria de auditoría #
Aunque ISO 19011:2026 no pertenece a la serie numérica ISO/IEC 27000, es una referencia muy importante para auditorías de sistemas de gestión.
La cuarta edición fue publicada en mayo de 2026 y proporciona directrices sobre principios de auditoría, gestión de programas y realización de auditorías, además de criterios sobre competencia de auditores.
Para un auditor de SGSI, la combinación conceptual es clara:
- ISO 19011 aporta el marco general de auditoría de sistemas de gestión;
- ISO/IEC 27007 lo especializa para auditorías de SGSI.
ISO/IEC 27017:2026 y 27018:2025 para cloud #
La adopción de servicios cloud obliga a repartir responsabilidades entre clientes y proveedores. La familia ISO ofrece dos referencias especialmente útiles.
ISO/IEC 27017:2026
La segunda edición, publicada en julio de 2026, ofrece orientación para controles de seguridad en servicios cloud basándose en ISO/IEC 27002 e incorporando consideraciones específicas para clientes y proveedores de nube.
Puede utilizarse para abordar preguntas como:
- ¿quién es responsable de una configuración segura?;
- ¿qué controles corresponden al proveedor y cuáles al cliente?;
- ¿cómo se gobiernan actividades compartidas?;
- ¿qué evidencia debería pedirse a un proveedor cloud?
ISO/IEC 27018:2025
La tercera edición se centra en protección de información de identificación personal (PII) en nubes públicas cuando el proveedor actúa como procesador.
No debe confundirse con un SGSI completo: es una guía especializada para un contexto concreto de tratamiento de datos personales en cloud.
ISO/IEC 27701:2025 y la gestión de privacidad #
La privacidad está estrechamente relacionada con la seguridad de la información, pero no son exactamente lo mismo.
ISO/IEC 27701:2025 establece requisitos y proporciona orientación para un Privacy Information Management System (PIMS).
La segunda edición representa un cambio importante frente a la versión 2019: puede utilizarse como una norma de sistema de gestión independiente, en lugar de entenderse únicamente como una extensión de ISO/IEC 27001 e ISO/IEC 27002.
Esto es relevante para organizaciones que necesitan gobernar datos personales de manera estructurada y demostrar responsabilidad sobre su tratamiento.
Normas sectoriales: telecomunicaciones y energía #
La familia también adapta controles y prácticas a necesidades sectoriales:
- ISO/IEC 27011:2024: Controles de seguridad para organizaciones de telecomunicaciones basados en ISO/IEC 27002.
- ISO/IEC 27019:2024: Controles adaptados al sector de utilities y energía (generación, transmisión, almacenamiento y distribución).
Estas normas muestran un principio importante: un SGSI general puede necesitar especialización cuando el negocio opera infraestructuras, tecnologías u obligaciones sectoriales particulares.
ISO/IEC 27031:2025 y continuidad TIC #
ISO/IEC 27031:2025 se ocupa de la preparación de las tecnologías de información y comunicaciones para apoyar la continuidad del negocio.
La norma ayuda a conectar seguridad, resiliencia y capacidad de recuperación tecnológica.
Un ejemplo: una empresa puede tener copias de seguridad correctas y, aun así, no estar preparada para recuperar un servicio crítico dentro del tiempo requerido por el negocio. La continuidad TIC obliga a pensar además en dependencias, capacidad de recuperación, terceros, arquitectura y objetivos de restauración.
Cómo elegir qué norma consultar: árbol de decisión rápido #
Errores frecuentes al estudiar la serie ISO 27000 #
1. Pensar que ISO 27000 e ISO 27001 son lo mismo
ISO 27000 ofrece una visión del ecosistema y principios; ISO 27001 contiene requisitos obligatorios para certificar un SGSI.
2. Creer que ISO 27002 es una certificación organizacional equivalente a ISO 27001
ISO 27002 es una guía de controles. La certificación de un SGSI se realiza siempre frente a ISO/IEC 27001.
3. Usar listados antiguos de normas sin comprobar edición
En 2026 es frecuente encontrar páginas que siguen citando ISO 27000:2018, ISO 27017:2015, ISO 27018:2019 o ISO 27031:2011. Comprueba siempre la edición vigente.
4. Convertir los 93 controles en una checklist obligatoria
El Anexo A es un conjunto de referencia. La selección de controles debe derivarse del tratamiento del riesgo y otras necesidades aplicables, y documentarse en la SoA.
5. Confundir certificación con acreditación
La organización busca certificar su SGSI; el organismo certificador debe operar dentro del marco de competencia y acreditación que corresponda.
6. Pensar que más normas significan automáticamente más seguridad
La madurez no se mide por la cantidad de PDFs comprados. Se mide por la calidad con la que la organización toma decisiones, implementa controles, conserva evidencias, mide eficacia, audita y mejora.
Formación práctica en ISO 27001
Si quieres pasar del mapa de normas a la práctica real, puedes continuar con la formación de ISO 27001 de Achirou, donde se trabaja el diseño del SGSI, riesgos, controles, SoA y auditoría con ejercicios aplicados.
Conoce la formación ISO 27001Preguntas frecuentes sobre la familia ISO 27000 #
¿Cuál es la norma principal de la familia ISO 27000?
Para un SGSI, la referencia central es ISO/IEC 27001:2022, porque establece los requisitos del sistema de gestión. ISO/IEC 27000:2026 ayuda a comprender el marco y las relaciones entre estándares.
¿Qué diferencia hay entre ISO 27000, 27001 y 27002?
ISO 27000 ofrece la visión conceptual de la familia; ISO 27001 establece requisitos del SGSI; ISO 27002 proporciona orientación sobre controles de seguridad de la información.
¿Qué norma ISO se utiliza para gestionar riesgos de seguridad de la información?
ISO/IEC 27005:2022 proporciona orientación específica para la gestión de riesgos y sirve como apoyo al enfoque de riesgo de ISO 27001.
¿Todas las normas de la familia ISO 27000 son certificables?
No. La familia incluye requisitos, guías, especificaciones técnicas y normas sectoriales. No debe asumirse que cada documento 27xxx constituye un esquema de certificación organizacional.
¿Qué norma se utiliza para seguridad cloud?
ISO/IEC 27017:2026 proporciona orientación para controles de seguridad en servicios cloud. Para protección de PII en nubes públicas cuando el proveedor actúa como procesador, la referencia especializada es ISO/IEC 27018:2025.
¿Qué norma se usa para auditar un SGSI?
ISO/IEC 27007:2020 proporciona orientación específica para auditorías de SGSI, complementada por ISO 19011:2026 para auditorías de sistemas de gestión en general.
¿ISO/IEC 27701 forma parte de la familia 27000?
Es un estándar estrechamente relacionado del mismo ecosistema de seguridad y privacidad de ISO/IEC JTC 1/SC 27. La edición 2025 establece requisitos y guía para un sistema de gestión de información de privacidad (PIMS) de forma independiente.
Conclusión: usa la familia como un mapa, no como una colección #
La familia ISO/IEC 27000 tiene sentido cuando cada norma se entiende por la función que cumple.
ISO 27000 orienta. ISO 27001 establece requisitos. ISO 27002 profundiza en controles. ISO 27005 ayuda a gestionar el riesgo. Las normas de medición, auditoría, cloud, privacidad, continuidad y sectores amplían el sistema cuando el contexto lo necesita.
Ese enfoque evita dos extremos: reducir ISO 27001 a una checklist o intentar aplicar indiscriminadamente cada documento de la serie.
La pregunta correcta no es “¿cuántas normas ISO 27000 debo implementar?”, sino:
¿qué necesidad de gestión o seguridad tengo y qué estándar me ayuda a resolverla dentro de un SGSI coherente?
Fuentes y referencias oficiales (verificadas a 19/09/2026)
- ISO/IEC 27000:2026 — Information security management systems — Overview and vocabulary. iso.org/standard/27000
- ISO/IEC 27001:2022 — Information security management systems — Requirements. iso.org/standard/27001
- ISO/IEC 27001:2022/Amd 1:2024 — Climate action changes. iso.org/standard/88435.html
- ISO/IEC 27002:2022 — Information security controls. iso.org/standard/75652.html
- ISO/IEC 27005:2022 — Guidance on managing information security risks. iso.org/standard/80585.html
- ISO/IEC 27017:2026 — Code of practice for information security controls based on ISO/IEC 27002 for cloud services. iso.org/standard/27017
- ISO/IEC 27018:2025 — Protection of personally identifiable information (PII) in public clouds. iso.org/standard/27018
- ISO/IEC 27031:2025 — Requirements and guidelines for information and communication technology readiness for business continuity. iso.org/standard/27031
- ISO/IEC 27701:2025 — Privacy Information Management System (PIMS) — Requirements and guidelines. iso.org/standard/27701
- ISO 19011:2026 — Guidelines for auditing management systems. iso.org/standard/19011
Cursos sugeridos para profundizar
Aplica estos conceptos con formaciones estructuradas en gestión de la seguridad, gobernanza y riesgos.

Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.
Gobernanza de IT, Riesgo y Cumplimiento. Perfil corporativo en alza.
Ver curso GRC
Prepara Todas las Certificaciones ISO 27001, con Práctica.
Prepárate para todas las certificaciones ISO 27001 con práctica real.
Ver curso ISO 27001