Historia de ISO 27001: antecedentes, evolución y mejores prácticas de seguridad de la información
Comprende cómo nació la norma internacional más importante de gestión de seguridad de la información, su origen en el estándar británico BS 7799, el paso por ISO/IEC 17799, las grandes ediciones de 2005, 2013 y 2022, el Amendment 1:2024 y el estado normativo vigente.
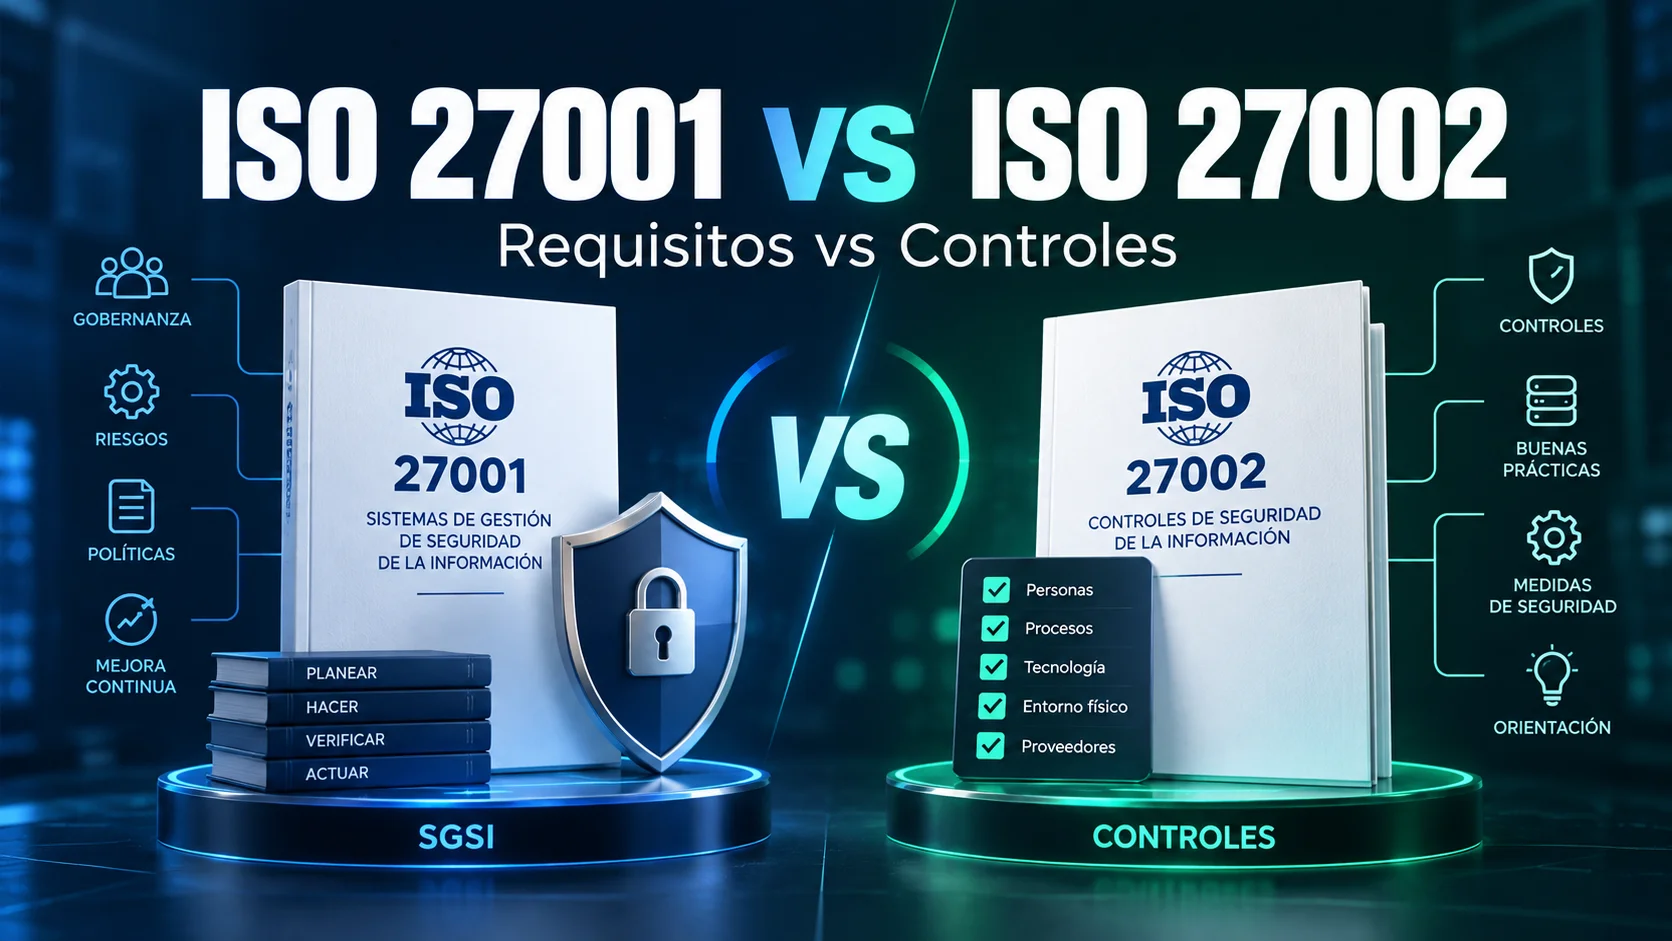
Respuesta rápida: ¿de dónde viene ISO 27001? #
ISO/IEC 27001 no apareció de repente como una lista de requisitos de ciberseguridad. Su historia refleja un cambio mucho más profundo: las organizaciones dejaron de tratar la seguridad de la información como una colección aislada de medidas técnicas y comenzaron a gestionarla como un sistema conectado con el riesgo, los objetivos de negocio, las responsabilidades de la dirección y la mejora continua.
Su antecedente más importante fue el estándar británico BS 7799, publicado por BSI en la década de 1990. Parte de aquel trabajo evolucionó hacia ISO/IEC 17799, centrada en buenas prácticas de seguridad, mientras que la parte orientada a requisitos de un sistema de gestión terminó convirtiéndose en ISO/IEC 27001:2005.
Desde entonces, ISO/IEC 27001 ha tenido tres grandes ediciones internacionales: 2005, 2013 y 2022. En 2026, la edición vigente continúa siendo ISO/IEC 27001:2022, complementada por ISO/IEC 27001:2022/Amd 1:2024.
Entender esta evolución ayuda a comprender una idea fundamental: ISO 27001 no es una checklist de 93 controles. Es un sistema de gestión que obliga a entender el contexto, evaluar riesgos, decidir tratamientos, asignar responsabilidades, medir resultados y mejorar de forma continua.
Si quieres estudiar directamente la norma actual, consulta nuestra guía completa sobre qué es ISO 27001 y cómo funciona un SGSI.
De proteger sistemas a gestionar la seguridad de la información #
Mucho antes de que la ciberseguridad se convirtiera en una función corporativa madura, numerosas organizaciones protegían sus sistemas mediante controles relativamente independientes: contraseñas, restricciones físicas, copias de seguridad, permisos, procedimientos internos o medidas de continuidad.
El problema no era que esos controles fueran inútiles. El problema era la ausencia de un marco común que permitiera responder preguntas como:
- ¿qué información es realmente crítica?;
- ¿qué amenazas y riesgos deben priorizarse?;
- ¿quién es responsable de cada decisión?;
- ¿cómo se justifica la selección de un control?;
- ¿cómo sabe la dirección si las medidas funcionan?;
- ¿qué evidencia demuestra que un proceso se ejecuta?;
- ¿qué ocurre cuando cambian el negocio, la tecnología o las amenazas?
La evolución que terminaría desembocando en ISO 27001 trasladó la seguridad desde una lógica de “instalar medidas” hacia otra mucho más madura: gestionar sistemáticamente el riesgo asociado a la información.
Ese enfoque es hoy una de las bases del trabajo de gobernanza, riesgo y cumplimiento (GRC).
BS 7799: el antecedente directo de ISO 27001 #
En 1995, BSI publicó BS 7799, un estándar británico dedicado a la gestión de la seguridad de la información.
Su importancia histórica no reside solamente en recopilar buenas prácticas. El valor real fue ayudar a estructurar la seguridad como una disciplina organizativa reproducible y no como una suma improvisada de tecnologías.
A finales de la década de 1990, la evolución de BS 7799 permitió diferenciar dos necesidades:
- disponer de un conjunto de prácticas y controles de seguridad;
- disponer de requisitos que permitieran construir y evaluar un sistema de gestión.
Esta separación es clave para entender por qué hoy existen normas relacionadas pero con funciones distintas, como ISO/IEC 27001 e ISO/IEC 27002.
Idea para recordar: una cosa es definir qué prácticas de seguridad pueden ser útiles y otra diferente establecer los requisitos de un sistema con el que una organización gobierna, evalúa y mejora esas prácticas.
ISO/IEC 17799: el salto hacia un estándar internacional #
En el año 2000, el trabajo procedente de BS 7799-1 fue adoptado internacionalmente como ISO/IEC 17799:2000.
Este paso fue importante porque las buenas prácticas de seguridad de la información dejaron de estar asociadas exclusivamente a un estándar británico y pasaron a formar parte del ecosistema internacional ISO/IEC.
ISO/IEC 17799 fue revisada posteriormente en 2005.
Sin embargo, el número 17799 no permanecería para siempre.
Con la consolidación de la familia de normas ISO/IEC 27000, aquel estándar fue renumerado en 2007 como ISO/IEC 27002.
Por eso, cuando en documentación histórica aparecen referencias a BS 7799-1, ISO/IEC 17799 o ISO/IEC 27002, no estamos hablando de tres historias completamente independientes. Forman parte de una misma línea evolutiva de buenas prácticas y controles de seguridad de la información.
2005: nace ISO/IEC 27001 como norma internacional #
El gran punto de inflexión llegó en octubre de 2005 con la publicación de ISO/IEC 27001:2005, primera edición internacional de la norma de requisitos para los Sistemas de Gestión de Seguridad de la Información.
La nueva norma se apoyaba en la experiencia acumulada con BS 7799-2 y establecía requisitos para crear, implementar, operar, monitorizar, revisar, mantener y mejorar un SGSI.
Aquí aparece con claridad una diferencia que continúa siendo esencial:
- ISO/IEC 27001 establece requisitos para el sistema de gestión;
- las buenas prácticas y controles se desarrollan con mayor detalle en la norma que terminaría denominándose ISO/IEC 27002.
La organización deja de limitarse a preguntar:
“¿Tenemos un firewall?”
y comienza a formular preguntas de gestión:
“¿Qué riesgo estamos tratando, por qué seleccionamos este control, quién es responsable, qué evidencia demuestra que funciona y cómo verificamos su eficacia?”
Ese cambio de mentalidad sigue siendo válido dos décadas después.
El papel de la gestión del riesgo #
La historia de ISO 27001 también puede entenderse como la progresiva maduración de un principio: los controles deben responder a riesgos y necesidades reales del contexto de la organización.
Esto evita dos extremos.
El primero es la seguridad improvisada: comprar tecnologías porque están de moda sin saber qué riesgo se pretende reducir.
El segundo es la seguridad burocrática: aplicar controles únicamente porque aparecen en una lista, sin entender si son necesarios, suficientes o adecuados.
Un SGSI obliga a conectar:
contexto → riesgos → decisiones → controles → evidencias → medición → mejora
Esta cadena es más importante que memorizar el número de un control.
2007: ISO/IEC 17799 pasa a llamarse ISO/IEC 27002 #
En 2007, ISO/IEC 17799 fue renumerada como ISO/IEC 27002.
La decisión ayudó a consolidar una familia de estándares reconocible bajo la numeración 27000.
Desde entonces resulta mucho más sencillo comprender la relación conceptual:
- ISO/IEC 27000 aporta contexto general sobre la familia;
- ISO/IEC 27001 define requisitos del SGSI;
- ISO/IEC 27002 ofrece orientación sobre controles;
- otras normas de la familia profundizan en ámbitos específicos.
La edición ISO/IEC 27000:2026, vigente actualmente, refuerza precisamente esta función de visión general: explica conceptos, principios y relaciones entre los estándares relacionados con los SGSI.
2013: una segunda edición de ISO/IEC 27001 #
En octubre de 2013, ISO publicó ISO/IEC 27001:2013, segunda edición de la norma.
La revisión modernizó la estructura del sistema de gestión y facilitó su integración con otros estándares ISO de gestión.
También consolidó un enfoque en el que la organización debía comprender mejor su contexto y gestionar los riesgos de seguridad de la información de acuerdo con su realidad, en vez de tratar la certificación como una receta tecnológica universal.
Esta evolución es importante porque dos empresas pueden aplicar ISO 27001 y terminar con controles, prioridades y evidencias diferentes.
Una empresa SaaS, un hospital y una industria manufacturera pueden compartir requisitos del SGSI, pero:
- no tienen los mismos activos;
- no dependen de los mismos procesos;
- no están expuestos a las mismas amenazas;
- no tienen idénticas obligaciones legales o contractuales;
- no necesitan necesariamente las mismas medidas.
ISO 27001 proporciona un sistema para gobernar esas decisiones, no una arquitectura técnica única.
2022: la tercera edición y la modernización del marco #
La edición vigente de la norma de requisitos es ISO/IEC 27001:2022, publicada en octubre de 2022.
La revisión se alineó con la gran actualización de ISO/IEC 27002:2022, publicada meses antes.
Uno de los cambios más visibles fue la reorganización del conjunto de controles.
La edición 2022 de ISO/IEC 27002 trabaja con 93 controles, agrupados en cuatro grandes temas:
| Tema | Controles |
|---|---|
| Organizacionales | 37 |
| Personas | 8 |
| Físicos | 14 |
| Tecnológicos | 34 |
| Total | 93 |
Esto sustituyó la organización de 114 controles utilizada por la edición anterior de ISO/IEC 27002.
Pero sería un error interpretar el cambio como una simple reducción de 114 a 93.
La revisión:
- reorganizó controles;
- eliminó redundancias;
- actualizó conceptos;
- incorporó atributos para facilitar su clasificación;
- añadió controles nuevos orientados a realidades actuales.
Entre los temas incorporados o reforzados aparecen áreas como:
- inteligencia de amenazas;
- seguridad para el uso de servicios cloud;
- preparación de las TIC para la continuidad del negocio;
- monitorización física;
- gestión de configuración;
- eliminación de información;
- enmascaramiento de datos;
- prevención de fuga de datos;
- monitorización de actividades;
- filtrado web;
- desarrollo seguro.
La evolución del estándar demuestra que las buenas prácticas no permanecen congeladas: cambian junto con las tecnologías, el modelo de amenazas y la forma en que las organizaciones procesan información.
¿ISO 27001:2022 obliga a implementar los 93 controles? #
No debe entenderse ISO 27001 como una checklist en la que la empresa obtiene conformidad al marcar 93 casillas.
El punto de partida es la gestión del riesgo y las necesidades de la organización.
La organización determina los controles necesarios para tratar sus riesgos y debe contrastar esas decisiones con el Anexo A para comprobar que no ha omitido controles necesarios. La Declaración de Aplicabilidad —Statement of Applicability o SoA— documenta qué controles son necesarios, su estado de implementación y la justificación correspondiente.
Por eso una empresa no debería comenzar una implantación diciendo:
“Vamos a implementar los 93 controles.”
La pregunta correcta sería:
“¿Qué necesita nuestro SGSI para gestionar los riesgos y obligaciones de este alcance, y cómo demostramos que no hemos omitido controles necesarios?”
Para estudiar las cláusulas, el Anexo A y la SoA con más detalle, consulta la guía completa de ISO 27001.
2024: la enmienda sobre cambio climático #
En febrero de 2024, ISO publicó ISO/IEC 27001:2022/Amd 1:2024, denominada Climate action changes.
La modificación forma parte de un cambio aplicado a múltiples normas ISO de sistemas de gestión.
Su objetivo no es convertir ISO 27001 en una norma ambiental.
El cambio exige que, al comprender el contexto de la organización, se determine si el cambio climático constituye una cuestión relevante para el sistema de gestión. También recuerda que partes interesadas relevantes pueden tener requisitos relacionados con el cambio climático.
Para un SGSI, la conclusión puede ser que el asunto no tiene relevancia material. En ese caso, lo importante es que haya sido considerado de forma razonada.
En otros entornos sí podría influir, por ejemplo, cuando fenómenos ambientales afecten:
- centros de datos;
- instalaciones críticas;
- energía;
- proveedores;
- telecomunicaciones;
- continuidad;
- disponibilidad de servicios.
La lección es coherente con toda la evolución de ISO 27001: el SGSI debe comprender el contexto real de la organización y no funcionar de forma aislada.
2026: qué norma cambió y cuál no #
Este punto es especialmente importante porque puede generar confusión en búsquedas actuales.
En 2026 NO se publicó una nueva ISO/IEC 27001
La norma de requisitos vigente continúa siendo:
ISO/IEC 27001:2022 + Amd 1:2024
Lo que sí cambió en 2026 es ISO/IEC 27000
En julio de 2026 se publicó:
ISO/IEC 27000:2026
Esta es la sexta edición de la norma que ofrece una visión general de los SGSI y de la familia ISO/IEC 27000.
ISO explica que la revisión pone mayor énfasis en:
- conceptos;
- principios;
- relaciones entre estándares;
en lugar de funcionar principalmente como documento terminológico.
Por tanto:
ISO/IEC 27000:2026 no reemplaza ISO/IEC 27001:2022.
Tienen funciones diferentes.
Este tipo de distinción es fundamental para evitar uno de los errores más comunes al estudiar estándares: asumir que todas las normas de una familia comparten la misma fecha de edición.
Línea de tiempo: de BS 7799 al SGSI moderno #
| Año | Hito | Por qué importa |
|---|---|---|
| 1995 | BSI publica BS 7799 | Primer gran antecedente de las buenas prácticas modernas de gestión de seguridad de la información. |
| Finales 90 | BS 7799 se divide en partes | Se separan progresivamente las buenas prácticas y los requisitos orientados a un sistema certificable. |
| 2000 | ISO/IEC 17799:2000 | Las buenas prácticas procedentes de BS 7799-1 pasan al ámbito internacional. |
| 2005 | ISO/IEC 17799:2005 | Revisión de las buenas prácticas de seguridad. |
| 2005 | ISO/IEC 27001:2005 | Primera edición internacional de los requisitos de un SGSI. |
| 2007 | ISO 17799 pasa a ISO 27002 | Se consolida la numeración de la familia ISO/IEC 27000. |
| 2013 | ISO/IEC 27001:2013 | Segunda edición; modernización del sistema de gestión y estructura de alto nivel. |
| 2013 | ISO/IEC 27002:2013 | Actualización de las guías de controles de seguridad. |
| 2022 | ISO/IEC 27002:2022 | 93 controles organizados en cuatro temas principales. |
| 2022 | ISO/IEC 27001:2022 | Tercera edición y versión vigente de requisitos del SGSI. |
| 2024 | Amd 1:2024 | Se incorpora la consideración del cambio climático al contexto del sistema de gestión. |
| 2026 | ISO/IEC 27000:2026 | Nueva visión general de conceptos, principios y relaciones de la familia SGSI. |
Qué no ha cambiado: ISO 27001 sigue siendo gestión, no herramientas #
Es fácil observar la evolución histórica y concentrarse exclusivamente en números de controles, versiones o fechas.
Sin embargo, el principio más importante ha permanecido.
Un SGSI no se construye comprando una colección de productos.
Una organización podría disponer de:
- EDR;
- SIEM;
- MFA;
- firewall de nueva generación;
- cifrado;
- backups;
- escáneres de vulnerabilidades;
y seguir teniendo una gestión deficiente de la seguridad si no sabe:
- qué riesgos pretende tratar;
- qué activos son críticos;
- quién toma decisiones;
- qué requisitos debe cumplir;
- qué controles son necesarios;
- quién es propietario del riesgo;
- qué evidencia demuestra que los controles funcionan;
- cómo mide el desempeño;
- cómo aprende de no conformidades e incidentes.
ISO 27001 conecta esas decisiones dentro de un sistema.
Por eso se relaciona directamente con GRC y no únicamente con departamentos técnicos.
Si quieres entender esa salida profesional, consulta qué es GRC en ciberseguridad y nuestro roadmap para trabajar en GRC.
Buenas prácticas actuales que deja esta evolución #
La historia de ISO 27001 permite extraer principios que continúan siendo válidos:
1. Empieza por el contexto, no por las herramientas
Antes de seleccionar controles hay que saber:
- qué hace la organización;
- qué información necesita proteger;
- qué partes interesadas importan;
- qué requisitos existen;
- qué alcance tendrá el SGSI.
2. Gestiona riesgo, no únicamente cumplimiento
Cumplir formalmente un requisito no garantiza que una organización sea segura.
El SGSI debe convertir amenazas e incertidumbre en decisiones documentadas y justificables.
3. Un control necesita propósito
Cada control debe responder a una necesidad:
- reducir probabilidad;
- reducir impacto;
- cumplir una obligación;
- apoyar un objetivo;
- tratar un riesgo.
4. Conserva evidencia
En un sistema de gestión, “lo hacemos” no es equivalente a “podemos demostrarlo”.
La evidencia puede incluir:
- registros;
- informes;
- tickets;
- aprobaciones;
- métricas;
- resultados de pruebas;
- actas;
- auditorías.
5. Mide eficacia, no solamente existencia
Tener una política de backups no demuestra que la recuperación funcione.
Tener MFA no garantiza que todas las identidades críticas estén protegidas.
Tener un procedimiento de incidentes no demuestra que el equipo sepa ejecutarlo.
6. Mejora continuamente
El contexto, las amenazas, las tecnologías y el negocio cambian.
Un SGSI que no revisa sus decisiones se convierte rápidamente en documentación histórica.
De la historia a la implementación
Comprender el origen de ISO 27001 tiene valor si ayuda a interpretar correctamente la norma actual. El camino de aprendizaje recomendado es:
Historia → Familia ISO/IEC 27000 → ISO/IEC 27001 → SGSI → Contexto → Riesgo → Controles → Evidencias → Auditoría → Mejora
Llevar la norma al trabajo real de GRC
La evolución de ISO 27001 muestra que la seguridad de la información no pertenece exclusivamente al área técnica. En el curso Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento puedes practicar cómo convertir marcos, riesgos, políticas y controles en procesos reales de gobierno y cumplimiento dentro de una organización.
Ver detalles del curso en UdemyPreguntas frecuentes sobre la historia de ISO 27001 #
¿Cuál es la última versión de ISO 27001?
La edición vigente es ISO/IEC 27001:2022, publicada en octubre de 2022. Se complementa actualmente con ISO/IEC 27001:2022/Amd 1:2024.
¿Existe ISO 27001:2026?
A la fecha de revisión de este artículo, no. En 2026 la edición vigente continúa siendo ISO/IEC 27001:2022. La norma de la familia que sí publicó una nueva edición en 2026 es ISO/IEC 27000:2026.
¿Cuál fue la primera ISO 27001?
La primera edición internacional fue ISO/IEC 27001:2005.
¿Qué relación tiene BS 7799 con ISO 27001?
BS 7799 fue el principal antecedente británico del sistema moderno de gestión de seguridad de la información. Su evolución dio origen tanto a la línea de buenas prácticas que terminó en ISO/IEC 27002 como a la especificación de requisitos que desembocó en ISO/IEC 27001.
¿Qué era ISO/IEC 17799?
ISO/IEC 17799 fue el estándar internacional de buenas prácticas derivado de BS 7799-1. En 2007 pasó a denominarse ISO/IEC 27002.
¿ISO 27001 e ISO 27002 son lo mismo?
No. ISO/IEC 27001 establece requisitos para un SGSI y es la referencia utilizada para certificación de organizaciones. ISO/IEC 27002 proporciona orientación sobre controles de seguridad de la información.
¿ISO 27001 es una checklist de controles?
No. ISO 27001 es un sistema de gestión basado en contexto, riesgo, responsabilidades, operación, evaluación y mejora. El Anexo A es una referencia para comprobar que no se han omitido controles necesarios, no una lista que deba marcarse mecánicamente sin análisis.
Conclusión #
La historia de ISO 27001 es, en realidad, la historia de cómo la seguridad de la información pasó de ser una colección de medidas aisladas a convertirse en una disciplina de gestión.
BS 7799 proporcionó una base.
ISO/IEC 17799 internacionalizó las buenas prácticas.
ISO/IEC 27001:2005 convirtió los requisitos de un SGSI en una referencia internacional.
La edición 2013 modernizó el sistema.
La edición 2022 actualizó el marco y se alineó con una nueva generación de controles.
La enmienda de 2024 amplió la reflexión sobre el contexto.
Y la publicación de ISO/IEC 27000:2026 demuestra que la familia continúa evolucionando.
Pero el principio central sigue siendo el mismo:
la seguridad de la información no se gobierna acumulando herramientas; se gobierna entendiendo riesgos, tomando decisiones justificadas y mejorando el sistema continuamente.
Fuentes y referencias oficiales
- ISO/IEC 27001:2022 — Information security, cybersecurity and privacy protection — Information security management systems — Requirements. iso.org/standard/27001
- ISO/IEC 27001:2022/Amd 1:2024 — Climate action changes. iso.org/standard/88435.html
- ISO/IEC 27000:2026 — Information security management systems — Overview and vocabulary. iso.org/standard/27000
- ISO/IEC 27002:2022 — Information security controls. iso.org/standard/75652.html
- BSI Knowledge — Evolución histórica de los estándares de gestión de seguridad de la información. bsigroup.com/articles/...
- BSI Material Histórico — ISO/IEC 27001 Launch event resources. bsigroup.com/documents/...
Cursos sugeridos para profundizar
Aplica estos conceptos con formaciones estructuradas en gestión de la seguridad, gobernanza y riesgos.

Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.
Gobernanza de IT, Riesgo y Cumplimiento. Perfil corporativo en alza.
Ver curso GRC
Prepara Todas las Certificaciones ISO 27001, con Práctica.
Prepárate para todas las certificaciones ISO 27001 con práctica real.
Ver curso ISO 27001