Pocas palabras se utilizan tanto en ciberseguridad como riesgo, y pocas se emplean con tanta imprecisión.
Es habitual escuchar afirmaciones como: "Ese servidor es un riesgo", "Tenemos una vulnerabilidad alta, por lo tanto el riesgo es alto" o "El riesgo siempre se calcula multiplicando probabilidad por impacto".
En el marco de la norma ISO/IEC 27001, la gestión de riesgos no es una fórmula matemática rígida ni una simple lista de amenazas técnicas. Es el mecanismo central para tomar decisiones informadas sobre la seguridad de la información alineadas con los objetivos de la organización.
En esta Parte 4 de nuestra serie terminológica construirás un vocabulario riguroso. Si aún no has leído las entregas previas, te invitamos a consultar los conceptos fundamentales del SGSI, la guía de organización, gobierno y contexto y el artículo de sistema de gestión, procesos y documentación.
Antes de empezar: actualización de referencias normativas sobre riesgo
Durante años fue común citar la ISO Guide 73:2009 como vocabulario de riesgo. Sin embargo, dicho documento fue retirado y sustituido por ISO 31073:2022 (Risk management — Vocabulary).
Para la gestión general de riesgos sigue vigente ISO 31000:2018 (confirmada en 2023, con la edición 3 en desarrollo). Para el ámbito específico de seguridad de la información, la guía internacional de referencia es ISO/IEC 27005:2022 (4.ª edición), indispensable para aplicar el enfoque de riesgos en ISO 27001. Puedes explorar el mapa normativo completo en nuestra guía de normas relacionadas con ISO 27001.
1. ¿Qué es el Riesgo? Incertidumbre y Objetivos
La definición internacional de riesgo es el efecto de la incertidumbre sobre los objetivos.
Un efecto es una desviación de lo esperado (positiva o negativa). En el contexto de la seguridad de la información, los objetivos suelen asociarse a preservar la confidencialidad, la integridad y la disponibilidad de los activos de información, asegurando la continuidad del negocio y el cumplimiento legal.
Incertidumbre no es desconocimiento total
La incertidumbre representa el estado de deficiencia de información sobre la comprensión o conocimiento de un evento, sus consecuencias o su verosimilitud. Gestionar riesgos implica tomar decisiones conscientes ante esta incertidumbre usando información razonable.
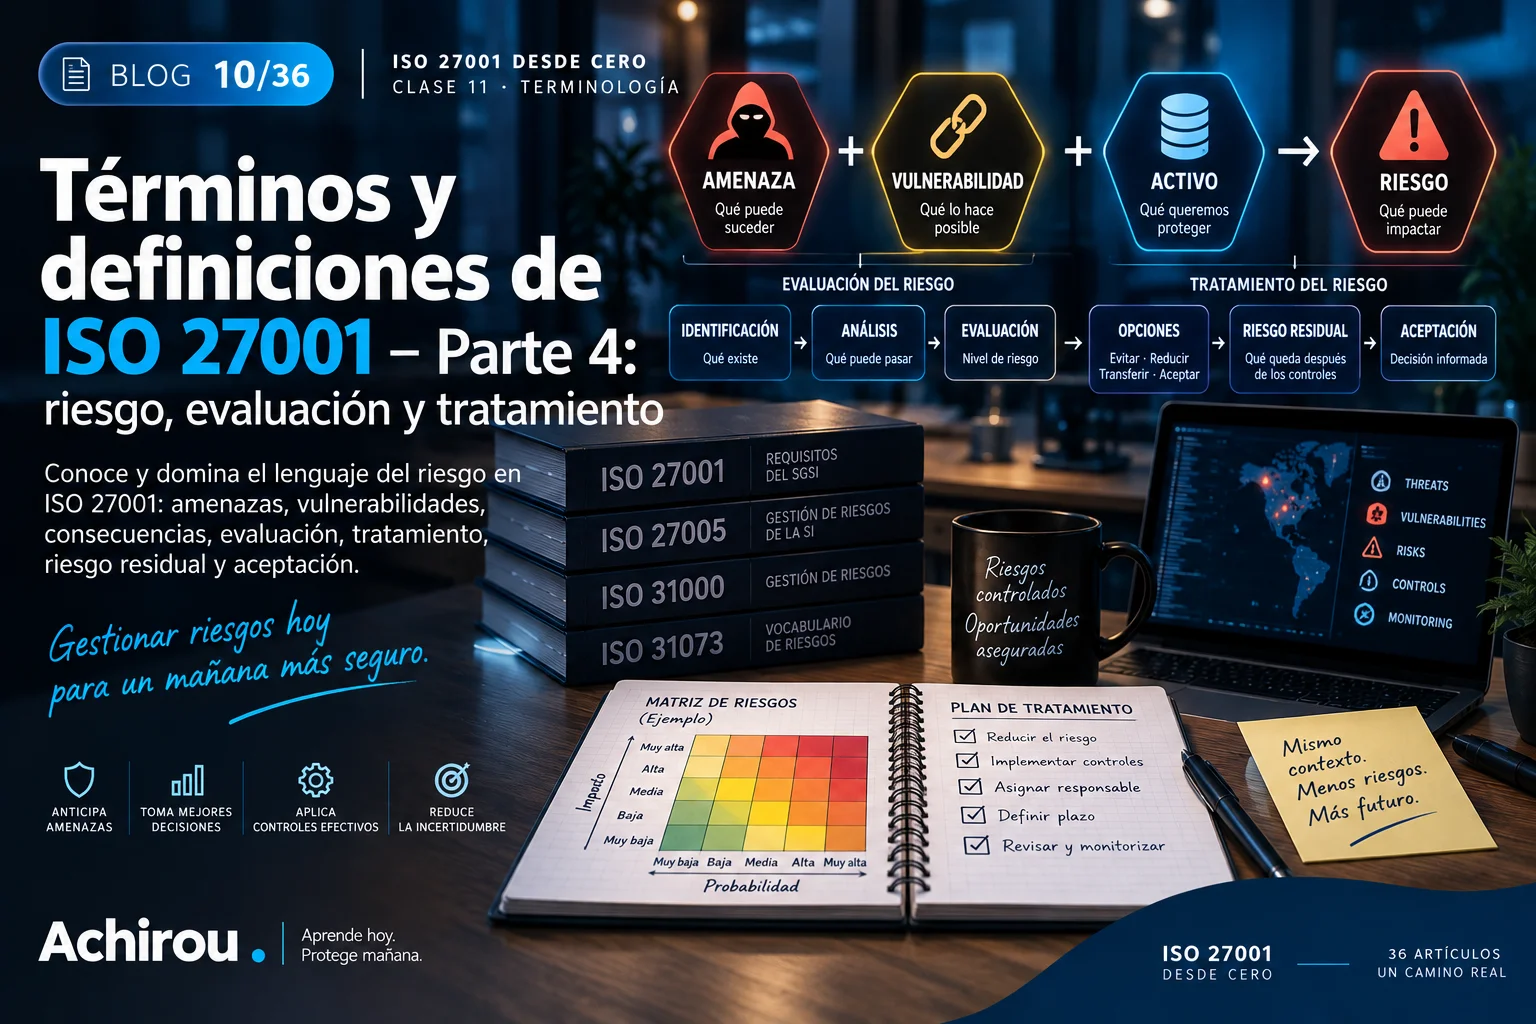
2. Diferencias clave: Riesgo vs Amenaza vs Vulnerabilidad vs Activo
Mezclar estos cuatro conceptos es el error más extendido en ciberseguridad. Para aclararlo:
- Activo: Algo que tiene valor para la organización (ej. Base de datos de clientes).
- Amenaza: Causa potencial de un incidente no deseado que puede dañar a un activo (ej. Ataque de Ransomware, un cibercriminal).
- Vulnerabilidad: Debilidad de un activo o control que puede ser explotada por una amenaza (ej. Falta de parches de seguridad, ausencia de MFA).
- Riesgo: El escenario completo que relaciona el efecto de esa amenaza explotando la vulnerabilidad sobre el activo y afectando a los objetivos de negocio.
3. Consecuencia y Likelihood (Posibilidad de ocurrencia)
Un escenario de riesgo se analiza evaluando la magnitud de sus consecuencias y la likelihood de que ocurra.
Consecuencia
Es el resultado de un evento que afecta a los objetivos. No debe limitarse al costo financiero directo; incluye impacto operativo, legal, regulatorio, reputacional o de privacidad.
Likelihood (Posibilidad / Verosimilitud)
Es la oportunidad o posibilidad de que algo suceda. Puede expresarse de forma cualitativa (Alta, Media, Baja), semicuantitativa (escala 1 a 5) o cuantitativa (frecuencia anual esperada). No exige necesariamente un cálculo probabilístico matemático complejo.
4. Nivel de riesgo: ¿Es "Probabilidad x Impacto" obligatorio?
Existe el mito de que ISO 27001 exige utilizar la fórmula matemática Riesgo = Probabilidad × Impacto o una matriz de 5x5.
Esto es FALSO. ISO 27001 e ISO 27005 exigen que la organización defina una metodología de apreciación de riesgos que produzca resultados comparables y reproducibles, pero deja libertad para seleccionar métodos cualitativos, semicuantitativos o cuantitativos.
5. Criterios de riesgo vs Criterios de aceptación
- Criterios de evaluación de riesgo: Términos de referencia frente a los cuales se evalúa la importancia de un riesgo (escalas de consecuencia y verosimilitud).
- Criterios de aceptación de riesgo: Umbrales y condiciones bajo las cuales la alta dirección está dispuesta a asumir el riesgo residual sin aplicar tratamientos adicionales.
6. Identificación, Análisis y Evaluación de riesgos (Risk Assessment)
El proceso global de apreciación del riesgo (Risk Assessment) se divide en tres fases secuenciales:
Las 3 etapas del Risk Assessment
- 1. Identificación: Encontrar, reconocer y describir los riesgos (fuentes, eventos, causas y consecuencias).
- 2. Análisis: Comprender la naturaleza del riesgo, evaluar los controles existentes y determinar su nivel de riesgo.
- 3. Evaluación: Comparar el nivel de riesgo analizado con los criterios de riesgo de la organización para determinar las prioridades de tratamiento.
7. Tratamiento del riesgo y Controles
Una vez evaluado el riesgo, la organización debe seleccionar las opciones de tratamiento del riesgo:
- Modificar / Reducir: Aplicar controles para disminuir la consecuencia o la posibilidad (ej. Implantar cifrado o MFA).
- Evitar: Decidir no iniciar o retirarse de la actividad que genera el riesgo (ej. Cancelar un servicio inseguro).
- Compartir / Transferir: Transferir parte del riesgo a un tercero (ej. Seguros de ciberriesgo o contratos con SLA).
- Retener / Aceptar: Tomar la decisión informada de mantener el riesgo si está dentro de los criterios de aceptación.
Para ejecutar la reducción se aplican controles técnicos, organizativos o físicos. El proceso para alinearlos formalmente con la norma se aborda en nuestra guía sobre qué es un SGSI y cómo definir su alcance.
8. Riesgo Residual, Risk Owner y Aceptación
Riesgo Residual
Es el riesgo que permanece tras haber aplicado las medidas de tratamiento. El riesgo cero no existe; siempre persistirá un nivel residual de incertidumbre.
Propietario del Riesgo (Risk Owner)
Persona o entidad con la autoridad y responsabilidad formal para gestionar un riesgo y autorizar su aceptación. El CISO no debe ser el propietario de todos los riesgos de la empresa; habitualmente lo son los directores de unidad o responsables de negocio.
Aceptación del Riesgo
Decisión formal y documentada del Risk Owner para asumir el riesgo residual. Aceptar un riesgo no significa ignorarlo; requiere seguimiento periódico para asegurar que el contexto no ha cambiado.
9. Caso práctico completo: Escenario de Ransomware
Ejemplo de flujo de gestión de riesgos
1. Contexto: Empresa de logística con alta dependencia de servidores de base de datos.
2. Riesgo Identificado: Cifrado malicioso de la base de datos por ransomware mediante credenciales administrativas comprometidas, generando caída de operaciones.
3. Análisis: Consecuencia Operativa = Muy Alta (Pérdida de €50k/día). Likelihood = Media (Existen backups pero falta MFA). Nivel de riesgo = ALTO.
4. Evaluación: El nivel de riesgo supera el umbral de tolerancia tolerable.
5. Tratamiento: Se implementa MFA FIDO2, segmentación de red y backups inmutables en la nube.
6. Riesgo Residual: Reducido a nivel BAJO. El Risk Owner (Director de Operaciones) firma la aceptación formal del riesgo residual.
10. Errores frecuentes en la gestión de riesgos
- Confundir amenaza con riesgo: Escribir "el riesgo es el malware" en lugar de describir el impacto en el negocio.
- Tratar el cálculo 5x5 como dogma de fe: Asumir que las matrices de colores son la única forma válida de evaluar.
- Nombrar al CISO como dueño de todos los riesgos: Asignar la responsabilidad final a la función de ciberseguridad en lugar de a la alta dirección o dueños de negocio.
- Pretender alcanzar "Riesgo Cero": Diseñar controles absurdos e inviables que bloquean la operativa por no asumir riesgo residual.
- Usar la norma ISO Guide 73 desactualizada: Citar estándares normativos retirados en lugar de ISO 31073:2022 o ISO 27005:2022.
11. Preguntas frecuentes (FAQ)
¿Cuál es la norma de gestión de riesgos para ISO 27001?
ISO/IEC 27005:2022 proporciona orientación específica para gestionar riesgos de seguridad de la información en un SGSI basado en ISO/IEC 27001.
¿ISO 31000 también sirve?
Sí. ISO 31000:2018 proporciona principios y directrices generales de gestión del riesgo.
¿Qué norma contiene vocabulario de riesgo?
ISO 31073:2022. ISO Guide 73:2009 fue retirada.
¿ISO 27001 obliga a usar una matriz 5x5 o la fórmula probabilidad x impacto?
No. Es una metodología interna común pero no una fórmula ISO universal obligatoria.
¿Qué diferencia hay entre análisis y evaluación?
El análisis busca comprender el riesgo y determinar su nivel; la evaluación compara los resultados del análisis con criterios definidos para tomar decisiones.
¿Qué es riesgo residual?
El riesgo que permanece después de aplicar las medidas de tratamiento.
¿Qué significa aceptar un riesgo?
Tomar una decisión consciente e informada de asumirlo conforme a criterios y autoridad definidos.
¿Quién debe ser el propietario del riesgo (risk owner)?
La persona o entidad con la responsabilidad y autoridad suficiente para gestionarlo. No tiene que ser siempre el CISO.
Conclusión
Gestionar riesgos no consiste en memorizar una matriz 5x5 o rellenar tablas de colores antes de una auditoría; consiste en justificar decisiones de negocio con criterios, contexto y evidencia objetiva.
Si quieres practicar esta lógica en situaciones reales de análisis de riesgos, controles y cumplimiento normativo, puedes continuar con el curso Analista GRC: Gobernanza de IT, Riesgo y Cumplimiento.

