Una organización puede tener firewalls, EDR, políticas redactadas en PDF, backups diarios, analistas de seguridad y auditorías anuales y, aun así, gestionar de forma ineficaz su seguridad de la información.
La diferencia aparece cuando todas esas piezas dejan de funcionar como iniciativas aisladas y pasan a formar parte de un sistema de gestión.
Tras estudiar los conceptos fundamentales del SGSI en la Parte 1 y la organización, gobierno y contexto en ISO 27001 en la Parte 2, en esta tercera entrega analizaremos el lenguaje operativo que convierte las intenciones en un sistema auditable y eficaz.
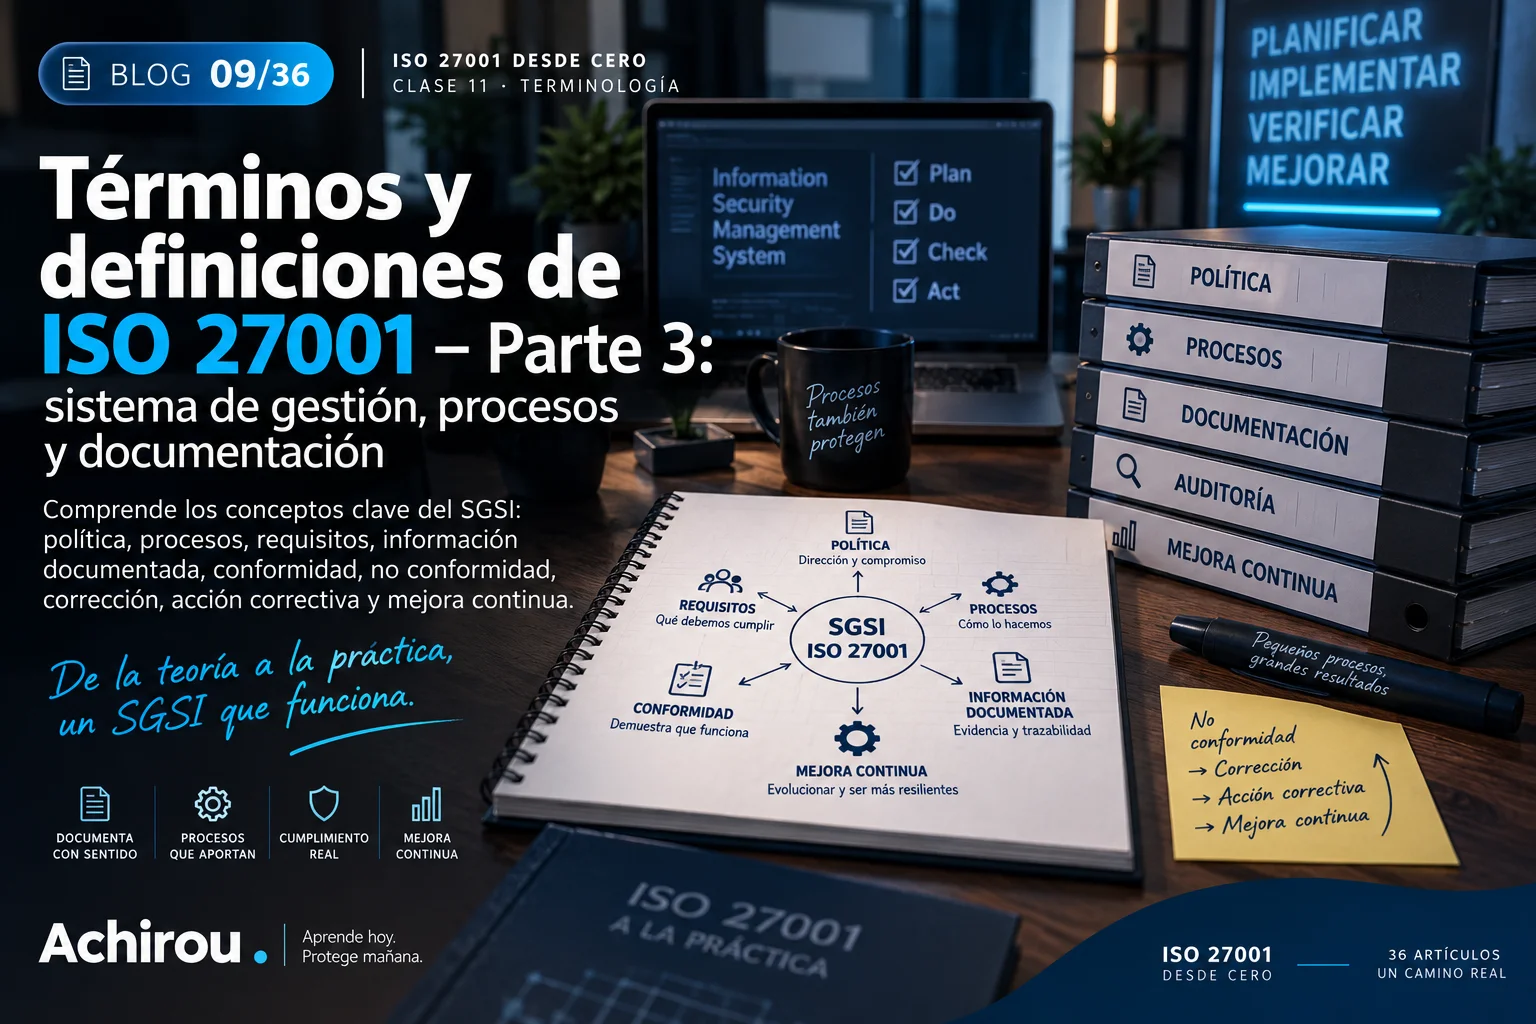
Trabajaremos diez conceptos centrales:
sistema de gestión → política → proceso → requisito → información documentada → conformidad → no conformidad → corrección → acción correctiva → mejora continua.
Antes de empezar: estos conceptos no pertenecen solo a ISO 27001
ISO emplea una Harmonized Structure (Estructura Armonizada, previamente conocida como Anexo SL) para todas sus normas de sistemas de gestión.
Eso permite compartir una secuencia común, cláusulas idénticas y vocabulario transversal entre normas como ISO 9001 (Calidad), ISO 14001 (Medio Ambiente) o ISO 27001.
Por ello, conceptos como política, información documentada, no conformidad o acción correctiva no fueron inventados exclusivamente para la ciberseguridad, sino que forman parte del lenguaje común de la gestión de excelencia.
1. Sistema de gestión
Un sistema de gestión es un conjunto coordinado de elementos interrelacionados que permite a una organización establecer políticas, objetivos y procesos para alcanzarlos.
En nuestro ámbito hablamos de un Sistema de Gestión de la Seguridad de la Información (SGSI).
Un SGSI no es una herramienta ni una carpeta
Comprar una plataforma GRC, instalar un SIEM o subir políticas a SharePoint no crea un SGSI. Las herramientas son medios. El sistema de gestión surge cuando la organización conecta la dirección ejecutiva, el análisis de riesgos, los controles técnicos, la medición de resultados y la mejora continua en un ciclo coordinado.
Para entender la visión completa de cómo se compone esta estructura, puedes revisar qué es un SGSI en nuestra guía introductoria.
2. Política
Una política es una declaración formal de intenciones y dirección dictada por la alta dirección. Responde a la pregunta: "¿Qué postura adopta la organización respecto a este aspecto de la seguridad?"
Diferencia entre Política, Procedimiento y Estándar Técnico
- Política: "La organización garantizará que el acceso a datos sensibles se otorgue bajo el principio de mínimo privilegio."
- Procedimiento: Explica paso a paso quién solicita la cuenta, quién aprueba en el sistema de tickets, qué plazo existe y cómo se realiza el aprovisionamiento.
- Estándar técnico: Define los parámetros específicos de configuración, como la longitud mínima de contraseña o algoritmos de cifrado requeridos.
3. Proceso
Un proceso es un conjunto de actividades mutuamente relacionadas que transforman elementos de entrada en resultados.
En un SGSI encontramos procesos clave como la gestión de riesgos, gestión de accesos, respuesta a incidentes, gestión de vulnerabilidades o auditoría interna.
Proceso no es lo mismo que procedimiento escrito
Un proceso es la secuencia real de actividades ejecutadas (manuales o automatizadas). El procedimiento escrito es la documentación que describe cómo debe ejecutarse. Un auditor evalúa si el proceso funciona en la práctica y satisface los requisitos, no solo si existe un documento impreso.
4. Requisito
Un requisito expresa una necesidad o condición impuesta que debe cumplirse. En ISO 27001, los requisitos tienen diversos orígenes:
- Normativos: Cláusulas obligatorias de la norma ISO/IEC 27001:2022.
- Legales y regulatorios: Leyes de protección de datos, directivas de ciberseguridad (ej. NIS2, DORA).
- Contractuales: Acuerdos de nivel de servicio (SLA) o requisitos impuestos por clientes enterprise.
- Internos: Reglas y políticas aprobadas por la propia organización.
5. Información documentada
El término información documentada reemplaza las antiguas denominaciones separadas de "documentos" y "registros". Se refiere a la información que la organización debe controlar y mantener, junto con el medio que la contiene.
Puede existir en cualquier formato: archivos PDF, wikis internas, registros en bases de datos, tickets de soporte, configuraciones en la nube o repositorios Git.
Documentos vs Registros (Evidencias)
- Documentos (Guías): Políticas, procedimientos y estándares que establecen cómo deben hacerse las cosas.
- Registros (Evidencias): Actas de reunión, logs de auditoría, tickets aprobados e informes de escaneo que demuestran que las actividades se ejecutaron.
6. Conformidad y No conformidad
Conformidad: Es el cumplimiento efectivo de un requisito determinado.
No conformidad: Es el incumplimiento de un requisito específico.
Regla de oro en auditoría
Para declarar una no conformidad debe existir siempre un requisito claro (normativo, legal, contractual o interno) que se haya incumplido de forma demostrable. Una preferencia personal o sugerencia del auditor no constituye una no conformidad.
7. Corrección vs Acción correctiva
Uno de los puntos de mayor confusión en la gestión diaria de un SGSI es la diferencia entre corregir el síntoma y solucionar la causa raíz:
Ejemplo comparativo: Cuenta huérfana activa
- Incidencia: Se detecta que un empleado desvinculado conserva su acceso activo al servidor.
- Corrección (Solución inmediata): Desactivar inmediatamente la cuenta del usuario. Arregla el síntoma puntual.
- Acción correctiva (Eliminar causa raíz): Investigar por qué RR.HH. no notificó la baja a IT, integrar el sistema de personal (HRIS) con el directorio activo y establecer una alerta automatizada. Evita que el problema vuelva a repetirse con otros empleados.
8. Mejora continua
La mejora continua es una actividad recurrente para aumentar el desempeño, la adecuación y la eficacia del SGSI.
No significa añadir controles o herramientas de manera indiscriminada; significa aprender de los incidentes, optimizar procesos, eliminar burocracia inútil y adaptar la seguridad a los cambios del negocio alineándose con la guía de ISO 27001.
9. Cadena conceptual y caso práctico en SaaS
Veamos cómo interactúan estos diez términos en un entorno real de desarrollo SaaS:
- La Política establece que todo cambio en producción debe ser revisado por un segundo ingeniero.
- El Proceso de despliegue CI/CD ejecuta esta validación mediante Pull Requests.
- El Requisito contractual exige conservar evidencias de aprobación durante 12 meses.
- La Información documentada se almacena automáticamente en los logs de GitHub.
- En auditoría se verifica Conformidad en el 98% de los despliegues, pero se detectan dos despliegues directos sin aprobación.
- Se declara una No conformidad.
- La Corrección consiste en auditar y firmar a posteriori los parches aplicados en esos dos despliegues.
- La Acción correctiva modifica los permisos de la rama principal para bloquear físicamente los push directos.
- La Mejora continua automatiza el análisis estático de código en el pipeline para evitar revisiones manuales tediosas.
10. Errores frecuentes
- Confundir herramientas con el SGSI: Pensar que estar suscrito a un software equivale a tener un sistema de gestión.
- Redactar políticas que parecen manuales de usuario: Mezclar principios estratégicos con pantallazos de configuración.
- Crear no conformidades sin requisito aplicable: Sancionar hábitos operacionales que no contravienen ninguna norma o política.
- Confundir corrección con acción correctiva: Dar por resuelto un hallazgo tras solucionar el síntoma sin analizar la causa raíz.
- Sobredocumentar: Generar decenas de procedimientos en PDF que nadie lee ni actualiza.
11. Preguntas frecuentes (FAQ)
¿Qué es un sistema de gestión?
Es un conjunto coordinado de elementos utilizado para establecer políticas, objetivos y procesos y alcanzar resultados.
¿Qué es un SGSI?
Es un sistema de gestión especializado en seguridad de la información.
¿Qué diferencia hay entre política y procedimiento?
La política define dirección y principios. El procedimiento explica cómo ejecutar actividades.
¿Qué es un proceso?
Conjunto de actividades relacionadas que convierte entradas en resultados.
¿Qué es un requisito?
Una condición o necesidad que debe cumplirse según su origen y aplicabilidad.
¿Qué es información documentada?
Información que el sistema necesita mantener o conservar bajo control, independientemente del soporte.
¿Qué es conformidad?
Cumplimiento de un requisito.
¿Qué es una no conformidad?
Incumplimiento de un requisito aplicable.
¿Cuál es la diferencia entre corrección y acción correctiva?
La corrección resuelve la desviación detectada. La acción correctiva aborda su causa para prevenir recurrencia.
¿Qué es mejora continua?
Actividad recurrente destinada a mejorar el desempeño y eficacia del sistema de gestión.
Conclusión
Saber distinguir requisito, evidencia, no conformidad, corrección y acción correctiva es esencial en GRC y auditoría.
El lenguaje operativo de ISO 27001 permite estructurar los esfuerzos de seguridad para que dejen de ser apagados de incendios puntuales y se conviertan en un proceso de mejora sistemático.
Si quieres llevar este lenguaje a casos prácticos de gobierno, riesgo y cumplimiento, puedes continuar con el curso Analista GRC: Gobernanza de IT, Riesgo y Cumplimiento.

