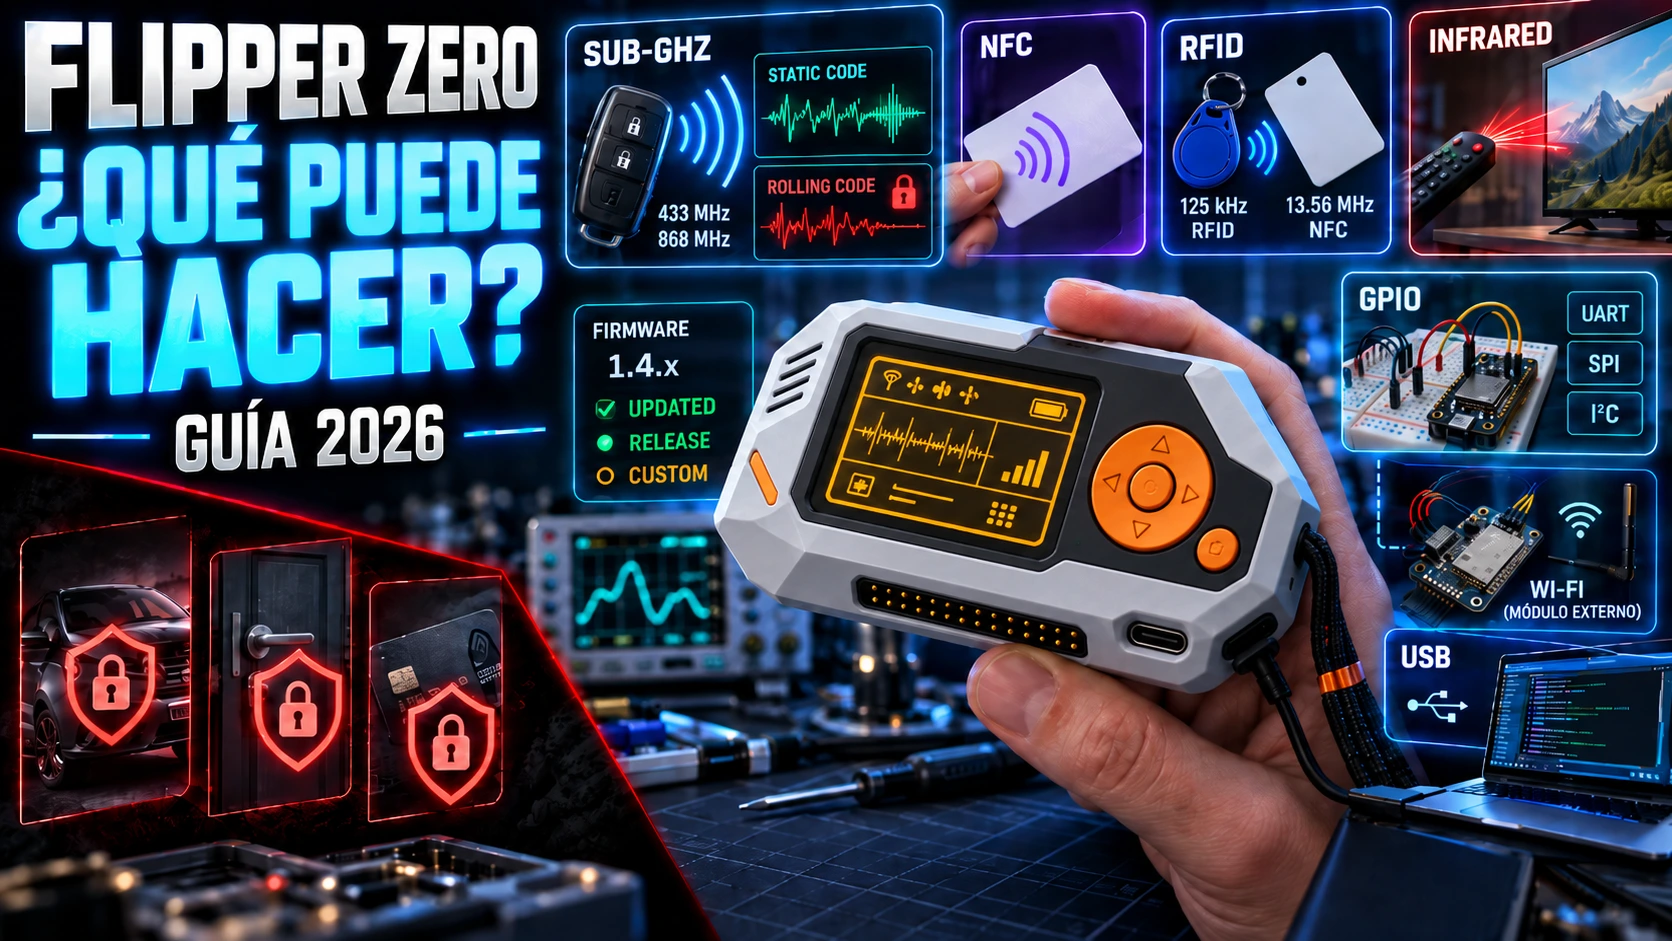
El verdadero valor de Flipper Zero no reside en «hackear cosas» pulsando un botón, sino en permitirte observar, capturar, decodificar y comprender protocolos físicos que habitualmente permanecen invisibles. La secuencia metodológica fundamental que define el uso profesional de esta herramienta es la siguiente:
SEÑAL FÍSICA ──▶ PROTOCOLO ──▶ DISPOSITIVO RECEPTOR ──▶ FLIPPER ZERO ──▶ OBSERVAR ──▶ ENTENDER ──▶ EXPERIMENTARSi te estás preguntando «¿qué cerradura puedo abrir?», estás partiendo de un enfoque erróneo. La pregunta formativa que te convertirá en un profesional técnico riguroso es: ¿qué tecnologías y protocolos puedo estudiar con él y cuáles son sus límites técnicos reales?
Respuesta rápida: ¿qué puede hacer realmente Flipper Zero? #
En la siguiente tabla de referencia técnica clasificamos las capacidades reales que ofrece el dispositivo por subsistema físico:
| Tecnología / Módulo | Capacidad operativa real en laboratorio | Límites y restricciones técnicas |
|---|---|---|
| Sub-GHz (CC1101) | Recepción, análisis de frecuencia (Frequency Analyzer) y transmisión de señales entre 300 y 928 MHz con modulación ASK/OOK/FSK. | Limitado por firmware regional. No clona códigos variables (rolling codes) protegidos por sincronismo criptográfico. |
| RFID 125 kHz (LF) | Lectura, almacenamiento y emulación de identificadores de baja frecuencia (EM4100, HID Prox, Indala, etc.). | Solo trabaja con UIDs estáticos de texto claro. Incompatible con tecnologías de alta frecuencia (NFC). |
| NFC 13,56 MHz (HF) | Lectura, análisis, volcado y emulación de tarjetas NFC (MIFARE Classic, Ultralight, NTAG). | No clona tarjetas protegidas por autenticación mutua (DESFire), ni tarjetas bancarias EMV con criptogramas dinámicos. |
| Infrarrojos (IR) | Captura y reproducción de señales IR domésticas (TV, climatización, proyectores) y base de mandos universales. | Requiere línea de visión directa (Light of Sight). Rango operativo limitado a unos 5-7 metros. |
| iButton / 1-Wire | Lectura y emulación de llaves de contacto físico Dallas, Cyfral y Metakom. | Determinados lectores comerciales implementan filtros anti-emulación que detectan la respuesta electrónica de Flipper. |
| GPIO (18 pines) | Interconexión con microcontroladores externos vía UART, SPI, I²C, SWD y puente convertidor USB-UART. | Lógica digital estricta de 3,3 V. Conectar señales de 5 V sin divisor de tensión quema permanentemente el microcontrolador. |
| USB (BadUSB / HID) | Emulación de teclado estándar (Human Interface Device) para inyección rápida de pulsaciones (DuckyScript). | Sujeto a políticas de endpoint security, layouts de teclado regionales y restricciones de acceso físico a máquinas. |
| U2F / FIDO | Token físico de segundo factor de autenticación compatible con Google, GitHub, consolas y gestores de contraseñas. | Función puramente defensiva mediante interfaz USB estándar. |
| BLE (Bluetooth) | Sincronización con la app móvil (iOS/Android) para control remoto, backups y carga de scripts. | No funciona como un escáner de pentesting Bluetooth avanzado (no sustituye un adaptador con soporte HCI de consola). |
| Wi-Fi | No incorporado de forma nativa en el dispositivo base. | Requiere accesorios de hardware externos, como el Wi-Fi Devboard basado en ESP32 conectado al puerto GPIO. |
Mito 1: Flipper Zero no es una llave maestra universal #
El mito más extendido en redes sociales es la falsa idea de que Flipper Zero permite abrir cualquier vehículo, vulnerar puertas automáticas y duplicar tarjetas bancarias. La lógica simplista que conduce a este error es:
SI FLIPPER PUEDE LEER UNA SEÑAL ──▶ PUEDE COPIAR CUALQUIER SISTEMA ──▶ PUEDE VULNERARLO (FALSO)En la ingeniería de seguridad moderna, un sistema físico no confía únicamente en la presencia de una portadora de radio. Los sistemas robustos implementan capas de defensa criptográfica:
- Criptografía simétrica y asimétrica: Las transmisiones seguras intercambian datos cifrados donde la clave reside en un elemento seguro (Secure Element) no extraíble.
- Rolling codes (códigos variables): Cada pulsación genera un valor pseudoaleatorio sincronizado mediante contadores monotónicos y claves compartidas. Capturar el código anterior no sirve de nada porque el receptor lo descarta como inválido.
- Challenge-Response y autenticación mutua: El lector envía un reto aleatorio que la tarjeta o el transpondedor debe firmar matemáticamente antes de conceder acceso.
- Validación online contra backend: Aunque clonaras el identificador numérico de un pase de transporte o una tarjeta bancaria, el servidor central detecta anomalías en los números de secuencia y bloquea la transacción.
Tres axiomas técnicos que debes memorizar:
1. Misma frecuencia radio ≠ Mismo protocolo de comunicación.
2. Capacidad de leer datos en el aire ≠ Capacidad de clonar la identidad criptográfica.
3. Clonar un identificador estático ≠ Romper un sistema con autenticación de doble vía.
Arquitectura técnica y componentes de hardware #
Flipper Zero no es un teléfono inteligente ni un mini-ordenador x86; es un sistema embebido de bajo consumo diseñado meticulosamente para interactuar con señales analógicas y digitales:
Especificaciones oficiales de los componentes internos
- Microcontrolador principal: STM32WB55RG de STMicroelectronics. Arquitectura Dual-Core ARM Cortex-M4 (procesador de aplicaciones a 64 MHz con FPU) + ARM Cortex-M0+ (núcleo dedicado exclusivamente a la pila de radio BLE a 32 MHz). Dispone de 1 MB de memoria Flash y 128 KB de SRAM.
- Transceptor Sub-1 GHz: Chip Texas Instruments CC1101, transceptor de radio de baja potencia optimizado para bandas ISM entre 300 y 928 MHz.
- Módulo NFC: Controlador ST25R3916 con antena HF integrada sintonizada a 13,56 MHz, compatible con ISO/IEC 14443 Type A/B, ISO/IEC 15693 y FeliCa.
- Módulo LF RFID: Circuito resonante analógico a 125 kHz compuesto por bobina y demodulador para protocolos Manchester y Biphase.
- Transmisor/Receptor IR: Diodo receptor Vishay TSOP75338 (38 kHz) y tres LEDs infrarrojos de alta potencia emisora.
- Interfaz 1-Wire: Contactos pogo en la carcasa con resistencia pull-up integrada para llaves iButton.
- Pantalla: Panel LCD monocromo transflectivo de 128×64 píxeles con retroiluminación naranja, perfectamente legible bajo luz solar directa con un consumo insignificante.
- Batería: Batería de polímero de litio (LiPo) de 2.100 mAh con circuito integrado de gestión de carga USB-C, ofreciendo hasta 3-4 semanas de autonomía en reposo.
Por qué la tarjeta microSD es indispensable y cómo elegirla #
Aunque el microcontrolador STM32 posee memoria Flash interna para alojar el sistema operativo embebido, Flipper Zero requiere una tarjeta microSD externa para funcionar de forma operativa. En ella se almacenan las bases de datos de mandos, diccionarios de claves, archivos de captura RAW, aplicaciones instaladas (FAP) y actualizaciones de firmware.
Para interactuar con la tarjeta, Flipper utiliza un bus SPI (Serial Peripheral Interface) de 1 bit, lo que impone ciertas consideraciones técnicas:
- Capacidad recomendada: Una tarjeta de 16 GB o 32 GB es más que suficiente para almacenar miles de capturas y cientos de aplicaciones. Aunque el firmware soporta formalmente hasta 256 GB, comprar tarjetas gigantescas es un gasto innecesario que puede ralentizar los tiempos de indexación inicial.
- Formato de archivos: Debe estar formateada en FAT32 o exFAT. Es aconsejable formatearla directamente desde el menú del dispositivo en
Settings ──▶ Storage ──▶ Format SD Card. - Calidad del fabricante: Emplea marcas reconocidas con certificación Clase 10 / UHS-I (SanDisk, Kingston, Samsung). Las tarjetas baratas de baja calidad sufren errores de corrupción frecuentes debido a la latencia de conmutación en el bus SPI.
Ecosistema de firmware y qFlipper: por qué empezar por la versión oficial #
La aplicación de escritorio qFlipper (disponible para Windows, macOS y Linux) es el centro de control oficial del dispositivo. A través de una conexión USB-C permite actualizar el firmware, gestionar el árbol de archivos de la tarjeta microSD, realizar copias de seguridad completas de tu base de datos y controlar remotamente la pantalla mediante streaming en tiempo real.
CANALES DE FIRMWARE:
DEV (Desarrollo diario, inestable) ──▶ RC (Release Candidate) ──▶ RELEASE (Estable y verificado)
Existe una amplia comunidad que desarrolla custom firmwares modificados (como Unleashed, Xtreme o Momentum) que eliminan restricciones de frecuencia o incorporan aplicaciones adicionales. Sin embargo, para cualquier estudiante o auditor que se inicie, es un error grave instalar un custom firmware el primer día:
- Aislamiento de fallos: Si una tarjeta RFID o una señal de garaje no responde, necesitas saber con certeza si el fallo se debe a la física del protocolo o a un bug introducido por un fork comunitario inestable.
- Cumplimiento normativo y legal: Modificar las tablas de transmisión para emitir en frecuencias reservadas para emergencias o aviación puede constituir una infracción grave de telecomunicaciones.
- Comprensión del estándar: El firmware oficial respeta las especificaciones de los protocolos internacionales, lo que facilita el aprendizaje de los estándares RFC y normas ISO reales.
1. Transceptor Sub-GHz: modulación, frecuencias y Rolling Codes #
El módulo de radio Sub-1 GHz basado en el transceptor CC1101 es una de las características más reconocidas del Flipper. Opera en rangos de frecuencia muy extendidos en domótica, telemandos, estaciones meteorológicas y sensores industriales:
Funciones operativas del menú Sub-GHz
- Frequency Analyzer: Escáner RSSI pasivo que detecta picos de potencia en el espectro cercano, indicando la frecuencia exacta en la que un mando transmite (por ejemplo, 433,92 MHz u 868,35 MHz).
- Read: Escucha pasivamente e intenta decodificar la señal utilizando demoduladores integrados para protocolos conocidos (como Princeton, Nice FLO, Came, etc.).
- Read RAW: Graba la señal analógica pura muestreando las transiciones de nivel alto/bajo sin intentar interpretarla, generando un fichero de tiempos que puede exportarse a PulseView o inspectrum.
- Add Manually: Permite crear tramas de radio personalizadas introduciendo manualmente el protocolo, la longitud de bits y el código hexadecimal.
La diferencia crítica entre códigos estáticos y Rolling Codes
Si un mando antiguo emite siempre la misma secuencia de bits (código estático), Flipper Zero puede capturarla y reproducirla con éxito. Sin embargo, los sistemas modernos de acceso vehicular e inmótica utilizan códigos variables (Rolling Codes):
MANDO (Pulsación 1) ──▶ Emite Código X (Contador 101) ──▶ RECEPTOR Acepta y avanza a 102
MANDO (Pulsación 2) ──▶ Emite Código Y (Contador 102) ──▶ RECEPTOR Acepta y avanza a 103
FLIPPER reproduce Código X ──▶ RECEPTOR RECHAZA (El código 101 ya fue consumido)
Intentar forzar la transmisión de señales capturadas sobre sistemas con código variable no solo suele fallar, sino que puede desincronizar el contador del mando original con respecto a la memoria del receptor, inutilizando el mando legítimo hasta que se complete un procedimiento de reaprendizaje manual.
Regulación regional de frecuencias en España y la Unión Europea
En la Unión Europea, el uso del espectro radioeléctrico sin licencia está regulado por normativas armonizadas (ETSI / CNAF). Las bandas comunes autorizadas para dispositivos de corto alcance (SRD) son principalmente 433,05 – 434,79 MHz y 868,0 – 868,6 MHz con límites estrictos de potencia radiada aparente (ERP) y ciclo de trabajo (duty cycle). El firmware oficial bloquea automáticamente la transmisión fuera de estas bandas según la geolocalización configurada.
2. RFID 125 kHz: identificadores de baja frecuencia y control de accesos #
La tecnología RFID de baja frecuencia (LF 125 kHz) se encuentra habitualmente en llaveros de portales, barreras de estacionamiento sencillas y chips identificadores de mascotas. Su funcionamiento electromagnético se basa en el acoplamiento inductivo: el lector emite un campo magnético constante que alimenta pasivamente el chip del transpondedor.
En sistemas LF básicos (como el estándar EM4100), el chip no realiza ningún cómputo: simplemente modula el campo para transmitir en bucle continuo su número de serie único (UID) de 40 bits codificado en Manchester:
LECTOR LF (125 kHz) ──▶ Campo electromagnético ──▶ LLAVERO PASIVO
LLAVERO PASIVO ──▶ Modulación de carga con UID [0x1A2B3C4D] ──▶ LECTOR
LECTOR consulta base de datos local: ¿El ID 0x1A2B3C4D está autorizado? ──▶ ABRE PUERTA
Flipper Zero puede leer este UID, guardarlo en la microSD y emular la modulación de carga frente a la antena del lector, abriendo la puerta si el sistema depende exclusivamente de un identificador no autenticado. Este es un ejemplo paradigmático de seguridad basada en la oscuridad, donde el diseño asume incorrectamente que el usuario no dispondrá de hardware para leer o replicar su propio identificador.
3. NFC 13,56 MHz: familias de tarjetas, MIFARE y límites criptográficos #
A diferencia de la simplicidad de LF RFID, la comunicación de campo cercano (NFC) opera en alta frecuencia (13,56 MHz) y soporta protocolos de transporte bidireccional mucho más complejos con capacidades criptográficas:
- MIFARE Classic (1K / 4K): Estructurada en sectores y bloques protegidos por claves de acceso (Key A y Key B) mediante el algoritmo propietario Crypto-1. Si el sistema utiliza claves de fábrica conocidas, Flipper Zero puede ejecutar un diccionario para volcar los datos. Si utiliza claves robustas o variantes endurecidas, Flipper no puede leer los sectores protegidos sin ataques matemáticos adicionales.
- MIFARE Ultralight / NTAG: Tarjetas de memoria EEPROM habituales en billetes de transporte de corta duración y cartelería inteligente. Incluyen firmas de fabricante y contadores de un solo sentido (One-Time Programmable).
- MIFARE DESFire (EV1 / EV2 / EV3): Microprocesadores embebidos que ejecutan cifrado estándar 3DES o AES-128 con autenticación mutua criptográfica. Flipper Zero solo puede leer el UID público expuesto en el handshake inicial; es matemáticamente inviable clonar una tarjeta DESFire configurada correctamente.
¿Por qué Flipper Zero NO puede clonar tarjetas bancarias?
Las tarjetas de crédito y débito funcionan bajo el estándar EMV. Flipper puede comunicarse a nivel de interfaz física y leer metadatos públicos que la tarjeta entrega en texto claro (como el PAN o la fecha de caducidad si no están protegidos). Sin embargo, para autorizar un pago real, el terminal solicita al chip un criptograma dinámico (Application Cryptogram - ARQC) generado con una clave privada maestra (Master Key) custodiada en el silicio. Sin esa clave, el servidor bancario rechaza instantáneamente la transacción.
4. Infrarrojos: captura de señales domésticas y mandos universales #
La interfaz de infrarrojos (IR) es uno de los módulos más didácticos para quien se inicia en el análisis de señales físicas. Emplea pulsos de luz invisibles en la longitud de onda de 940 nm modulados típicamente sobre una frecuencia portadora de 38 kHz para evitar interferencias con la luz ambiental.
Práctica didáctica con tu propio televisor
Selecciona Infrared ──▶ Learn New Remote en Flipper Zero. Apunta el mando de tu televisor hacia la ventana receptora del dispositivo y pulsa un botón (por ejemplo, «Power» o «Mute»).
- 1. Decodificación de protocolo: Flipper identificará el estándar industrial del fabricante (NEC, RC5, RC6, Sony SIRC, Samsung, etc.).
- 2. Estructura de trama: Mostrará en pantalla la dirección del dispositivo (Address) y el comando hexadecimal específico (Command).
- 3. Reproducción: Puedes guardar el botón en la memoria y transmitirlo con
Saved Remotespara encender o apagar el equipo.
La función Universal Remote incorpora diccionarios preconfigurados con los comandos de encendido y apagado de las marcas más populares. En auditorías de concienciación y seguridad física, esta función se utiliza para comprobar si pantallas corporativas expuestas en salas de espera o pasillos pueden ser manipuladas remotamente para proyectar mensajes no autorizados.
5. iButton y bus 1-Wire: llaves de contacto físico #
Las llaves iButton (con formato de moneda metálica encapsulada) se emplean con frecuencia en controles de presencia laboral, cerraduras de edificios residenciales y terminales de punto de venta. Funcionan mediante el protocolo Dallas 1-Wire, que transmite datos y alimentación a través de un único hilo de señal referenciado a masa.
Flipper Zero dispone de contactos metálicos situados en su lateral trasero que permiten acoplar la llave y leer su identificador de 64 bits (compuesto por un código de familia de 8 bits, 48 bits de número de serie y 8 bits de suma de verificación CRC). No obstante, muchos lectores modernos implementan protecciones de hardware: al detectar las características capacitivas e impedancias de un microcontrolador emulador como Flipper, bloquean la apertura por seguridad.
6. Pines GPIO: donde Flipper se convierte en un laboratorio de hardware #
En la parte superior de Flipper Zero se ubican 18 pines GPIO (General Purpose Input/Output) estándar con espaciado de 2,54 mm. Esta cabecera transforma al dispositivo de un simple lector de señales a una plataforma completa de prototipado y depuración electrónica:
| Interfaz soportada | Pines asignados | Aplicación en laboratorio de ciberseguridad |
|---|---|---|
| UART (Serial) | Pin 13 (TX), Pin 14 (RX) | Interconexión con consolas de depuración de routers, microcontroladores y extracción de logs de arranque en dispositivos IoT. |
| Puente USB-UART | USB-C ──▶ GPIO | Permite usar Flipper como adaptador serie entre el PC y cualquier dispositivo embebido sin necesitar cables FTDI dedicados. |
| SPI / I²C | Pines 9-12 (SPI) / Pines 15-16 (I²C) | Lectura de sensores externos (temperatura, acelerómetros) o volcado de chips de memoria EEPROM de baja capacidad. |
| SWD (Debug) | Pines de reloj y datos | Depuración y flasheo de microcontroladores ARM Cortex mediante herramientas de software especializadas. |
¡Precaución crítica con los voltajes!:
Los pines del microcontrolador STM32WB55 funcionan estrictamente con lógica digital de 3,3 V. Si conectas un microcontrolador antiguo con lógica de 5 V (como muchos modelos Arduino Uno) directamente a los pines RX/TX sin un conversor de nivel lógico (Logic Level Shifter), destruirás de forma irreversible el puerto de entrada del procesador.
Guía especializada en hardware y desarrollo:
¿Quieres aprender a utilizar el puente USB-UART, conectar sensores SPI/I²C, programar scripts en JavaScript o depurar con el Wi-Fi Developer Board? Consulta nuestro tutorial técnico detallado sobre Flipper Zero GPIO y módulos: UART, SPI, I²C y hardware [2026].
7. Interfaz USB y BadUSB: confianza ciega y seguridad en endpoints #
Cuando conectas un periférico USB a un ordenador, el sistema operativo le solicita descriptores para determinar qué tipo de dispositivo es. La arquitectura de seguridad clásica de los sistemas operativos asume que un teclado físico (Human Interface Device - HID) siempre está operado por un ser humano legítimo.
La funcionalidad nativa BadUSB de Flipper Zero explota esta confianza implícita: al conectarse vía USB-C, se anuncia ante el sistema anfitrión como un teclado USB convencional e inyecta pulsaciones a velocidades de cientos de caracteres por segundo mediante scripts en lenguaje DuckyScript:
CONEXIÓN USB ──▶ ENUMERACIÓN HID (Teclado) ──▶ SO CONCEDE CONFIANZA ──▶ INYECCIÓN DE SECUENCIASLaboratorio defensivo BadUSB en tu propio ordenador
Crea un script inocuo de prueba en la microSD dentro de la carpeta badusb/test_lab.txt:
REM Laboratorio de concienciación sobre dispositivos HID
DELAY 1000
GUI r
DELAY 400
STRING notepad.exe
ENTER
DELAY 500
STRING [*] Auditoria de seguridad: Equipo desbloqueado sin supervision.
ENTER
Este ejercicio demuestra la necesidad crítica de bloquear la sesión de trabajo (Windows + L / Super + L) cada vez que te ausentas del puesto y la importancia de implementar soluciones corporativas de Device Control que restrinjan la inserción de hardware desconocido.
8. Modo defensivo: autenticación U2F / FIDO y Bluetooth Low Energy #
Demostrando que no es una herramienta exclusivamente ofensiva, Flipper Zero incorpora una aplicación oficial de U2F (Universal 2nd Factor). Al activarla, el dispositivo se comporta como una llave de seguridad física USB estándar compatible con el consorcio FIDO. Puedes registrar tu Flipper como segundo factor en tu cuenta de Google, GitHub o gestor de contraseñas Bitwarden; al iniciar sesión, bastará con presionar el botón físico central de Flipper para autorizar el acceso mediante firma criptográfica.
Por su parte, el transceptor Bluetooth Low Energy (BLE 5.4) está diseñado para enlazar el dispositivo con la aplicación móvil oficial de Flipper (disponible en Google Play y Apple App Store). Permite actualizar firmware de forma inalámbrica (OTA), sincronizar capturas de tarjetas y proyectar la pantalla sin cables.
9. ¿Flipper Zero tiene Wi-Fi? El Wi-Fi Devboard oficial y sus casos de uso #
Una de las dudas más recurrentes entre principiantes es si Flipper Zero puede escanear redes inalámbricas Wi-Fi de forma nativa. La respuesta es no: el dispositivo de fábrica no cuenta con interfaz Wi-Fi.
Para dotarlo de conectividad 802.11, el fabricante diseñó el Wi-Fi Devboard, un accesorio que se conecta directamente sobre los 18 pines GPIO. Este módulo incorpora un microcontrolador Espressif ESP32-S2 con antena integrada. Sus aplicaciones oficiales principales son:
- Depuración remota por cable/red (BlackMagic Debugger): Permite depurar el código C del firmware de Flipper a través de GDB sobre Wi-Fi sin necesidad de programadores hardware externos como ST-Link.
- Actualizaciones inalámbricas avanzadas: Carga de firmwares de forma directa sin pasar por la aplicación móvil.
- Proyectos de auditoría inalámbrica comunitaria: Con firmwares alternativos para el ESP32 (como Marauder), el módulo puede utilizarse para escanear redes, estudiar balizas beacon y analizar tramas de autenticación 802.11 en laboratorios propios. Para entender en profundidad cómo funcionan los protocolos que inspecciona este módulo (canales, SSID, BSSID, tramas beacon y WPA2/WPA3), consulta nuestra guía técnica sobre seguridad WiFi: cómo funciona, WPA2, WPA3 y Wi-Fi 7.
Consejo de compra: Si estás empezando, no compres el Wi-Fi Devboard de inmediato. Antes de requerir conectividad Wi-Fi, tienes semanas de aprendizaje explorando radio Sub-GHz, RFID, NFC, infrarrojos y GPIO básico. Adquiérelo solo cuando tengas un proyecto específico que lo requiera.
10. Ecosistema de aplicaciones y desarrollo propio en C y JavaScript #
Flipper Zero cuenta con un catálogo de aplicaciones comunitarias (Apps Catalog) accesible directamente desde la aplicación móvil o el navegador web. Las aplicaciones para Flipper se compilan en formato binario .fap (Flipper Application Package) y se ejecutan directamente desde la tarjeta microSD sin necesidad de reflashear el sistema operativo.
Si tienes conocimientos de programación, Flipper es un entorno formativo excepcional:
- Desarrollo en lenguaje C: El sistema operativo embebido corre sobre FreeRTOS. Utilizando la herramienta oficial de compilación basada en Python (
fbto Flipper Build Tool), puedes interactuar directamente con las APIs de pantalla (GUI), memoria, eventos del teclado y temporizadores de hardware. - Scripting en JavaScript: Las versiones modernas del firmware incorporan un motor ligero de JavaScript que permite programar utilidades rápidas para automatizar pruebas GPIO o enviar tramas de radio sin necesidad de compilar binarios en C.
Lo que NO puede hacer Flipper Zero: desmontando expectativas irreales #
Para calibrar con precisión las capacidades del dispositivo, es tan importante conocer sus fortalezas como tener absoluta claridad sobre lo que queda fuera de su alcance técnico:
Límites técnicos infranqueables
- 1. No vulnera criptografía robusta: No puede descifrar comunicaciones protegidas por algoritmos modernos (AES, RSA, ECC). El silicio no tiene la potencia de cálculo para realizar ataques de fuerza bruta.
- 2. No sustituye un SDR profesional (Software Defined Radio): Dispositivos como HackRF One, RTL-SDR o BladeRF permiten capturar anchos de banda gigantescos en tiempo real, visualizar espectrogramas continuos y demodular cualquier señal arbitraria. Flipper utiliza un chip CC1101 de radio fija limitado en ancho de banda y modulación.
- 3. No es un sustituto de una suite de Red Team digital: Flipper no ejecuta herramientas de auditoría web (Burp Suite), escaneo de vulnerabilidades (Nmap, Nuclei) ni explotación de Active Directory (BloodHound). No es un «Kali Linux de bolsillo».
- 4. No intercepta redes celulares ni satelitales: Sus frecuencias de operación están estrictamente acotadas a bandas ISM de corto alcance; no interactúa con GSM, LTE, 5G ni GPS.
Marco legal y uso ético en España y la Unión Europea #
Una de las preguntas más frecuentes es: ¿Flipper Zero es legal?
La respuesta legal es rotunda: el dispositivo en sí mismo es completamente legal. Cuenta con el marcado CE y la correspondiente Declaración de Conformidad Europea de Equipos Radioeléctricos (RED - Radio Equipment Directive 2014/53/EU), que lo clasifica como equipo portátil para educación, desarrollo y prototipado de ingeniería.
La frontera de la legalidad no la marca el instrumento físico, sino la acción y el consentimiento:
- Uso legítimo y legal: Estudiar tus propios dispositivos, auditar sistemas dentro de tu propiedad, realizar pruebas de laboratorio autorizadas, utilizarlo como token U2F y desarrollar software propio.
- Uso ilegítimo y delictivo: En el Código Penal español (artículos 197 bis, 248 y concordantes), acceder a sistemas de información ajenos, interceptar transmisiones no públicas o eludir medidas de seguridad perimetral sin autorización contractual expresa constituye delito de acceso no autorizado y daños informáticos.
- Normativa de telecomunicaciones: Emitir intencionadamente señales en frecuencias reservadas para servicios esenciales o superar las potencias máximas permitidas puede derivar en sanciones administrativas graves por parte de la Secretaría de Estado de Telecomunicaciones.
Roadmap progresivo de 8 etapas para aprender a utilizarlo con criterio #
Si acabas de adquirir o estás pensando en comprar un Flipper Zero, evita la tentación de pulsar botones al azar. Sigue esta hoja de ruta formativa estructurada:
Progresión pedagógica en 8 etapas
- Etapa 1: Puesta a punto y gestión: Configura la tarjeta microSD, conecta el dispositivo a qFlipper, instala el firmware Release oficial y genera una copia de seguridad inicial.
- Etapa 2: Infrarrojos domésticos: Captura los mandos de tu hogar (TV, proyector, audio). Aprende a identificar direcciones, comandos y protocolos (NEC, RC5).
- Etapa 3: Identificación RFID LF: Lee y clasifica llaveros de 125 kHz. Comprende cómo viaja un UID en texto plano frente a la antena.
- Etapa 4: Análisis NFC HF: Lee tags NFC de diferentes tecnologías (NTAG vs. MIFARE). Identifica por qué un tag permite lectura completa y otro deniega el acceso a sectores.
- Etapa 5: Radio Sub-GHz pasiva: Utiliza el Frequency Analyzer con mandos propios permitidos. Graba señales en modo RAW y analiza los paquetes de datos.
- Etapa 6: GPIO y comunicación serie: Conecta los pines TX/RX a un microcontrolador (ESP32 o Arduino con lógica a 3,3V) y visualiza logs de consola en terminal.
- Etapa 7: Defensiva USB y U2F: Vincula el dispositivo como segundo factor de autenticación física en tus cuentas personales y prueba scripts BadUSB inocuos en tu máquina de pruebas.
- Etapa 8: Programación embebida: Descarga el repositorio oficial de código fuente, compila tu primera aplicación .fap en C y ejecútala en el dispositivo.
10 Proyectos legales y didácticos de laboratorio para tu portfolio #
Construir un portfolio técnico de ciberseguridad requiere evidenciar que sabes documentar experimentos con rigor metodológico. Estos diez proyectos prácticos puedes ejecutarlos íntegramente en tu propio entorno:
- Mando IR consolidado: Reúne en un único perfil digital los mandos de televisor, barra de sonido y climatización de tu puesto de trabajo.
- Inventario y clasificación de transpondedores: Diseña una tabla técnica analizando todos los llaveros y tarjetas de tu entorno (tecnología, frecuencia, protocolo, longitud del UID y nivel de seguridad).
- Inspección de tramas Sub-GHz con PulseView: Captura en modo RAW la señal de un sensor meteorológico exterior doméstico, exporta el fichero al ordenador y analiza la modulación de pulsos en software de código abierto.
- Laboratorio comparativo RFID vs. NFC: Documenta en un informe técnico por qué un lector de 125 kHz ignora completamente una tarjeta de 13,56 MHz y viceversa.
- Despliegue de segundo factor U2F: Configura Flipper como llave de acceso FIDO en tu cuenta de GitHub o gestor de claves, documentando el proceso de intercambio de claves.
- Monitorización de consola serie UART: Conéctalo a un router doméstico antiguo dado de baja y captura la secuencia de arranque del gestor de arranque (U-Boot) y el kernel de Linux.
- Auditoría de políticas de bloqueo de endpoint (BadUSB): Simula en una máquina virtual propia la inserción de un teclado malicioso y documenta qué controles de Active Directory o EDR mitigan la amenaza.
- Lector de tarjetas NFC con scripts en JavaScript: Desarrolla un script ligero en JS para Flipper que lea la memoria de un tag NTAG213 y muestre en pantalla los registros NDEF.
- Estudio de protocolos de domótica 433 MHz: Analiza el funcionamiento de enchufes inalámbricos domésticos con codificación fija (dip-switches) y compara su arquitectura frente a dispositivos modernos con Zigbee o Thread.
- Construcción de un control de acceso vulnerable en maqueta: Conecta un lector RFID RC522 a un Arduino, programa una lógica de acceso basada exclusivamente en UID y documenta por qué este diseño es vulnerable a emulación mediante Flipper Zero.
Flipper Zero en Red Team, Blue Team y ejercicios Purple Team #
El dispositivo puede integrarse dentro de un ejercicio colaborativo de seguridad en organizaciones:
- Perspectiva Red Team (Seguridad física autorizada): Durante una intrusión física acordada contractualmente, Flipper permite verificar si las puertas de acceso perimetral emplean tarjetas clonables sin cifrado o si los puestos de trabajo desatendidos permiten la ejecución de scripts HID.
- Perspectiva Blue Team (Detección y telemetría): Los analistas defensivos utilizan Flipper para generar telemetría controlada: ¿el EDR registra la apertura inmediata de PowerShell tras la conexión de un dispositivo USB? ¿Las cámaras de seguridad registran la proximidad de dispositivos anómalos a los lectores de acceso?
- Ejercicio Purple Team: El equipo ofensivo conecta un script BadUSB inocuo mientras el equipo defensivo monitoriza la consola del SIEM y el gestor de eventos de Windows (Event ID 4688: Creación de nuevos procesos), ajustando las reglas de correlación para neutralizar la técnica antes de que un atacante real la explote.
Comparativas técnicas: Flipper Zero vs. Proxmark3, HackRF y Raspberry Pi #
| Herramienta | Enfoque principal | Ventajas clave | Cuándo elegirla |
|---|---|---|---|
| Flipper Zero | Multiherramienta portátil generalista (RF, RFID, NFC, IR, GPIO, USB). | Autonomía, pantalla propia, diseño integrado «todo en uno», interfaz amigable y sin cables obligatorios. | Iniciación multidisciplinar, auditorías físicas rápidas y aprendizaje práctico general de señales. |
| Proxmark3 (RDV4) | Especialista absoluto en RFID (LF) y NFC (HF). | Ataques criptográficos avanzados (nested, darkside), emulación de bajo nivel con timing exacto y soporte total de investigación. | Auditorías dedicadas de control de accesos, investigación forense de tarjetas y certificaciones específicas. |
| HackRF One / RTL-SDR | SDR (Radio Definida por Software) de banda ancha (1 MHz a 6 GHz). | Flexibilidad absoluta, captura masiva de I/Q, recepción dúplex, visualización continua de espectrogramas (waterfall). | Ingeniería inversa de protocolos inalámbricos complejos, análisis de satélites, radioafición y telecomunicaciones. |
| Raspberry Pi | Ordenador monoplaca completo (Single Board Computer) con Linux. | Potencia de cálculo completa, gigabytes de RAM, conectividad Ethernet/Wi-Fi y capacidad para correr herramientas completas de red. | Despliegue de servidores de ataque, sondas remotas de red o centros de automatización en laboratorio. |
Preguntas frecuentes sobre Flipper Zero #
¿Qué es exactamente Flipper Zero?
Es un dispositivo electrónico portátil y multiprotocolo de código abierto diseñado para recibir, decodificar, emular y experimentar con señales físicas en laboratorios de hardware, redes y ciberseguridad.
¿Es legal tener un Flipper Zero en España y Europa?
Sí, es plenamente legal comprarlo y poseerlo. Cuenta con marcado CE y certificación europea de radiocomunicaciones. Lo que sanciona la ley es utilizarlo sobre activos, frecuencias o sistemas ajenos sin consentimiento expreso por escrito.
¿Puede abrir coches modernos?
No. Los vehículos modernos utilizan códigos variables (rolling codes) respaldados por cifrado robusto. Grabar y retransmitir la señal no abre el vehículo y puede desincronizar el mando legítimo.
¿Puede copiar llaves y puertas de garaje?
Solo aquellas que utilicen códigos estáticos no protegidos. Si la puerta implementa tecnologías de código dinámico (KeeLoq y similares), el receptor descartará la señal repetida.
¿Puede duplicar tarjetas bancarias para hacer pagos?
Rotundamente no. El estándar EMV requiere que el chip de la tarjeta genere un criptograma dinámico firmado con una clave secreta que nunca sale del silicio. Flipper no puede generar este criptograma.
¿Viene con Wi-Fi de fábrica?
No. Para incorporar capacidades Wi-Fi es necesario acoplar un accesorio externo a sus pines GPIO, como el Wi-Fi Devboard oficial basado en el chip ESP32.
¿Qué capacidad de tarjeta microSD debo comprar?
Una tarjeta de 16 GB o 32 GB Clase 10 / UHS-I es la opción más recomendada. No compres tarjetas de 256 GB; el bus SPI no las aprovecha y pueden ralentizar el arranque.
¿Qué firmware debo instalar al recibirlo?
El firmware oficial en su canal Release estable mediante la aplicación qFlipper. Evita custom firmwares comunitarios hasta que domines plenamente los conceptos básicos del hardware estándar.
¿Puede dañar equipos o dispositivos si se usa mal?
Sí, especialmente a través del puerto GPIO. Conectar voltajes de 5 V en sus pines de 3,3 V puede quemar el microcontrolador de Flipper o el sensor externo conectado. Trabaja siempre con planos y esquemas claros.
¿Merece la pena en 2026 para aprender ciberseguridad?
Merece mucho la pena si tu objetivo formativo incluye el hardware hacking, las radiocomunicaciones y la seguridad física. Sin embargo, no sustituye la necesidad de dominar redes TCP/IP, administración de Linux y desarrollo de software como bases primordiales.
Conclusión: la verdadera utilidad técnica está en entender el protocolo #
Si utilizas Flipper Zero limitándote a descargar paquetes de archivos anónimos de Internet y pulsar «Emulate», te aburrirás en pocos días y no habrás adquirido ninguna competencia profesional real.
El valor técnico de este dispositivo emerge en el momento en que empiezas a plantearte las preguntas que definen a un analista de ciberseguridad: ¿qué modulación emplea esta portadora? ¿Cómo viaja la trama de bits? ¿El receptor verifica un contador o confía ciegamente en un identificador estático? ¿Por qué la emulación ha fallado?
Para continuar consolidando tus bases técnicas y situar el hardware hacking dentro de una progresión profesional completa, te recomendamos consultar nuestras guías sobre cómo empezar en ciberseguridad desde cero, qué aprender antes de hacking ético, Red Team Roadmap y nuestra recopilación de las 50 mejores herramientas de hacking ético y pentesting. Si buscas profundizar en la electrónica de expansión o evaluar otras plataformas de auditoría física, consulta nuestras guías especializadas sobre Flipper Zero GPIO, UART, SPI, I²C y módulos y las 7 alternativas a Flipper Zero: Proxmark, HackRF, SDR y ESP32. Asimismo, dominar redes para ciberseguridad y Linux para ciberseguridad te aportará el criterio necesario para comprender cualquier tecnología que caiga en tus manos.