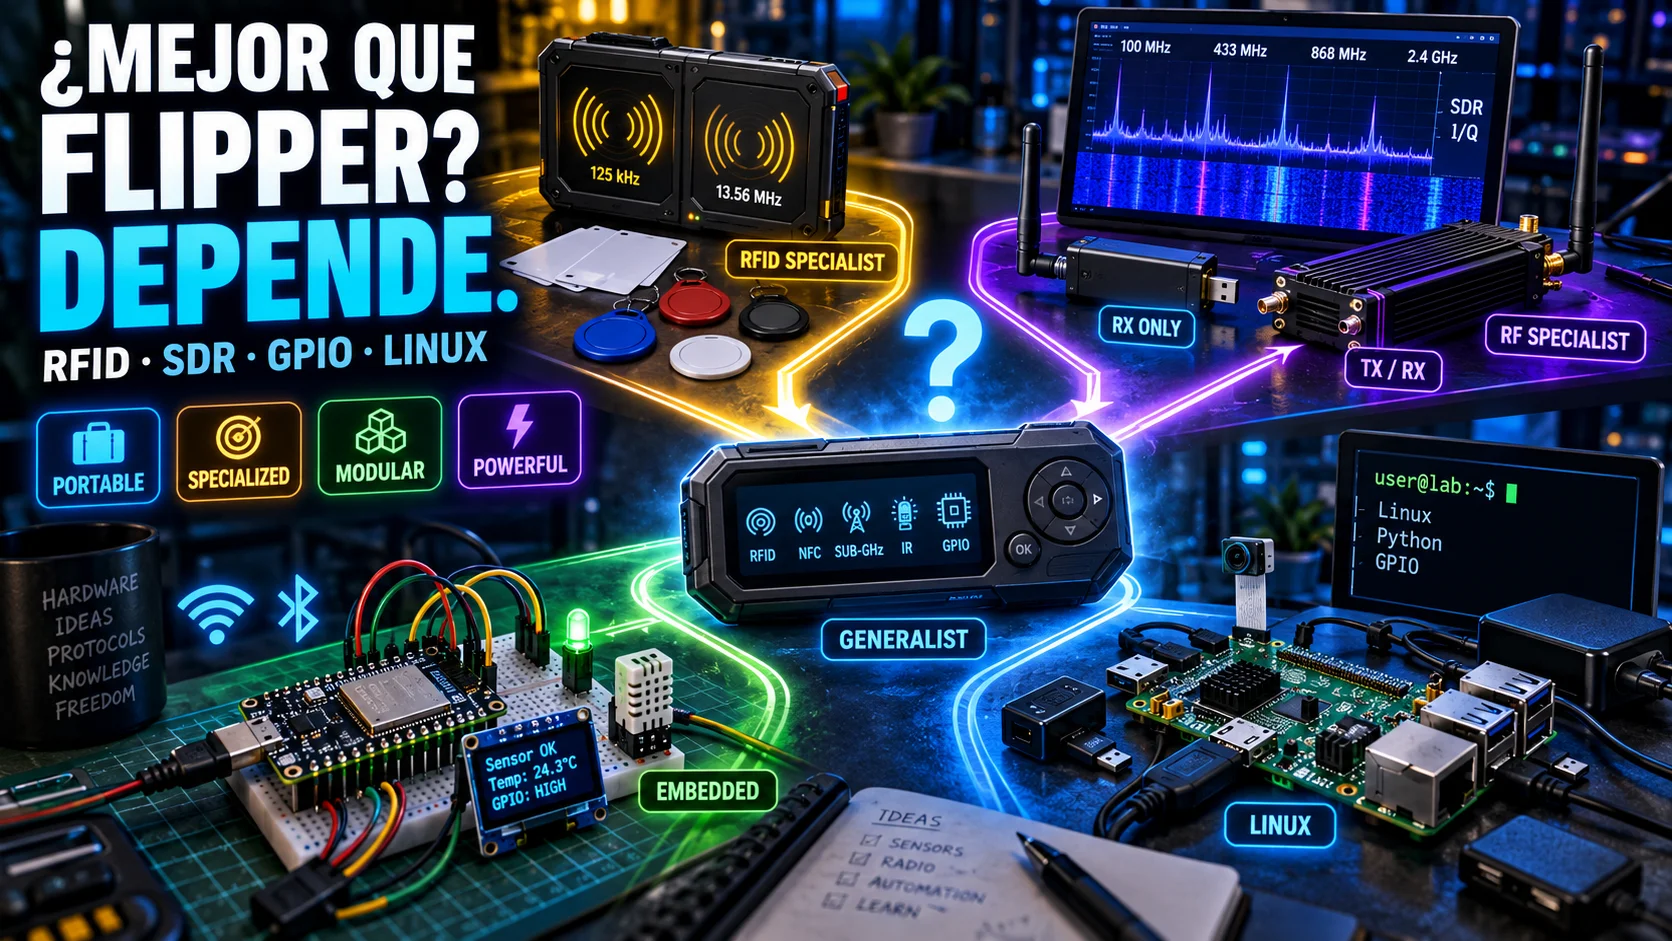
1. ¿Existe algo mejor que Flipper Zero? La falacia del gadget definitivo
Estás valorando adquirir un Flipper Zero para tu laboratorio de ciberseguridad o ya tienes uno en tus manos y te surge la pregunta habitual:
¿Existe en el mercado algún dispositivo que sea mejor que Flipper Zero?
La respuesta técnica y honesta es: sí y no.
Existen en el mercado equipos abrumadoramente más potentes que Flipper Zero para tareas concretas. Sin embargo, no existe hoy en día ningún dispositivo comercial que sea simultáneamente:
MEJOR EN RFID + MEJOR EN NFC + MEJOR EN RADIO + MEJOR EN GPIO + MEJOR EN LINUX + MÁS PORTÁTIL + MÁS INTUITIVOEse es precisamente el error de bulto que cometen numerosas comparativas en internet: enfrentan a Flipper Zero contra un HackRF o contra un Proxmark3 como si fueran dos versiones competidoras de un mismo producto.
Flipper Zero es una multiherramienta portátil multiprotocolo orientada a la exploración rápida sobre el terreno sin necesidad de conectar un ordenador. Un HackRF pertenece al campo de la Radio Definida por Software (SDR) de instrumentación científica; un Proxmark3 es una plataforma de investigación analítica para silicio RFID; y una Raspberry Pi es un ordenador monoplaca completo con sistema operativo Linux.
Por tanto, la pregunta profesional que debes hacerte nunca es “¿cuál gadget es mejor?”, sino:
¿Qué tecnología o protocolo específico necesito aprender y qué herramienta de laboratorio está realmente diseñada para ello?
2. Respuesta rápida: cuál elegir según tu meta de aprendizaje
Si buscas una orientación directa para decidir en qué invertir tu tiempo o presupuesto según tus intereses profesionales actuales, consulta esta tabla de decisión ejecutiva:
| Objetivo Principal de Aprendizaje | Herramienta Recomendada | Naturaleza Técnica |
|---|---|---|
| Multiherramienta portátil de bolsillo | Flipper Zero | Generalista autónoma (pantalla, batería, RFID, Sub-GHz, IR y GPIO). |
| Investigación profunda de tarjetas RFID y NFC | Proxmark3 RDV4 | Especialista en análisis de señales HF/LF, modulación y memoria de transpondedores. |
| Emulación y clonación RFID/NFC ultracompacta | ChameleonUltra | Especialista portátil con control móvil por Bluetooth (SoC nRF52840). |
| Análisis avanzado del espectro radioeléctrico (TX/RX) | HackRF One / HackRF Pro | SDR semidúplex de amplia cobertura (100 kHz a 6 GHz) para procesar muestras I/Q. |
| Aprender radioastronomía y SDR económico (solo RX) | RTL-SDR Blog V4 | Receptor SDR puro de bajo coste (500 kHz a 1,76 GHz) sin riesgo de transmitir. |
| Linux completo, automatización y servidores de red | Raspberry Pi 5 | Computador monoplaca de 64 bits con GPIO de 40 pines y conectividad Gigabit. |
| Electrónica, sensores, Wi-Fi 2,4 GHz y Bluetooth | ESP32 (ESP32-S3) | Microcontrolador económico de alta velocidad para desarrollo embebido e IoT. |
3. Qué hace único a Flipper Zero
Antes de sustituir un dispositivo, es imprescindible comprender qué ventajas diferenciales aporta. Como analizamos en nuestra guía completa de Flipper Zero [2026], el valor del dispositivo no reside en tener el hardware más potente del mercado, sino en su integración integral de componentes bajo un chasis autónomo:
CHASIS INTEGRADO DE FLIPPER ZERO:
├── Microcontrolador Dual-Core STM32WB55RG (Cortex-M4 + Cortex-M0+)
├── Transceptor Sub-GHz CC1101 (300-928 MHz)
├── Lector/Emulador RFID de baja frecuencia (125 kHz)
├── Lector/Emulador NFC de alta frecuencia (13,56 MHz)
├── Transmisor y receptor de infrarrojos (IR)
├── Sonda para llaves electrónicas iButton (Dallas 1-Wire)
├── Cabecera de 18 pines GPIO (UART, SPI, I²C, ADC)
├── Puerto USB-C con soporte BadUSB y emulación HID
├── Conectividad Bluetooth Low Energy (BLE 5.4)
├── Pantalla LCD monocroma de 128x64 píxeles legible a la luz del sol
└── Batería LiPo recargable de 2.100 mAh para operar sin cables
Esto significa que puedes salir a un entorno de pruebas, interactuar con una cerradura RFID, capturar un mando a distancia o verificar una señal digital sin necesidad de cargar con un ordenador portátil, adaptadores USB ni baterías externas.
4. Dividir el problema en 4 áreas técnicas
La versatilidad de Flipper Zero tiene un precio: no puede ser el mejor especialista en todo. Si buscas alternativas, el ecosistema de hardware se divide de forma natural en cuatro grandes disciplinas:
Las 4 disciplinas del hardware hacking
- 1. Tecnologías de identificación por proximidad (RFID y NFC): Frecuencias de 125 kHz y 13,56 MHz, protocolos ISO 14443A/B, ISO 15693, Mifare Classic, Desfire y EM4100.
- 2. Radiofrecuencia y Radio Definida por Software (RF / SDR): Espectro desde ondas cortas hasta microondas (100 kHz a 6 GHz), modulación AM/FM/FSK/ASK, procesado de señales y muestras I/Q.
- 3. Electrónica embebida y buses de hardware (GPIO / Embedded): Microcontroladores, protocolos serie UART, SPI, I²C, lectura de sensores y diseño de circuitos propios.
- 4. Sistemas operativos y redes (Linux / Networking): Pistas de auditoría, herramientas como Wireshark, nmap, scripting en Python y servicios en red.
5. Alternativa 1 — Proxmark3 RDV4: el estándar de oro en RFID/NFC
Si lo que te apasiona de Flipper Zero es investigar sistemas de control de acceso, tarjetas de transporte público o etiquetas de proximidad, Proxmark3 es la plataforma de referencia indiscutible a nivel mundial.
Creado originalmente por Jonathan Westhues, Proxmark3 fue diseñado desde el primer día con una única obsesión: el análisis del silicio RFID sin concesiones.
Características de la revisión Proxmark3 RDV4
- Doble antena de alta sensibilidad: Antenas integradas optimizadas específicamente para baja frecuencia (125/134 kHz) y alta frecuencia (13,56 MHz).
- Módulo de smart cards integrado: Ranura para tarjetas con chip SIM y módulos de contacto ISO 7816.
- Análisis físico de la señal: Capacidad para medir caídas de tensión de la portadora, graficar la señal de osciloscopio en crudo y detectar ataques de timing.
- Ataques criptográficos avanzados: Ejecución de ataques Darkside, Nested, Hardnested y Dictionary attacks contra tarjetas Mifare Classic con sectores protegidos.
- Firmware activo: El repositorio open-source RfidResearchGroup (RRG / Iceman) se actualiza semanalmente con soporte para los transpondedores más recientes del mercado.
El diseño original del Proxmark3 clásico se considera formalmente obsoleto por el fabricante debido a sus limitaciones de memoria interna. Si decides adquirir un equipo, asegúrate de optar por la revisión Proxmark3 RDV4 o por la línea Proxmark3 EVO. Los clones de versiones antiguas carecen de memoria suficiente para compilar los firmwares modernos con la suite de comandos de Iceman.
Flipper Zero frente a Proxmark3 RDV4
Flipper Zero gana en: Portabilidad absoluta (de bolsillo, con pantalla y batería), sencillez inmediata de uso y versatilidad de incluir Sub-GHz e infrarrojos.
Proxmark3 gana en: Capacidad analítica profunda en RFID. Flipper se limita a leer UID o realizar ataques básicos de diccionario precalculado; Proxmark3 puede interceptar la comunicación entre el lector de la pared y la tarjeta (modo snoop), analizar la modulación en crudo y descifrar sectores con llaves desconocidas.
6. Alternativa 2 — ChameleonUltra: emulación compacta portátil
Desarrollado también bajo el paraguas del RFID Research Group, el ChameleonUltra es un llavero inteligente miniaturizado concebido exclusivamente para la emulación y auditoría de tarjetas de proximidad.
Especificaciones del ChameleonUltra
- Procesador: SoC Nordic nRF52840 (ARM Cortex-M4 con soporte nativo de Bluetooth 5.0).
- Doble frecuencia: Opera simultáneamente en 125 kHz (LF) y 13,56 MHz (HF).
- Emulación de alta fidelidad: Permite almacenar hasta 8 ranuras de memoria con tarjetas Mifare Classic, Ultralight, EM4100 o HID Prox, emulando la respuesta física del chip con tiempos de latencia imperceptibles para los lectores comerciales.
- Conectividad móvil: Aplicación oficial para iOS, Android, Linux, Windows y macOS conectada mediante USB-C o Bluetooth Low Energy.
¿Cuándo elegirlo frente a Flipper Zero? Si en tu día a día solo utilizas Flipper para emular tus propias tarjetas de acceso y no empleas el Sub-GHz ni los infrarrojos, ChameleonUltra es un dispositivo mucho más discreto, pequeño, ligero y con mayor capacidad de ranuras de emulación RFID.
7. Alternativa 3 — HackRF One y HackRF Pro: el salto a la Radio Definida por Software
Si lo que te fascina de Flipper Zero es el menú Sub-GHz y capturar señales inalámbricas en el aire, es momento de descubrir la Radio Definida por Software (SDR).
Flipper Zero utiliza un transceptor integrado CC1101 optimizado para bandas estrechas específicas (300-348 MHz, 387-464 MHz y 779-928 MHz). En cambio, una plataforma SDR como HackRF elimina los filtros fijos y convierte las ondas electromagnéticas en muestras matemáticas crudas (muestras I/Q) para procesarlas en tu ordenador:
HackRF One: especificaciones técnicas
- Rango de frecuencias: Desde 1 MHz hasta 6 GHz en continuo.
- Capacidad: Transmisión y recepción semidúplex (Half-Duplex).
- Tasa de muestreo: Hasta 20 millones de muestras por segundo (20 MSPS) con resolución de 8 bits en cuadratura (I/Q).
- Software: Integración total con herramientas profesionales de ingeniería como GNU Radio, SDR#, GQRX y Universal Radio Hacker (URH).
La evolución técnica: HackRF Pro en 2026
La empresa creadora, Great Scott Gadgets, lanzó la nueva generación de esta mítica plataforma: el HackRF Pro:
Mejoras del nuevo HackRF Pro
- Rango extendido: Cobertura desde 100 kHz hasta 6 GHz, mejorando radicalmente la recepción en frecuencias de onda media y corta.
- Conectividad moderna: Puerto USB-C nativo de alta velocidad.
- Oscilador TCXO integrado: Precisión de reloj de 0,5 ppm, eliminando la deriva térmica de frecuencia sin necesitar módulos externos.
- Filtrado y blindaje RF: Chasis con aislamiento metálico frente a interferencias espurias y protecciones electrostáticas reforzadas en la entrada de antena.
Un equipo HackRF tiene capacidad para transmitir ondas en casi cualquier banda del espectro electromagnético (incluyendo frecuencias aeronáuticas, servicios de emergencias y telefonía móvil). Emitir señales sin licencia o fuera de las bandas de uso común desreguladas (ISM) es un delito tipificado por la ley de telecomunicaciones. En tu proceso formativo, opera siempre en modo recepción o utiliza cargas ficticias (Dummy Loads) y jaulas de Faraday en tu mesa de trabajo.
8. Alternativa 4 — RTL-SDR Blog V4: la opción económica para escuchar el espectro
Muchos entusiastas cometen el error de gastar más de 300 € en un HackRF cuando lo único que desean es aprender radiofrecuencia y analizar señales digitales. Para ese objetivo, la herramienta reina es el RTL-SDR Blog V4 (con un coste inferior a 40 €).
Características del RTL-SDR Blog V4
- Chipset: Sintonizador Rafael Micro R828D combinado con el conversor analógico-digital Realtek RTL2832U.
- Rango de recepción: Desde 500 kHz hasta 1,766 GHz continuos.
- Ancho de banda: Hasta 2,4 MHz estables en tiempo real sin pérdida de muestras.
- Capacidad de transmisión: NINGUNA (Receiver Only). No emite un solo milivatio.
¿Por qué la ausencia de transmisión es una ventaja para estudiantes? Porque elimina de raíz cualquier riesgo legal de interferir accidentalmente en una frecuencia protegida. Te permite concentrarte al 100 % en observar el espectro, entender el ancho de banda, medir la relación señal/ruido (SNR) y desmodular paquetes digitales.
9. Alternativa 5 — Raspberry Pi 5: el entorno Linux real
Otra consulta recurrente es si una Raspberry Pi puede hacer el trabajo de Flipper Zero. La respuesta requiere entender que estamos ante naturalezas computacionales distintas:
Raspberry Pi 5 frente al microcontrolador de Flipper
Una Raspberry Pi 5 es un ordenador completo con procesador Quad-Core ARM Cortex-A76 a 2,4 GHz, hasta 16 GB de RAM LPDDR4X y un sistema operativo GNU/Linux completo (Debian / Raspberry Pi OS).
- Ejecuta servidores web, bases de datos, entornos virtuales de Python, contenedores Docker y herramientas de compilación pesadas.
- Incorpora un conector GPIO de 40 pines a 3,3 V gestionado por el controlador RP1 con soporte para múltiples buses UART, SPI, I²C y PWM.
- Para dominar la administración de estos entornos, te recomendamos nuestra guía especializada sobre Linux para ciberseguridad y auditoría de sistemas.
La diferencia: Raspberry Pi no incluye de fábrica antenas de 125 kHz, ni transceptor de 433 MHz, ni emulador de infrarrojos. Si deseas construir un dispositivo similar, debes adquirir módulos USB externos (como un lector NFC ACR122U o un sintonizador RTL-SDR) y conectarlos por cable. Sacrificas la portabilidad de bolsillo, pero ganas una potencia de cálculo miles de veces superior.
10. Alternativa 6 — ESP32: microcontrolador versátil de bajo coste
Si tu curiosidad se inclina hacia la electrónica, los sensores y el desarrollo de hardware embebido, el microcontrolador ESP32 (creado por Espressif Systems) es la opción con mayor retorno educativo por euro invertido (módulos disponibles desde menos de 6 €).
El potente ESP32-S3 en 2026
- Procesador: Doble núcleo Xtensa LX7 a 240 MHz con instrucciones vectoriales para inteligencia artificial en el borde.
- Conectividad inalámbrica nativa: Wi-Fi 802.11 b/g/n (2,4 GHz) y Bluetooth 5.0 LE / Mesh.
- Capacidades de hardware: Hasta 45 pines GPIO configurables, canales ADC de alta resolución, controladores táctiles capacitivos, interfaces USB OTG nativas y buses UART, SPI e I²C.
- Ecosistema de programación: Programable con el framework oficial ESP-IDF en C/C++, con Arduino IDE, o mediante MicroPython y CircuitPython.
En Flipper Zero la electrónica ya viene soldada y empaquetada con una interfaz prediseñada. Con un ESP32, tú eres quien debe cablear el sensor en la protoboard, calcular las resistencias y programar el bucle de lectura. Enseña muchísima más ingeniería real que presionar botones en una pantalla LCD. Para aprender a interconectar ambos equipos por cable serie, consulta nuestra guía sobre Flipper Zero GPIO y módulos: UART, SPI e I²C.
11. La estación de laboratorio modular
En lugar de obsesionarse por encontrar un único aparato que lo integre todo, los profesionales de ciberseguridad construyen estaciones de trabajo modulares:
ESTACIÓN DE LABORATORIO MODULAR:
├── [Núcleo de Cómputo] ──────▶ Portátil o Raspberry Pi 5 con Linux
├── [Exploración RF] ─────────▶ RTL-SDR Blog V4 o HackRF One por USB
├── [Auditoría RFID/NFC] ─────▶ Proxmark3 RDV4 conectado por USB
├── [Prototipado Embebido] ───▶ ESP32 en protoboard con cables jumper
└── [Multiherramienta Móvil] ──▶ Flipper Zero en el bolsillo para trabajo de campo
Esta aproximación modular ofrece una ventaja aplastante: puedes renovar o sustituir un módulo individual cuando la tecnología avance sin tener que tirar a la basura todo tu laboratorio.
12. Los supuestos «Flipper Killers»: hardware vs producto terminado
Con frecuencia aparecen en foros y campañas de financiación colectiva proyectos bautizados comercialmente como el «Flipper Killer definitivo» (como los proyectos Superior Boy o M1). Prometen integrar Wi-Fi, pantallas táctiles y procesadores de 240 MHz en una única placa.
Sin embargo, la inmensa mayoría de estos proyectos tropieza con la misma realidad:
Soldar una lista de componentes en una placa de circuito impreso (PCB) no equivale a crear un producto tecnológico usable.
El valor invisible de Flipper Zero
El éxito de Flipper Zero reside en su ecosistema de software y soporte a largo plazo: un sistema operativo estable basado en FreeRTOS, actualizaciones automáticas continuadas, una comunidad activa con miles de aplicaciones de código abierto, documentación técnica impecable y una carcasa ergonómica moldeada por inyección.
Un dispositivo con un microcontrolador más rápido pero con un firmware repleto de errores (crashes continuos), sin batería protegida y sin documentación oficial, termina acumulando polvo en un cajón a las dos semanas.
13. 6 Criterios técnicos para evaluar herramientas
Antes de comprar cualquier herramienta para tu laboratorio, evalúa estos seis factores objetivos:
- Protocolo que deseas dominar: ¿Buscas señales de 433 MHz, tarjetas NFC bancarias, microcontroladores o redes Wi-Fi empresariales?
- Nivel de profundidad: ¿Deseas simplemente reproducir un código pregrabado o analizar matemáticamente la desmodulación I/Q en GNU Radio?
- Autonomía y ergonomía: ¿Necesitas que funcione con batería en la mano o vas a trabajar sentado en tu mesa junto a un ordenador?
- Curva de aprendizaje: Flipper se aprende en media hora; Proxmark3 y HackRF requieren semanas de estudio teórico de protocolos y física de ondas.
- Madurez del firmware: Revisa el repositorio de GitHub: ¿cuándo se hizo el último commit? ¿Hay manuales y foros activos?
- Régimen regulatorio: ¿El equipo puede emitir interferencias ilegales? Ten siempre claro qué normativas aplican a la transmisión en tu país.
14. Matriz comparativa completa
Compara las capacidades técnicas de cada plataforma frente a frente:
| Dispositivo | RFID / NFC | Radio / SDR | Wi-Fi Nativo | GPIO | Sistema Operativo | Operación Autónoma |
|---|---|---|---|---|---|---|
| Flipper Zero | Lectura/Emulación (LF y HF básica). | Sub-GHz (CC1101, 300-928 MHz). | No (requiere módulo externo). | 13 pines (3,3 V CMOS). | FreeRTOS en STM32. | Excelente (pantalla y batería). |
| Proxmark3 RDV4 | Sobresaliente (análisis profundo y cracking). | No aplica (especialista RFID). | No. | Pines de testeo internos. | Firmware bare-metal / FPGA. | Limitada (requiere PC o módulo BLE). |
| ChameleonUltra | Muy alta (emulación compacta 8 ranuras). | No aplica. | No (Bluetooth LE). | No expuesto al usuario. | Firmware nRF52840. | Alta (llavero con botones). |
| HackRF One / Pro | No integrada. | Sobresaliente (100 kHz - 6 GHz, TX/RX). | Solo como señal RF en crudo. | Conectores de expansión interna. | Firmware CPLD / FPGA + Host. | Baja (requiere PC o PortaPack). |
| RTL-SDR V4 | No. | Alta (500 kHz - 1,76 GHz, Solo RX). | Solo como señal RF en crudo. | No dispone. | Driver USB en ordenador. | Nula (requiere PC o móvil Android). |
| Raspberry Pi 5 | Mediante lectores USB externos. | Mediante dongles SDR USB. | Sí (Wi-Fi 802.11ac dual). | 40 pines (3,3 V completos). | GNU/Linux completo. | Media (requiere alimentación externa). |
| ESP32-S3 | Mediante módulos SPI (ej. RC522). | Limitado a 2,4 GHz BLE/Wi-Fi. | Sí (Wi-Fi 2,4 GHz nativo). | Hasta 45 pines configurables. | FreeRTOS / MicroPython. | Alta (alimentable con batería externa). |
15. Hojas de ruta de aprendizaje por disciplina
No compres herramientas al azar. Elige tu especialidad y sigue esta progresión de estudio estructurada:
Ruta 1: Especialización en RFID y Control de Acceso
FUNDAMENTOS DE IDENTIFICACIÓN
   ↓ (Entender campos magnéticos, acoplamiento inductivo y frecuencias LF 125 kHz vs HF 13,56 MHz)
NORMAS ISO (ISO 14443A/B, ISO 15693 e ISO 7816)
   ↓ (Estructura de tramas, cascadas de selección UID y comandos APDU)
EXPLORACIÓN BÁSICA CON FLIPPER ZERO
   ↓ (Lectura de credenciales propias y comprensión de sectores de memoria)
INVESTIGACIÓN ANALÍTICA CON PROXMARK3 RDV4
   ↓ (Análisis de modulación analógica, snoop de comunicaciones y auditoría criptográfica)
Ruta 2: Especialización en Radio y Espectro Electromagnético (SDR)
FÍSICA DE ONDAS Y TELECOMUNICACIONES
   ↓ (Frecuencia, longitud de onda, ancho de banda y desfasaje)
MODULACIONES ANALÓGICAS Y DIGITALES
   ↓ (AM, FM, ASK, FSK, PSK y constelaciones de fase)
RECEPCIÓN ECONÓMICA CON RTL-SDR BLOG V4
   ↓ (Visualización en cascada/waterfall y desmodulación de señales públicas)
PROCESADO DIGITAL CON GNU RADIO Y HACKRF ONE / PRO
   ↓ (Muestras I/Q, diseño de diagramas de bloques y análisis bidireccional en laboratorio)
Ruta 3: Especialización en Sistemas Embebidos e IoT
ELECTRICIDAD BÁSICA Y LEY DE OHM
   ↓ (Voltaje, corriente, resistencias y lógica digital de 3,3 V)
BUSES DE COMUNICACIÓN SERIE (UART, SPI, I²C)
   ↓ (Sincronización, direccionamiento y lectura de memorias EEPROM)
DESARROLLO DE DISPOSITIVOS CON ESP32
   ↓ (Creación de sensores, telemetría y comunicación inalámbrica)
AUDITORÍA DE FIRMWARE Y HARDWARE HACKING
   ↓ (Extracción de consolas por UART, depuración SWD y análisis de seguridad defensivo)
16. 4 Laboratorios integrando múltiples dispositivos en casa
El verdadero conocimiento se adquiere cuando pones a dialogar varias herramientas entre sí en tu mesa de trabajo:
Lab 1: Construir un nodo IoT con ESP32 y auditarlo
Objetivo: Entender la superficie de ataque de un dispositivo embebido.
Práctica: Conecta un sensor de temperatura a un ESP32 y programa un servidor web básico en tu red local. Analiza con Wireshark las peticiones HTTP y conecta el Flipper Zero a los pines UART del ESP32 para verificar si el firmware expone credenciales o contraseñas en los mensajes de depuración.
Lab 2: Observación de espectro Sub-GHz con RTL-SDR y Flipper
Objetivo: Visualizar las diferencias entre un receptor de paquetes y un analizador de espectro.
Práctica: Conecta el RTL-SDR al ordenador y abre un software como SDR#. Sintoniza la frecuencia de 433,92 MHz. Emite una señal de prueba desde Flipper Zero y observa en el waterfall del ordenador la potencia del lóbulo principal, los armónicos laterales y el ancho de banda real de la modulación FSK.
Lab 3: Comparativa de lectura RFID: Flipper Zero frente a Proxmark3
Objetivo: Analizar la diferencia entre leer un número de serie y auditar un chip.
Práctica: Toma una tarjeta Mifare Classic de laboratorio. Léela con Flipper Zero (obtendrás el UID y los sectores descifrados por diccionario estándar). A continuación, colócala sobre la antena HF de un Proxmark3 y ejecuta el comando hf mf chk para calcular las claves mediante ataques estadísticos sobre el generador de números pseudoaleatorios (PRNG).
Lab 4: Puente de telemetría UART entre Flipper y Raspberry Pi
Objetivo: Monitorización sin cables de un servidor Linux.
Práctica: Habilita la consola serie de tu Raspberry Pi en los pines GPIO 14 y 15. Conecta las líneas TX, RX y masa al Flipper Zero y utiliza la aplicación USB-UART Bridge para acceder a la terminal de Linux de la Raspberry Pi desde tu ordenador portátil sin necesidad de conexión Ethernet ni Wi-Fi.
17. Preguntas frecuentes sobre alternativas a Flipper Zero
1. ¿Cuál es la mejor alternativa a Flipper Zero?
No existe un sustituto universal directo porque Flipper Zero es una multiherramienta generalista integrada. La mejor alternativa depende del área técnica que desees profundizar: Proxmark3 RDV4 o ChameleonUltra para RFID/NFC, HackRF One/Pro o RTL-SDR para Radio Definida por Software, ESP32 para electrónica y microcontroladores, y Raspberry Pi 5 para Linux y automatización.
2. ¿Proxmark3 es mejor que Flipper Zero?
Para investigación rigurosa de tarjetas RFID y NFC (125 kHz y 13,56 MHz), Proxmark3 RDV4 es infinitamente superior en análisis de modulación, cracking de claves y volcado de memoria profunda. Sin embargo, carece de pantalla, batería integrada, radio Sub-GHz, infrarrojos y la facilidad de uso portátil de Flipper Zero.
3. ¿Qué Proxmark debería considerar actualmente?
El modelo original Proxmark3 está formalmente catalogado como obsoleto por sus creadores. En 2026, las revisiones vigentes y soportadas por la comunidad son Proxmark3 RDV4 y la línea Proxmark3 EVO.
4. ¿ChameleonUltra sustituye Flipper Zero?
Solo en el ámbito de emulación y clonación portátil de credenciales RFID y NFC. ChameleonUltra está construido sobre un SoC nRF52840 y optimizado exclusivamente para emulación de alta fidelidad con control móvil por Bluetooth, pero no dispone de Sub-GHz, GPIO libre ni emulación de mandos IR.
5. ¿HackRF es mejor que Flipper Zero?
Para el análisis del espectro radioeléctrico (SDR), HackRF es abrumadoramente más potente: cubre desde 1 MHz hasta 6 GHz (100 kHz a 6 GHz en HackRF Pro) y procesa muestras I/Q brutas con software como GNU Radio. No obstante, no incluye pantalla, batería ni transceptores dedicados para RFID o NFC.
6. ¿Qué es HackRF Pro?
Es la evolución de la plataforma HackRF lanzada por Great Scott Gadgets. Amplía el rango de frecuencias de 100 kHz a 6 GHz, incorpora conector USB-C, oscilador TCXO de alta estabilidad, FPGA avanzada, mayor blindaje frente a ruido y mejores protecciones de entrada RF, conservando compatibilidad con el ecosistema de software previo.
7. ¿Qué es mejor para empezar: HackRF o RTL-SDR?
Para principiantes que desean iniciarse en radio definida por software, RTL-SDR Blog V4 es la elección ideal: es extremadamente económico (menos de 40 €), solo recibe señales (evitando riesgos legales de interferencias accidentales) y cubre de 500 kHz a 1,766 GHz.
8. ¿Raspberry Pi sustituye Flipper Zero?
No de forma directa de fábrica. Raspberry Pi es un ordenador con sistema operativo Linux completo, ideal para servidores, Python y redes. Para realizar lo que hace Flipper Zero, requiere conectar accesorios externos (un receptor SDR, un lector NFC USB y módulos adicionales), sacrificando la portabilidad de bolsillo.
9. ¿ESP32 es una alternativa barata a Flipper?
Es la mejor plataforma de bajo coste para aprender desarrollo embebido, IoT, Wi-Fi 2,4 GHz y Bluetooth. Modelos como el ESP32-S3 ofrecen gran potencia de procesamiento y decenas de pines GPIO, aunque debes construir el circuito, la alimentación y programar el firmware por tu cuenta.
10. ¿Puedo construir mi propio Flipper con ESP32?
Sí, existen proyectos comunitarios de código abierto que combinan un ESP32 con módulos CC1101 (Sub-GHz), PN532 (NFC) y pantallas SPI. Sin embargo, requiere ensamblar hardware y depurar firmware, lo que representa un proyecto de ingeniería y no la compra de un producto comercial terminado.
11. ¿Cuál es mejor para aprender hardware hacking?
La combinación más pedagógica consiste en utilizar ESP32 y Raspberry Pi para construir tus propios dispositivos de laboratorio, y emplear Flipper Zero, Proxmark3 o RTL-SDR para auditar sus señales y protocolos físicos de comunicación.
18. Conclusión: construye el laboratorio adecuado para tu objetivo
Al evaluar el universo de herramientas de ciberseguridad física y radiofrecuencia, la conclusión definitiva se resume en una metáfora elemental:
Si preguntas qué es mejor que una navaja suiza, la respuesta depende de si necesitas taladrar una pared, cortar un tronco o soldar un circuito. Una navaja es fantástica por su portabilidad, pero en un taller profesional cada tarea exige su herramienta especializada.
Con Flipper Zero ocurre exactamente lo mismo:
- Si quieres profundizar en RFID y tarjetas inteligentes: el camino es Proxmark3.
- Si quieres aprender ondas, desmodulación y espectro: el camino es SDR (RTL-SDR y HackRF).
- Si quieres entender electrónica y microcontroladores: el camino es ESP32.
- Si quieres dominar servidores, automatización y redes: el camino es Raspberry Pi con Linux.
- Y si deseas un dispositivo versátil para explorar un poco de todo sin complicaciones: Flipper Zero sigue siendo una herramienta insustituible.
La arquitectura completa del clúster Flipper Zero
Para dominar cada faceta de esta plataforma con rigor profesional y sin falsas expectativas, consulta nuestra trilogía temática:
- El análisis pilar: Conoce todas sus capacidades en Flipper Zero: qué es, cómo funciona y qué puedes hacer [2026].
- Electrónica y desarrollo: Domina la cabecera superior con nuestra guía de Flipper Zero GPIO y módulos: UART, SPI e I²C.
- Especialización: Elige tu instrumental avanzado con esta comparativa de alternativas.
Y si tu objetivo final es la ciberseguridad profesional en entornos corporativos, sitúa este conocimiento dentro de los fundamentos de redes, protocolos y sistemas con la Ruta Red Team de Achirou.