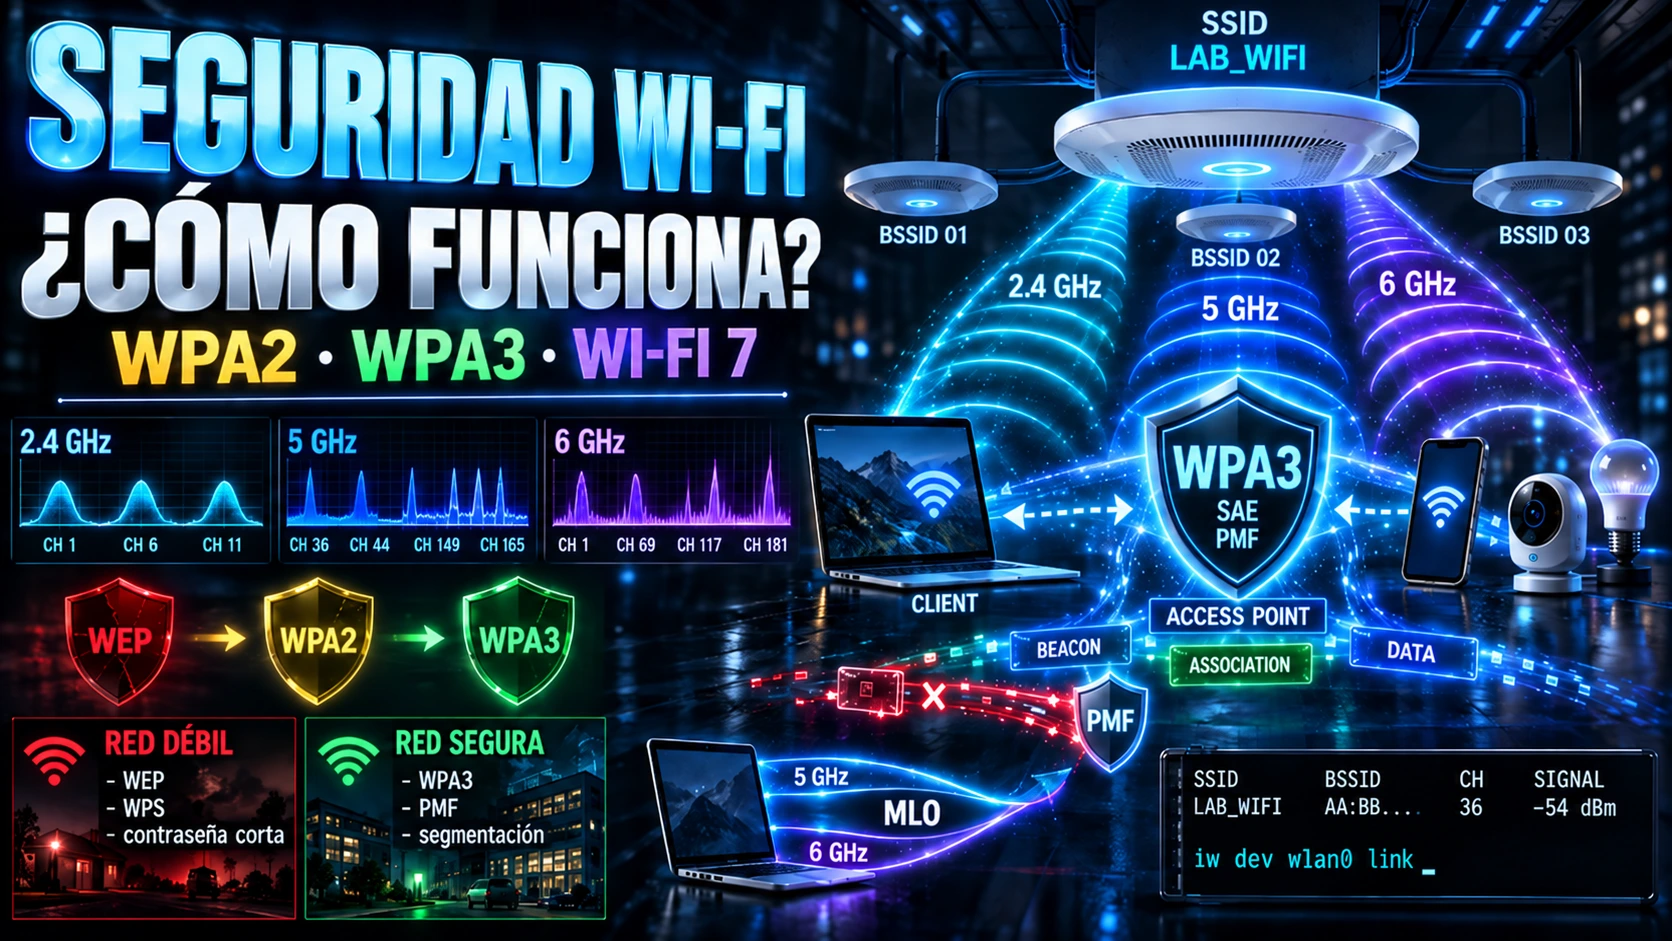
Todos utilizamos Wi-Fi, pero usarlo no equivale a entenderlo. Una conexión inalámbrica combina radiofrecuencia, tramas 802.11, autenticación, asociación, negociación de claves y, después, conectividad IP.
Para quien estudia redes para ciberseguridad o necesita diagnosticar y proteger una WLAN, la pregunta no es solo “¿tengo señal?”, sino qué radio, BSSID, canal, método de autenticación y política de seguridad intervienen. Esta guía se centra en esos fundamentos y en cómo verificarlos desde Linux y Wireshark.
Conceptos Wi-Fi que todo profesional debe dominar #
Estos términos aparecen de forma recurrente al analizar una WLAN. Las descripciones distinguen el concepto técnico de su impacto operativo y evitan asumir que una banda, un cifrado o una función se comportan igual en todas las regiones y equipos.
| Concepto | Significado | Qué debes recordar |
|---|---|---|
| WLAN | Wireless Local Area Network | Red local inalámbrica; Wi-Fi implementa la familia IEEE 802.11. |
| AP | Access Point | Da acceso 802.11 a una red; un AP dedicado suele puentear tráfico hacia la LAN. |
| STA | Station | Entidad 802.11 que participa como estación; en uso cotidiano suele ser el cliente. |
| SSID | Service Set Identifier | Identificador lógico de la red, de 0 a 32 octetos según IEEE 802.11. |
| BSSID | Basic Service Set Identifier | Identificador de 48 bits de un BSS; normalmente tiene formato de dirección MAC, pero no debe interpretarse siempre como “la MAC física” del equipo. |
| 2,4 / 5 / 6 GHz | Bandas usadas por Wi-Fi | Canales y potencia dependen del dominio regulatorio. En España/UE, 6 GHz para WAS/RLAN se armoniza en 5945–6425 MHz. |
| RSSI | Received Signal Strength Indicator | Indicador de señal recibida; su interpretación exacta depende de hardware/driver y debe cruzarse con SNR, reintentos y tasa. |
| WPA2 | Wi-Fi Protected Access 2 | Familia de seguridad ampliamente desplegada; en configuraciones actuales se debe evitar el legado TKIP. |
| WPA3 | Wi-Fi Protected Access 3 | En Personal usa SAE; WPA3 exige Protected Management Frames (PMF) en la certificación. |
| SAE | Simultaneous Authentication of Equals | Intercambio autenticado por contraseña resistente a ataques de diccionario offline pasivos. |
| PMF | Protected Management Frames | Protege la integridad/autenticidad de determinadas tramas robustas de gestión; no elimina toda posible denegación de servicio por radio. |
| OWE | Opportunistic Wireless Encryption | Cifra el medio en una red sin contraseña, pero no autentica por sí solo la identidad del AP. |
| MLO | Multi-Link Operation | Wi-Fi 7 puede usar múltiples enlaces; el modo concreto y la simultaneidad dependen de la implementación. |
Wi-Fi no es Internet: la distinción arquitectónica #
Wi-Fi describe el enlace local inalámbrico; Internet es un servicio alcanzado después mediante IP y el encaminamiento de la red. Un equipo puede estar correctamente asociado a un AP y, aun así, no tener salida a Internet por un problema de DHCP, DNS, puerta de enlace, firewall o proveedor.
Por eso el diagnóstico debe separar capas. Si necesitas revisar qué ocurre después de la WLAN, la guía de Traceroute y Tracepath en Linux cubre el camino IP y los saltos de red.
- Enlace Wi-Fi correcto, Internet caído: la asociación puede ser estable y el problema estar en DNS, DHCP, routing o WAN.
- Internet disponible en el router, Wi-Fi degradado: interferencia, contención, roaming o señal insuficiente pueden afectar únicamente al tramo radio.
Qué es una WLAN: IEEE 802.11 y la guía de seguridad de NIST #
La referencia normativa para el funcionamiento de las WLAN es la familia IEEE 802.11. NIST no define el estándar Wi-Fi: publica orientación de seguridad. Su SP 800-153 describe una WLAN como un conjunto de dispositivos de red inalámbricos en un área geográfica limitada que intercambian datos mediante comunicaciones de radio.
La aportación de NIST es especialmente útil desde el punto de vista defensivo: la seguridad de una WLAN depende del ciclo de vida completo y de componentes como clientes, AP y switches inalámbricos, no únicamente de la contraseña.
- Diseño y configuración de la WLAN.
- Seguridad de AP, controladoras y clientes.
- Autenticación y gestión de identidades cuando corresponda.
- Evaluación, mantenimiento y monitorización continua.
Distinción importante: IEEE 802.11 es el estándar técnico; NIST SP 800-153 es una guía de seguridad y sus recomendaciones deben adaptarse al entorno.
Access Point vs. Router: desenredando la arquitectura #
En un router doméstico es habitual que varias funciones estén integradas en el mismo equipo: router/NAT, switch, servidor DHCP, firewall y punto de acceso. Que estén en la misma caja no significa que sean la misma función.
En una arquitectura empresarial, un AP dedicado suele proporcionar acceso inalámbrico y puentear tráfico hacia la infraestructura cableada; el routing, las políticas de firewall, DHCP o la gestión central pueden residir en otros componentes. Existen productos que combinan funciones, por lo que conviene hablar del rol lógico, no asumirlo por la carcasa.
Station (STA): el cliente Wi-Fi #
En IEEE 802.11, una station (STA) es una entidad que participa en la WLAN. En el uso cotidiano suele referirse al cliente: portátil, teléfono, tablet, sensor o equipo de laboratorio con una interfaz Wi-Fi compatible.
En Linux, el subsistema inalámbrico moderno utiliza cfg80211/nl80211; la herramienta iw permite consultar los tipos de interfaz que realmente soporta el adaptador. La documentación oficial del kernel enumera, entre otros, managed/station, monitor, AP, mesh e IBSS. No todos los chipsets/controladores soportan todos los modos.
Si estás explorando hardware multiprotocolo, recuerda que un Flipper Zero no incorpora Wi-Fi nativo como una tarjeta 802.11 convencional: para funciones Wi-Fi se emplean módulos externos compatibles. Esto evita confundir “dispositivo de seguridad inalámbrica” con “STA Wi-Fi”.
SSID vs. BSSID: el mapa invisible de tu red #
SSID identifica lógicamente una red. Varios AP pueden anunciar el mismo SSID para ofrecer cobertura continua. El BSSID identifica un Basic Service Set concreto mediante un valor de 48 bits con formato de dirección MAC; en equipos modernos pueden existir BSSID virtuales, por lo que no siempre equivale a una única “MAC física” del chasis.
SSID: EMPRESA
 ├─ BSSID A → AP/Radio/Celda A
 ├─ BSSID B → AP/Radio/Celda B
 └─ BSSID C → AP/Radio/Celda C
Para investigar cortes o roaming, registrar el BSSID es más útil que limitarse al nombre del SSID: permite saber a qué celda estaba asociado el cliente en cada momento.
Las tres bandas que debes conocer en 2026: 2,4 GHz, 5 GHz y 6 GHz #
Las bandas disponibles no son universales: dependen del país, del dominio regulatorio configurado en el equipo y de las capacidades del AP/cliente. Para una audiencia en España, conviene usar como referencia el CNAF 2026 y las decisiones armonizadas de la Unión Europea.
1. 2,4 GHz: compatibilidad y contención
En Europa, Wi-Fi utiliza la banda 2400–2483,5 MHz. Tiene buena compatibilidad y suele ofrecer mayor alcance práctico que bandas superiores, pero comparte espectro con múltiples tecnologías y puede congestionarse con facilidad. Con canales de 20 MHz, 1/6/11 es una planificación no solapada muy habitual, aunque la disponibilidad exacta de canales depende del dominio regulatorio.
2. 5 GHz: más canales, con condiciones regulatorias
La UE armoniza para WAS/RLAN los bloques 5150–5350 MHz y 5470–5725 MHz, con condiciones distintas según subbanda y escenario de uso. En determinadas partes de 5 GHz se exigen mecanismos de coexistencia como DFS para proteger servicios de radar. Por eso no es correcto convertir el rango 5150–5875 MHz en una regla universal para Wi-Fi de 5 GHz.
3. 6 GHz: Wi-Fi 6E/7, pero no el mismo espectro en todo el mundo
En la Unión Europea, la banda armonizada para WAS/RLAN es 5945–6425 MHz (480 MHz) y la Decisión de Ejecución (UE) 2025/913 actualiza sus condiciones técnicas. Otras regiones, como Estados Unidos, han habilitado un rango mayor; por eso la cifra 5925–7125 MHz no debe presentarse como “la banda Wi-Fi de 6 GHz” universal.
La banda de 6 GHz evita buena parte del legado de generaciones antiguas y habilita canales muy anchos, pero alcance, potencia permitida, uso interior/exterior y disponibilidad de canales siguen sujetos a regulación y dispositivo. En la UE, por ejemplo, los dispositivos LPI están sujetos a condiciones específicas de uso interior y potencia.
Wi-Fi 7: 802.11be, Multi-Link Operation (MLO) y 320 MHz #
Wi-Fi 7 corresponde a la generación basada en IEEE 802.11be-2024 (Extremely High Throughput). El estándar fue publicado por IEEE en 2025 y, en 2026, ya existe hardware comercial y certificación Wi-Fi CERTIFIED 7.
- Canales de hasta 320 MHz: forman parte de 802.11be y se asocian a la banda de 6 GHz donde la regulación deja espectro suficiente. Su disponibilidad real depende del país.
- 4K-QAM (4096-QAM): aumenta la densidad de bits por símbolo frente a 1024-QAM, pero requiere condiciones de señal suficientemente buenas; no es una ganancia constante en cualquier distancia.
- Multi-Link Operation (MLO): permite que un dispositivo multi-link opere mediante más de un enlace. IEEE y la certificación contemplan distintos modos; no todos los productos usan varias bandas de forma simultánea ni de la misma manera.
Desde seguridad, Wi-Fi 7 no invalida los fundamentos: siguen importando autenticación, cifrado, PMF, segmentación y configuración. Lo que aumenta es la complejidad de observación: para analizar todos los enlaces de una sesión MLO pueden hacer falta varias radios/capturas coordinadas, y el resultado depende del modo MLO empleado.
Referencia: IEEE 802.11be-2024.
Canales, ancho de banda y la física del RSSI #
Wi-Fi comparte el medio radioeléctrico. El acceso al canal utiliza mecanismos como CSMA/CA, y la capacidad útil depende de cuántas estaciones compiten, del ruido/interferencia, del ancho de canal, de la modulación, de los reintentos y de las capacidades de cada equipo.
Ancho de canal: más ancho no siempre significa mejor
Un canal más ancho puede elevar la capacidad pico, pero también consume más espectro y reduce las posibilidades de reutilización espacial. En entornos densos, 20 o 40 MHz pueden ofrecer un resultado más estable que 80/160 MHz; en otros escenarios, un ancho mayor es apropiado. No existe un ancho universalmente óptimo. Se decide mediante diseño RF y medición.
RSSI: útil, pero no es una nota universal
Muchos drivers muestran la señal en dBm, pero los umbrales del tipo “−67 bueno / −78 malo” son heurísticas de diseño, no límites del estándar. Para diagnosticar, correlaciona señal con SNR cuando esté disponible, MCS/tasa negociada, reintentos, pérdida de paquetes, latencia y comportamiento de la aplicación.
Dos clientes pueden comportarse de manera distinta con un RSSI similar por diferencias de antena, chipset, driver, orientación física o interferencia.
Cómo se conecta un cliente: el proceso de asociación 802.11 #
El orden exacto varía según el método de seguridad, por lo que conviene evitar un único flujo que mezcle WPA2 y WPA3:
- Descubrimiento: el cliente conoce BSS disponibles mediante beacons y/o probing.
- Autenticación 802.11: en WPA2-Personal normalmente se usa Open System Authentication; en WPA3-Personal, SAE forma parte de la autenticación 802.11 y ocurre antes de la asociación.
- Asociación: STA y AP acuerdan capacidades y el cliente queda asociado al BSS. En OWE, los parámetros para el intercambio Diffie-Hellman se transportan durante la asociación.
- Establecimiento de claves / acceso a datos: tras disponer del material maestro correspondiente, WPA2 y WPA3 ejecutan el 4-Way Handshake EAPOL-Key para derivar/instalar claves de sesión. En Enterprise, 802.1X/EAP introduce además la autenticación con el backend correspondiente.
- Configuración IP: después llega DHCP/IPv6 y el resto de conectividad de capa 3.
Este detalle es importante al capturar tráfico: eapol permite observar el 4-Way Handshake, pero no equivale a capturar el intercambio SAE.
Las tres familias de tramas Wi-Fi #
IEEE 802.11 organiza las tramas en tres familias principales:
- Management: beacons, probe, authentication, association, deauthentication, disassociation y otras tramas de gestión.
- Control: ACK, RTS/CTS y otros mecanismos que ayudan a coordinar el acceso al medio.
- Data: transportan la carga útil de capas superiores cuando la sesión ya puede cursar datos.
Una simplificación frecuente es afirmar que “las tramas de gestión van en claro”. En realidad, PMF protege determinadas Robust Management Frames una vez establecida la seguridad; no convierte en confidenciales todas las tramas de gestión ni impide cualquier interferencia o DoS de radio.
WPA2 y la anatomía del 4-Way Handshake #
WPA2 se apoya en IEEE 802.11i/RSN. En despliegues modernos, el objetivo es utilizar suites robustas como CCMP y retirar TKIP/WEP heredados. WPA2-Personal usa una credencial compartida; cuando se introduce una passphrase, el mecanismo PSK tradicional deriva la PMK a partir de SSID y contraseña mediante PBKDF2-HMAC-SHA1 con 4096 iteraciones.
Después se ejecuta el 4-Way Handshake para demostrar que ambos extremos poseen el material maestro y derivar/instalar claves de sesión. La contraseña no se transmite literalmente por radio.
AP / Authenticator                         STA / Supplicant
   │ ── M1: ANonce ───────────────────────► │
   │ ◄─ M2: SNonce + MIC ───────────────── │
   │ ── M3: instalación/GTK + MIC ───────► │
   │ ◄─ M4: confirmación ───────────────── │
   └──────── datos protegidos ──────────────┘
Implicación defensiva: en WPA2-Personal, una captura adecuada del intercambio puede permitir comprobar candidatos de contraseña sin seguir interactuando con el AP. La velocidad depende del algoritmo, la implementación y el hardware; por eso no conviene publicar una cifra universal de intentos por segundo. La mitigación real es una credencial suficientemente fuerte y única, además de migrar a WPA3 cuando el ecosistema lo permita.
Para profundizar en herramientas de análisis sin convertir la herramienta en el objetivo de aprendizaje, consulta herramientas de hacking ético y pentesting.
WPA3, SAE y Protected Management Frames (PMF) #
Wi-Fi Alliance introdujo WPA3 en 2018. En WPA3-Personal, SAE sustituye al PSK tradicional como mecanismo de autenticación por contraseña.
SAE: resistencia al diccionario offline pasivo
SAE pertenece a la familia de intercambios autenticados por contraseña inspirados en Dragonfly. Su propiedad relevante para esta guía es que capturar pasivamente el intercambio no entrega un verificador reutilizable para probar un diccionario completo offline como ocurre con WPA2-PSK. Cada conjetura útil requiere interacción con un participante legítimo, lo que cambia sustancialmente el modelo de ataque.
Eso no significa “contraseña irrelevante” ni “WPA3 invulnerable”: una contraseña débil sigue siendo una mala práctica, los intentos activos siguen existiendo y la seguridad depende también de firmware, configuración y modos de transición.
PMF: protección de tramas robustas de gestión
La certificación WPA3 requiere Protected Management Frames. PMF aporta autenticidad/integridad a determinadas tramas robustas de gestión, incluidas deauthentication/disassociation protegidas una vez existe una asociación segura. Reduce ataques clásicos de suplantación de esas tramas, pero no elimina toda denegación de servicio inalámbrica: la interferencia RF y otras tramas o estados no protegidos siguen formando parte del modelo de riesgo.
Referencia criptográfica: RFC 7664 (Dragonfly). WPA3 es un programa/especificación de Wi-Fi Alliance, no “un RFC”.
Wi-Fi Enhanced Open (OWE): privacidad sin clave en redes abiertas #
Wi-Fi Enhanced Open utiliza OWE para cifrar el enlace en redes que no requieren una contraseña compartida. RFC 8110 lo define como cifrado oportunista sin autenticación; RFC 9672 transfirió el mantenimiento futuro del protocolo al grupo IEEE 802.11.
OWE impide que una red abierta sea simplemente “todo en claro” en el medio radio para cada cliente. Sin embargo, no autentica por sí solo al AP; por tanto, no debe venderse como protección completa frente a un Evil Twin o un intermediario malicioso.
Referencias: RFC 8110 y RFC 9672.
WPA-Personal vs. WPA-Enterprise: la gestión corporativa de identidades #
En WPA-Personal, varios usuarios pueden compartir una misma credencial. Eso simplifica una red pequeña, pero complica revocación, trazabilidad y rotación cuando crece el número de personas o dispositivos.
WPA2/WPA3-Enterprise utiliza 802.1X/EAP para autenticar identidades de forma individual. El AP/controlador actúa normalmente como authenticator y el backend de autenticación suele integrarse con RADIUS; el diseño exacto depende de la arquitectura.
- EAP-TLS: utiliza certificados de cliente y servidor y evita depender de una contraseña compartida de WLAN.
- Métodos con túnel y credenciales: requieren configurar correctamente la confianza del certificado del servidor. “Aceptar cualquier certificado” destruye una parte crítica de la protección frente a AP/servidores de autenticación falsos.
- WPA3-Enterprise 192-bit: es un modo de seguridad específico para entornos de alta exigencia, no un requisito universal para toda red corporativa.
Si todavía estás construyendo la base de TCP/IP, switching y direccionamiento, vuelve al pilar de redes para ciberseguridad antes de profundizar en 802.1X.
Amenazas reales y mitos de seguridad inalámbrica #
1. Evil Twin
Un AP malicioso puede imitar el SSID y parte del perfil de una red legítima. Que un cliente se conecte automáticamente no depende solo de “tener más potencia”: influyen el perfil guardado, el método de seguridad, la validación de certificados y la lógica del cliente. En Enterprise, validar correctamente la CA/nombre del servidor es una defensa esencial.
2. Rogue Access Point
Es un AP no autorizado conectado o presente en el entorno de la organización. Puede introducir una ruta de acceso no gestionada, pero no debe asumirse que “salta todos los firewalls”: el impacto depende de VLAN, NAC, segmentación, firewall y ubicación del dispositivo. La defensa combina inventario, controles de red y monitorización inalámbrica.
3. SSID oculto
Ocultar el SSID no constituye un control de acceso ni un mecanismo criptográfico. La identidad de la red puede quedar expuesta durante distintos intercambios 802.11 y los clientes configurados para redes ocultas pueden comportarse de forma distinta según sistema operativo. No bases la seguridad en “no anunciar el nombre”.
4. Filtrado MAC
Una allowlist de MAC puede tener valor administrativo en casos concretos, pero no sustituye autenticación: las direcciones 802.11 son observables y el software puede cambiar la dirección usada por una interfaz. Trátalo como control auxiliar, no como barrera de seguridad.
5. WPS
La vulnerabilidad histórica VU#723755 / CVE-2011-5053 afecta al método WPS basado en PIN de registrar externo: el diseño reduce el espacio efectivo a 11.000 intentos. Muchos fabricantes introdujeron bloqueos, retiraron el PIN o cambiaron implementaciones, así que no debe afirmarse que “todo WPS moderno cae en horas”. Si no necesitas WPS —especialmente el PIN— deshabilitarlo reduce superficie de ataque y mantener firmware actualizado sigue siendo fundamental.
Análisis y diagnóstico inalámbrico profesional en Linux #
En Linux moderno, iw es la utilidad basada en nl80211 recomendada por la documentación Linux Wireless. iwconfig usa Wireless Extensions y está deprecada; puede seguir instalada por compatibilidad, pero no es la referencia para drivers actuales.
1. Identificar interfaz y capacidades
iw dev
iw list
iw list permite revisar bandas, frecuencias y tipos de interfaz admitidos. La presencia de “monitor” o “AP” depende del chipset/driver; no debe asumirse por el modelo comercial del adaptador.
2. Ver redes y BSSID con NetworkManager
nmcli device wifi list
nmcli -f IN-USE,SSID,BSSID,FREQ,CHAN,RATE,SIGNAL,SECURITY device wifi list --rescan yes
NetworkManager documenta nmcli device wifi list y la opción --rescan. El contenido exacto de la columna SECURITY depende de la versión y del backend; úsala como pista y confirma la configuración cuando sea necesario.
3. Consultar el enlace activo
iw dev wlan0 link
iw dev wlan0 station dump
Sustituye wlan0 por el nombre real de tu interfaz. Observa BSSID, frecuencia, señal, bitrate y estadísticas; ningún valor aislado demuestra por sí solo la causa del problema.
4. Observar eventos
iw event -fPuede ayudar a correlacionar cambios de asociación y eventos notificados por el stack inalámbrico. No atribuyas automáticamente una desconexión a “interferencia externa”: hay múltiples causas posibles.
Referencia: Linux Wireless — iw.
Wireshark y análisis de paquetes 802.11 #
Para ver cabeceras 802.11 reales, normalmente necesitas una captura que entregue tramas 802.11 al analizador; en Linux esto suele implicar modo monitor y soporte adecuado del driver/libpcap. En modo managed, muchas capturas presentan al usuario tráfico ya transformado por la pila de red y no toda la información de radio.
Filtros de visualización útiles y vigentes en Wireshark 4.6:
wlan.fc.type == 0
wlan.fc.type_subtype == 0x08
wlan.fc.type_subtype == 0x04
wlan.fc.type_subtype == 0x0c
eapol
wlan.fc.type == 0: management.0x08: beacon.0x04: probe request.0x0c: deauthentication.eapol: EAPOL, incluido el 4-Way Handshake cuando está presente. No es un filtro para el intercambio SAE en sí.
La referencia específica de herramienta está en Wireshark: filtros, comandos y análisis de tráfico.
Metodología de auditoría inalámbrica defensiva #
Una revisión defensiva de WLAN debe comprobar arquitectura, RF, identidad, criptografía, gestión y segmentación. Este checklist es una recomendación de trabajo, no un estándar universal:
- Inventario de SSID/BSSID/AP autorizados.
- Retirada de WEP, WPA heredado y TKIP cuando no exista una dependencia documentada.
- Uso de WPA3 donde clientes e infraestructura lo soporten y plan de retirada del modo transición.
- PMF configurado de acuerdo con el perfil de seguridad y compatibilidad; en WPA3 es requisito de certificación.
- Credenciales PSK únicas y resistentes cuando Personal sea necesario; evitar reglas rígidas de longitud presentadas como universales.
- En Enterprise, validación correcta de certificados y métodos EAP adecuados al riesgo.
- WPS deshabilitado si no es necesario, con especial atención al método PIN.
- Separación de invitados/IoT/usuarios según necesidad y política de mínimo acceso.
- Administración del AP/controlador restringida a redes y cuentas de gestión autorizadas.
- Monitorización e inventario para detectar AP/BSSID no autorizados.
- Dominio regulatorio, canales y potencia revisados conforme al país.
El objetivo no es “marcar diez casillas”, sino documentar qué control existe, cómo se verifica y qué riesgo queda residual.
Segmentación indispensable: redes de invitados e IoT #
Separar invitados, IoT y equipos de confianza reduce el movimiento lateral si un dispositivo queda comprometido. La separación puede implementarse con SSID/VLAN/políticas de firewall, pero la arquitectura exacta depende del entorno.
SSID Corporativo ─► VLAN usuarios ─► recursos autorizados
SSID IoT         ─► VLAN IoT      ─► solo servicios necesarios
SSID Invitados   ─► VLAN Guest    ─► Internet / servicios mínimos
Client Isolation puede impedir comunicación directa entre clientes del mismo AP/BSS cuando el producto la implementa correctamente. Es útil contra parte del tráfico lateral de capa 2, pero no debe afirmarse que “neutraliza ARP spoofing” en cualquier topología: hay controladoras, roaming, bridges y diseños donde el comportamiento cambia. Verifica el aislamiento con pruebas autorizadas y reglas de firewall explícitas.
Seguridad física de la señal, potencia y roaming #
La señal Wi-Fi no respeta paredes como un cable: su cobertura depende de potencia, antenas, materiales, frecuencia, geometría y entorno radioeléctrico. Por eso una WLAN debe diseñarse con mediciones, no con una distancia fija.
Potencia de transmisión: máxima no significa óptima
Subir TX Power puede ampliar la cobertura del AP, pero también aumentar interferencia/co-channel contention y crear enlaces asimétricos si el cliente no puede responder con una potencia/enlace equivalente. La potencia debe ajustarse al diseño RF, a la regulación y al conjunto de clientes; no existe una regla universal de “X metros”.
Roaming y clientes “pegajosos”
El cliente suele tomar la decisión final de roaming. 802.11k puede aportar información sobre vecinos/mediciones, 802.11v mecanismos de gestión y sugerencias de transición, y 802.11r acelera la transición entre BSS compatibles. Son ayudas diferentes: no constituyen un único algoritmo que obligue al cliente a cambiar de AP con un RSSI concreto.
Flujo de troubleshooting sistemático en Linux #
Diagnostica por capas y evita umbrales rígidos. Usa el nombre real de tu interfaz y tu puerta de enlace:
# 1) Estado del enlace Wi-Fi
ip link show wlan0
iw dev wlan0 link

# 2) Dirección y rutas
ip addr show wlan0
ip route

# 3) Vecinos y puerta de enlace
ip neigh
ping -c 4 <IP_DE_TU_GATEWAY>

# 4) Conectividad IP externa (elige un destino autorizado/estable)
ping -c 4 1.1.1.1

# 5) Resolución DNS
dig achirou.com
# En sistemas con systemd-resolved también puede ayudarte:
resolvectl query achirou.com- Sin asociación: revisa radio, perfil, autenticación y driver.
- Asociado pero sin IP enrutable: revisa DHCP/configuración IP. Una dirección 169.254/16 es IPv4 Link-Local; puede aparecer cuando no hay configuración enrutable disponible, pero no demuestra por sí sola la causa.
- Gateway responde pero Internet no: investiga routing, firewall y WAN.
- IP funciona y nombres no: investiga DNS.
- Rendimiento bajo: correlaciona señal, reintentos, bitrate/MCS, ocupación, latencia y pérdida; no diagnostiques solo por un RSSI.
7 Laboratorios prácticos para realizar en tu propio entorno #
Todos estos ejercicios están pensados para tu propia red o un laboratorio donde tengas autorización. Se centran en observación, configuración y validación defensiva.
- Radiografía del enlace: usa
iw dev wlan0 linky registra BSSID, frecuencia, señal y bitrate. - Mapa de celdas: usa
nmcli device wifi listpara comparar SSID, BSSID, canal y seguridad. No interpretes redes de terceros más allá de la observación necesaria para tu propio diseño RF. - Comparativa 2,4/5 GHz: mide tu propia red en varios puntos y compara señal, latencia y throughput. Documenta el entorno físico.
- Roaming: con dos AP propios, observa con
iw dev wlan0 linkcuándo cambia el BSSID y qué ocurre con la aplicación. - Beacons en Wireshark: con hardware compatible y tu canal de laboratorio, captura en monitor y filtra
wlan.fc.type_subtype == 0x08. Revisa RSN/capacidades anunciadas. - WPA3/PMF: habilita WPA3-Personal en un AP de laboratorio, conecta un cliente compatible y verifica el perfil anunciado y la configuración PMF desde el AP/controlador. No asumas que una etiqueta de
nmclipor sí sola demuestra toda la negociación. - Guest/IoT: crea una red de invitados propia y verifica desde dos clientes que las políticas de aislamiento y firewall cumplen lo diseñado.
Wi-Fi en los equipos de Blue Team, Red Team y Purple Team #
Los siguientes son ejemplos habituales de actividades; no son equivalencias automáticas con puestos formales ni con NIST NICE Work Roles.
Blue Team / operación defensiva
Puede revisar eventos de autenticación, telemetría de controladoras/AP, cambios de BSSID autorizados, fallos de 802.1X, configuración de PMF y segmentación. En organizaciones maduras, estos datos pueden integrarse en SIEM/NAC/WIDS/WIPS según arquitectura.
Red Team / auditoría autorizada
Dentro de un alcance contractual explícito puede evaluar exposición RF, configuración WPA, validación de certificados, aislamiento Guest/IoT y resistencia de controles inalámbricos. El alcance debe definir qué pruebas activas están permitidas.
Purple Team
Puede convertir escenarios autorizados —por ejemplo, aparición de un AP no inventariado o fallos de autenticación— en casos de detección y ejercicios reproducibles, midiendo si la telemetría permite investigarlos.
Preguntas frecuentes sobre seguridad Wi-Fi #
¿Qué diferencia existe entre Wi-Fi y WLAN?
WLAN es el concepto de red local inalámbrica. IEEE 802.11 define la familia de estándares técnicos; Wi-Fi es la marca/certificación de interoperabilidad asociada a Wi-Fi Alliance.
¿Qué es el SSID y qué es el BSSID?
El SSID identifica lógicamente una red. El BSSID identifica un Basic Service Set concreto con 48 bits; suele verse como una dirección MAC y varios BSSID pueden anunciar el mismo SSID.
¿La banda de 6 GHz es 5925–7125 MHz?
No de forma universal. En España y la UE, el espectro armonizado para WAS/RLAN es 5945–6425 MHz. Otras regiones han habilitado rangos distintos.
¿Qué aporta WPA3 frente a WPA2-Personal?
WPA3-Personal usa SAE, que evita el verificador offline pasivo típico de WPA2-PSK, y la certificación WPA3 exige PMF. No elimina la necesidad de buenas contraseñas, firmware actualizado ni configuración correcta.
¿PMF impide cualquier desautenticación o DoS?
No. Protege determinadas tramas robustas de gestión una vez existe contexto de seguridad, pero una WLAN sigue expuesta a interferencia RF y a otros mecanismos de denegación de servicio.
¿Ocultar el SSID o filtrar MAC protege la red?
No son sustitutos de autenticación y cifrado. Pueden tener utilidad operativa limitada, pero no deben considerarse controles de seguridad principales.
¿Necesito Kali Linux para aprender seguridad Wi-Fi?
No. Los fundamentos, diagnóstico y análisis pueden practicarse en distribuciones Linux modernas con herramientas como iw, NetworkManager y Wireshark, siempre que el hardware/driver soporten las funciones necesarias.
¿Es legal auditar redes Wi-Fi ajenas?
No debes acceder, interceptar, interferir ni realizar pruebas activas sobre redes de terceros sin una base legítima y autorización adecuada. En España, el Código Penal contempla, entre otras conductas, el acceso no autorizado a sistemas y la interceptación no autorizada de transmisiones no públicas, incluidas emisiones electromagnéticas. El alcance legal depende de la conducta concreta; para formación, utiliza infraestructura propia o un laboratorio expresamente autorizado.
Fuentes oficiales y técnicas verificadas para esta actualización 2026
- IEEE 802.11-2024 — estándar activo
- IEEE 802.11be-2024 — Extremely High Throughput (Wi-Fi 7)
- NIST SP 800-153 — Guidelines for Securing WLANs
- BOE — CNAF 2026
- UE 2025/913 — 5945–6425 MHz
- Linux Wireless — iw
- Wireshark — campos 802.11
- RFC 8110 — OWE y RFC 9672
- Android Open Source Project — WPA3, SAE y OWE
- CERT/CC VU#723755 — WPS PIN
- BOE — Código Penal, art. 197 bis