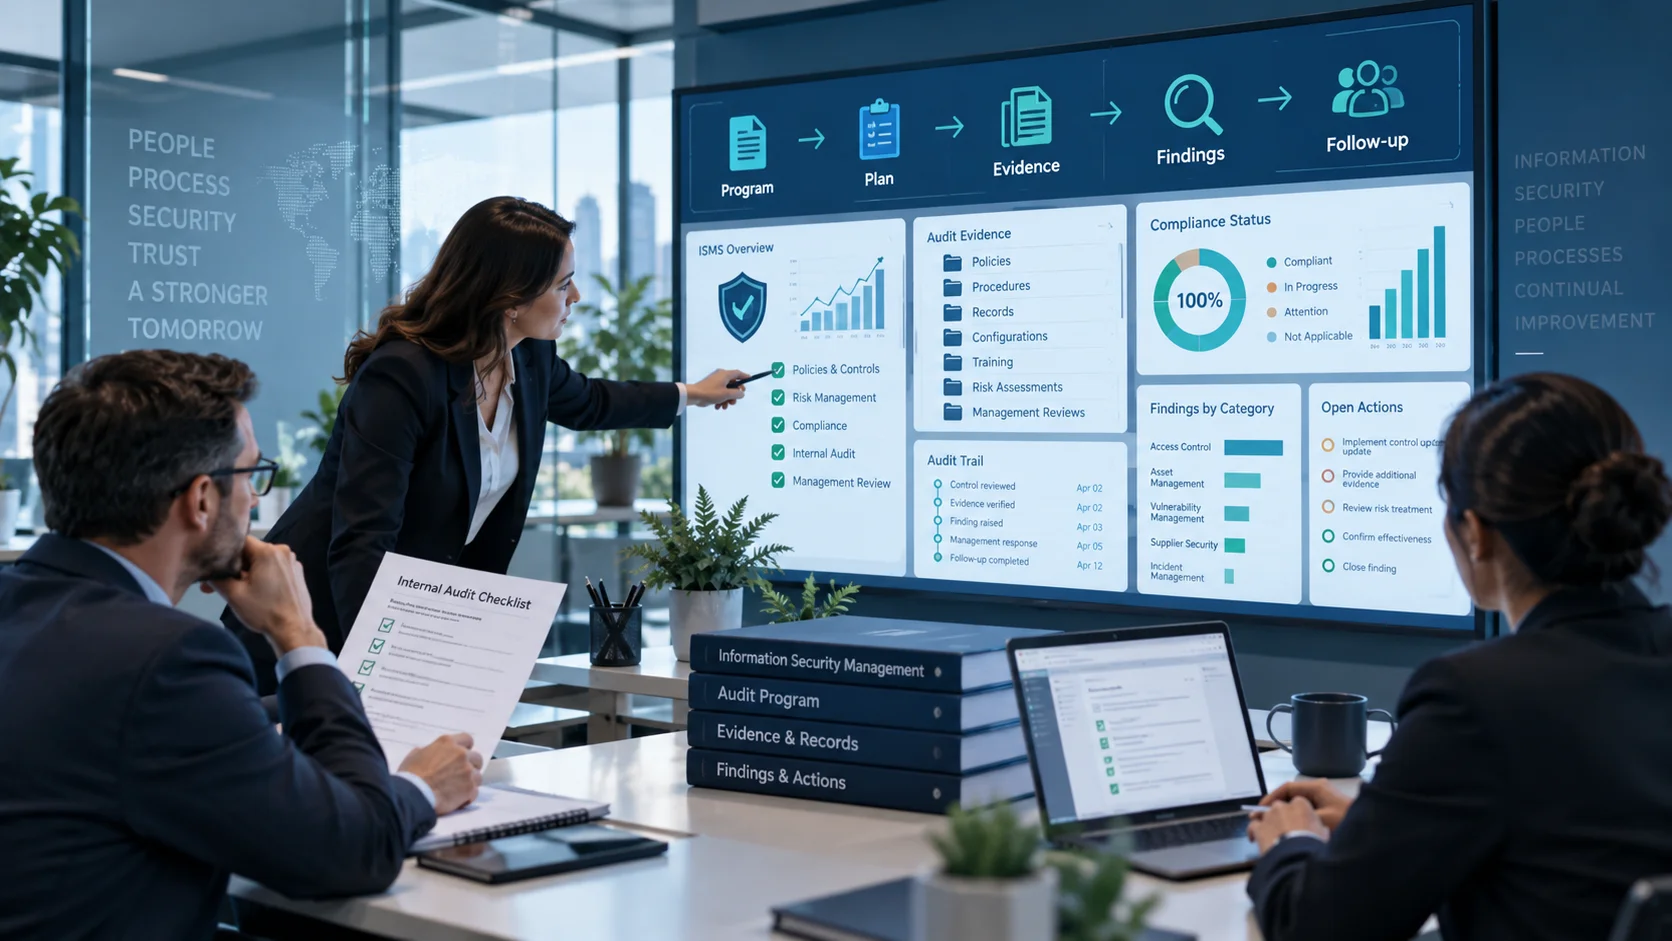
Una auditoría interna de ISO/IEC 27001 no consiste en leer una checklist apresurada ni en preguntar: “¿tienes este documento?”. Tampoco consiste en buscar errores para culpar a un equipo. Su función es obtener evidencia objetiva y suficiente para responder a una pregunta crítica: ¿el Sistema de Gestión de Seguridad de la Información (SGSI) cumple los criterios que le aplican, está realmente implementado y funciona de manera eficaz?
En este artículo analizaremos el proceso completo de auditoría interna de un SGSI según ISO 27001, guiándonos por la norma ISO 19011:2026 (4.ª edición) e ISO/IEC 27007:2020. Aprenderás a estructurar un programa de auditoría, definir criterios y alcance, seleccionar muestras representativas, levantar evidencias sólidas, redactar hallazgos impecables y conectar los resultados con la revisión por la dirección y la mejora continua.
1. Qué exige ISO 27001 sobre auditoría interna (Cláusula 9.2)
En la norma ISO/IEC 27001:2022 (con su modificación Amd 1:2024), la auditoría interna está regulada expresamente en la cláusula 9.2. La norma establece que la organización debe llevar a cabo auditorías internas a intervalos planificados para proporcionar información valiosa sobre si el SGSI:
- Es conforme: con los propios requisitos de la organización para su SGSI y con los requisitos de la norma ISO/IEC 27001.
- Está implementado y mantenido eficazmente: comprobando que las políticas, procesos y controles no son mero papel, sino operan en la realidad diaria.
Asimismo, la dirección debe planificar, establecer, implementar y mantener uno o varios programas de auditoría que incluyan la frecuencia, los métodos, las responsabilidades, los requisitos de planificación y la elaboración de informes. Por tanto, no basta con realizar una auditoría esporádica antes de la certificación; se exige un proceso sistemático e integrado dentro del ciclo de evaluación del desempeño.
2. Programa de auditoría vs plan de auditoría
Confundir el programa de auditoría con el plan de auditoría es uno de los fallos teóricos y prácticos más habituales en la gestión del SGSI.
Es la planificación global y estratégica a medio o largo plazo (habitualmente anual o plurianual). Establece el conjunto de una o más auditorías planificadas para un marco temporal determinado. Define prioridades, frecuencias, áreas a auditar, recursos necesarios, responsabilidades y métodos generales.
Ejemplo de Programa 2026: Q1: Auditoría de Control de Acceso e IAM; Q2: Auditoría de Seguridad en Cadena de Suministro y Proveedores; Q3: Auditoría de Continuidad de Negocio; Q4: Auditoría Transversal de Cláusulas 4-10 del SGSI.
Es la descripción operativa y detallada de las actividades y de los detalles acordados para una auditoría específica dentro del programa. Especifica los objetivos concretos, el alcance exacto, los criterios de auditoría, las fechas, la agenda por horas, los entrevistados, las muestras a solicitar y el equipo auditor asignado.
3. Frecuencia y auditoría basada en riesgos
Existe el mito de que ISO 27001 exige auditar todo el SGSI exactamente una vez al año de forma rígida. La norma especifica que las auditorías deben realizarse a “intervalos planificados”, lo que concede flexibilidad a la organización para diseñar un programa adaptado a su realidad.
Un programa de auditoría maduro aplica un enfoque basado en riesgos. La frecuencia y la profundidad de la auditoría sobre cada proceso o área deben depender de:
- La importancia y criticidad de los procesos involucrados para el negocio.
- Los resultados de la gestión de riesgos y los controles identificados con riesgo residual elevado.
- Cambios organizativos, tecnológicos o legales significativos.
- Los resultados de auditorías internas y externas previas.
- El historial de incidentes de seguridad ocurridos en el periodo.
4. Marco normativo: ISO 19011:2026, ISO/IEC 27007 e ISO/IEC TS 27008
Para realizar una auditoría interna rigurosa y alineada con los estándares internacionales más actualizados a fecha de septiembre de 2026, es fundamental conocer el estado exacto de las normas de soporte:
| Norma / Estándar | Edición & Estado (Sept 2026) | Enfoque y Aplicación en la Auditoría SGSI |
|---|---|---|
| ISO/IEC 27001:2022 + Amd 1:2024 | Publicada (Vigente) | Norma de requisitos del SGSI. La Cláusula 9.2 establece la obligación de auditorías internas. |
| ISO 19011:2026 | 4.ª Edición (Publicada mayo 2026) | Guía general para auditar sistemas de gestión. Reemplaza a la edición 2018 (retirada). Aporta principios, gestión de programas y ejecución. |
| ISO/IEC 27007:2020 | 3.ª Edición (Publicada) | Guía específica para la auditoría de SGSI. Aporta orientación en competencia de auditores de seguridad e inspección de procesos del SGSI. (La ed. 4 está en fase DIS). |
| ISO/IEC TS 27008:2019 | 1.ª Edición (Publicada, en revisión) | Directrices para la evaluación de controles de seguridad de la información. Útil para verificar la efectividad técnica de controles. (Reemplazo CD TS 27008.3 en desarrollo). |
5. Diferencias: auditoría interna vs certificación, GAP y pentest
Para evitar confusiones metodológicas y errores conceptuales, conviene aclarar qué es y qué no es una auditoría interna:
- Auditoría Interna vs Auditoría de Certificación: La auditoría interna la organiza la propia empresa (con recursos propios o contratados) para autocontrol y mejora. La auditoría de certificación la efectúa un Organismo de Certificación acreditado e independiente con el fin de emitir o renovar el certificado oficial.
- Auditoría Interna vs Análisis GAP: El análisis GAP responde a la pregunta “¿qué nos falta para cumplir?” durante la preparación inicial. La auditoría interna examina un SGSI operativamente implantado para verificar conformidad y evidencia frente a criterios.
- Auditoría Interna vs Pentest (Pruebas de Penetración): Un pentest evalúa vulnerabilidades técnicas intentando explotarlas. Los resultados de un pentest pueden ser una evidencia dentro de la auditoría, pero una prueba de penetración no sustituye la evaluación del sistema de gestión ni la revisión de políticas, gobernanza y procesos.
- Checklist vs Auditoría: Una checklist ISO 27001 es un instrumento de apoyo para verificar puntos, pero la auditoría exige juicio profesional, evaluación imparcial de evidencias, muestreo representativo y formulación de conclusiones.
6. Independencia, objetividad y el rol del CISO
La norma exige que la selección de auditores y la realización de las auditorías aseguren la objetividad y la imparcialidad del proceso. Además, se establece explícitamente que los auditores no deben auditar su propio trabajo.
¿Puede el CISO o Responsable de Seguridad realizar la auditoría interna?
Si el CISO ha sido el encargado de redactar el plan de tratamiento de riesgos, configurar las herramientas de seguridad y aprobar los procedimientos operativos, existirá un claro conflicto de interés si pretende auditar esos mismos procesos. Para mantener la imparcialidad, la organización puede optar por:
- Utilizar auditores internos cruzados (personal capacitado de otros departamentos como Calidad, Riesgos o IT no involucrado en el diseño de los controles auditados).
- Contratar un servicio de auditoría interna externalizado con consultores independientes.
- Recurrir a equipos de auditoría corporativos en grupos de empresas.
7. Paso a paso para planificar y ejecutar la auditoría
Seguir una metodología estructurada garantiza resultados rigurosos y útiles. A continuación se detallan las etapas clave según ISO 19011:2026:
Los criterios son la norma ISO/IEC 27001, la información documentada interna (políticas, procedimientos, Declaración de Aplicabilidad - SoA) y los requisitos legales/contractuales. El alcance especifica los límites físicos, organizativos, tecnológicos o de procesos que se auditarán. Se debe recordar que el alcance de una auditoría concreta puede ser más acotado que el alcance global del SGSI (por ejemplo, auditar únicamente el proceso de gestión de identidades o copias de seguridad en esa sesión).
El auditor debe revisar antes de las entrevistas las políticas vigentes, los mapas de procesos, el análisis de riesgos previo y los informes de auditorías anteriores. Con esta base elabora el plan de auditoría indicando tiempos, responsables a entrevistar y listas de verificación orientativas.
Se realiza una breve reunión de apertura con los auditados para confirmar la agenda, los canales de comunicación y los objetivos. Posteriormente se ejecutan las entrevistas, la inspección de configuraciones, el examen de registros y la observación directa.
8. Tácticas de muestreo y recolección de evidencias
Las auditorías se basan en muestreo; es imposible e ineficiente revisar el 100 % de los eventos, tickets o cuentas de usuario. Por ello, la ausencia de hallazgos en una auditoría no garantiza al 100 % la ausencia total de problemas en la organización.
El auditor debe combinar dos enfoques principales de muestreo:
- Muestreo Aleatorio: Selección al azar de registros para evitar sesgos en la población auditada (por ejemplo, tomar 10 tickets de cambio de software del trimestre al azar).
- Muestreo Dirigido (Basado en Riesgo): Selección deliberada de los elementos de mayor riesgo, tales como cuentas con privilegios de administrador, accesos de usuarios contratistas, bajas recientes de personal o excepciones de seguridad autorizadas.
Calidad de la evidencia: La evidencia de auditoría debe ser verificable. Una entrevista donde el usuario afirma “hacemos copias todos los días” no es suficiente; debe respaldarse con logs de ejecución de backup, tickets de prueba de restauración exitosa e inspección de consolas. Las capturas de pantalla son útiles pero deben contextualizarse con fechas, nombres de sistema y trazabilidad clara.
9. Evaluación de hallazgos y redacción de No Conformidades
Los hallazgos de auditoría resultan de evaluar la evidencia recopilada frente a los criterios de auditoría definidos. Pueden clasificarse en:
- Conformidad: La evidencia demuestra el cumplimiento del criterio establecido.
- No Conformidad (NC): Incumplimiento de un requisito especificado (ya sea de la norma ISO 27001, de una política interna o de una exigencia legal/contractual).
- Observación / Oportunidad de Mejora: Situación que no constituye un incumplimiento directo en el momento de la auditoría, pero que revela una debilidad o una posibilidad de optimizar el proceso antes de que se convierta en un fallo.
Estructura Impecable para Redactar una No Conformidad
Toda No Conformidad debe redactarse conectando tres elementos objetivos de forma concisa y sin valoraciones personales:
- El Criterio (Requisito): Qué exige la norma o la política interna.
- La Evidencia (Hecho): Qué se observó objetivamente durante el muestreo.
- La Desviación (Declaración): En qué difiere la realidad observada del criterio exigido.
Ejemplo de redacción: "El procedimiento interno POL-IAM-02 (sección 4.1) exige la revocación de accesos de usuarios dados de baja en un plazo máximo de 24 horas. En la muestra de 15 bajas auditadas del periodo Q2-2026, se constató evidencia de que en 3 casos (usuarios USR-88, USR-91 y USR-104) los accesos permanecieron activos entre 72 y 120 horas tras la rescisión contractual."
10. Informe final, reunión de cierre y seguimiento de acciones
Tras completar la fase de campo, el auditor realiza la reunión de cierre para presentar los hallazgos preliminares al equipo auditado, aclarar posibles malentendidos y garantizar la transparencia del proceso.
A continuación se elabora el Informe de Auditoría Interna, que debe documentar de forma clara: los objetivos, el alcance, el equipo auditor, el resumen ejecutivo, los hallazgos detallados, las limitaciones encontradas durante el proceso y las conclusiones sobre la eficacia global del SGSI.
La auditoría no termina con la entrega del informe. Los hallazgos de No Conformidad desencadenan el proceso descrito en nuestro artículo sobre no conformidades y acciones correctivas. La organización auditada debe analizar las causas raíz, proponer acciones y el auditor (o el responsable asignado) debe realizar el seguimiento para verificar que las acciones implementadas han sido realmente eficaces. Además, los resultados del informe de auditoría constituyen una entrada obligatoria para la futura revisión por la dirección.
11. Auditar Cloud, SaaS y controles técnicos
Auditar un entorno moderno en la nube o con soluciones SaaS requiere adaptar las técnicas habituales:
- No intentes auditar la infraestructura global del proveedor Cloud: Enfócate en la matriz de responsabilidad compartida. Tu auditoría debe verificar la configuración propia de tu organización (IAM en AWS/Azure, políticas de cifrado, buckets públicos, registros de auditoría y guardrails).
- Auditoría de SaaS: Examina la gestión de identidades (SSO, MFA), los permisos asignados a usuarios, la retención de datos en la plataforma y las evidencias de evaluación de proveedores (reportes SOC 2 o certificados ISO/IEC 27001 del proveedor). La certificación del proveedor no sustituye la auditoría de tu propia configuración interna.
- Uso de ISO/IEC TS 27008: Para auditar la efectividad práctica de controles técnicos (como firewalls, EDR, copias de seguridad o escaneo de vulnerabilidades), esta especificación orienta sobre cómo revisar directamente la operación técnica mediante comprobaciones directas, revisión de reglas y pruebas de muestras.
12. Errores frecuentes, métricas y preguntas frecuentes (FAQs)
Errores Frecuentes en Auditorías Internas
| Error Habitual | Consecuencia | Solución Práctica |
|---|---|---|
| Confundir checklist con auditoría | Evaluación superficial sin evaluar efectividad ni evidencias. | Usar la checklist solo como guía y profundizar en evidencias operativas. |
| Auditar el propio trabajo (CISO) | Pérdida de imparcialidad y sesgo en los hallazgos. | Usar auditores cruzados o consultores externos independientes. |
| Redactar hallazgos basados en opiniones | Discusiones estériles en la reunión de cierre. | Vincular siempre cada NC a un criterio explicito y a una evidencia contrastada. |
| Medir el éxito por "cero No Conformidades" | Ocultamiento de problemas y falta de profundidad en el muestreo. | Valorar las auditorías que detectan incoherencias reales antes de que causen un incidente. |
Preguntas Frecuentes (FAQs)
¿Es obligatorio auditar los 93 controles del Anexo A en cada auditoría interna?
No. El programa de auditoría debe cubrir los controles declarados aplicables en la Declaración de Aplicabilidad (SoA), pero puede distribuir su evaluación a lo largo del ciclo del programa de auditoría en función del riesgo y la importancia de cada proceso.
¿ISO 19011:2026 es de obligado cumplimiento para certificarse en ISO 27001?
ISO 19011:2026 es una norma de directrices (guía), no de requisitos. Sin embargo, los auditores de certificación utilizan ISO 19011 e ISO/IEC 27007 para evaluar si la organización gestiona su programa de auditoría interna con la metodología y el rigor requeridos por la Cláusula 9.2.
¿Cuál es el canal adecuado de comunicación tras finalizar la auditoría?
El informe final debe comunicarse formalmente a los responsables de los procesos auditados, al CISO y a la Alta Dirección. Posteriormente, se debe integrar como elemento central dentro del proceso de comunicación y sensibilización estratégica en gobernanza de la seguridad.
Impulsa tu carrera en Gobierno, Riesgo y Cumplimiento
Auditar un SGSI exige conectar criterios, riesgos, controles, evidencias y acciones correctivas. Si quieres profundizar en esa lógica dentro de gobierno, riesgo y cumplimiento, puedes continuar con Analista GRC: Gobernanza de IT, Riesgo y Cumplimiento.
Ver curso Analista GRC en UdemyCursos recomendados de ISO 27001 y Ciberseguridad

Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.
Gobernanza de IT, Riesgo y Cumplimiento. Perfil corporativo en alza.
Ver curso GRC
Prepara Todas las Certificaciones ISO 27001, con Práctica.
Prepárate para todas las certificaciones ISO 27001 con práctica real.
Ver curso ISO 27001