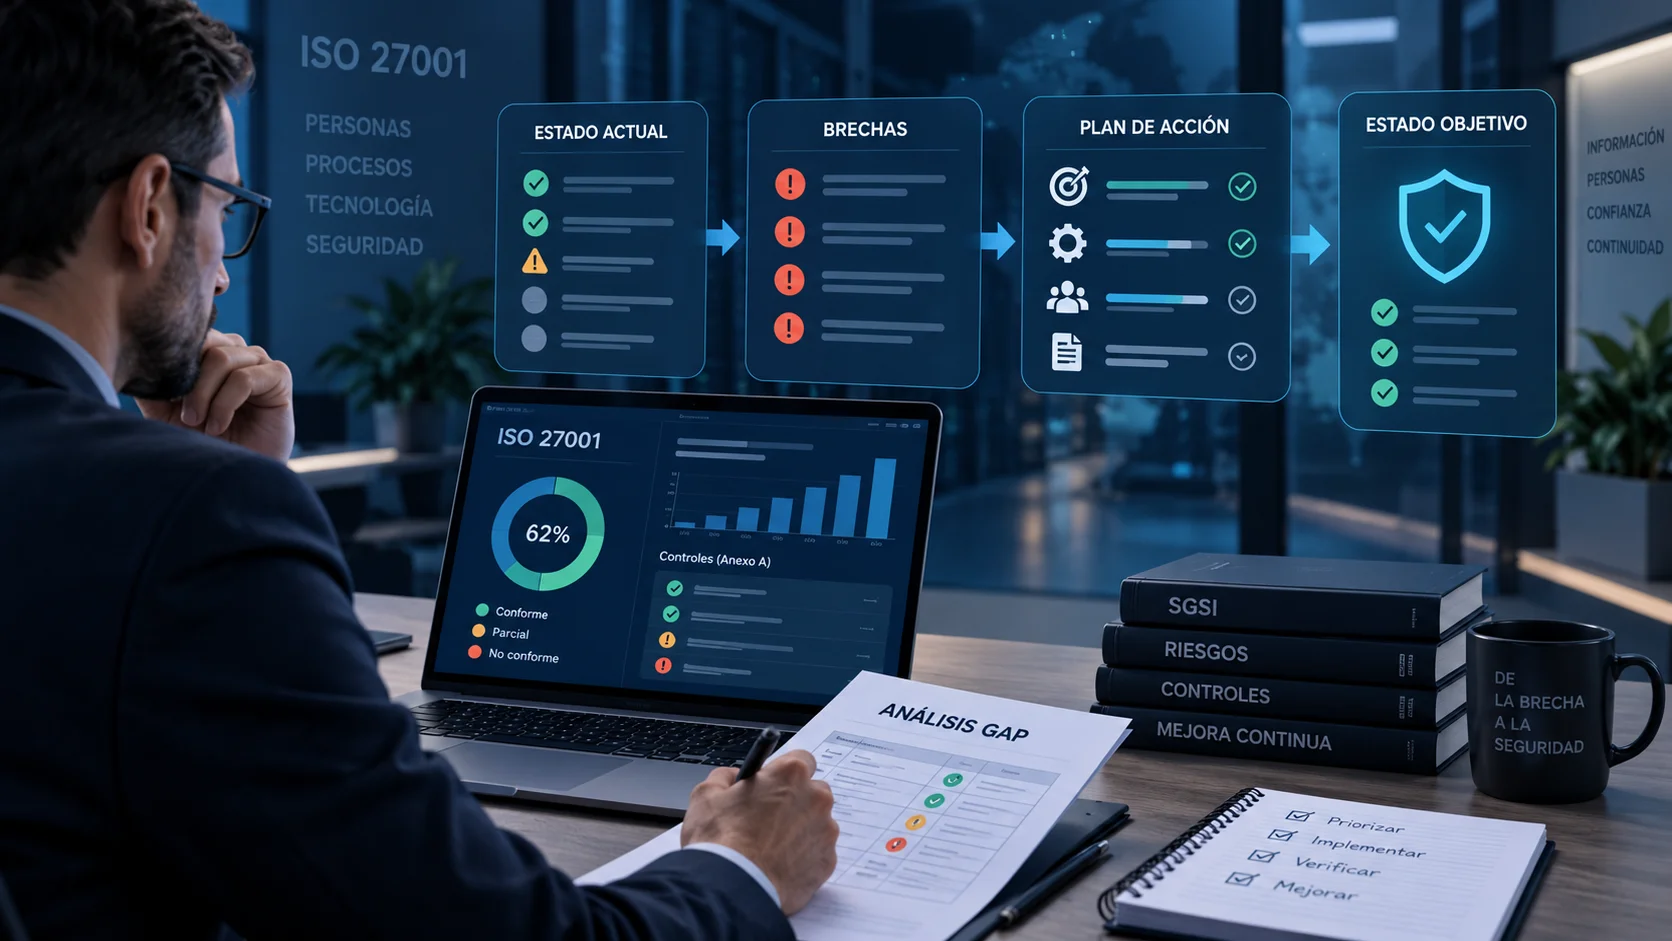
Implementar ISO/IEC 27001 no debería empezar descargando una plantilla de 93 controles y marcando casillas.
Antes de decidir qué documentos crear, qué controles implantar o cuánto puede costar el proyecto, conviene responder una pregunta más básica:
¿Cuál es el estado real de la organización frente a los requisitos que quiere cumplir?
Ese es el propósito de un análisis GAP ISO 27001.
Un GAP analysis compara una situación actual con una situación objetivo. En un proyecto de SGSI, permite identificar qué ya existe, qué existe solo parcialmente, qué falta, qué no funciona como se esperaba y qué evidencias pueden demostrarlo.
El resultado no debería ser únicamente un porcentaje.
Debería convertirse en una línea base para decidir:
- qué hacer primero;
- quién debe hacerlo;
- qué depende de qué;
- qué brechas generan más riesgo;
- qué recursos se necesitan;
- qué evidencia permitirá cerrar cada acción.
Esta guía utiliza como referencia ISO/IEC 27001:2022 y su Amd 1:2024 (modificación de acción climática). Para una visión introductoria del estándar, te recomendamos consultar nuestra guía completa de ISO 27001.
También tiene en cuenta la estructura de 93 controles de ISO/IEC 27002:2022. Si deseas explorar las diferencias conceptuales entre ambos estándares, revisa nuestra comparativa sobre las diferencias entre ISO 27001 e ISO 27002.
¿Qué es un análisis GAP ISO 27001?
Un análisis GAP es una evaluación estructurada de la diferencia entre el estado actual y el estado objetivo.
En ISO 27001, el estado objetivo no debería definirse como “tener todos los documentos” o “implementar los 93 controles”.
El objetivo real es disponer de un SGSI capaz de satisfacer los requisitos aplicables de ISO/IEC 27001 dentro de un alcance definido y gestionar los riesgos de seguridad de la información de forma coherente. Para entender las bases del sistema de gestión, puedes revisar qué es un SGSI y cómo definir su alcance.
Por eso, un buen diagnóstico analiza varias dimensiones a la vez:
- requisitos del sistema de gestión (cláusulas 4 a 10);
- contexto y alcance;
- liderazgo y responsabilidades;
- gestión de riesgos;
- controles necesarios;
- información documentada;
- operación;
- medición y evaluación;
- auditoría y revisión;
- mejora continua.
¿Es obligatorio hacer un análisis GAP para certificarse?
ISO/IEC 27001 define requisitos que debe cumplir el SGSI.
El análisis GAP previo es una técnica de diagnóstico e implementación; no debe presentarse como si fuera una cláusula independiente de la norma que toda organización estuviera obligada a ejecutar bajo ese nombre.
Aun así, suele ser extremadamente útil porque evita planificar a ciegas.
Imagina dos empresas que quieren implementar ISO 27001. La primera ya tiene gestión de identidades, inventario, backups probados, gestión de proveedores y respuesta a incidentes. La segunda apenas tiene controles técnicos aislados y ninguna estructura de gestión. Ambas persiguen el mismo estándar, pero su proyecto no debería tener el mismo plan, duración ni presupuesto. El GAP ayuda a descubrir esa diferencia.
GAP analysis no es lo mismo que auditoría interna
Pueden compartir técnicas como entrevistas, revisión documental, observación, muestreo y análisis de evidencias. Pero su propósito es distinto:
Análisis GAP (Readiness Assessment)
Busca conocer el punto de partida inicial y construir un roadmap de implementación priorizado.
Auditoría Interna
Evalúa un SGSI ya operativo frente a criterios definidos dentro del programa de auditoría (desarrollada ampliamente en auditoría interna ISO 27001).
Auditoría de Certificación
La realiza un organismo de certificación independiente en dos etapas (Stage 1 y Stage 2) para emitir la certificación formal.
No deberías declarar que hiciste una “auditoría interna” solo porque completaste una hoja de GAP.
Qué debe evaluar realmente un GAP de ISO 27001:2022
Un error frecuente es comenzar por el Anexo A. El SGSI no empieza ahí. La evaluación debería cubrir primero los requisitos del sistema de gestión (cláusulas 4 a 10).
Cláusula 4 — Contexto de la organización
Comprobar si la organización ha determinado de forma coherente cuestiones internas y externas, partes interesadas relevantes, sus requisitos y el alcance del SGSI (profundizado en contexto de la organización y alcance del SGSI). Además, debe contemplar la modificación Amd 1:2024 sobre el cambio climático.
La pregunta práctica no es simplemente “¿Existe un documento de contexto?”, sino: “¿La organización comprende qué factores pueden afectar al SGSI y esa comprensión influye realmente en alcance, riesgos y decisiones?”
Cláusula 5 — Liderazgo
Revisar evidencias de compromiso de la alta dirección, política adecuada, asignación de responsabilidades y provisión de recursos. Una política firmada no demuestra por sí sola liderazgo efectivo.
Cláusula 6 — Planificación
Evaluar riesgos y oportunidades, el proceso de evaluación de riesgos, el tratamiento y los objetivos de seguridad. Para comprender estos fundamentos, consulta riesgo, evaluación y tratamiento en ISO 27001. En un GAP es común descubrir que existe una matriz Excel, pero carece de criterios consistentes, propietarios o evidencias.
Cláusula 7 — Soporte
Evaluar recursos, competencia, concienciación, comunicación e información documentada. Recordar: haber impartido formación no demuestra automáticamente competencia.
Cláusula 8 — Operación
Comprobar si los procesos planificados se ejecutan, se controlan y responden a criterios definidos conservando evidencias adecuadas.
Cláusula 9 — Evaluación del desempeño
Revisar qué se mide, cómo se analiza, el programa de auditoría interna y la revisión por la dirección. Medir actividad no es lo mismo que evaluar desempeño.
Cláusula 10 — Mejora
Comprobar si existe un mecanismo real para gestionar no conformidades, realizar correcciones y establecer acciones correctivas.
¿Y los 93 controles del Anexo A?
ISO/IEC 27002:2022 contiene 93 controles organizados en cuatro temas (37 organizacionales, 8 de personas, 14 físicos y 34 tecnológicos). Si deseas conocer el contexto normativo amplio, puedes revisar la familia ISO/IEC 27000 y otras normas ISO/IEC 27000 relacionadas con ISO 27001.
El razonamiento correcto del GAP no es aplicar los 93 controles a ciegas, sino seguir esta trazabilidad:
contexto → riesgos → tratamiento → controles necesarios → comparación con Anexo A → SoA
El Anexo A actúa como conjunto de referencia para verificar que no se omitieron controles necesarios. Para ver cómo se integran estas piezas, lee cómo se relacionan los conceptos de un SGSI.
Pasos para ejecutar el análisis GAP
Paso 1 — Define el objetivo del análisis GAP
Clarifica si buscas iniciar el SGSI desde cero, ampliar el alcance, preparar presupuesto o evaluar readiness para certificación.
Paso 2 — Define el alcance del diagnóstico
Establece límites claros sobre qué unidades, ubicaciones, procesos y tecnologías están dentro de la evaluación.
Paso 3 — Construye una matriz de requisitos
Evita limitarte a un “sí/no”. Incluye campos de aplicabilidad, estado actual, evidencia, brecha, riesgo asociado, prioridad, responsable, dependencias y criterios de cierre.
Paso 4 — Reúne evidencias, no solo respuestas
Exige evidencias verificables: políticas, procedimientos, tickets, muestras de aprobación, logs, contratos o actas. La evidencia debe ser proporcional al riesgo.
Paso 5 — Separa cuatro preguntas diferentes
- ¿Está definido? (Existe la regla o proceso).
- ¿Está implementado? (Realmente se aplica).
- ¿Se conserva evidencia? (Puede demostrarse).
- ¿Es eficaz? (Produce el resultado esperado).
Paso 6 — Utiliza estados de evaluación comprensibles
Puedes usar estados cualitativos (Ausente, Parcial, Implementado, Eficaz) o una escala 0–5 documentada internamente.
Paso 7 — No conviertas el promedio en una falsa sensación de seguridad
Un “82 % de cumplimiento” global puede parecer excelente, pero ocultar brechas críticas como la ausencia de backups restaurados o falta de auditoría interna.
Paso 8 — Prioriza las brechas
Considera riesgo, impacto en requisitos, dependencias técnicas, exposición activa y esfuerzo. Evita usar únicamente el criterio de “lo más fácil primero”.
Paso 9 — Convierte cada brecha en una acción ejecutable
Descompón brechas complejas en tareas concretas con entregables claros.
Paso 10 — Define criterios de cierre
Una acción no se cierra con “documento creado”, sino cuando se demuestra la operación eficaz y la conservación de evidencia.
Paso 11 — Asigna propietarios reales
Distribuye la responsabilidad entre IT, Seguridad, RR. HH., Compras, Legal y Operaciones.
Paso 12 — Ordena el plan por dependencias
Respeta la secuencia lógica: contexto → alcance → riesgos → controles → operación → auditoría → revisión.
Ejemplo práctico: GAP en una empresa SaaS
| Área | Estado observado | Brecha detectada | Prioridad |
|---|---|---|---|
| Alcance | Borrador técnico | No incluye interfaces con soporte y proveedores cloud | Alta |
| Riesgo | Matriz existente | Criterios inconsistentes y sin propietarios definidos | Alta |
| Accesos | MFA desplegado | Cuentas heredadas y excepciones sin control formal | Alta |
| Proveedores | Contratos dispersos | No existe clasificación de terceros por criticidad | Alta |
| Concienciación | Curso anual general | Sin segmentación por rol ni evaluación de eficacia | Media |
| Backups | Copias automáticas | Pruebas de restauración efectivas no realizadas | Alta |
| Auditoría interna | No realizada | Falta de proceso y programa formal | Alta (antes de readiness) |
Cómo construir el plan de acción
El resultado final del GAP debe plasmarse en un backlog o plan de acción estructurado:
| Campo | Ejemplo de aplicación |
|---|---|
| ID | GAP-014 |
| Área | Gestión de proveedores |
| Brecha | No existe clasificación de terceros por criticidad de información |
| Riesgo | Dependencias de seguridad críticas no evaluadas contractualmente |
| Acción | Diseñar y ejecutar inventario y clasificación inicial de proveedores |
| Responsable | Compras + CISO |
| Prioridad | Alta |
| Dependencia | Inventario de activos de información |
| Evidencia | Matriz de criticidad + contratos revisados + registro de evaluaciones |
| Criterio de cierre | 100 % de proveedores del alcance clasificados y evaluados |
Conexión con el caso de negocio
El diagnóstico inicial ayuda a la alta dirección a comprender el esfuerzo real, presupuesto, carga documental y recursos necesarios. Esto permite construir un caso de negocio sólido basado en la reducción de riesgos y habilitación comercial, superando el simplista “necesitamos la norma porque la pide un cliente”.
Errores frecuentes en un análisis GAP ISO 27001
- Usar plantillas obsoletas de ISO 27001:2013 (no alineadas a 2022 + Amd 1:2024).
- Empezar por los 93 controles en lugar del contexto, alcance y riesgos.
- Tratar los 93 controles como obligatorios ignorando el proceso de SoA.
- Marcar “cumple” por la simple existencia de un documento sin verificar operación.
- Aceptar respuestas sin evidencia verificable.
- Ocultar brechas críticas tras un porcentaje promedio elevado.
- Confundir análisis GAP con auditoría interna.
- Olvidar la modificación Amd 1:2024 sobre cambio climático.
- Crear acciones sin asignar un propietario claro.
Plantilla mínima de análisis GAP
Puedes estructurar tu hoja de trabajo con las siguientes columnas esenciales:
ID | Cláusula/Tema | Requisito | Alcance | Estado actual | Evidencia | Brecha | Riesgo | Prioridad | Acción | Responsable | Dependencias | Criterio de cierre | Estado
Preguntas frecuentes
¿Qué es un GAP analysis ISO 27001?
Es una evaluación de la diferencia entre el estado actual de una organización y el estado objetivo definido frente a los requisitos del SGSI y sus necesidades de seguridad.
¿El análisis GAP es obligatorio para ISO 27001?
No es una cláusula explícita con ese nombre en la norma, pero constituye la técnica de diagnóstico más recomendada para planificar y ejecutar la implementación sin desperdiciar recursos.
¿Debo evaluar los 93 controles del Anexo A?
Debes evaluar los controles necesarios identificados en el tratamiento de riesgos y contrastar con los 93 controles del Anexo A como conjunto de referencia para elaborar la Declaración de Aplicabilidad (SoA).
¿Un porcentaje alto de cumplimiento significa que estoy listo para certificarme?
No necesariamente. Una sola brecha crítica (como la ausencia de auditoría interna o la falta de revisión por la dirección) impide la conformidad del sistema de gestión aunque el promedio sea del 90 %.
De diagnóstico a plan ejecutable
El mejor análisis GAP no es el que produce la tabla más grande, sino el que permite a la organización decidir con claridad qué hacer a continuación.
El diagnóstico debe convertirse en un flujo continuo:
entender → priorizar → asignar → ejecutar → evidenciar → verificar → mejorar
Si quieres profundizar en gobierno, riesgo, cumplimiento y en cómo transformar requisitos y riesgos en decisiones de gestión estratégicas, puedes complementar esta guía con el curso Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.

