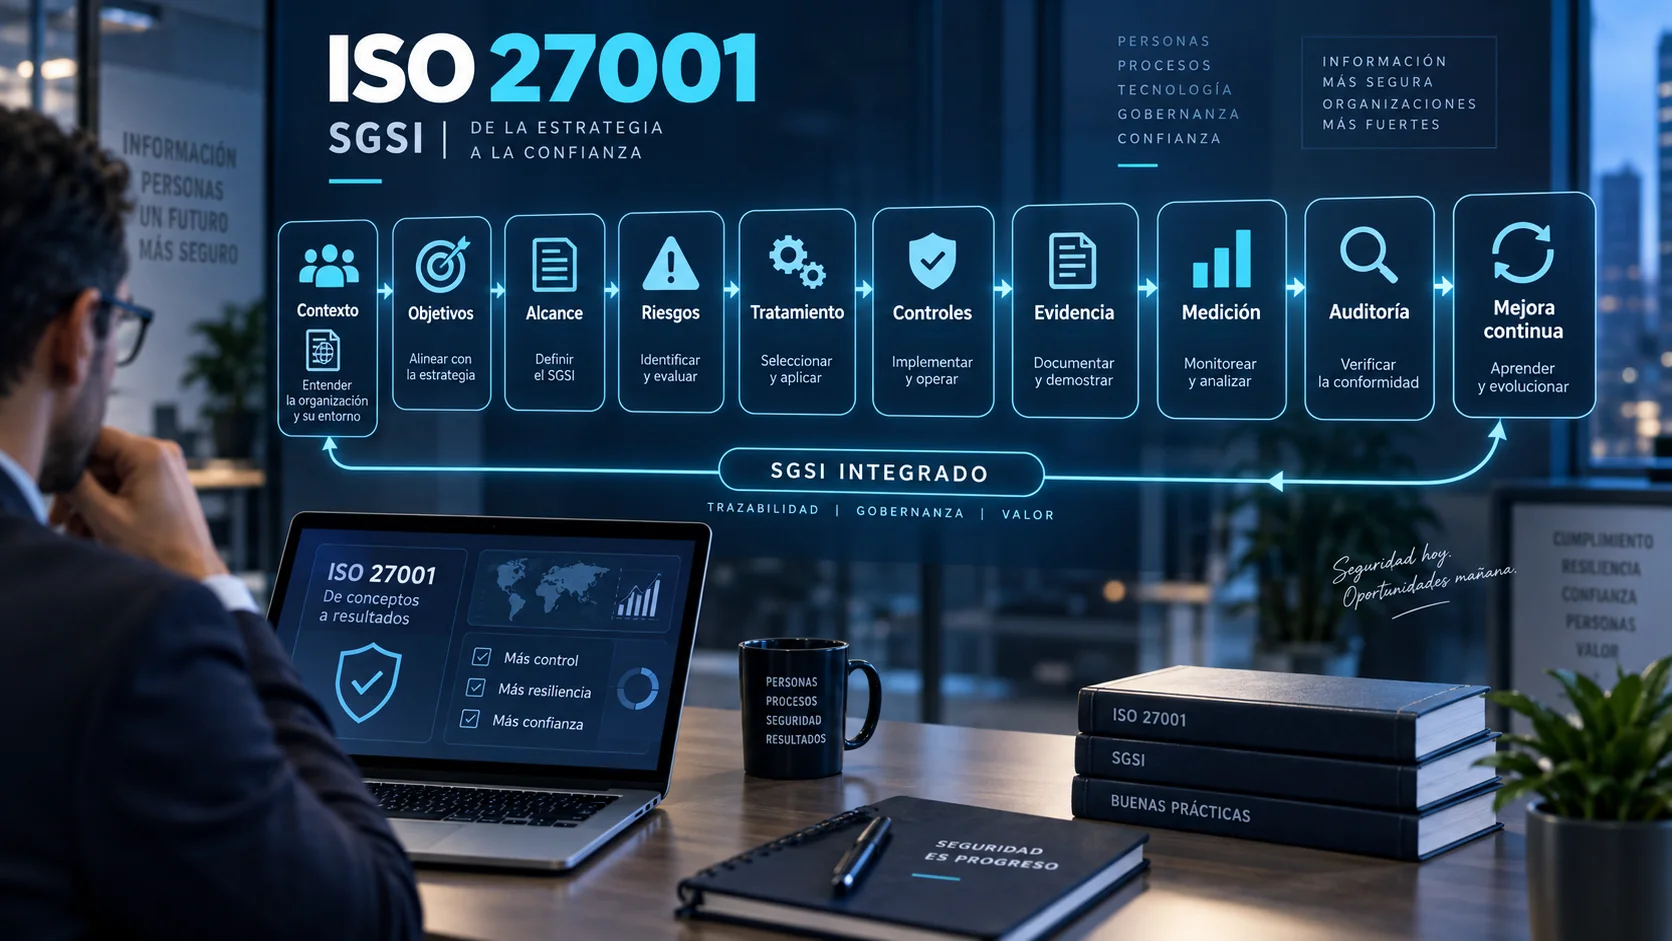
Tras haber estudiado individualmente en las seis partes anteriores los fundamentos de la norma, la organización y gobierno, el sistema de gestión, el análisis de riesgos, la respuesta a incidentes y la auditoría, surge la pregunta más importante para cualquier profesional:
¿Cómo se conectan todas estas piezas dentro de un SGSI operativo en el mundo real?
Un Sistema de Gestión de la Seguridad de la Información según ISO/IEC 27001 no es un archivador de carpetas separadas ni una colección desconectada de controles técnicos. Es un ecosistema vivo donde cada decisión modifica el comportamiento de los demás componentes.
En esta séptima y última entrega de la serie sobre vocabulario normativo concluiremos el aprendizaje conectando la cadena de valor completa. Si deseas repasar las entregas anteriores, te invitamos a consultar los fundamentos de seguridad de la información, la guía de organización, gobierno y contexto, la entrega de sistema de gestión, procesos y documentación, la Parte 4 sobre riesgo, evaluación y tratamiento, la entrega de eventos, incidentes y continuidad y la Parte 6 dedicada a medición, desempeño y auditoría. Asimismo, puedes revisar la guía completa de ISO 27001 y del SGSI.
ISO/IEC 27000:2026: De glosario a mapa de relaciones
Con la publicación de ISO/IEC 27000:2026 (6.ª edición, julio de 2026), el estándar marco de la familia ISO/IEC 27000 consolidó su enfoque como una visión general de conceptos, principios y relaciones transversales, superando la antigua concepción de diccionario numerado.
Para entender ISO 27001 hoy no se trata de memorizar términos aislados, sino de comprender las relaciones lógicas entre las decisiones de la dirección, los riesgos del negocio, las salvaguardas técnicas, las evidencias de operación y la auditoría de mejora.
Puedes profundizar en las normas complementarias del sistema mediante nuestro mapa de normas relacionadas con ISO 27001.
1. La cadena de trazabilidad del SGSI
Un SGSI robusto puede recorrerse en sentido descendente y ascendente mediante el siguiente flujo de trazabilidad:
El ciclo de trazabilidad conceptual
- Contexto y Requisitos: ¿Quiénes somos y qué debemos cumplir?
- Objetivos del SGSI: ¿Qué queremos proteger o alcanzar?
- Alcance: ¿Dónde aplica exactamente el sistema?
- Evaluación de Riesgos: ¿Qué incertidumbres amenazan nuestros objetivos?
- Tratamiento de Riesgos: ¿Qué decisiones tomamos para mitigar o asumir?
- Selección de Controles (SoA): ¿Qué medidas aplicamos justificadamente frente al Anexo A?
- Operación y Evidencias: ¿Cómo demostramos que los controles funcionan?
- Evaluación del Desempeño y Auditoría: ¿Cómo medimos y verificamos la eficacia?
- No Conformidades y Mejora Continua: ¿Cómo aprendemos de las desviaciones para evolucionar?
2. Contexto, Objetivos y Alcance
El punto de partida de todo SGSI es comprender el contexto de la organización (factores internos, entorno externo, requisitos de partes interesadas y la consideración del cambio climático según ISO/IEC 27001:2022/Amd 1:2024).
El contexto determina los objetivos de seguridad (confidencialidad, integridad, disponibilidad) y ayuda a delimitar el alcance del sistema. Para comprender cómo se define esta frontera operacional, consulta nuestra guía sobre qué es un SGSI y cómo definir su alcance.
3. Roles, Responsabilidades y Autoridad
Un sistema de gestión no funciona por inercia; requiere asignación formal de autoridad. La alta dirección ejerce el liderazgo, pero es vital recordar que el CISO no es automáticamente la alta dirección ni el propietario de todos los riesgos. Los dueños de negocio y responsables de procesos deben asumir la titularidad de los riesgos que afectan a sus áreas.
4. Riesgos, Tratamiento y Controles
El análisis de riesgos no es un ejercicio independiente; conecta directamente las amenazas y vulnerabilidades de los activos con las decisiones de tratamiento (modificar, retener, evitar o compartir el riesgo).
De esas decisiones surgen los controles necesarios. Un control no debe instalarse por inercia o moda técnica, sino como respuesta directa a una necesidad de tratamiento de riesgos o al cumplimiento de un requisito obligatorio.
5. Anexo A y SoA (Declaración de Aplicabilidad)
Aclarar la relación entre ISO 27001 e ISO 27002 es determinante para evitar errores frecuentes. Para comprender las funciones distintivas de cada norma, puedes consultar nuestro análisis sobre las diferencias entre ISO 27001 e ISO 27002.
El verdadero papel de la SoA (Statement of Applicability)
El Anexo A de ISO 27001 ofrece 93 controles de referencia organizados en 4 temas (Organizacionales, Personas, Físicos y Tecnológicos). La Declaración de Aplicabilidad (SoA) no es una simple tabla de "sí/no", sino el documento formal de trazabilidad que explica por qué se incluye o excluye cada control y cuál es su estado de implementación actual.
6. Operación, Evidencia e Incidentes
Un control diseñado en el papel no garantiza seguridad en la práctica. Durante la operación diaria, las actividades generan información documentada y evidencias verificables (logs, tickets aprobados, actas de revisión, auditorías técnicas).
Cuando la operación falla o se presenta un evento adverso, la gestión de incidentes captura la desviación, contiene el impacto y aporta lecciones aprendidas para actualizar la evaluación de riesgos.
7. Medición, Auditoría, Revisión y Mejora Continua
El ciclo se cierra mediante la supervisión y evaluación del desempeño:
- Medición (ISO 27004): Obtención de indicadores y KPIs que miden la eficacia real de los controles.
- Auditoría Interna (ISO 19011:2026 / ISO 27007): Comprobación sistemática e independiente de evidencias frente a criterios normativos.
- Revisión por la Dirección: Evaluación ejecutiva realizada a intervalos planificados para decidir la asignación de recursos y cambios estratégicos.
- No Conformidades y Acción Correctiva: Análisis de causa raíz para eliminar el origen de las desviaciones y alimentar la mejora continua del SGSI.
8. Caso práctico completo: Empresa NexoFactura
Trazabilidad completa de punta a punta
1. Contexto: NexoFactura procesa facturación electrónica cloud B2B.
2. Requisito: Contratos con clientes imponen SLA de disponibilidad del 99,9 %.
3. Riesgo: Acceso no autorizado de administradores que provoque indisponibilidad o brecha de datos.
4. Tratamiento: Se decide reducir el riesgo aplicando autenticación multifactor FIDO2.
5. Control SoA: Control A.8.5 (Gestión de identidades y accesos) declarado aplicable y justificado.
6. Operación: Se implementa la configuración técnica en el proveedor de identidad.
7. Evidencia: Logs de acceso y listado de cuentas con MFA activo en consola.
8. Medición: KPI mensual muestra 98 % de cobertura (meta 100 %).
9. Auditoría: El auditor identifica 2 cuentas de emergencia sin MFA habilitado (Hallazgo: No Conformidad).
10. Acción Correctiva: Se investiga la causa raíz, se integra la regla en el pipeline y se exige MFA en cuentas de emergencia.
11. Mejora Continua: El SGSI se fortalece para el siguiente ciclo.
9. Errores frecuentes al conectar el sistema
- Tratar la SoA como una lista independiente del riesgo: Marcar casillas de controles sin justificarlos en la evaluación de riesgos.
- Confundir conformidad con eficacia: Tener documentos firmados y aprobados pero sufrir incidentes graves por controles inoperantes.
- Confundir corrección con acción correctiva: Solucionar el fallo técnico puntual sin abordar la causa organizativa subyacente.
- Desconectar la auditoría de la revisión por la dirección: Guardar los informes de auditoría en cajones sin que la alta dirección tome decisiones de presupuesto o mejora.
- Considerar el SGSI como un proyecto con fecha de fin: Abandonar la actualización del contexto y del riesgo tras obtener el certificado de auditoría externa.
10. Preguntas frecuentes (FAQ)
¿ISO/IEC 27000:2026 sigue siendo un glosario numerado como la edición 2018?
No. La edición ISO/IEC 27000:2026 se orienta a explicar la visión general, conceptos centrales, principios y relaciones entre los estándares del SGSI.
¿Los 93 controles del Anexo A son obligatorios?
No como una lista uniforme idéntica para todos. La organización selecciona los controles necesarios según sus riesgos y requisitos, utilizando el Anexo A como conjunto de referencia para verificar que no ha omitido ninguno relevante.
¿Qué diferencia hay entre riesgo, amenaza y vulnerabilidad?
Una amenaza es la causa potencial; la vulnerabilidad es la debilidad; el riesgo es el escenario completo que evalúa el efecto de la incertidumbre sobre los objetivos de negocio.
¿Para qué sirve la Declaración de Aplicabilidad (SoA)?
Sirve como puente de trazabilidad para justificar la selección o exclusión de controles frente al Anexo A, indicando su estado de implementación.
¿Toda evidencia debe ser un documento en PDF?
No. La evidencia puede consistir en configuraciones, logs, registros de tickets, actas, entrevistas o resultados de pruebas verificables.
¿Una auditoría interna ISO 27001 es un pentest?
No. El pentesting es una prueba técnica de penetración; la auditoría evalúa evidencias sistemáticas frente a criterios de procesos, gobernanza y requisitos.
¿La revisión por la dirección debe realizarse obligatoriamente una vez al año?
La norma establece a intervalos planificados. La organización define la frecuencia según su contexto y dinámica de cambios.
Conclusión
Comprender ISO 27001 exige ir más allá de memorizar definiciones individuales y aprender a recorrer la trazabilidad completa del sistema de gestión.
Cuando logras conectar el contexto con los objetivos, los riesgos con el tratamiento, los controles con la SoA, las evidencias con la auditoría y los hallazgos con la mejora continua, el SGSI deja de ser una carga burocrática y se convierte en una herramienta estratégica de resiliencia organizativa.
Si quieres practicar esta trazabilidad completa —contexto, riesgos, controles, evidencias, auditoría y mejora— dentro de un enfoque profesional de gobierno, riesgo y cumplimiento, puedes continuar con el curso Analista GRC: Gobernanza de IT, Riesgo y Cumplimiento.

