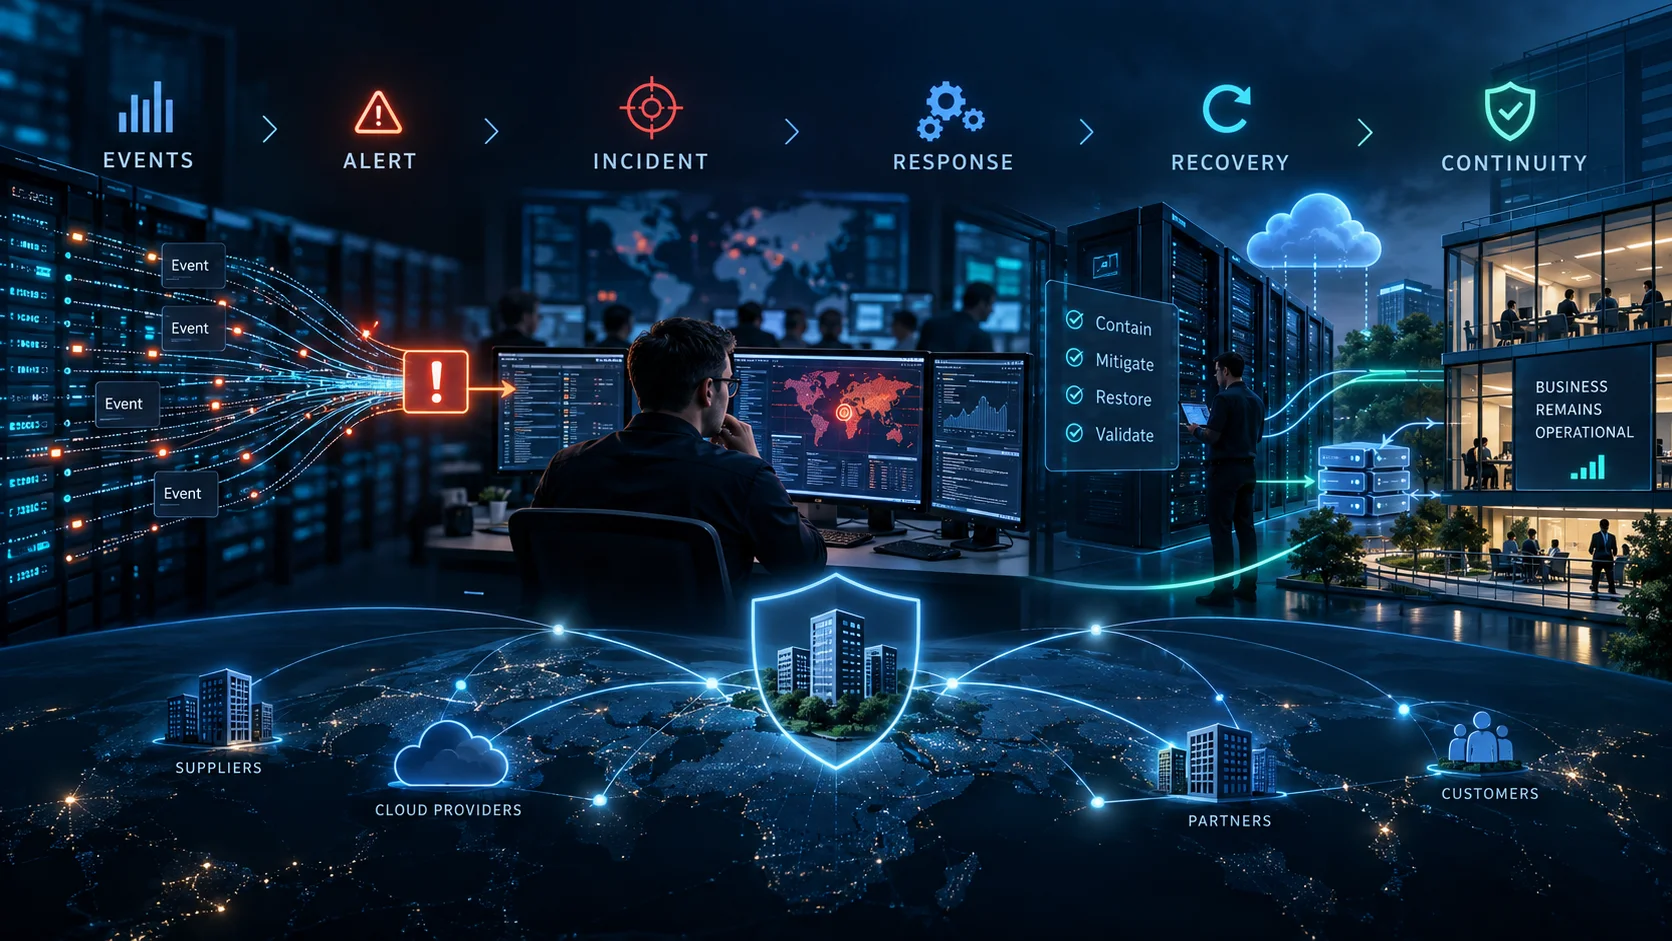
Un SIEM genera una notificación; un usuario reporta un correo sospechoso; un servidor se reinicia inesperadamente; un servicio cloud cae.
¿Todo eso es un incidente?
Uno de los fallos más frecuentes en la gestión operacional de la ciberseguridad es tratar como sinónimos conceptos claramente distintos como evento, alerta, incidente, ataque o disrupción de continuidad.
Distinguir este vocabulario permite clasificar con rigor, evitar la fatiga por alertas, acelerar la contención y estructurar tanto el plan de respuesta como los mecanismos de resiliencia del negocio.
En esta Parte 5 de nuestra serie sobre vocabulario normativo avanzaremos sobre los aspectos operativos. Si aún no has leído las entregas previas, te sugerimos revisar los conceptos fundamentales del SGSI y nuestra guía sobre conceptos de riesgo en ISO 27001.
La serie ISO/IEC 27035 e ISO/IEC 27031:2025
Para gestionar incidentes y continuidad TIC, la ISO cuenta con estándares específicos que apoyan la norma de requisitos ISO/IEC 27001:2022:
- ISO/IEC 27035-1:2023: Principios y proceso general de gestión de incidentes.
- ISO/IEC 27035-2:2023: Planificación y preparación de la respuesta a incidentes.
- ISO/IEC 27035-3:2020: Operaciones de respuesta a incidentes en TIC.
- ISO/IEC 27035-4:2024 (Nueva): Publicada en diciembre de 2024, trata la coordinación de incidentes entre múltiples organizaciones.
- ISO/IEC 27031:2025 (Nueva): Publicada en mayo de 2025 (reemplaza a la edición 2011), aborda la preparación de las TIC para soportar la continuidad de negocio.
Puedes consultar el ecosistema completo de estándares en nuestro mapa de normas ISO relacionadas con ISO 27001.
1. Evento vs Evento de Seguridad vs Alerta vs Incidente
Evento
Un evento es cualquier ocurrencia o cambio observable en un sistema, red o servicio (ej. Un usuario iniciando sesión correctamente, un backup completado).
Evento de seguridad de la información
Es una ocurrencia identificada que señala una posible brecha de seguridad o el fallo de un control (ej. Múltiples intentos fallidos de autenticación en 10 segundos).
Alerta
Es una señal generada por una herramienta (SIEM, EDR) o notificación humana para llamar la atención sobre un evento de seguridad. Requiere análisis para determinar si es un falso positivo o un incidente verdadero.
Incidente de seguridad de la información
Es un evento o serie de eventos de seguridad no deseados que tienen una probabilidad significativa de comprometer las operaciones del negocio y atentar contra la confidencialidad, integridad o disponibilidad de la información.
No todos los incidentes son ciberataques
Un incidente de seguridad puede derivar de un ataque informático, pero también de un error humano (un email confidencial enviado al destinatario equivocado), un fallo físico (un incendio en el CPD) o la pérdida de documentación en papel.
2. Triage, Detección y Ataques
Detección y Reporte
Es el proceso de capturar eventos relevantes y notificarlos a las personas o equipos encargados del análisis (SOC, CSIRT, mesa de ayuda).
Triage (Evaluación inicial)
Proceso operativo mediante el cual se valida la alerta, se descartan falsos positivos, se evalúa la severidad inicial y se determina la prioridad de escalamiento.
Ataque
Intento deliberado y malicioso de vulnerar los sistemas o datos de una organización. Un ataque puede ser bloqueado por los controles (sin llegar a convertirse en incidente operativo) o tener éxito y desencadenar un incidente grave.
3. Fases de Respuesta: Contención, Erradicación y Recuperación
Según ISO/IEC 27035-1 e ISO/IEC 27035-3, el ciclo de gestión ante un incidente confirmado comprende las siguientes etapas operativas:
Fases operativas de Incident Response
- Contención: Medidas inmediatas para limitar el alcance del impacto y evitar que la amenaza se propague (ej. Aislar un servidor infectado de la red).
- Erradicación: Eliminación completa de la causa raíz de la amenaza técnica o del componente malicioso (ej. Eliminar la persistencia de malware, rotar credenciales comprometidas).
- Recuperación: Restauración segura de las operaciones, sistemas y datos afectados a un estado operacional normal o mejorado.
4. Lecciones aprendidas y Coordinación (ISO 27035-4)
Cerrar un incidente sin realizar una revisión posterior (Post-Incident Review) impide la mejora del sistema. La fase de lecciones aprendidas analiza qué funcionó, qué falló y qué acciones correctivas deben implementarse.
Con la incorporación de ISO/IEC 27035-4:2024, se formaliza la necesidad de coordinar la respuesta con terceros (proveedores cloud, clientes enterprise, CERTs nacionales o autoridades reguladoras) ante ciberincidentes en cadenas de suministro.
5. Continuidad TIC (ISO 27031:2025) y Resiliencia
Es vital comprender la diferencia entre responder a un incidente y garantizar la continuidad:
- Response / Gestión de Incidentes: Se enfoca en investigar, contener, resolver el evento técnico y aprender.
- Continuidad TIC (ISO/IEC 27031:2025): Se enfoca en mantener la infraestructura y servicios TIC clave operando a niveles aceptables durante una disrupción severa.
- Continuidad de Negocio (ISO 22301:2019): Marco global que asegura que los procesos críticos del negocio (no solo la tecnología) continúen funcionando.
- Resiliencia: La capacidad estratégica de una organización para anticipar, resistir, adaptarse y recuperarse frente a cambios o disrupciones graves.
6. SOC, CSIRT e Incident Response
- SOC (Security Operations Center): Centro operacional dedicado al monitoreo continuo, detección de eventos y análisis inicial de alertas.
- CSIRT / CERT: Equipo especializado de respuesta responsable de coordinar la contención, mitigación e investigación del incidente.
ISO/IEC 27001 no exige que una pequeña empresa disponga obligatoriamente de un SOC 24/7 propio; exige que existan funciones y responsabilidades claras para detectar e informar incidentes.
7. Caso práctico: Compromiso de cuenta Cloud
Flujo operacional de un incidente
1. Evento: Inicio de sesión en AWS desde un país no habitual.
2. Alerta: El SIEM genera una alerta por Impossible Travel.
3. Triage: El analista del SOC verifica que el usuario no está de viaje y que se aprobaron notificaciones push sospechosas.
4. Incidente: Se confirma el compromiso de credenciales administrativas.
5. Contención: Se revocan las sesiones activas y se deshabilita la cuenta.
6. Erradicación: Se eliminan llaves API creadas por el atacante y se exige autenticación FIDO2.
7. Recuperación: Se restablece el acceso al usuario tras validar la seguridad de su dispositivo.
8. Continuidad: No fue necesario activar procedimientos alternativos porque la operación no se interrumpió.
9. Lección aprendida: Obligar a usar credenciales FIDO2 en todas las cuentas de administración cloud.
8. Errores frecuentes
- Confundir cada alerta con un incidente: Saturar a la dirección con falsos positivos por falta de triage.
- Dar por terminado el incidente en la fase de contención: Olvidar la erradicación de la persistencia y la extracción de lecciones aprendidas.
- Pensar que la continuidad es solo hacer copias de seguridad: Ignorar la recuperación de procesos, personal y proveedores.
- Excluir a terceros y proveedores cloud de los planes de incidentes: No exigir SLA de notificación de brechas en contratos.
- Citar la norma ISO/IEC 27031:2011 desactualizada: No conocer que la versión vigente es la edición 2025.
9. Preguntas frecuentes (FAQ)
¿Cuál es la norma ISO de gestión de incidentes?
La serie especializada es ISO/IEC 27035 (partes 1, 2, 3 y 4).
¿Cuál es la edición vigente de ISO/IEC 27035-1?
ISO/IEC 27035-1:2023.
¿Qué diferencia hay entre evento e incidente?
Un evento es una ocurrencia observable. Un incidente es una situación de seguridad que compromete o puede comprometer significativamente la seguridad de la información y exige gestión.
¿Una alerta SIEM es un incidente?
No necesariamente. Una alerta es una señal que requiere triage antes de confirmar si constituye un incidente.
¿Qué es triage?
Una evaluación operativa inicial para validar, clasificar y priorizar una situación.
¿Qué diferencia hay entre contención y erradicación?
La contención limita el impacto o la propagación; la erradicación elimina la causa técnica o la presencia maliciosa.
¿Recuperación es lo mismo que continuidad?
No. La recuperación es la restauración de servicios; la continuidad busca mantener las operaciones prioritarias durante la disrupción.
¿Qué norma trata la preparación de las TIC para la continuidad?
ISO/IEC 27031:2025.
Conclusión
Gestionar incidentes no consiste únicamente en responder técnicamente desde la consola de comandos; requiere gobernanza, definición de roles, procedimientos de triage, coordinación externa y aprendizaje continuo para alimentar el sistema de gestión de la seguridad.
Si quieres profundizar en esa visión integrada de control, respuesta y cumplimiento operacional, te recomendamos continuar con el curso Analista GRC: Gobernanza de IT, Riesgo y Cumplimiento.

