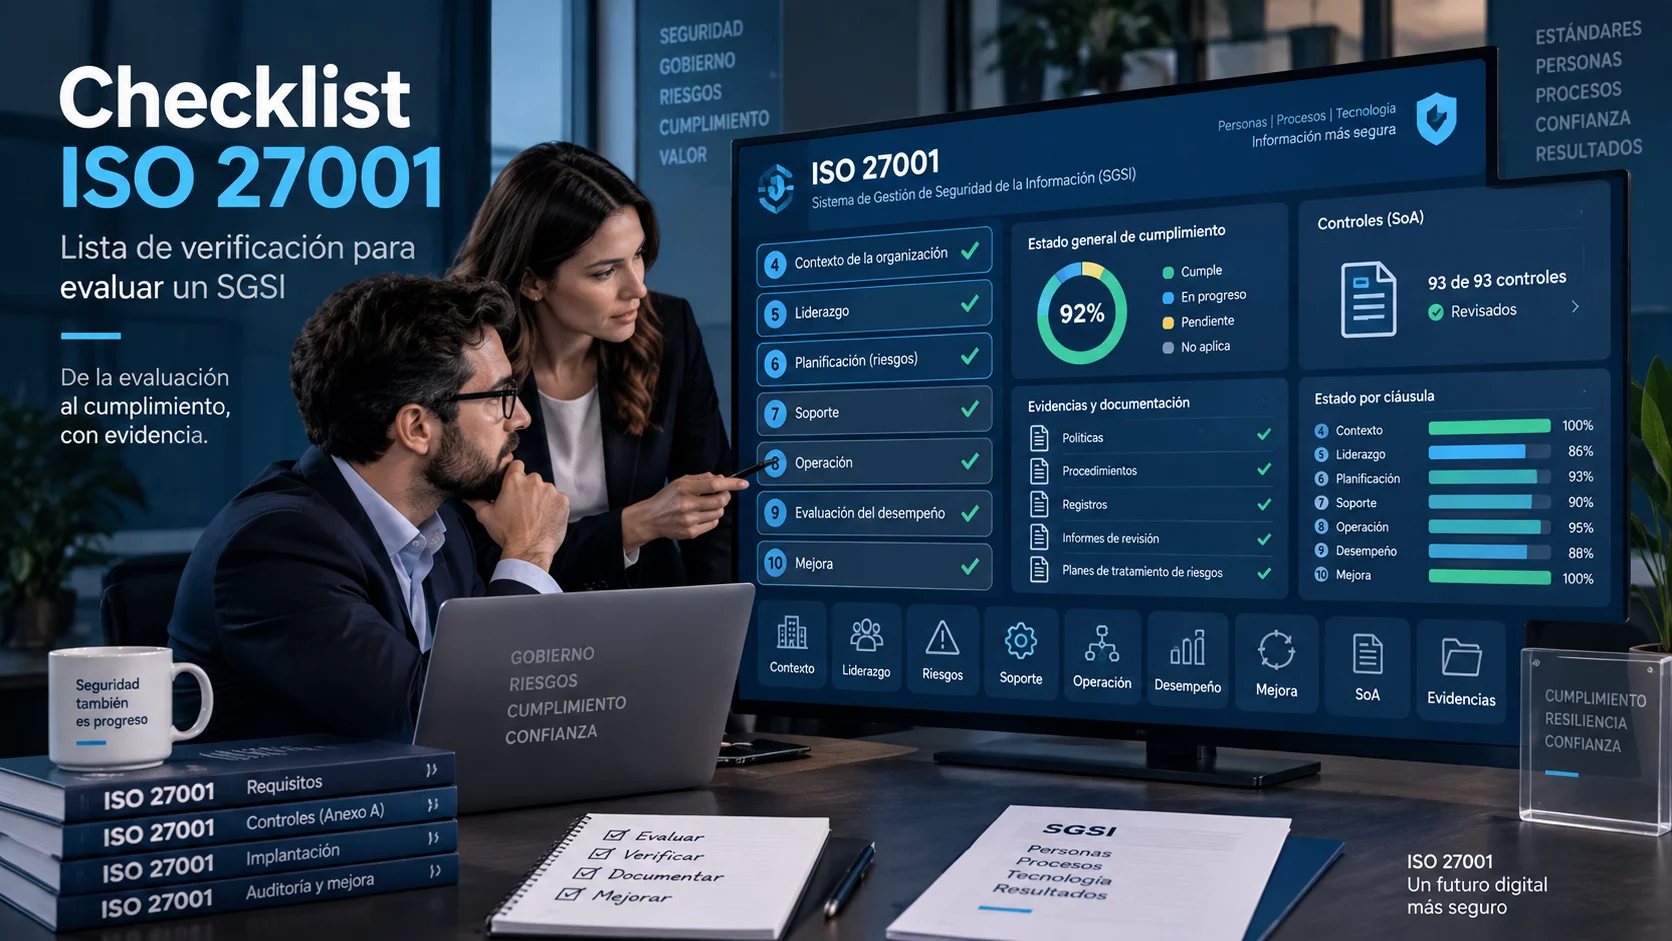
La implementación de un Sistema de Gestión de la Seguridad de la Información (SGSI) conforme a ISO/IEC 27001:2022 no finaliza con la redacción de políticas o la definición de una matriz de riesgos. Un SGSI debe operar de manera efectiva en la práctica diaria de la organización.
Para comprobar si el sistema funciona como se espera, es preciso verificar de forma metódica qué requisitos están cubiertos, cómo se han implementado, qué evidencias respaldan su cumplimiento y qué brechas requieren corregirse. Como explicamos en nuestra guía completa de ISO 27001 y al analizar qué es un SGSI, esta checklist ISO 27001 actúa como una herramienta práctica de autoevaluación guiada.
Cómo usar esta checklist de autoevaluación
Para obtener un valor real de esta lista de verificación, evite responder con un simple "sí" o "no". Ante cada ítem, aplique el modelo de evaluación en 5 niveles:
- ¿Existe? (¿Se ha formalizado la política, procedimiento o requisito?)
- ¿Está implementado? (¿Se aplica efectivamente en la operativa diaria?)
- ¿Hay evidencia? (¿Existen registros, tickets, configuraciones o actas que lo demuestren?)
- ¿Es eficaz? (¿Satisface el objetivo de control o la reducción de riesgo planteada?)
- ¿Requiere mejora? (¿Se han detectado desviaciones o falta de alineación?)
Ejemplo práctico de evaluación profunda
Al revisar el control de revocación de accesos tras la baja de un empleado:
- Existe: Sí, hay una directiva de gestión de identidades.
- Implementado: Parcialmente (algunas áreas notifican por email manual).
- Evidencia: Muestra de 20 bajas auditadas en el sistema de ticketing.
- Eficacia: Se detectaron 3 cuentas deshabilitadas con más de 72 horas de retraso.
- Conclusión: Hallazgo de riesgo medio que requiere automatizar el flujo entre Recursos Humanos y el directorio activo.
Diferencia entre Checklist, Análisis GAP y Auditoría Interna
Es fundamental no confundir la función de esta checklist con otros procesos del clúster de gestión:
- Frente al Análisis GAP de ISO 27001: El análisis GAP determina el estado inicial antes de implementar el SGSI para trazar la hoja de ruta inicial. La checklist se emplea para revisar la conformidad y madurez de un SGSI ya diseñado o en operación.
- Frente a la Evaluación del Desempeño: La Cláusula 9.1 define el sistema continuo de métricas e indicadores. La checklist verifica si ese y los demás componentes del SGSI existen y se ejecutan correctamente.
- Frente a la Auditoría Interna: Una checklist es un soporte de comprobación; no sustituye la auditoría interna requerida por la norma, la cual exige un programa formal, alcance, criterios, independencia e imparcialidad estricta conforme a ISO 19011:2026.
Cláusula 4 — Contexto de la Organización (incluido Amd 1:2024)
Verifique los requisitos del contexto de la organización en ISO 27001:
4.1 Comprensión de la organización y de su contexto
- ¿La organización ha determinado las cuestiones externas e internas relevantes para su propósito y SGSI?
- ¿Se ha evaluado si el cambio climático es una cuestión relevante para el contexto del SGSI (según ISO/IEC 27001:2022/Amd 1:2024)?
- ¿Existe un proceso para revisar y actualizar el análisis de contexto de forma periódica o ante cambios mayores?
4.2 Partes interesadas y 4.3 Alcance del SGSI
- ¿Se han identificado las partes interesadas relevantes y sus requisitos legales, regulatorios y contractuales?
- ¿Se ha determinado si alguna parte interesada tiene requisitos específicos relacionados con el cambio climático?
- ¿El alcance del SGSI está claramente delimitado en términos de ubicaciones, activos, tecnologías y procesos, y disponible como información documentada?
Cláusula 5 — Liderazgo y Compromiso
Compruebe las responsabilidades del liderazgo y compromiso en ISO 27001:
5.1 Liderazgo y 5.2 Política de Seguridad
- ¿La alta dirección demuestra su compromiso mediante la provisión de recursos suficientes y la integración de la seguridad en los procesos de negocio?
- ¿Existe una política de seguridad de la información aprobada por la dirección, comunicada al personal y accesible a las partes interesadas?
- ¿La política incluye compromisos explícitos de cumplimiento de requisitos y mejora continua?
5.3 Roles, responsabilidades y autoridades
- ¿Se han asignado y comunicado las responsabilidades y autoridades para los roles clave del SGSI (CISO, propietarios de activos, administradores)?
- ¿Se ha asignado la responsabilidad de informar a la alta dirección sobre el desempeño del SGSI?
Cláusula 6 — Planificación (Riesgos, Objetivos y Cambios)
Revise el bloque de planificación de riesgos y oportunidades, los objetivos de seguridad y la planificación del SGSI:
6.1 Evaluación y tratamiento de riesgos de seguridad de la información
- ¿Existe una metodología formal para la evaluación de riesgos que defina criterios de impacto, probabilidad y nivel de riesgo aceptable?
- ¿La evaluación de riesgos identifica propietarios de riesgo y analiza pérdidas de confidencialidad, integridad y disponibilidad?
- ¿Se ejecuta un proceso de tratamiento de riesgos que elabore un plan de tratamiento, identifique controles y requiera la aprobación formal del riesgo residual por sus propietarios?
- ¿Se elabora la Declaración de Aplicabilidad (SoA) justificando inclusiones y exclusiones frente al Anexo A?
6.2 Objetivos de seguridad y 6.3 Planificación de cambios
- ¿Se han establecido objetivos de seguridad de la información medibles (cuando sea posible), alineados con la política y actualizados periódicamente?
- ¿Los objetivos cuentan con responsables, plazos, recursos asignados y métodos de evaluación de resultados?
- ¿Los cambios en el SGSI se planifican evaluando previamente sus consecuencias, riesgos e impacto en la arquitectura de seguridad?
Cláusula 7 — Soporte y Recurso Documental
Compruebe las condiciones del soporte del SGSI y el control de la información documentada:
7.1 Recursos, 7.2 Competencia y 7.3 Concienciación
- ¿Se han determinado y proporcionado los recursos necesarios (financieros, humanos, técnicos) para el SGSI?
- ¿Se han definido las competencias necesarias para el personal con impacto en la seguridad y se conservan evidencias de su cualificación o formación?
- ¿Se ejecutan actividades periódicas de concienciación en seguridad adaptadas a los roles de la organización?
7.4 Comunicación y 7.5 Información documentada
- ¿Se ha definido qué, cuándo, a quién, cómo y quién realiza las comunicaciones internas y externas sobre seguridad?
- ¿La información documentada exigida por la norma y la determinada por la organización se encuentra identificada, aprobada, protegida y con control de versiones?
- ¿Se controlan los documentos de origen externo y se asegura la retención y eliminación segura de evidencias?
Cláusula 8 — Operación del SGSI
8.1 Planificación y control operacional
- ¿Los procesos necesarios para cumplir los requisitos de seguridad y ejecutar el plan de tratamiento de riesgos están planificados y controlados según criterios documentados?
- ¿Se mantienen evidencias suficientes para demostrar que los procesos se han ejecutado según lo planificado?
- ¿Se realizan evaluaciones de riesgos operativas a intervalos planificados o cuando ocurren cambios significativos?
- ¿Se controlan los procesos contratados externamente (proveedores/terceros) que afectan al alcance del SGSI?
Cláusulas 9 y 10 — Evaluación del Desempeño y Mejora
9.1 Seguimiento, medición, análisis y evaluación
- ¿Se ha determinado qué aspectos de la seguridad y del SGSI se deben medir, con qué métodos, frecuencias y responsables?
- ¿Se analizan y evalúan los resultados para valorar el desempeño de la seguridad y la eficacia del SGSI?
- ¿Se conservan evidencias documentadas de los resultados de seguimiento y medición?
9.2 Auditoría interna, 9.3 Revisión por la dirección y 10.1 Mejora continua
- ¿Se ejecuta un programa de auditoría interna independiente y planificado a intervalos definidos?
- ¿La alta dirección revisa el SGSI a intervalos planificados considerando cambios de contexto, riesgos, incidentes, resultados de auditoría y oportunidades de mejora?
- ¿Se registran las no conformidades, se aplican correcciones inmediatas y se implementan acciones correctivas analizando la causa raíz para evitar su reincidencia?
Checklist de la Declaración de Aplicabilidad (SoA) y los 93 Controles
La Declaración de Aplicabilidad (SoA) es el documento central que vincula los riesgos con los controles de referencia de ISO/IEC 27002:2022 (estructurados en 93 controles distribuidos en 4 temas):
| Tema de Control (ISO/IEC 27002:2022) | Número de Controles | Verificaciones Clave en la Checklist |
|---|---|---|
| A.5 Controles Organizacionales | 37 controles | Políticas de seguridad, roles, segregación de funciones, inteligencia de amenazas (Threat Intelligence), gestión de activos, seguridad en proveedores y servicios cloud, respuesta a incidentes y continuidad de negocio. |
| A.6 Controles de Personas | 8 controles | Investigación de antecedentes (Screening), acuerdos de confidencialidad, formación/concienciación en seguridad, proceso disciplinario y responsabilidades al cese o cambio de puesto. |
| A.7 Controles Físicos | 14 controles | Perímetros de seguridad física, control de accesos a instalaciones, protección contra amenazas ambientales, seguridad en equipos fuera de las instalaciones y política de escritorio/pantalla limpios. |
| A.8 Controles Tecnológicos | 34 controles | Gestión de identidades y accesos privilegiados, protección contra malware, gestión de vulnerabilidades, copias de seguridad (backup), registros de auditoría (logging/monitoring), encriptación y desarrollo seguro de software. |
Regla de oro sobre la SoA
No todos los 93 controles son obligatorios. La organización debe justificar documentalmente la inclusión o exclusión de cada control del Anexo A en función de su evaluación de riesgos y sus requisitos legales o contractuales.
Matriz de evaluación y cómo priorizar hallazgos sin falsos porcentajes
Al procesar la checklist, evite reducir el resultado a un porcentaje global simplista (como "cumplimiento del 82%"), ya que una sola brecha crítica (como una copia de seguridad no verificada o un control de accesos defectuoso en producción) invalida la seguridad global aunque existan decenas de aspectos menores conformes.
Utilice la siguiente matriz de clasificación para los hallazgos identificados:
| Estado de Evaluación | Criterio Técnico | Acción Requerida |
|---|---|---|
| C — Conforme | El requisito existe, está implementado, cuenta con evidencia fiable y es eficaz. | Mantener el control y monitorizar en las revisiones periódicas. |
| P — Parcial | El requisito o control existe formalmente, pero presenta brechas de cobertura o evidencia incompleta. | Asignar propietario y fecha límite para completar la implementación. |
| NC — No Conforme | El requisito o control obligatorio no existe o falla gravemente en su ejecución. | Abrir un hallazgo prioritario, analizar la causa raíz e implementar acción correctiva. |
| EP — Evidencia Pendiente | Se afirma que el control opera, pero no se ha aportado la prueba documental o técnica. | Solicitar la evidencia al propietario del proceso antes de cerrar la autoevaluación. |
| NA — No Aplica | El control no es necesario según la evaluación de riesgos y la justificación documentada en la SoA. | Verificar que la justificación en la SoA continúe siendo válida. |
Casos prácticos de autoevaluación y evidencias fiables
Caso 1: Empresa de Desarrollo SaaS
Hallazgo de autoevaluación: El control A.8.28 (Codificación segura) figura como implementado, pero en la revisión de evidencias se comprueba que el escaneo de vulnerabilidades no cubre los microservicios desplegados en los últimos 3 meses.
Resultado: Estado Parcial. Prioridad alta por riesgo de exposición en producción.
Caso 2: Pyme Industrial
Hallazgo de autoevaluación: Existe política de backups (A.8.13), pero nunca se ha realizado una prueba de restauración para comprobar el tiempo de recuperación (RTO).
Resultado: Estado Evidencia Pendiente / Parcial. Se programa un ejercicio de prueba de restauración en un entorno aislado.
Errores frecuentes al usar checklists y FAQs
Errores frecuentes al autoevaluar un SGSI
- Evaluar sobre suposiciones: Dar por cumplido un punto porque "siempre se ha hecho así" sin exigir evidencia documentada.
- Confundir tener un documento con tener el control funcionando: Una política de contraseñas guardada en un PDF no demuestra que el Directorio Activo aplique la complejidad requerida.
- Utilizar checklists desactualizadas: Emplear listas basadas en ISO 27001:2013 (con 114 controles) en lugar de ISO/IEC 27001:2022 (con 93 controles y el suplemento Amd 1:2024).
- Ignorar las cláusulas del sistema de gestión (4 a 10): Centrarse exclusivamente en los controles técnicos del Anexo A y olvidar el contexto, el liderazgo o la mejora continua.
Preguntas frecuentes (FAQs)
¿Una checklist ISO 27001 sustituye a la auditoría interna del SGSI?
No. La checklist es una herramienta de autoevaluación y preparación. La auditoría interna (Cláusula 9.2) es un proceso estructurado, sistemático e independiente que debe cumplir los requisitos de planificación e imparcialidad fijados por la norma e ISO 19011:2026.
¿Es necesario que un auditor externo revise nuestra checklist antes de la certificación?
No es obligatorio presentar la checklist al auditor de certificación, pero mantener los resultados de la autoevaluación y las evidencias organizadas demuestra madurez, control y compromiso de la dirección con el sistema.
¿Dónde puedo consultar el mapa de desarrollo profesional en gobierno y auditoría?
Puedes consultar nuestra guía sobre el roadmap para trabajar en GRC para conocer las competencias y certificaciones clave del sector.
Formación práctica en Evaluación de Controles y Gobierno de TI
Si deseas aprender a evaluar riesgos, auditar controles, gestionar evidencias y estructurar programas de cumplimiento en organizaciones reales, te invitamos a consultar nuestro curso profesional:
Ver curso: Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento
Cursos recomendados de ISO 27001 y Ciberseguridad

Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.
Gobernanza de IT, Riesgo y Cumplimiento. Perfil corporativo en alza.
Ver curso GRC
Prepara Todas las Certificaciones ISO 27001, con Práctica.
Prepárate para todas las certificaciones ISO 27001 con práctica real.
Ver curso ISO 27001