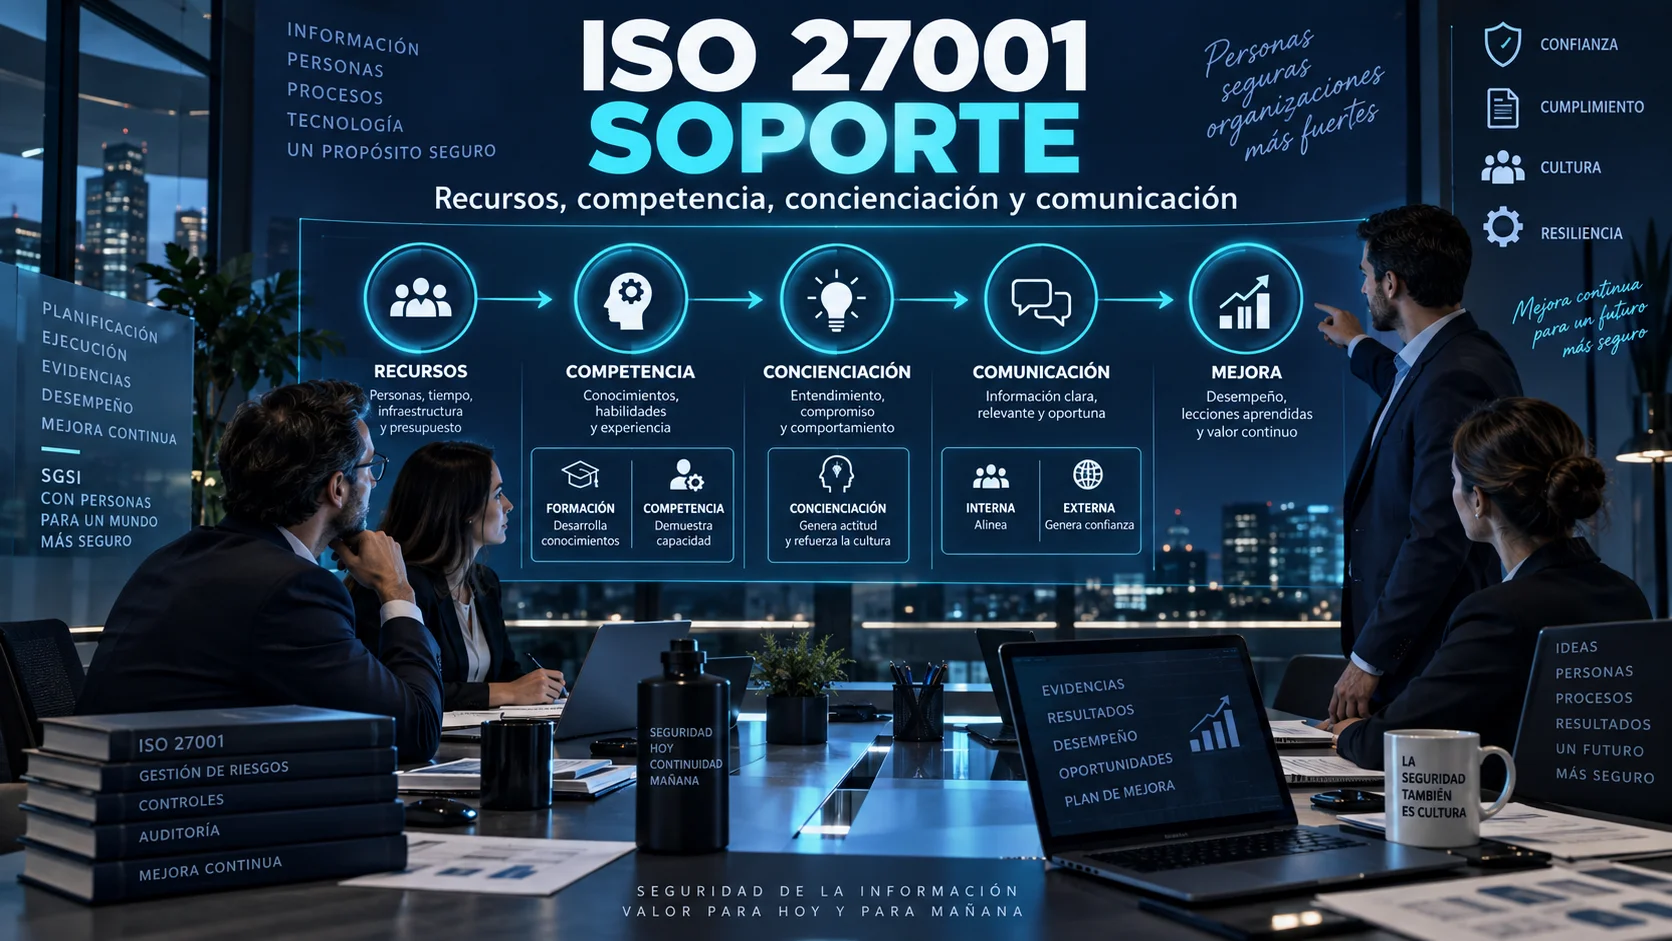
Un SGSI puede disponer de una política formalmente impecable, un análisis de riesgos exhaustivo y decenas de salvaguardas diseñadas sobre el papel. Sin embargo, si la organización no cuenta con personas competentes, tiempo operativo, presupuesto, herramientas y canales de comunicación fluidos, el sistema correrá el riesgo de convertirse en documentación muerta.
Ahí radica el propósito central de la Cláusula 7 de ISO/IEC 27001:2022: Soporte.
Como vimos en nuestra guía completa de ISO 27001, el bloque de soporte actúa como el motor que dota al sistema de gestión de capacidades reales de ejecución:
Planificación → Provisión de Recursos → Desarrollo de Competencia → Cultura de Concienciación → Comunicación Eficaz → Evidencias Demostrables
Qué significa “soporte” dentro de ISO 27001
La palabra soporte puede sonar a una mera función administrativa secundaria. En realidad representa el puente crítico que transforma las intenciones del liderazgo y compromiso de la alta dirección y las metas fijadas en la planificación del SGSI en resultados tangibles.
Al analizar el contexto de la organización y definir qué es un SGSI y cómo definir su alcance, determinamos qué necesita la empresa para proteger sus activos. El bloque de soporte garantiza que se asignen los medios materiales, humanos y técnicos para lograrlo.
1. Recursos: qué necesita realmente el SGSI (Cláusula 7.1)
La Cláusula 7.1 exige que la organización determine y proporcione los recursos necesarios para el establecimiento, implementación, mantenimiento y mejora continua del SGSI. Los recursos deben abarcar:
- Recursos Humanos: Roles clave con tiempo de dedicación real (responsables de seguridad, administradores de sistemas, analistas de riesgos, soporte legal, auditores internos).
- Recursos Financieros: Presupuesto asignado para licencias de software, formación, herramientas de ciberseguridad, consultoría y auditorías de certificación.
- Infraestructura y Tecnología: Sistemas IAM, soluciones EDR/SIEM, plataformas de copia de seguridad inmutable y gestores de cumplimiento.
- Conocimiento y Asesoramiento: Acceso a conocimiento especializado técnico, legal o regulatorio (mediante personal interno o servicios gestionados de terceros).
Cómo demostrar que los recursos son adecuados sin burocracia
No se exige redactar un documento grandilocuente titulado “Plan de Recursos”. La suficiencia de los recursos se demuestra empíricamente en la operación diaria:
- Comprobando que los proyectos de seguridad no quedan bloqueados indefinidamente por falta de personal o presupuesto.
- Verificando que los responsables tienen tiempo asignado formalmente en su jornada para sus funciones del SGSI.
- Presentando actas del comité de seguridad y presupuestos aprobados por la dirección.
2. Competencia: saber hacer el trabajo (Cláusula 7.2)
La Cláusula 7.2 establece que la organización debe:
- Determinar la competencia necesaria de las personas que realizan un trabajo que afecta al desempeño de la seguridad de la información.
- Asegurarse de que estas personas sean competentes basándose en la educación, formación o experiencia adecuadas.
- Cuando sea aplicable, tomar acciones para adquirir la competencia necesaria y evaluar la eficacia de las acciones tomadas.
- Conservar la información documentada apropiada como evidencia de la competencia.
Por qué formación y competencia no son lo mismo
Existe una diferencia conceptual clave que los auditores revisan con frecuencia:
Diferencia fundamental: La formación es una actividad o medio de instrucción (ej. asistir a un curso de 8 horas de hardening). La competencia es la capacidad demostrada para aplicar conocimientos y habilidades para lograr los resultados previstos (ej. configurar correctamente un servidor web de producción sin vulnerabilidades de baselining y sabiendo justificar las excepciones).
Por tanto, guardar un mero certificado de asistencia a una charla no demuestra por sí solo que la persona sea competente para el rol exigido por el SGSI.
Cómo crear una matriz de competencias útil y evaluación de eficacia
Una estructura práctica para gestionar la competencia por roles incluye:
| Rol en el SGSI | Competencia Requerida | Mecanismo de Adquisición | Evaluación de la Eficacia | Evidencia Documentada |
|---|---|---|---|---|
| Administrador Cloud | Hardening de arquitectura IAM y políticas de cifrado en AWS. | Certificación profesional + Laboratorio práctico interno. | Revisión de configuraciones mediante auditoría técnica sin hallazgos críticos. | Certificado oficial + Reporte de auditoría técnica. |
| Desarrollador Software | Desarrollo seguro (OWASP Top 10) y gestión de secretos. | Curso de Secure Coding + Mentoring en code reviews. | Disminución de vulnerabilidades de código en los escaneos SAST/DAST. | Registro de curso + Reportes de herramientas SAST. |
| Responsable de Compras | Evaluación del riesgo de ciberseguridad en la cadena de suministro. | Taller práctico impartido por el equipo de GRC. | Correcta cumplimentación del checklist de homologación de proveedores. | Checklists de homologación firmados. |
Para profundizar en los términos relacionados con roles, procesos y registros, consulta las definiciones sobre organización, gobierno y contexto y sobre sistema de gestión, procesos y documentación.
3. Concienciación: entender por qué importa la seguridad (Cláusula 7.3)
La Cláusula 7.3 exige que todo el personal de la organización y los contratistas relevantes sean conscientes de:
- La política de seguridad de la información (conforme a los principios aprobados en la política de seguridad de la información).
- Su contribución a la eficacia del SGSI, incluidos los beneficios de un mejor desempeño de la seguridad.
- Las implicaciones del incumplimiento de los requisitos del SGSI.
Por qué la concienciación no se limita a un test de phishing anual
Lanzar una campaña de simulación de phishing una vez al año es un ejercicio útil, pero no agota los requisitos de concienciación. La sensibilización debe ser un proceso continuo adaptado a la exposición al riesgo de cada perfil:
- Personal Financiero: Formación específica en detección de fraudes de suplantación ejecutiva (CEO Fraud / BEC).
- Personal Operativo: Pautas sobre uso aceptable de activos, protección de credenciales y notificación inmediata de incidentes.
- Personal Directivo: Sensibilización sobre responsabilidad legal, reputación corporativa y gestión de crisis.
4. Comunicación: qué debe circular por el SGSI (Cláusula 7.4)
La Cláusula 7.4 establece que la organización debe determinar las comunicaciones internas y externas pertinentes al SGSI, definiendo con claridad:
- Qué comunicar (políticas, incidentes, cambios, requisitos).
- Cuándo comunicar (al onboarding, ante incidentes, en ventanas planificadas).
- A quién comunicar (empleados, clientes, reguladores, proveedores).
- Quién debe comunicar (CISO, departamento de comunicación, DPO, CEO).
- Los procesos mediante los cuales se efectúa la comunicación.
Matriz de comunicación interna y externa para el SGSI
| Qué se comunica | Destinatarios | Cuándo / Frecuencia | Responsable | Canal / Método |
|---|---|---|---|---|
| Política de Seguridad | Todo el personal y contratistas. | En el onboarding y tras cada modificación relevante. | Equipo de GRC / RR. HH. | Portal Intranet + Firma de lectura consciente. |
| Alertas e Incidentes Críticos | Comité de Dirección / Equipos afectados. | Inmediatamente tras la detección del incidente. | Líder del SOC / CISO. | Canal seguro de comunicación de crisis / Notificación directa. |
| Requisitos de Seguridad a Proveedores | Proveedores de tecnología e infraestructura. | Durante la licitación y firma del contrato. | Departamento de Compras / Legal. | Anexo de Ciberseguridad en Contrato / SLA. |
| Notificación Regulada de Brechas | Autoridad de Control de Protección de Datos / Clientes. | Dentro de los plazos legales aplicables (ej. 72h GDPR). | DPO / Asesoría Jurídica. | Notificación formal por canal oficial. |
Para asegurar que las decisiones de soporte responden a los compromisos del negocio, es aconsejable alinear la comunicación con la fijación de los objetivos de seguridad de la información y los hallazgos de riesgos y oportunidades en ISO 27001.
Casos prácticos por sector (SaaS, Hospital, Pyme)
La aplicación de la Cláusula 7 varía notablemente según la complejidad del negocio:
Empresa SaaS de Desarrollo de Software
- Recursos: Inversión en licencias de escaneo estático de código (SAST) e integración en repositorios Git.
- Competencia: Formación técnica en seguridad en APIs y gestión de secretos para el equipo de desarrollo.
- Concienciación: Charlas trimestrales sobre seguridad en la cadena de suministro de software de código abierto.
Organización Sanitaria / Hospitalaria
- Recursos: Asignación de tiempo de personal biomédico para auditar dispositivos médicos conectados.
- Competencia: Capacitación del equipo de TI en protocolos de continuidad y aislamiento de red en entornos clínicos.
- Concienciación: Campañas sobre bloqueo de pantallas en áreas de consulta y custodia de historias clínicas.
Pequeña Empresa (Pyme) con Servicios Externalizados
- Recursos: Contratación de un servicio de MSSP (Proveedor de Servicios de Seguridad Gestionados) para suplir la falta de equipo interno 24/7.
- Competencia: Capacitación del responsable interno para supervisar los informes y contratos del proveedor externo.
Preguntas frecuentes
¿ISO 27001 obliga a tener un departamento de ciberseguridad dedicado o contratar un CISO a tiempo completo?
No. La norma exige que se determinen y asignen las competencias y recursos necesarios. En pymes o empresas medianas, el rol de CISO puede ejercerse mediante dedicación parcial o apoyarse en servicios de consultoría o CISO as a Service (vCISO).
¿Es suficiente tener certificados de asistencia a cursos para demostrar competencia ante un auditor?
No siempre. El auditor buscará evidencias de que la acción de formación fue eficaz y que la persona aplica correctamente sus conocimientos en su puesto (mediante revisiones de desempeño, auditorías técnicas o ejercicios prácticos).
¿Qué diferencia hay entre la Cláusula 7.3 de ISO 27001 y el Control A.6.3 de ISO 27002?
La Cláusula 7.3 establece el requisito del sistema de gestión para garantizar la concienciación general del personal. El Control A.6.3 de ISO 27002 proporciona la guía de implementación práctica para diseñar programas de concienciación, educación y entrenamiento en seguridad.
Del soporte a la evidencia documental
Garantizar recursos, competencias, concienciación y canales de comunicación dota al SGSI de la capacidad operativa necesaria para funcionar en el día a día. El siguiente paso en la estructura del sistema es asegurar la gestión adecuada de la información documentada (Cláusula 7.5), abordada en el próximo artículo de nuestra serie.
Si deseas aprender a diseñar programas de concienciación, matrices de competencia, marcos de gobierno y modelos de supervisión de terceros, te invitamos a consultar el curso Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.

