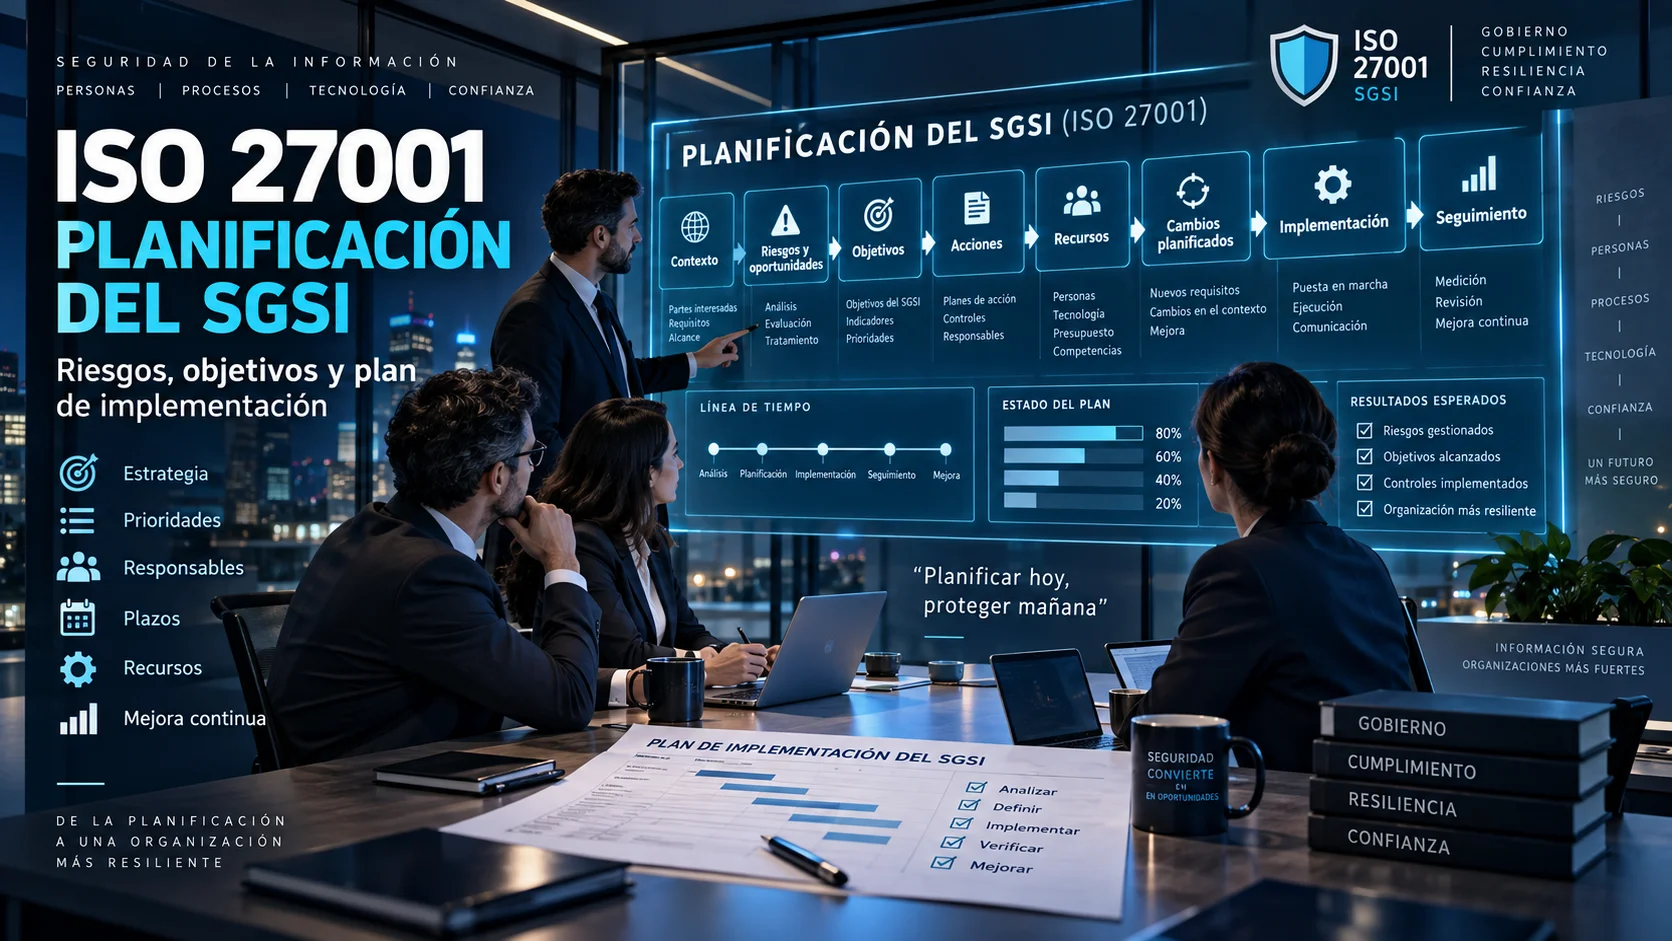
Planificar un Sistema de Gestión de la Seguridad de la Información no consiste en crear un diagrama de Gantt apresurado y empezar a desplegar herramientas. Si consultas nuestra guía completa de ISO 27001, verás que la planificación estratégica conecta las intenciones de la dirección con la realidad operativa de la empresa.
La planificación de un SGSI empieza comprendiendo las entradas clave: el contexto de la organización y alcance del SGSI, los requisitos aplicables, el liderazgo y compromiso de la alta dirección plasmado en la política de seguridad de la información, y los hallazgos de riesgos y oportunidades en ISO 27001.
A partir de ahí, la secuencia natural se articula de la siguiente manera:
Contexto → Riesgos y Oportunidades → Objetivos → Acciones → Responsables → Recursos → Plan de Cambios → Ejecución → Seguimiento → Mejora
Qué significa “planificación” dentro de ISO 27001
La Cláusula 6 de la norma ISO/IEC 27001:2022 articula la planificación en tres bloques normativos interconectados:
- 6.1 Acciones para abordar riesgos y oportunidades: Definición de metodologías, evaluación de escenarios de riesgo, selección de opciones de tratamiento y elaboración de la Declaración de Aplicabilidad (SoA).
- 6.2 Objetivos de seguridad de la información y planificación para alcanzarlos: Determinación de objetivos de seguridad de la información medibles, con asignación de recursos, responsables, plazos y criterios de evaluación.
- 6.3 Planificación de los cambios: Requisito introducido en la versión 2022 que exige que los cambios en el propio SGSI se lleven a cabo de forma planificada.
Planificar implica evitar la improvisación y garantizar que las salvaguardas cuenten con presupuesto, legitimidad y trazabilidad operativa.
Las entradas previas: contexto, partes interesadas y políticas
Un plan de implementación no nace de una plantilla predefinida. Se nutre directamente de la información recopilada en las fases iniciales del SGSI:
- Análisis del Contexto (Cláusula 4.1): Factores internos y externos, incluyendo la consideración de la enmienda ISO/IEC 27001:2022/Amd 1:2024 sobre cambio climático si resulta relevante para los centros de datos o la resiliencia operativa.
- Partes Interesadas (Cláusula 4.2): Obligaciones legales, regulatorias (GDPR, DORA, NIS2) y exigencias contractuales de clientes B2B.
- Alcance del SGSI (Cláusula 4.3): Definición precisa de los procesos, dependencias, tecnologías e interfaces físicas o lógicas incluidas en el perímetro. Como vimos al estudiar qué es un SGSI y cómo definir su alcance, un alcance mal acotado arruina la planificación.
Las cuatro capas de una buena planificación del SGSI
Para estructurar el trabajo sin perderse en la burocracia, se recomienda separar la planificación en cuatro capas clave:
| Capa de Planificación | Propósito Principal | Entregables / Evidencias |
|---|---|---|
| 1. Decisiones de Riesgo | Determinar qué riesgos requieren tratamiento, cuáles se aceptan y qué salvaguardas son necesarias. | Registro de Riesgos, Matriz de Tratamiento, Declaración de Aplicabilidad (SoA). |
| 2. Objetivos del SGSI | Traducir las prioridades de negocio en metas concretas y medibles con responsables asignados. | Fichas de Objetivos de SI, Indicadores / KPIs, Metas y Líneas Base. |
| 3. Ejecución e Implementación | Coordinar los proyectos técnicos, organizativos y de personal para implantar los controles seleccionados. | Roadmap de Implementación, Presupuesto, Cronograma de Proyectos, Asignación de Recursos. |
| 4. Gestión de Cambios del SGSI | Asegurar que las modificaciones estructurales en el sistema de gestión se realicen de forma controlada. | Solicitudes de Cambio en el SGSI, Análisis de Impacto, Actas de Aprobación de la Dirección. |
De las decisiones de riesgo a las acciones ejecutables
El tratamiento del riesgo no termina en una celda de color en Excel. Cada decisión de tratamiento debe descomponerse en tareas concretas asignadas a equipos operativos.
Ejemplo práctico:
- Escenario de Riesgo: Acceso no autorizado a bases de datos de producción por fuga de credenciales administrativas.
- Decisión de Tratamiento: Mitigar mediante autenticación reforzada y gestión centralizada de accesos.
- Acciones Concretas:
- Auditar e inventariar todas las cuentas privilegiadas existentes.
- Desplegar una solución PAM (Privileged Access Management) con MFA FIDO2 obligatorio.
- Actualizar el procedimiento de alta y baja de usuarios (JML).
- Responsable: Responsable de Identidad y Accesos (IAM Lead).
- Recursos: Presupuesto de licencias PAM + 80 horas de ingeniería de sistemas.
- Fecha Límite e Hitos: Piloto en 30 días; despliegue total en 90 días.
Plan de tratamiento vs. Planificación global del SGSI
Es indispensable distinguir entre dos conceptos que a menudo se confunden:
Diferencia clave: El Plan de Tratamiento de Riesgos aborda específicamente las acciones para mitigar, transferir o evitar los escenarios de riesgo identificados. La Planificación Global del SGSI es un marco más amplio que abarca el plan de tratamiento, la consecución de los objetivos de seguridad, la provisión de recursos, las actividades de concienciación, el programa de auditorías y la gestión de cambios organizativos.
Cómo construir un roadmap de implementación por fases
Un proyecto típico de implantación de un SGSI suele estructurarse en 6 fases sucesivas:
- Fase 1: Compromiso y Gobierno: Lograr el patrocinio de la Alta Dirección, formalizar el comité de seguridad y aprobar la política inicial.
- Fase 2: Diagnóstico Inicial (GAP Analysis): Evaluar la madurez actual mediante un análisis GAP ISO 27001 para identificar brechas con respecto al estándar.
- Fase 3: Riesgos y SoA: Ejecutar la apreciación de riesgos, aprobar el tratamiento y publicar la Declaración de Aplicabilidad (SoA).
- Fase 4: Despliegue de Controles: Implementar las salvaguardas organizativas, de personal, físicas y tecnológicas seleccionadas.
- Fase 5: Operación y Medición: Poner en marcha los procedimientos, gestionar incidentes y registrar los indicadores de desempeño.
- Fase 6: Auditoría y Certificación: Ejecutar la auditoría interna, realizar la revisión por la dirección y someterse a la auditoría de certificación (Fases 1 y 2).
Priorización de acciones y gestión de dependencias operativas
No se deben priorizar los controles únicamente por su sencillez. Una priorización profesional debe considerar:
- Magnitud del riesgo mitigado y criticidad del servicio afectado.
- Obligaciones legales o contractuales con clientes.
- Dependencias técnicas: Por ejemplo, implementar una herramienta DLP (Data Loss Prevention) requiere haber completado previamente la clasificación de la información y el inventario de datos.
Asignación de recursos reales y distribución de responsabilidades
El estándar ISO 27001 exige determinar y proporcionar los recursos necesarios para el establecimiento, implementación, mantenimiento y mejora continua del SGSI. La asignación de recursos debe abarcar:
- Personal y tiempo: Horas dedicadas por los equipos internos (no solo el departamento de ciberseguridad, sino también IT, Legal y RR. HH.).
- Presupuesto: Inversión en licencias, hardware, consultoría o auditoría externa.
- Capacitación: Formación especializada para los responsables del sistema.
Evitar el sesgo del CISO único: El CISO o responsable de seguridad coordina el SGSI, pero los propietarios de los controles y riesgos deben ser los directores de las distintas áreas de negocio (ej. el Director de TI para los controles de infraestructura, el Director de RR. HH. para la verificación de antecedentes y concienciación).
Cláusula 6.3: Planificación de cambios en el SGSI
Una de las novedades más destacadas de la revisión ISO/IEC 27001:2022 fue la inclusión explícita de la Cláusula 6.3 (Planning of changes). Este requisito exige que cuando la organización determine la necesidad de hacer cambios en el SGSI, dichos cambios se lleven a cabo de forma planificada.
La planificación de cambios debe evaluar previamente:
- El propósito del cambio y sus consecuencias potenciales en la seguridad.
- La integridad del SGSI durante y después del cambio.
- La disponibilidad de recursos y la reasignación de responsabilidades.
Diferencia entre Cláusula 6.3 y el Control A.8.32 del Anexo A
Es muy frecuente confundir el requisito del cuerpo de la norma con el control del Anexo A:
| Requisito / Control | Ámbito de Aplicación | Ejemplo de Aplicación |
|---|---|---|
| Cláusula 6.3 (Cuerpo de la Norma) | Cambios estructurales en el propio Sistema de Gestión (SGSI). | Ampliación del alcance del SGSI a una nueva filial, cambio de la metodología de evaluación de riesgos o reestructuración del comité de seguridad. |
| Control A.8.32 (Anexo A / ISO 27002) | Cambios técnicos y operacionales en sistemas e instalaciones de TI. | Modificación de reglas en un firewall, actualización de versión en una base de datos o migración de un servidor en producción. |
Para comprender en profundidad cómo interactúan todos estos bloques dentro del ciclo PDCA, te recomendamos consultar cómo se conectan los conceptos del SGSI.
Caso práctico: Roadmap de planificación en una empresa SaaS
Imaginemos una empresa SaaS de 100 empleados que comercializa software de gestión financiera en la nube. Su plan de implementación del SGSI a 6 meses se articula así:
- Mes 1: Formalización del alcance (plataforma multi-tenant en AWS), aprobación de la política por el CEO y ejecución del GAP Analysis.
- Mes 2: Identificación de activos y amenazas, ejecución de la evaluación de riesgos y redacción de la Declaración de Aplicabilidad (SoA).
- Mes 3: Despliegue de controles prioritarios (MFA obligatorio en GitHub/AWS, cifrado en reposo y escaneo de vulnerabilidades).
- Mes 4: Elaboración de políticas operativas, formación del personal en seguridad del código y formalización de planes de continuidad.
- Mes 5: Operación del SGSI, registro de indicadores (KPIs), gestión de incidentes y ejecución de la auditoría interna.
- Mes 6: Revisión por la Dirección, cierre de no conformidades detectadas y auditoría de certificación Fase 1.
Preguntas frecuentes
¿Es obligatorio tener un documento denominado formalmente “Plan Maestro del SGSI”?
No. ISO 27001 exige mantener información documentada sobre los objetivos y la planificación, pero la organización puede distribuir esta información en herramientas de gestión de proyectos (Jira, Trello, Azure DevOps) o en planes de tratamiento específicos.
¿Con qué frecuencia debe revisarse el plan de implementación del SGSI?
El seguimiento debe ser continuo (habitualmente mensual o trimestral en el comité de seguridad) y obligatorio siempre que ocurran cambios significativos en la organización o tras incidentes graves.
¿Qué ocurre si un control planificado se retrasa sobre la fecha prevista?
El desvío debe documentarse, analizando si el retraso genera un incremento inaceptable del riesgo residual. En tal caso, el propietario del riesgo debe evaluar si se requieren medidas mitigadoras temporales o una aprobación explícita de prórroga.
De la planificación a la ejecución operativa
Una planificación rigurosa convierte las exigencias normativas en un proyecto estructurado, predecible y orientado a resultados de negocio. El siguiente paso en la implementación del SGSI es garantizar el soporte necesario en términos de recursos, competencias, concienciación y canales de comunicación.
Si deseas aprender a liderar proyectos de implantación ISO 27001, gestionar tableros GRC y diseñar planes de tratamiento de riesgos en entornos corporativos reales, te invitamos a consultar el curso Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.

