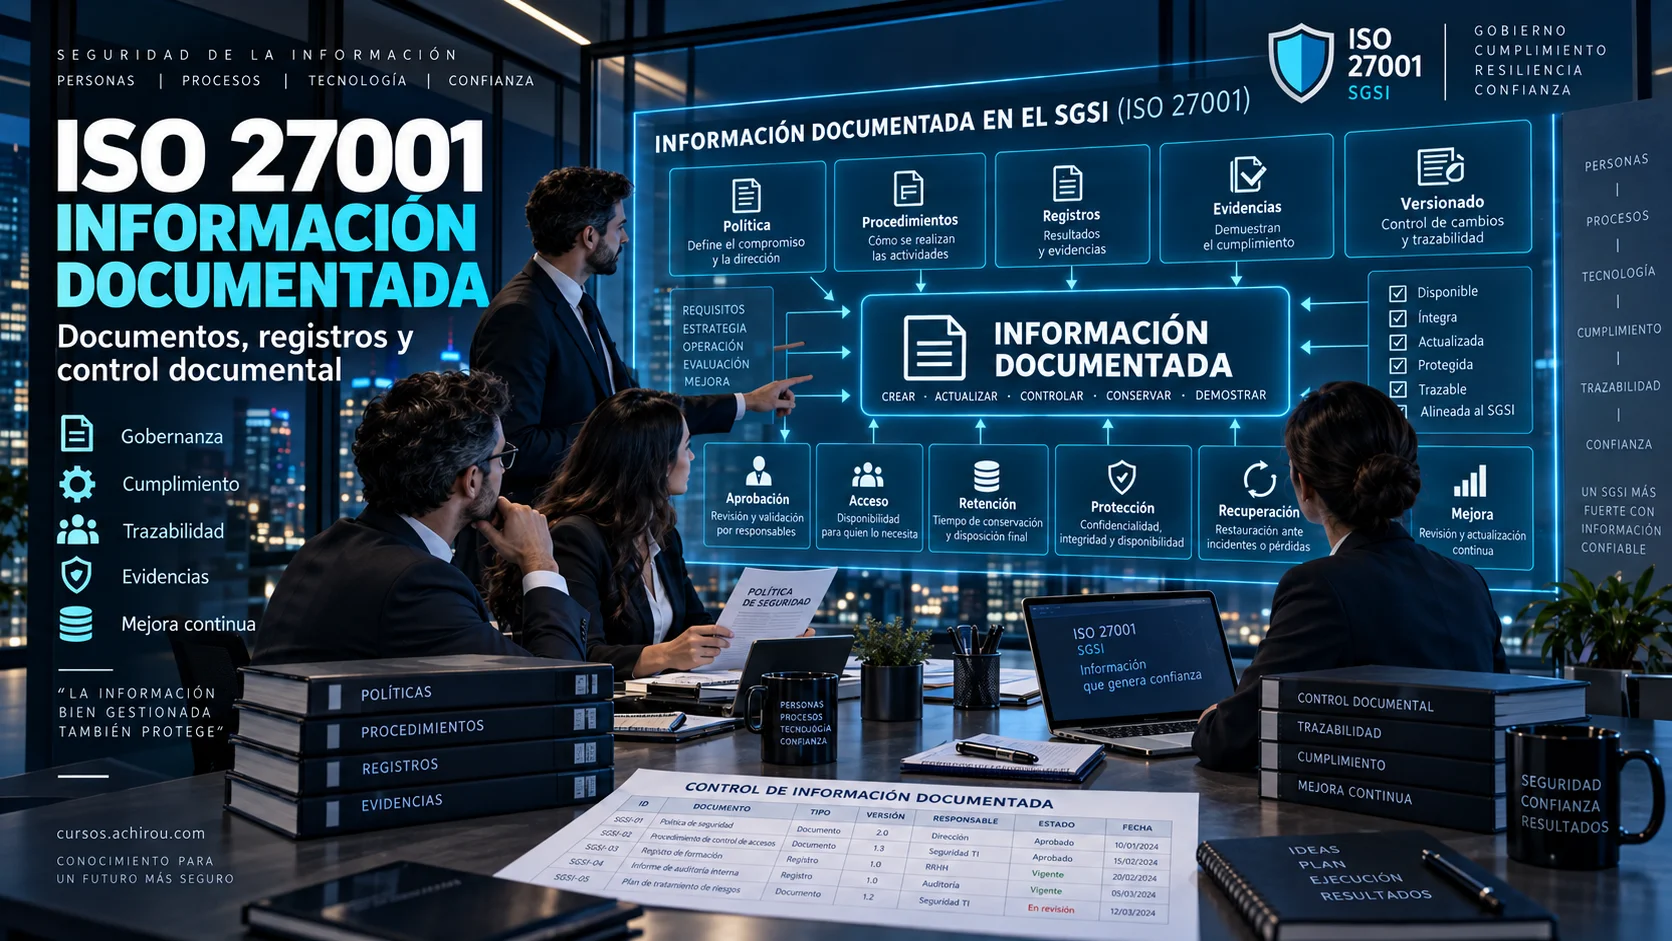
Un SGSI puede estar técnicamente bien planteado y, aun así, resultar inviable de operar o auditar si nadie en la organización puede responder con certeza a preguntas como estas: ¿cuál es la versión vigente de la política de seguridad?, ¿dónde se encuentra la metodología de evaluación de riesgos?, ¿quién autorizó esta excepción?, ¿qué evidencia demuestra que se ejecutaron las copias de seguridad de la semana pasada?
Como explicamos en nuestra guía completa de ISO 27001, el estándar resuelve este reto mediante el concepto unificado de información documentada (Cláusula 7.5).
ISO 27001 no busca acumular archivos PDF ni imprimir carpetas físicas. Busca garantizar que la información crítica para el funcionamiento del SGSI y las evidencias de su cumplimiento sean fiables, accesibles, protegidas y trazables.
Qué significa “información documentada” en ISO 27001
En el vocabulario estandarizado de la norma ISO/IEC 27001:2022, el término información documentada abarca cualquier información que la organización requiere controlar y mantener, junto con el medio en el que está contenida.
El medio es secundario. La información documentada puede residir en:
- Repositorios de código o archivos markdown en Git.
- Artículos y páginas en Wikis corporativas (Confluence, Notion).
- Flujos de trabajo y tickets en sistemas ITSM / GRC (Jira, ServiceNow).
- Bases de datos, configuraciones exportadas y registros automáticos de auditoría (logs).
- Documentos de procesador de texto, hojas de cálculo o archivos de imagen.
Documento, registro y evidencia: diferencias conceptuales
Para gestionar el sistema con rigor, es muy útil diferenciar tres conceptos operativos que ISO agrupa bajo la misma denominación:
| Concepto Operativo | Definición y Función | Ejemplo en el SGSI | Carácter de Edición |
|---|---|---|---|
| Documento | Información que indica cómo debe realizarse una actividad o los principios a seguir. | Política de seguridad, procedimiento de onboarding, metodología de riesgos. | Vivo / Modificable: Se actualiza y revisa periódicamente mediante versiones. |
| Registro | Información que proporciona constancia de actividades realizadas o resultados obtenidos. | Acta de reunión del comité, informe de vulnerabilidades, registro de asistencia a formación. | Estático / Inmutable: Refleja un hecho pasado y no debe editarse tras su cierre. |
| Evidencia | Cualquier dato o prueba verificable utilizada por un auditor o responsable para confirmar un requisito. | Log de acceso autenticado con MFA, ticket de aprobación de cambio cerrado con fecha y autor. | Verificable: Debe demostrar su origen, integridad y fecha de captura. |
Información que debe mantenerse vs. información que debe conservarse
El texto de la norma ISO 27001 utiliza dos verbos clave que aclaran el destino de cada elemento:
- Mantener información documentada (Maintain): Se refiere a los documentos normativos u operativos que deben estar vigentes y revisados (ej. el alcance del SGSI, la política, los objetivos, los procedimientos).
- Conservar información documentada (Retain): Se refiere a los registros e historial que deben almacenarse intactos durante un periodo definido como evidencia de cumplimiento (ej. actas de revisión por la dirección, evidencias de auditoría interna, registros de incidentes).
Qué información documentada exige expresamente ISO 27001
A lo largo de las cláusulas del cuerpo de la norma (Cláusulas 4 a 10), ISO/IEC 27001:2022 requiere de forma explícita los siguientes elementos documentados:
- El alcance del SGSI (Cláusula 4.3) — desarrollado en qué es un SGSI y cómo definir su alcance.
- La política de seguridad de la información (Cláusula 5.2) — detallada en la política de seguridad de la información.
- El proceso de evaluación de riesgos de seguridad de la información y sus resultados (Cláusulas 6.1.2 y 8.2) — según riesgos y oportunidades en ISO 27001.
- El proceso de tratamiento de riesgos y sus resultados (Cláusulas 6.1.3 y 8.3).
- La Declaración de Aplicabilidad (SoA) (Cláusula 6.1.3 d).
- Los objetivos de seguridad de la información y su planificación (Cláusula 6.2) — abordados en objetivos de seguridad de la información.
- Evidencia de la competencia de las personas (Cláusula 7.2) — según la guía de recursos, competencia, concienciación y comunicación.
- Evidencia de los resultados del seguimiento y la medición del desempeño (Cláusula 9.1).
- Evidencia de la ejecución del programa de auditoría interna y sus resultados (Cláusula 9.2).
- Evidencia de los resultados de las revisiones por la dirección (Cláusula 9.3).
- Evidencia de la naturaleza de las no conformidades y las acciones correctivas tomadas (Cláusula 10.1).
Mitos frecuentes: ¿hacen falta 93 documentos para el Anexo A?
Un error muy extendido entre organizaciones noveles es asumir que cada uno de los 93 controles de referencia de ISO/IEC 27002:2022 exige un documento PDF independiente.
Esto es rotundamente falso:
Aclaración práctica: Un único documento (por ejemplo, un estándar operativo de acceso e identidades) puede dar soporte a múltiples controles del Anexo A (A.5.15, A.5.16, A.5.18, A.8.5). Por otro lado, muchos controles tecnológicos generan evidencias puramente automáticas (logs, configuraciones de red, políticas de acceso condicional en la nube) sin requerir redactar ningún documento en prosa.
Tampoco es obligatorio adoptar estructuras rígidas tradicionales como la "pirámide de cuatro niveles" si la organización trabaja con herramientas modernas y ágiles.
Cómo diseñar una arquitectura documental ágil y proporcionada
Una arquitectura documental moderna para el SGSI debe organizarse por niveles de responsabilidad sin sobrecargar de burocracia a los equipos de trabajo:
| Nivel Documental | Contenido y Enfoque | Audiencia Principal | Frecuencia de Revisión |
|---|---|---|---|
| Nivel 1: Dirección | Alcance, Política Marco, Declaración de Aplicabilidad (SoA), Estructura de Gobierno. | Toda la plantilla, Clientes, Auditores. | Anual o tras cambios estratégicos. |
| Nivel 2: Gestión (GRC) | Metodología de Riesgos, Fichas de Objetivos, Planes de Tratamiento, Procedimiento de Auditoría. | Comité de Seguridad, Propietarios de Riesgo, Auditores. | Semestral o tras evaluaciones de riesgo. |
| Nivel 3: Operativo (Sistemas/Dev) | Estándares de configuración (Hardening), Playbooks de Incidentes, Manuales de Operación, Runbooks. | Equipos de TI, DevOps, SOC, Soporte. | Continua / Tras cambios técnicos. |
| Nivel 4: Evidencias y Registros | Logs, Tickets de cambio, Actas de reunión, Registros de formación, Informes de escaneo. | Auditores Internos y Externos, Responsables de Control. | Generación automática / Retención definida. |
Requisitos de control documental (Cláusula 7.5.3)
Para garantizar que la información documentada sea fidedigna, la Cláusula 7.5.3 exige que la organización controle las siguientes actividades:
- Identificación y descripción: Título, fecha, autor, número de referencia o código de versión.
- Formato y soporte: Idioma, versión de software, formato gráfico o medio electrónico.
- Revisión y aprobación: Verificación formal de la idoneidad y adecuación antes de la publicación por parte de la autoridad designada.
- Distribución y acceso: Asegurar que esté disponible donde y cuando se necesite, restringiendo el acceso no autorizado a documentos confidenciales.
- Almacenamiento y conservación: Protección contra pérdida de legibilidad, alteración o destrucción accidental.
- Control de cambios: Registro de modificaciones (historial de versiones) para identificar qué cambió y quién lo autorizó.
Retención, archivo y eliminación segura de registros
Los registros del SGSI no deben guardarse eternamente sin criterio. La organización debe definir una Matriz de Retención Documental que fije plazos basados en:
- Exigencias legales y tributarias (ej. contratos y registros contables durante 5 a 6 años según legislación local).
- Reglamentos de protección de datos (ej. RGPD exige suprimir datos personales una vez cumplida la finalidad).
- Requisitos de auditoría del SGSI (habitualmente se conservan las evidencias del ciclo completo de 3 años de certificación).
Transcurrido el plazo de retención, los documentos deben someterse a una eliminación segura (destrucción física de soportes o borrado seguro de archivos digitales conforme al Control A.8.10 del Anexo A).
Control de la información documentada de origen externo
Un SGSI también depende de información creada por terceros. La norma exige identificar y controlar aquella documentación externa que sea necesaria para la planificación y operación del sistema:
- Leyes, reglamentos y normativas del sector.
- Contratos y SLAs firmados con proveedores de servicios en la nube (AWS, Azure, Google Cloud).
- Estándares técnicos oficiales (ISO/IEC, NIST, CIS Benchmarks).
- Manuales de seguridad de software y hardware de terceros.
Herramientas modernas: Wikis, Git, Tickets y Automatización GRC
En organizaciones nativas digitales, el control documental tradicional basado en procesadores de texto y carpetas compartidas ha sido sustituido por entornos colaborativos y automatizados:
- Documentación como Código (Docs-as-Code): Redacción de procedimientos en Markdown dentro de repositorios Git, utilizando Pull Requests y revisiones por pares como mecanismo formal de aprobación y control de cambios.
- Wikis Corporativas: Gestión de políticas y guías en Confluence o Notion con control de permisos por roles y workflows de revisión automática.
- Evidencias en ITSM / Ticketing: Uso de Jira o ServiceNow para registrar solicitudes de acceso, aprobaciones de cambios e investigación de incidentes, sirviendo el propio ticket como registro inmutable de auditoría.
Al estructurar estos repositorios, es recomendable alinear la información documentada con las actividades descritas en la planificación del SGSI para garantizar una trazabilidad completa.
Casos prácticos por sector (SaaS, Pyme, Hospital)
Veamos cómo adaptan el control documental diferentes organizaciones:
Empresa SaaS de Desarrollo
Gestiona su SoA y riesgos en un tablero GRC conectado por API con GitHub y AWS. Las aprobaciones de código y configuraciones se registran automáticamente en los logs de despliegue del CI/CD, sirviendo estos logs como evidencia primaria para los auditores.
Pyme de Servicios Profesional
Utiliza un único espacio reservado y protegido en su nube corporativa (Google Drive o OneDrive empresarial) con carpetas estructuradas por cláusulas, control de versiones activado y permisos restringidos a los propietarios del proceso.
Hospital / Sector Sanitario
Mantiene procedimientos de continuidad impresos en soporte físico en las estaciones de enfermería (para caso de caída eléctrica o ciberataque ransomware), mientras que los registros de acceso a las historias clínicas se archivan de forma automatizada y cifrada en sistemas SIEM durante 5 años.
Preguntas frecuentes
¿ISO 27001 obliga a redactar un "Manual del SGSI"?
No. La versión ISO/IEC 27001:2022 no exige en ningún punto la existencia de un "Manual del SGSI". La organización puede estructurar su información documentada de la forma que le resulte más eficiente.
¿Es obligatorio que los documentos estén firmados a mano o digitalmente?
No es imprescindible una firma manuscrita ni un certificado digital formal en todos los documentos. La aprobación puede acreditarse mediante el historial de aprobación en el workflow de una herramienta GRC, un Pull Request aprobado en Git o el acta firmada de una reunión directiva.
¿Puede utilizarse una captura de pantalla como evidencia de auditoría?
Sí, siempre que la captura incluya contexto suficiente (fecha, hora, nombre de usuario, sistema o URL visible). No obstante, los auditores prefieren exportaciones de logs, reportes automáticos o verificaciones en vivo por su mayor nivel de integridad.
De la documentación al control operativo
Disponer de un sistema de información documentada claro, controlado y accesible permite a la organización operar con seguridad y demostrar su cumplimiento con transparencia. El siguiente paso en el itinerario de formación del SGSI es abordar la evaluación del desempeño y la auditoría del sistema de gestión.
Si deseas aprender a estructurar repositorios de cumplimiento, definir procedimientos de control documental y preparar paquetes de evidencia para auditorías ISO 27001, te invitamos a explorar el curso Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.

