Competencia (7.2), Concienciación (7.3) y Comunicación (7.4) explicadas
Una organización puede redactar la mejor política de seguridad de la información y seguir siendo vulnerable si su personal ignora las reglas o no comprende cómo aplicarlas en su día a día. Impartir un curso anual genérico no resuelve las exigencias de ISO/IEC 27001:2022.
La norma articula el factor humano dividiéndolo en tres cláusulas complementarias dentro del bloque de soporte del SGSI:
| Cláusula ISO 27001 | Pregunta Clave | Objetivo & Evidencias Esperadas |
|---|---|---|
| 7.2 — Competencia | ¿Tiene la persona la capacidad técnica necesaria para su puesto? | Demostrar educación, formación, experiencia o certificaciones para roles con impacto en la seguridad (ejemplo: certificado del analista SOC). |
| 7.3 — Concienciación (Awareness) | ¿Comprende las políticas, su rol y las consecuencias de incumplir? | Lograr que el personal interiorice los riesgos y actúe de forma segura (ejemplo: capacidad de reportar correos sospechosos). |
| 7.4 — Comunicación | ¿Qué información de seguridad se transmite, a quién, cuándo y cómo? | Estructurar los flujos de comunicación internos y externos (ejemplo: procedimiento de notificación de incidentes a clientes y reguladores). |
La cláusula 7.4 en lenguaje práctico: las 5 preguntas del plan
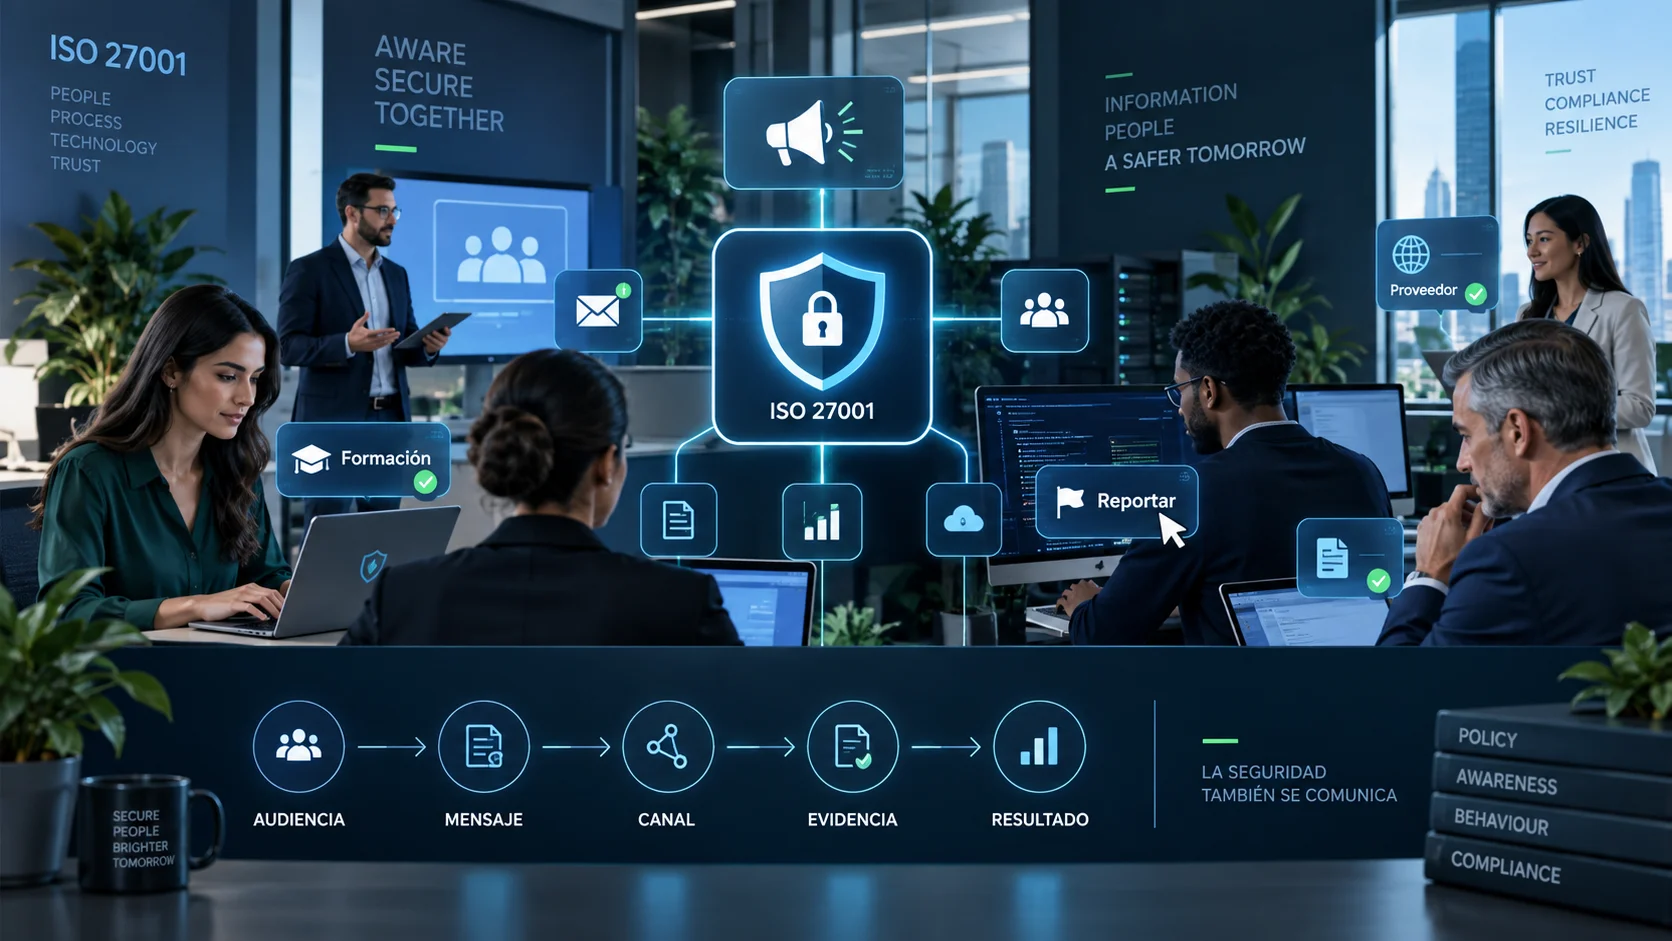
La cláusula 7.4 exige que la organización determine las comunicaciones internas y externas pertinentes para el SGSI. Para cumplir con el requisito, el plan debe responder formalmente a cinco preguntas esenciales:
- ¿Qué comunicar? El contenido del mensaje (nuevas políticas, alertas de vulnerabilidades, cambios en procesos, incidentes de seguridad, estado de objetivos).
- ¿Cuándo comunicar? La frecuencia periódica o los disparadores por evento (durante la acogida/onboarding, tras una modificación documental, ante un incidente crítico).
- ¿A quién comunicar? Las audiencias objetivo (toda la plantilla, desarrolladores, administradores de sistemas, alta dirección, proveedores, reguladores).
- ¿Cómo comunicar? Los canales oficiales (portal corporativo, correo electrónico, canales de mensajes instantáneos, reuniones de comité, boletines).
- ¿Quién comunica? El emisor autorizado según la naturaleza de la información (el CISO, el departamento de comunicación, el departamento de compras, la alta dirección).
Audiencias internas y externas: mensajes adaptados por rol
El error más extendido en sensibilización es enviar la misma comunicación masiva e indiscriminada a toda la empresa. Un mensaje eficaz debe adaptarse a las necesidades y riesgos de cada perfil:
Audiencias Internas
- Alta Dirección: Informes de evaluación del desempeño, estado de riesgos críticos, decisiones sobre el plan de tratamiento de riesgos y solicitudes de presupuesto, respetando el liderazgo y compromiso directivo.
- Desarrolladores e Ingeniería: Formación en codificación segura (OWASP), uso de gestores de secretos, dependencias seguras y procesos DevSecOps.
- Administradores de IT: Gestión segura de cuentas privilegiadas (PAM), procedimientos de backup descritos en la política de copias de seguridad y gestión de parches.
- Personal Usuario General: Identificación de phishing, protección de credenciales, uso aceptable de activos y notificación inmediata de eventos anómalos.
Audiencias Externas
Comprende clientes (notificación de SLAs o incidentes), proveedores (requisitos de seguridad contractuales), reguladores (cumplimiento normativo de protección de datos) y auditores externos (evidencias del SGSI).
Método de 8 pasos para construir un plan de comunicación eficaz
Al estructurar la estrategia de comunicación alineada con la implementación ISO 27001 paso a paso, se recomienda seguir estos 8 pasos:
Identificar y segmentar las audiencias
Mapear los perfiles de la organización y sus obligaciones específicas dentro del SGSI.
Definir los objetivos de comportamiento
Fijar qué acción concreta se espera tras la comunicación (ejemplo: "usar el botón de reporte de correo sosopechoso").
Redactar mensajes claros y accionables
Eliminar lenguaje excesivamente académico o confuso, ofreciendo instrucciones operativas directas.
Seleccionar los canales idóneos
Asignar herramientas adecuadas según la urgencia (mensajería interna para alertas críticas, plataforma LMS para formación estructurada).
Designar los emisores autorizados
Establecer formalmente quién aprueba y quién emite cada tipo de comunicado interno y externo.
Fijar la frecuencia y los disparadores de evento
Establecer calendarios de refresco periódico y activar comunicaciones tras cambios o incidentes.
Definir los registros de evidencia documentada
Determinar qué archivos (logs de LMS, listas de distribución, actas de reunión) acreditarán la ejecución ante auditorías.
Medir la eficacia y aplicar la mejora continua
Analizar si la comunicación ha modificado la conducta real o si requiere no conformidades y acciones correctivas.
El control A.6.3 de ISO/IEC 27002:2022 y formación por rol
En la guía de buenas prácticas ISO/IEC 27002:2022, el control A.6.3 (Concienciación, educación y formación en seguridad de la información) establece que el personal de la organización y las partes interesadas relevantes deben recibir la concienciación y la formación adecuada a sus funciones.
Esto refuerza que la formación debe impartirse de forma inicial durante la incorporación (onboarding) y refrescarse de manera continua cuando cambien las políticas, las amenazas o la tecnología de la empresa. Puedes revisar cómo se estructuran las políticas de apoyo en nuestro análisis sobre el marco de controles organizacionales.
Simulaciones de phishing y métricas reales de comportamiento
Las campañas de simulación de phishing se han convertido en una técnica habitual para medir la efectividad del programa de concienciación.
Matiz de auditoría: Realizar simulaciones de phishing no es un requisito textual de la norma ISO 27001. Si la empresa decide utilizarlas, no deben orientarse a sancionar al usuario, sino a educar y medir la capacidad de reporte temprano.
Al evaluar estas campañas, la métrica más valiosa no es solo la "tasa de clics" (click rate), sino la tasa de reporte (report rate) y el tiempo que tarda la organización en recibir la primera notificación de alerta en el SOC.
Comunicación en situaciones de crisis e incidentes (ISO/IEC 27035)
Durante un incidente de seguridad grave (como una fuga de datos o un ataque de ransomware), la comunicación improvisada genera problemas legales y reputacionales.
Apoyándose en los estándares ISO/IEC 27035-1:2023 e ISO/IEC 27035-2:2023, el plan de comunicación debe tener prefijados los protocolos de escalado interno, las plantillas de notificación obligatoria a reguladores de protección de datos (ejemplo: dentro del plazo de 72 horas exigido en normativas como RGPD), las declaraciones para clientes y el único portavoz autorizado ante los medios de comunicación.
Plantilla práctica de plan de comunicación
A continuación se muestra un modelo estructurado para documentar la matriz de comunicación del SGSI:
| Audiencia | Objetivo de Comunicación | Mensaje Clave | Canal | Emisor Autorizado | Frecuencia / Momento | Evidencia Registrada |
|---|---|---|---|---|---|---|
| Toda la plantilla | Notificar actualización de políticas de seguridad. | Cambios principales en uso de dispositivos y teletrabajo. | Correo corporativo + Portal intranet. | Responsable de Ciberseguridad / CISO. | Anual o ante revisiones normativas. | Registro de acuse de recibo y lectura en intranet. |
| Nuevas incorporaciones | Concienciación inicial en buenas prácticas y reporte de phishing. | Procedimientos de seguridad en onboarding y uso de credenciales. | Módulo interactivo en plataforma LMS. | RRHH / Equipo de Concienciación. | Durante la primera semana de incorporación. | Informe de finalización y evaluación del módulo LMS. |
| Equipo de Desarrollo | Formación técnica en prácticas de código seguro. | Estándares de seguridad OWASP y gestión de secretos en pipelines. | Talleres técnicos + Guías en repositorio. | Líder de Seguridad en Desarrollo / DevSecOps. | Semestral o tras cambios mayores de arquitectura. | Lista de asistencia y repositorio de guías publicadas. |
| Proveedores Críticos | Establecer requisitos de seguridad contractuales. | Obligación de notificar incidentes de seguridad en menos de 24h. | Anexo contractual + Comunicación formal. | Departamento de Compras / Legal. | Firma del contrato y revisiones anuales. | Contrato firmado y cuestionarios de evaluación. |
Cómo medir la eficacia real de la concienciación y métricas útiles
Medir únicamente la "tasa de asistencia" a un curso demuestra actividad pero no garantiza eficacia. Para evaluar si la sensibilización funciona de manera integral, se debe aplicar un modelo de cuatro niveles:
- Cobertura (Actividad): Porcentaje de personal que ha recibido la comunicación o completado la formación.
- Comprensión (Conocimiento): Porcentaje de aprobados en las evaluaciones de conocimiento de las políticas.
- Comportamiento (Conducta): Variación observada en el uso de herramientas (ejemplo: incremento en el uso de etiquetas de clasificación de información).
- Resultado (Impacto): Reducción en el número de incidentes provocados por errores humanos y disminución del tiempo de notificación de eventos.
Cómo auditar la comunicación y sensibilización del SGSI
Al auditar la cláusula 7.4 y el control A.6.3, el auditor no solo solicitará el documento del plan de comunicación. Utilizará técnicas de muestreo y entrevistas cruzadas:
Entrevista de auditoría: El auditor preguntará directamente a empleados seleccionados al azar: "Si recibes un correo sospechoso o detectas un comportamiento extraño en tu equipo, ¿qué procedimiento sigues y por qué canal lo reportas?" Si el personal responde de forma clara y coincide con la política, el control demuestra eficacia real.
Errores frecuentes en campañas de sensibilización
| Error Habitual | Impacto en el SGSI | Solución Recomendada |
|---|---|---|
| Considerar que sensibilización es solo enviar un curso en vídeo una vez al año. | El personal olvida las reglas y el comportamiento diario no cambia. | Diseñar un programa continuo con impactos cortos (microlearning) y refrescos por evento. |
| Confundir la publicación de un documento en la intranet con haber comunicado. | El personal desconoce las actualizaciones y sigue usando métodos obsoletos. | Acompañar la publicación con notas explicativas, acuses de lectura y talleres. |
| Utilizar la tasa de clics de phishing como única métrica de awareness. | Puede penalizar al usuario sin medir si sabe reportar adecuadamente el incidente. | Medir la tasa de reporte y la velocidad de respuesta del equipo de seguridad. |
| Improvisar la comunicación externa durante un incidente de seguridad grave. | Daño reputacional, declaraciones contradictorias y posibles sanciones legales. | Definir previamente el plan de comunicación de crisis, portavoces y plantillas de notificación. |
Preguntas frecuentes (FAQ)
¿ISO/IEC 27001 exige realizar cursos de formación anuales obligatorios?
La norma exige asegurar la competencia (7.2), concienciación (7.3) y comunicación (7.4) adecuada a las funciones de cada persona, pero no impone un formato o periodicidad rígida de "un curso anual de una hora". La frecuencia debe responder a los riesgos y cambios de la organización.
¿Qué diferencia hay entre competencia (7.2) y concienciación (7.3)?
La competencia es la capacidad técnica probada para realizar un trabajo de forma correcta (ejemplo: capacidad de auditar un sistema). La concienciación busca que todo el personal comprenda la política de seguridad, sus obligaciones y las consecuencias de incumplirla.
¿El plan de comunicación debe incluir a partes interesadas externas?
Sí. La cláusula 7.4 indica explícitamente que deben determinarse las comunicaciones internas y externas pertinentes, lo que incluye la comunicación de requisitos a proveedores y notificaciones a clientes o reguladores.
Checklist de verificación para el plan de comunicación
- [ ] Audiencias internas y externas identificadas y segmentadas por roles y riesgos.
- [ ] Objetivos de comunicación y comportamiento claramente definidos para cada perfil.
- [ ] Mensajes clave redactados de forma clara, directa y accionable.
- [ ] Emisores autorizados y aprobadores designados para comunicaciones internas y externas.
- [ ] Canales oficiales seleccionados según la urgencia y naturaleza de la información.
- [ ] Calendario de difusión periódica y disparadores de evento (onboarding, cambios) establecidos.
- [ ] Protocolo de comunicación de incidentes y gestión de crisis preparado (ISO/IEC 27035).
- [ ] Programa de concienciación en seguridad (A.6.3) activo con contenidos adaptados por rol.
- [ ] Registros documentados de evidencia (asistencias, acuses, evaluaciones, informes LMS) conservados.
- [ ] Métricas de comportamiento (tasa de reporte, comprensión) configuradas para evaluar la eficacia.
Un plan de comunicación eficaz conecta riesgo, comportamiento, evidencia y decisiones. Si quieres profundizar en esa lógica dentro de gobierno, riesgo y cumplimiento, puedes continuar con Analista GRC: Gobernanza de IT, Riesgo y Cumplimiento.
Cursos recomendados de ISO 27001 y Ciberseguridad

Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.
Gobernanza de IT, Riesgo y Cumplimiento. Perfil corporativo en alza.
Ver curso GRC
Prepara Todas las Certificaciones ISO 27001, con Práctica.
Prepárate para todas las certificaciones ISO 27001 con práctica real.
Ver curso ISO 27001