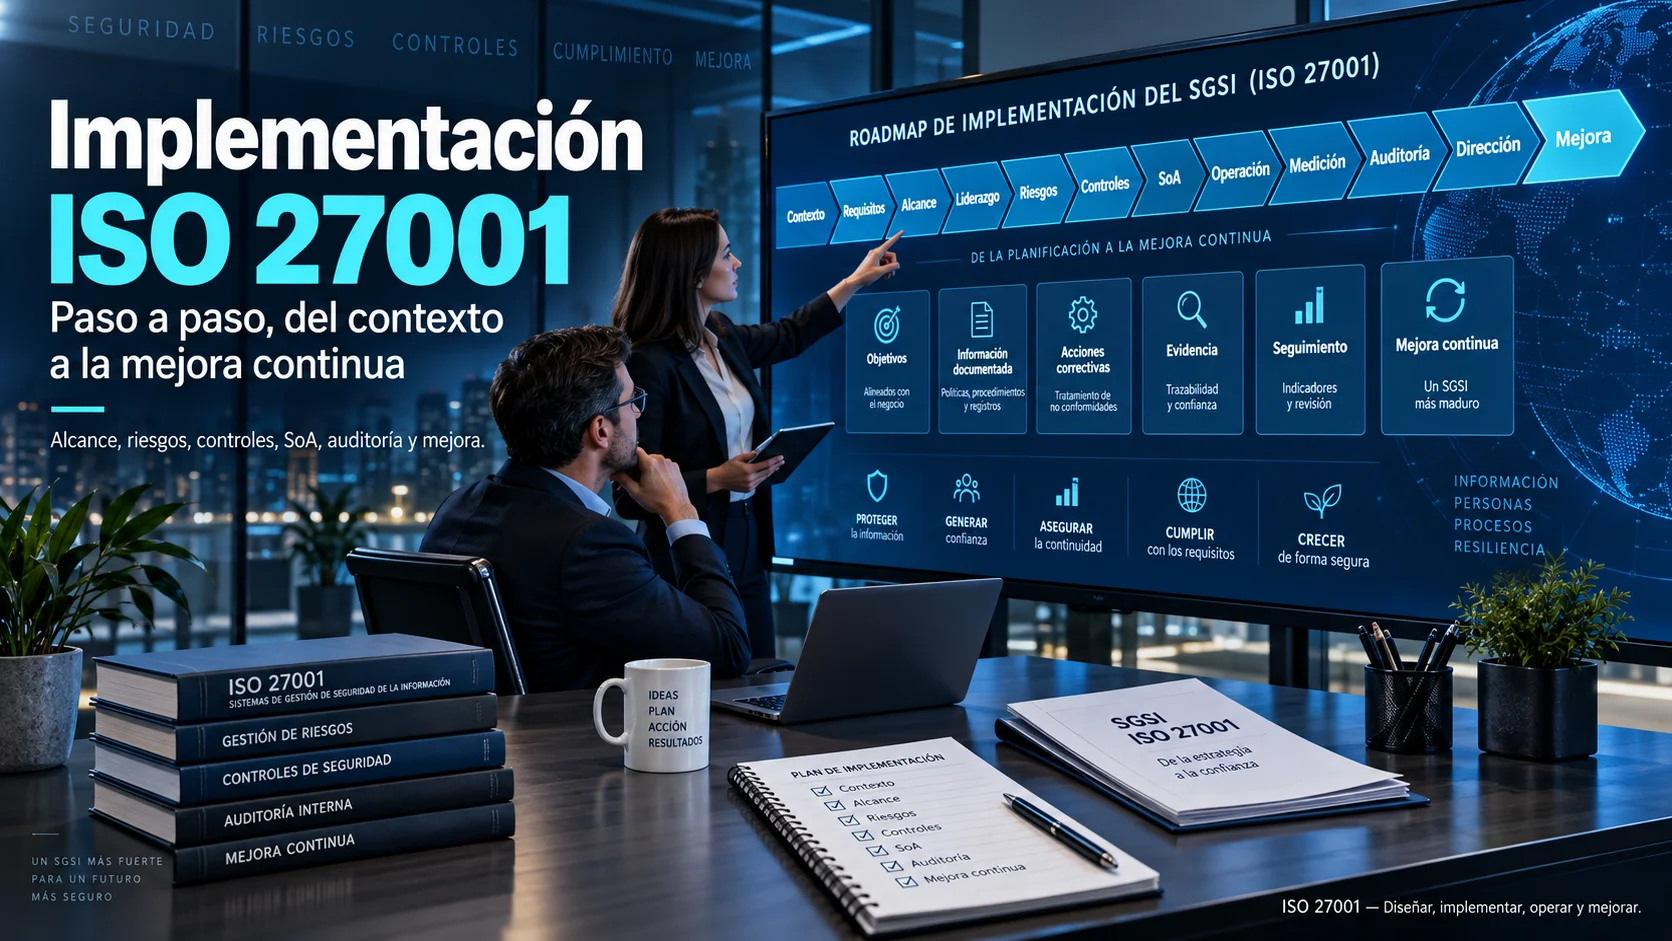
La implementación de un Sistema de Gestión de la Seguridad de la Información (SGSI) bajo la norma ISO/IEC 27001:2022 no es un proyecto exclusivo del departamento de informática, ni una simple tarea administrativa de recopilación de documentos. Un SGSI es un marco estratégico que integra a las personas, los procesos, la gobernanza y la tecnología para proteger la confidencialidad, integridad y disponibilidad de la información en toda la empresa.
Como hemos analizado a lo largo del clúster —desde los fundamentos expuestos en la guía completa de ISO 27001 y la definición de qué es un SGSI, pasando por el análisis GAP inicial hasta la revisión de los 37 controles organizacionales del Anexo A— este artículo ofrece una hoja de ruta integral paso a paso para estructurar el proyecto de principio a fin.
Nota sobre la flexibilidad del proyecto
La norma ISO/IEC 27001 establece requisitos que deben cumplirse, pero no impone una metodología de proyecto rígida. Aunque este roadmap presenta una secuencia lógica ordenada, muchas fases pueden y deben ejecutarse en paralelo (por ejemplo, el diseño documental, la formación del personal y la parametrización de herramientas de seguridad).
Preparación inicial: definir el propósito de negocio del SGSI
Antes de iniciar la redacción de documentos, la organización debe definir la razón de ser del proyecto:
- ¿Se busca cumplir un requisito de un cliente o contrato clave?
- ¿Es un requisito regulatorio obligatorio en su sector de actividad?
- ¿Se pretende reducir la exposición a ciberataques e interrupciones del servicio?
- ¿Se desea demostrar una postura de seguridad madura frente a competidores?
Definir el propósito de negocio asegura el patrocinio activo de la alta dirección y permite asignar presupuestos y recursos realistas desde la primera fase.
Fase 1: Contexto, partes interesadas y alcance del SGSI
Establecimiento de las bases del SGSI
La primera fase consiste en delimitar qué se va a proteger y bajo qué influencias:
- Análisis de contexto (4.1): Identificar factores internos y externos. Según la enmienda ISO/IEC 27001:2022/Amd 1:2024, debe evaluarse expresamente si el cambio climático es un factor relevante para el contexto del SGSI. (Ver detalles en nuestra guía sobre el contexto de la organización en ISO 27001).
- Partes interesadas (4.2): Determinar las necesidades de clientes, reguladores, empleados y proveedores, identificando cuáles se convierten en requisitos obligatorios de seguridad.
- Definición del Alcance (4.3): Delimitar los límites físicos, organizativos y tecnológicos del SGSI en un documento formal accesible a auditores.
Fase 2: Liderazgo, gobernanza y política de seguridad
Estructura de gobierno y directivas
Sin el compromiso expreso de la dirección, el SGSI carece de autoridad operativa:
- Compromiso del liderazgo (5.1): La alta dirección asigna recursos, aprueba objetivos y fomenta la cultura de seguridad. (Profundizar en liderazgo y compromiso en ISO 27001).
- Política de Seguridad (5.2): Aprobación y publicación del documento marco que establece los principios generales. (Ver política de seguridad de la información).
- Asignación de Roles (5.3): Designación formal del CISO, responsables del SGSI, propietarios de activos y comités de seguridad.
Fase 3: Evaluación de riesgos, tratamiento, controles y SoA
El núcleo técnico del SGSI
En esta etapa se conecta la estrategia con la selección de salvaguardas de seguridad:
- Metodología de Riesgos: Establecer los criterios de impacto, probabilidad y apetito de riesgo (guiado por ISO/IEC 27005:2022).
- Evaluación de Riesgos: Identificar amenazas, vulnerabilidades e impactos sobre la confidencialidad, integridad y disponibilidad. (Analizar en riesgos y oportunidades en ISO 27001).
- Plan de Tratamiento: Determinar qué controles son necesarios para mitigar, aceptar, evitar o transferir cada riesgo.
- Declaración de Aplicabilidad (SoA): Comparar las salvaguardas seleccionadas con los 93 controles de ISO/IEC 27002:2022 y justificar las inclusiones y exclusiones en el documento SoA.
Fase 4: Objetivos de seguridad y planificación de cambios
Planificación orientada a resultados
- Objetivos de seguridad (6.2): Definir metas medibles, asignadas a un responsable, con plazo y presupuesto definido. (Consultar objetivos de seguridad de la información).
- Planificación de cambios (6.3): Establecer un procedimiento formal para adaptar el SGSI ante reorganizaciones, compras de software o cambios legales sin degradar el nivel de protección. (Ver planificación del SGSI).
Fase 5: Soporte, competencia, concienciación y documentación
Capacitación de personas y estructura documental
- Competencia y concienciación (7.2, 7.3): Ejecutar programas de formación y simulaciones adaptadas al personal. (Profundizar en soporte en ISO 27001).
- Información documentada (7.5): Crear, revisar y controlar las políticas, procedimientos operativos (Runbooks) y registros exigidos por la norma. (Consultar informacion documentada y evidencias).
Fase 6: Despliegue operativo de controles y procesos
Consiste en la implantación real de los controles seleccionados en la Declaración de Aplicabilidad (SoA):
- Controles Organizacionales (A.5): Gestión de incidentes, gobierno de proveedores, seguridad cloud y clasificación de la información.
- Controles de Personas (A.6): Acuerdos de confidencialidad, verificación de antecedentes (Screening) y offboarding.
- Controles Físicos (A.7): Perímetros de seguridad, control de acceso a salas de servidores y protección de equipos.
- Controles Tecnológicos (A.8): Implantación de MFA, encriptación, gestión de vulnerabilidades, backups y herramientas EDR/SIEM.
Fase 7: Seguimiento, métricas y autoevaluación
Comprobación del desempeño
Un SGSI implantado debe demostrar mediante datos que funciona como se diseñó:
- Capturar métricas e indicadores clave de desempeño (KPI) y de riesgo (KRI) según la Cláusula 9.1. (Ver evaluación del desempeño).
- Ejecutar autoevaluaciones periódicas empleando una checklist ISO 27001 para detectar brechas antes de las auditorías formales.
Fase 8: Auditoría interna y revisión por la dirección
Evaluación formal previa a la certificación
- Auditoría Interna (9.2): Inspección formal, independiente e imparcial sobre el 100% del alcance del SGSI (guiada por la norma ISO 19011:2026).
- Revisión por la Dirección (9.3): Sesión ejecutiva donde la alta dirección examina el desempeño, incidentes, resultados de auditoría y decide sobre recursos y mejoras.
Fase 9: No conformidades, mejora continua y certificación
Cierre de brechas y madurez del sistema
- Gestión de No Conformidades (10.2): Corrección inmediata, investigación de causas raíz e implementación de acciones correctivas verificando su eficacia. (Ver no conformidades y acciones correctivas).
- Auditoría de Certificación (Opcional): Evaluación en dos fases (Fase 1: revisión documental; Fase 2: auditoría de implantación en vivo) por parte de un organismo acreditado.
Matriz resumen del roadmap y dependencias clave
| Etapa | Entregable Clave | Entrada / Dependencia Necesaria |
|---|---|---|
| 1. Contexto y Alcance | Documento de Alcance y Matriz de Partes Interesadas | Estrategia de negocio y requisitos legales |
| 2. Liderazgo | Política de Seguridad y Matriz RACI | Aprobación formal de la dirección |
| 3. Riesgos y SoA | Matriz de Riesgos y Declaración de Aplicabilidad (SoA) | Alcance aprobado e inventario de activos |
| 4. Soporte y Documentación | Plan de formación, Políticas y Runbooks operativos | Controles seleccionados en la SoA |
| 5. Operación | Evidencias de ejecución de controles (logs, tickets, copias) | Procedimientos e infraestructura desplegada |
| 6. Evaluación | Informe de Métricas 9.1 e Informe de Auditoría Interna | Registros operativos acumulados durante meses |
| 7. Mejora y Certificación | Acta de Revisión por la Dirección y Plan CAPA cerrado | Resultados de la auditoría interna |
Errores frecuentes en la implementación y FAQs
Errores frecuentes al implementar ISO 27001
- Empezar redactando políticas sin haber definido el alcance ni los riesgos: Produce documentos abstractos inconexos con la operativa real.
- Intentar implementar los 93 controles de forma indiscriminada: Desperdicia recursos en salvaguardas innecesarias para el perfil de riesgo de la empresa.
- Solicitar la auditoría interna antes de tener registros operativos: La auditoría requiere evaluar la ejecución continuada del SGSI, no solo su diseño teórico.
- Confundir la preparación de una auditoría con la operación continua: Abandonar la actualización del sistema una vez superada la evaluación de certificación.
Preguntas frecuentes (FAQs)
¿Cuánto tiempo se tarda en implementar ISO 27001 en una pyme?
En organizaciones de tamaño pequeño o medio con procesos digitalizados, la implementación suele requerir entre 4 y 9 meses, dependiendo del estado previo de madurez y de la dedicación del equipo interno.
¿Es obligatorio contratar una consultora externa para la implementación?
No es obligatorio. Muchas organizaciones lideran la implementación con equipo interno capacitado. No obstante, contar con consultoría especializada puede acelerar el diseño del marco documental y la evaluación de riesgos.
¿Cuál es la diferencia entre la norma ISO 27001 e ISO 27003?
ISO/IEC 27001 es la norma de requisitos certificable. ISO/IEC 27003 es una guía complementaria de directrices de implementación (actualmente en revisión para adaptarse plenamente a la versión 2022).
Formación avanzada en Gestión e Implementación de SGSI
Si deseas capacitarte para liderar la implementación, evaluación de riesgos y auditoría de un SGSI en entornos corporativos reales, te invitamos a explorar nuestro programa profesional:
Ver curso: Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento
Cursos recomendados de ISO 27001 y Ciberseguridad

Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.
Gobernanza de IT, Riesgo y Cumplimiento. Perfil corporativo en alza.
Ver curso GRC
Prepara Todas las Certificaciones ISO 27001, con Práctica.
Prepárate para todas las certificaciones ISO 27001 con práctica real.
Ver curso ISO 27001