Phishing: cómo funciona un ataque y cómo identificarlo técnicamente
El phishing moderno ya no se detecta buscando faltas de ortografía o logos pixelados. Los atacantes utilizan cuentas corporativas legítimas comprometidas, dominios lookalike perfectamente autenticados con SPF, DKIM y DMARC, códigos QR, abuso de portales cloud y flujos de OAuth / Device Code. Autenticación del correo no es sinónimo de legitimidad: en esta guía aprenderás cómo desglosar un correo técnicamente, qué evidencia deja cada protocolo y cómo aplicar el framework CADENA en tu análisis defensivo.
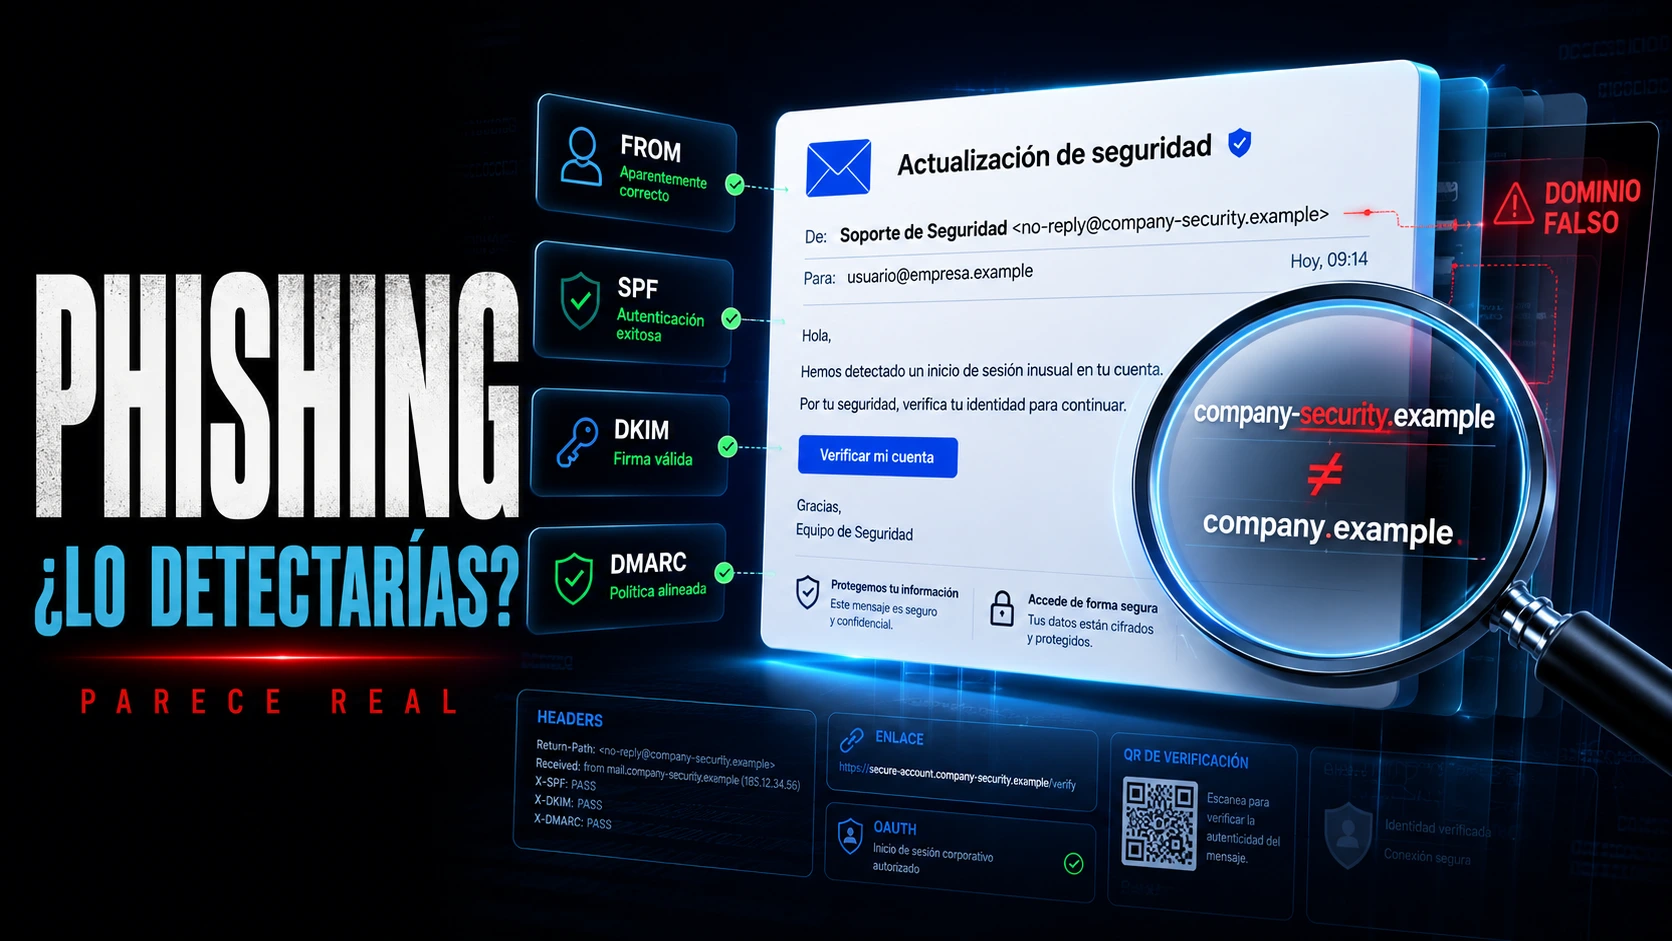
Respuesta rápida: qué es phishing y el modelo Confianza → Acción → Impacto #
El phishing es una técnica de ingeniería social en la que un atacante suplanta la identidad de una entidad de confianza (un compañero, proveedor, soporte técnico o servicio en la nube) para inducir a la víctima a ejecutar una acción que beneficia al adversario. De acuerdo con el informe ENISA Threat Landscape 2025, el phishing continúa siendo el vector de acceso inicial predominante en más del 60 % de los incidentes analizados.
Cualquier ataque de phishing opera bajo una secuencia de tres fases:
- Confianza: Establece credibilidad utilizando marcas reconocidas, dominios visualmente idénticos o cuentas previamente comprometidas.
- Acción: Provoca una respuesta inmediata (hacer clic, abrir un adjunto, escanear un QR, introducir credenciales o autorizar una aplicación).
- Impacto: Concreta el objetivo (robo de credenciales, exfiltración de tokens de sesión, transferencias fraudulentas o despliegue inicial de malware en intrusiones de ransomware corporativo).
Comprender esta amenaza es un requisito indispensable tanto para el roadmap de Blue Team como para las funciones operativas descritas en qué necesita saber un analista SOC.
Aprende a identificar correos fraudulentos, analizar técnicas de suplantación y blindar identidades con el curso práctico de Álvaro Chirou.
Phishing, spear phishing, whaling y Business Email Compromise (BEC) #
La ingeniería social por correo adopta distintas modalidades según su nivel de personalización y objetivo:
- Phishing masivo: Campañas genéricas enviadas a miles de direcciones con señuelos comunes (bloqueo de cuentas, envíos de paquetería o facturas genéricas).
- Spear Phishing: Ataques dirigidos contra personas u organizaciones concretas utilizando información recopilada mediante OSINT (cargo, proyectos actuales o software utilizado).
- Whaling: Ataques de alta precisión orientados a la alta dirección (CEO, CFO o directores financieros) para ordenar acciones de alto impacto.
- Business Email Compromise (BEC): Suplantación o secuestro de cuentas de correo legítimas para modificar números de cuenta bancaria o desviar pagos. Un ataque BEC rara vez incluye malware o enlaces sospechosos: manipula directamente el proceso administrativo de la empresa.
Spoofing vs. Impersonation: por qué no son lo mismo #
Comprender esta distinción es el fundamento del análisis de correo:
- Spoofing directo: El atacante intenta falsificar la dirección exacta de un dominio ajeno (ej. enviar desde
soporte@banco.comsin autorización en los registros DNS). - Impersonation (Suplantación): El atacante registra un dominio propio muy similar (ej.
banco-soporte.comobanc0.com). Al ser el dueño legítimo de ese dominio, puede configurar correctamente SPF, DKIM y DMARC, superando los filtros tradicionales de validación criptográfica.
El framework CADENA para analizar correos sospechosos #
Metodología CADENA de Triaje Defensivo
- C — Contexto: ¿El mensaje era esperado? ¿Por qué exige urgencia inusual o cambio de procedimiento?
- A — Autenticación: ¿Qué veredictos arrojan SPF, DKIM y DMARC en la infraestructura receptora?
- D — Dominio e identidad: Comparación entre From visible, Display Name, Reply-To y Return-Path.
- E — Enlaces y elementos: Inspección de URLs de destino real, adjuntos, macros o códigos QR.
- N — Navegación posterior: Telemetría de endpoint, logs de proxy/DNS y comprobación de solicitudes OAuth.
- A — Alcance y acción: Determinación de otros destinatarios afectados, contención y revocación de sesiones.
Autenticación de correo: SPF, DKIM y DMARC al detalle #
La seguridad de correo se sustenta en tres estándares complementarios publicados mediante registros DNS:
| Protocolo | Pregunta Técnica que Responde | Mecanismo de Verificación |
|---|---|---|
| SPF | ¿La IP del servidor emisor está autorizada a enviar correo en nombre del dominio envelope (Return-Path)? | Registro DNS tipo TXT con lista de IPs/mecanismos autorizados |
| DKIM | ¿El contenido del mensaje fue firmado por el remitente y se mantuvo íntegro durante el tránsito? | Firma criptográfica asimétrica con clave pública en DNS |
| DMARC | ¿El dominio visible en la cabecera From está alineado con los dominios validados por SPF y/o DKIM? |
Política de dominio (none, quarantine, reject) y reportes RUA/RUF |
Por qué DMARC PASS no garantiza que un correo sea legítimo #
Un error frecuente de analistas junior es cerrar un caso tras observar DMARC: PASS. Este veredicto puede ser positivo en dos escenarios maliciosos:
- Dominio lookalike del atacante: Si el adversario envía desde
soporte-microsoft365.com, su servidor firma con su propia clave DKIM y su registro SPF es válido. DMARC pasará con éxito, pero la intención sigue siendo suplantar la marca. - Cuenta corporativa legítima comprometida: Si el atacante toma el control del buzón real de un proveedor, el correo enviado saldrá de la infraestructura genuina con todos los controles en verde.
Inspección de cabeceras: From, Reply-To, Return-Path y Received #
Para extraer evidencia concluyente, un analista debe inspeccionar las cabeceras raw del correo (archivo .eml o .msg):
- Display Name Spoofing: El atacante configura como nombre visible
"Director General", pero la dirección real oculta esadmin-492@dominio-extraño.com. - Discrepancia en Reply-To: El campo
Frommuestra una dirección corporativa, pero las respuestas se desvían automáticamente a una cuenta bajo control del atacante medianteReply-To. - Trazabilidad en Received: Permite reconstruir el camino del mensaje desde el servidor originario hasta el buzón de destino. Las cabeceras deben leerse de abajo hacia arriba (desde el último salto registrado por nuestro propio servidor de correo hacia los relays intermedios).
Análisis técnico de enlaces, subdominios, typosquatting y TLS #
Nunca inspecciones enlaces abriéndolos directamente desde tu navegador de trabajo. En su lugar:
- Identifica el dominio registrable: En una URL como
https://microsoft.com.portal-seguro.net/login, el dominio real esportal-seguro.net, no Microsoft. - El mito del candado HTTPS: Un certificado SSL/TLS gratuito (Let's Encrypt) garantiza cifrado en tránsito, pero no autenticidad ni honorabilidad del sitio web. Más del 80 % de los portales de phishing actuales disponen de certificado HTTPS activo.
- Cadenas de redirección: Los atacantes emplean acortadores y servicios de reputación neutra (Google Apps Script, Cloudflare Workers o Azure Static Apps) para ocultar el destino final.
Nuevos vectores: QR phishing (quishing), PDFs y adjuntos #
El Quishing (QR Phishing) inserta códigos QR dentro de archivos PDF o imágenes para forzar al usuario a escanearlos con su teléfono móvil personal. Esto traslada la navegación fuera de la red corporativa y elude las inspecciones de los proxies y EDRs empresariales.
En cuanto a adjuntos, las técnicas modernas combinan archivos comprimidos protegidos con contraseña, archivos ISO/VHD y páginas HTML interactivas que simulan portales de autenticación directamente en local.
Navegación y telemetría: qué ocurre tras el clic (MFA, OAuth y Device Code) #
Cuando un usuario interactúa con un correo, la investigación trasciende el buzón para analizar la telemetría del sistema:
- Robo de credenciales: Revisión de logs de inicio de sesión (Azure Entra ID / Okta) para comprobar si hubo accesos exitosos desde IPs desconocidas.
- Phishing de consentimiento OAuth: El atacante no roba la contraseña, sino que solicita al usuario aceptar permisos para una aplicación cloud que le otorga lectura permanente a su correo y archivos.
- Device Code Phishing: Abuso del flujo legítimo de autenticación de dispositivos (como smart TVs o consolas de consola), induciendo al usuario a introducir un código en el portal oficial de Microsoft para generar un token a favor del atacante.
Autenticación resistente al phishing: FIDO2, WebAuthn y Passkeys #
Los códigos OTP por SMS o aplicaciones de autenticación manual no son resistentes al phishing porque pueden ser interceptados en tiempo real mediante proxies inversos (como Evilginx). Los estándares FIDO2 / WebAuthn (Passkeys) resuelven esto vinculando criptográficamente el par de claves al dominio exacto del navegador (origin binding), haciendo imposible que una web impostora reciba el token firmado.
El flujo de investigación de un analista SOC paso a paso #
- Recepción y aislamiento del artefacto: Obtener el correo original en formato raw con todas sus cabeceras intactas.
- Triaje de cabeceras: Validar autenticación SPF, DKIM y DMARC, comprobando si el dominio coincide con el remitente aparente.
- Análisis en Sandbox: Desplegar URLs y adjuntos en entornos aislados (Any.run, VirusTotal o sandboxes locales).
- Búsqueda de alcance (Scope): Consultar en el SIEM cuántos buzones adicionales recibieron el mismo Message-ID o subject.
- Contención activa: Purgar el correo de todos los buzones, bloquear el dominio en el proxy y revocar sesiones activas si hubo ingreso de credenciales siguiendo el protocolo de Incident Response.
Arquitectura defensiva multicapa: cómo proteger una organización #
- Secure Email Gateway (SEG): Filtrado avanzado con inspección dinámica de URLs (Time-of-Click) y sandboxing de adjuntos.
- Protección contra Impersonation: Reglas específicas para detectar dominios visualmente similares y nombres de directivos.
- Acceso Condicional (Conditional Access): Restringir accesos a servicios corporativos únicamente desde dispositivos gestionados y ubicaciones confiables.
- Cultura de reporte sin fricción: Facilitar un botón de reporte directo en el cliente de correo y premiar el aviso temprano en lugar de castigar el error.
Laboratorio práctico y proyecto de portfolio: Phishing Analysis Report #
Para destacar en procesos de selección junior, construye un proyecto práctico para tu portfolio de ciberseguridad documentando el análisis técnico de 5 escenarios simulados (spoofing directo, lookalike con DMARC pass, ataque BEC de cambio de cuenta bancaria, QR phishing y autorización OAuth abusiva), detallando evidencia de cabeceras y medidas de remediación.
Conclusión y preguntas clave de entrevista técnica sobre phishing #
El phishing es una disciplina técnica que combina redes, criptografía, identidad y comportamiento humano. Si preparas procesos de selección, repasa estas preguntas clave detalladas en nuestra guía de preguntas técnicas de entrevista:
- ¿Qué diferencia técnica existe entre SPF, DKIM y DMARC?
- ¿Por qué un correo con DMARC PASS puede ser malicioso?
- ¿Qué acciones de contención ejecutas si un usuario introduce sus credenciales corporativas en un portal falso?
¿Quieres dominar la detección de phishing y blindar tu organización?
Fórmate de manera práctica con los cursos especializados de Álvaro Chirou y aprende a neutralizar la principal vía de ataque actual.
Cursos recomendados para defensa contra phishing y amenazas
Formaciones técnicas prácticas para identificar vectores de ataque, responder ante incidentes y proteger la infraestructura.
Protégete y Detecta el Phishing. La principal vulnerabilidad
La principal vulnerabilidad hoy. Aprende a identificarla, auditar cabeceras y evitarla.
Ver curso
CompTIA Security+ SY0-701: Práctica + Examen Completo
El estándar internacional de ciberseguridad: amenazas de ingeniería social, arquitectura y defensas.
Ver curso
Seguridad Informática para Principiantes: Empieza desde 0 Ya
Conceptos esenciales de redes, autenticación, correo electrónico y ciberdefensa.
Ver curso
Automatización de Ciberseguridad con n8n e IA: SIEM y SOAR
Automatiza playbooks de triaje de correos sospechosos, análisis de IoCs y respuesta SOC.
Ver curso
Prepara la Certificación EJPT v2, con práctica del Examen
Práctica real de hacking ético, reconocimiento web y vectores de acceso inicial.
Ver curso
Fundamentos de Redes: Cómo se realizan las Comunicaciones
Domina DNS, protocolos de correo SMTP/IMAP y arquitectura de comunicaciones.
Ver curso