Qué necesita saber un analista SOC: habilidades, herramientas y conocimientos
Esta guía funciona como una checklist de competencias: qué debe entender y qué debe ser capaz de demostrar un analista SOC junior en redes, sistemas, telemetría, SIEM/EDR, investigación y respuesta. Si buscas el orden de estudio completo, utiliza el roadmap específico; aquí nos centramos en qué conocimientos y habilidades debes comprobar uno por uno.
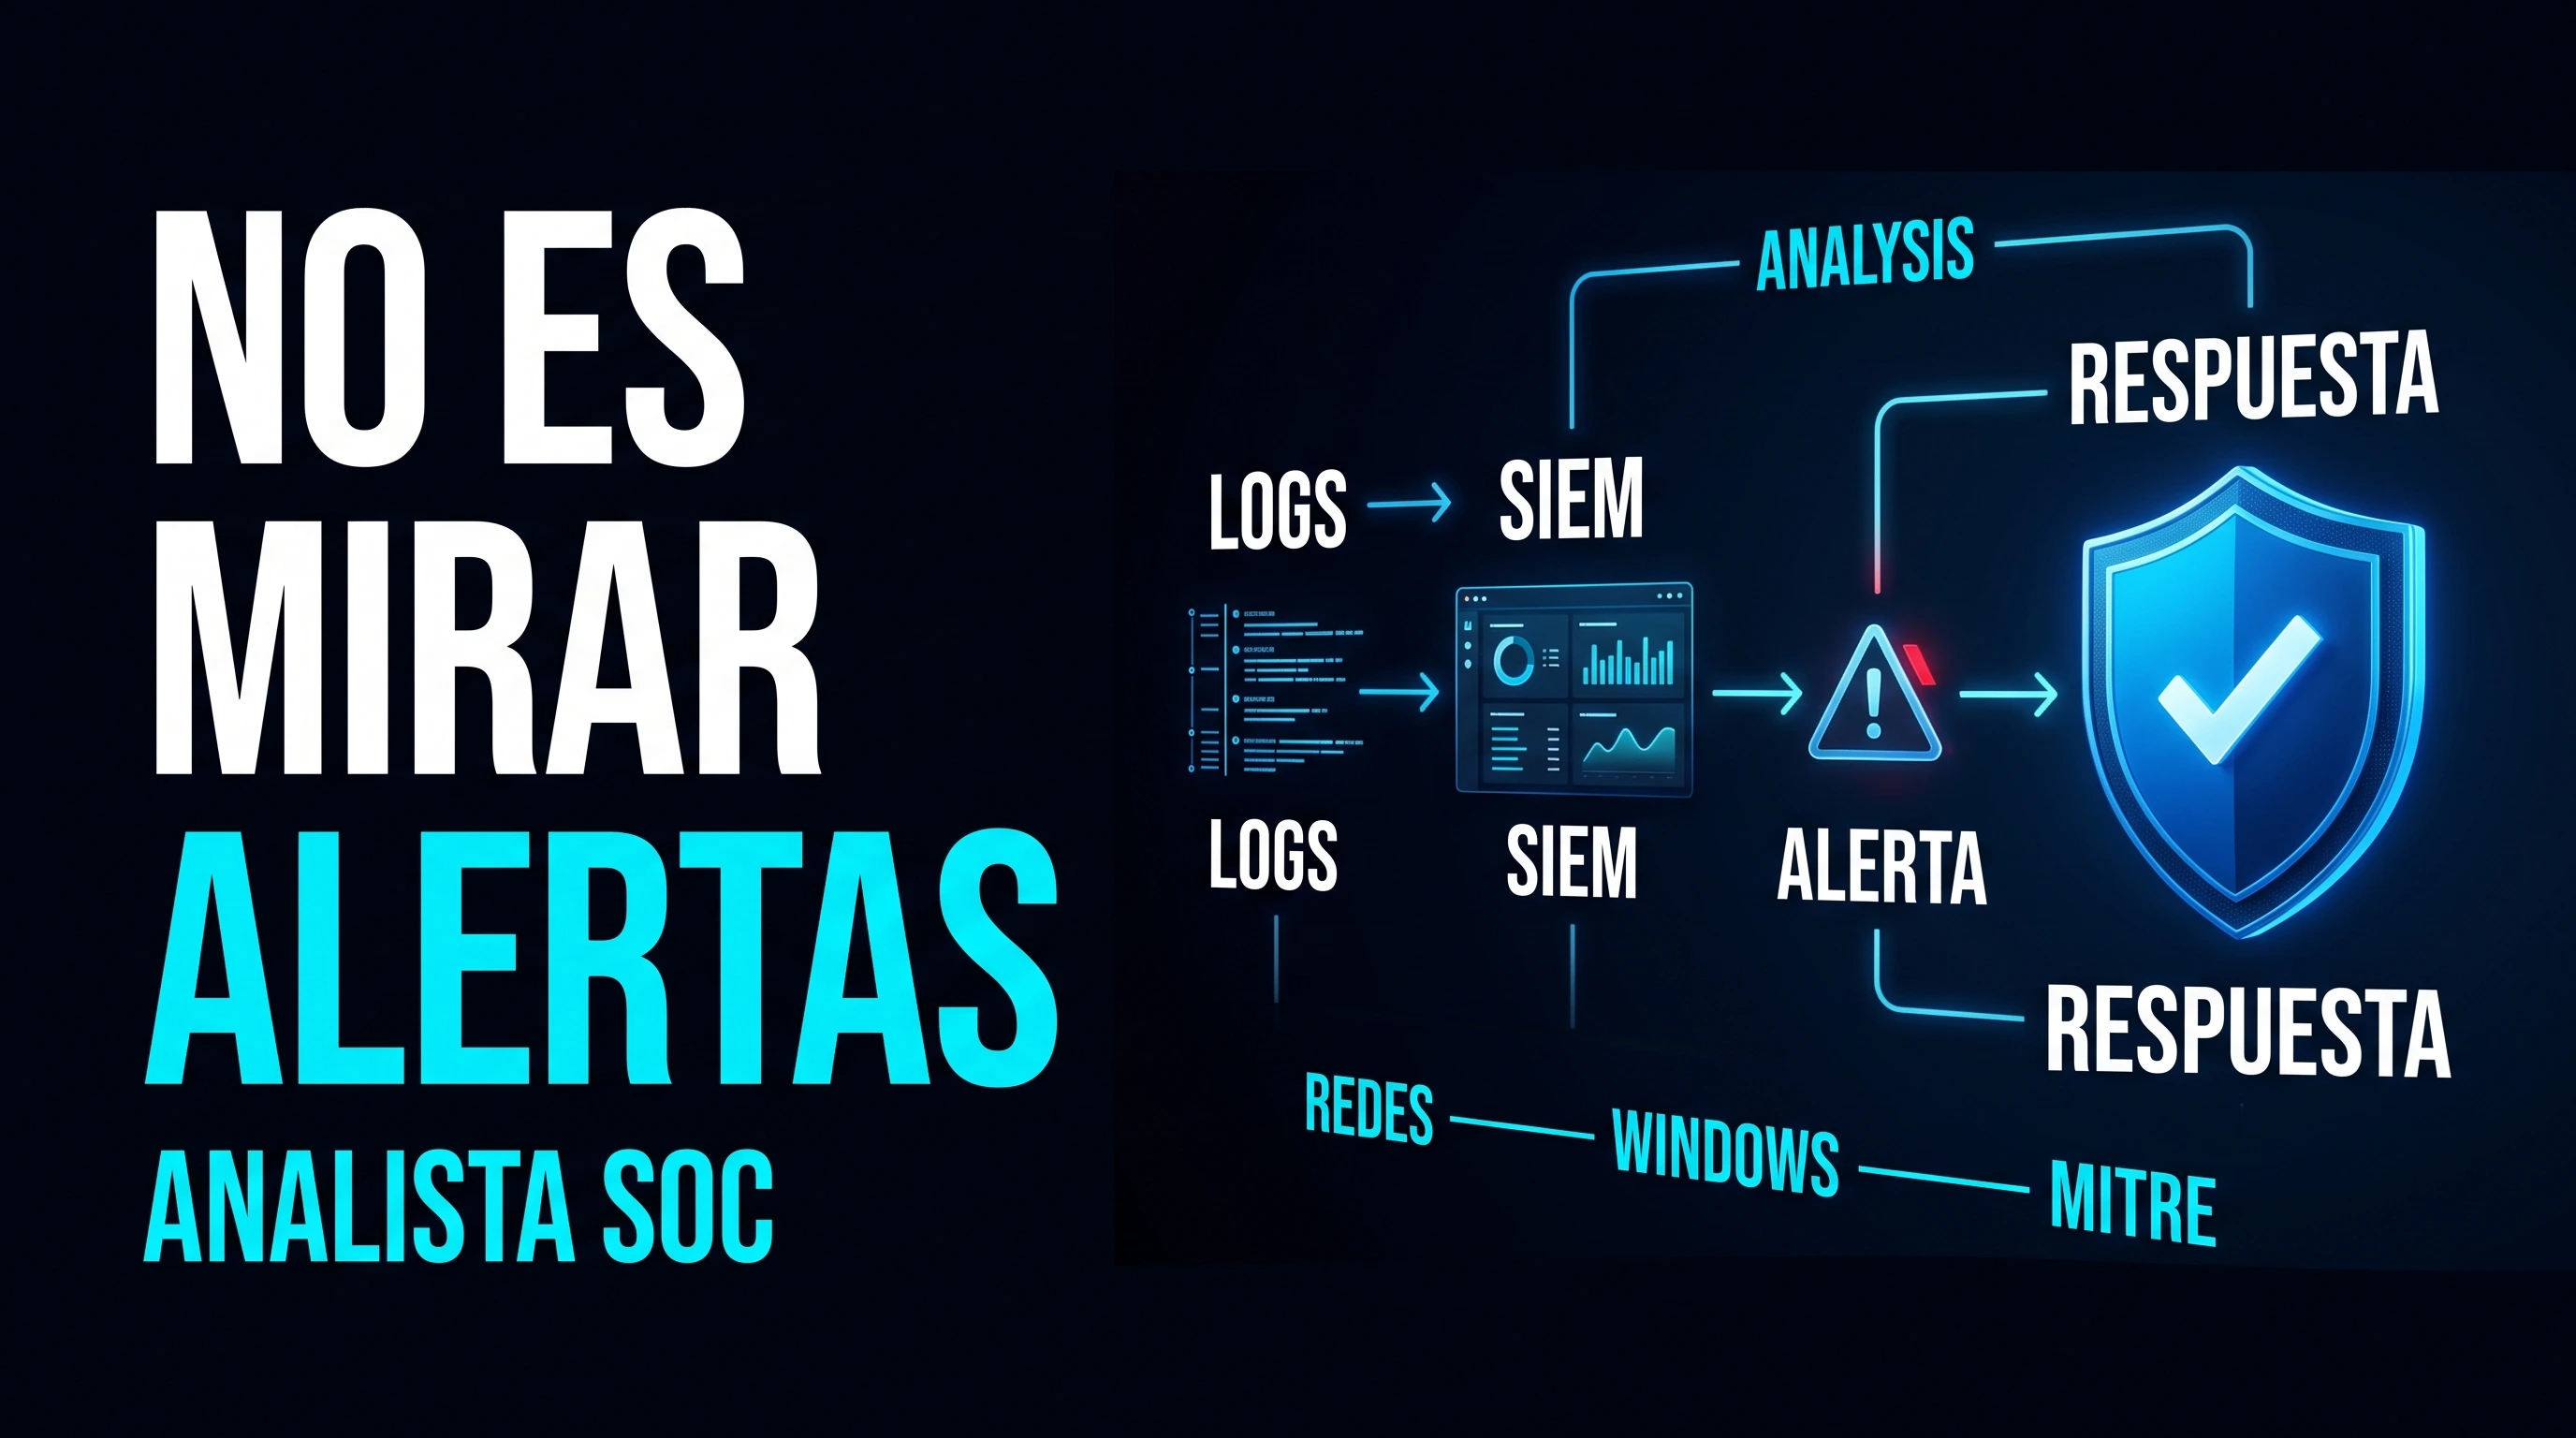
Respuesta rápida: ¿qué debe saber un analista SOC? #
Como mapa práctico de aprendizaje —no como taxonomía oficial— puedes agrupar las competencias de un perfil SOC junior en cinco bloques:
| Bloque | Conocimientos clave | Habilidad práctica que debes demostrar |
|---|---|---|
| 1. Fundamentos IT | TCP/IP, DNS, HTTP/S, Windows, Linux y Active Directory. | Interpretar capturas de red, permisos y servicios corporativos. |
| 2. Telemetría y Logs | Syslog, Windows Event Logs, Sysmon, proxy y firewalls. | Reconstruir la línea temporal de eventos de un host. |
| 3. Herramientas SOC | SIEM (Sentinel, Splunk, Wazuh) y EDR/XDR (Defender, CrowdStrike). | Crear consultas (KQL/SPL), filtrar ruido y analizar procesos. |
| 4. Análisis y Metodología | MITRE ATT&CK, Threat Intelligence y triaje de alertas. | Formular hipótesis, descartar falsos positivos y mapear TTPs. |
| 5. Respuesta y Gestión | Playbooks, contención de endpoints, ticketing y reporting. | Documentar hallazgos con rigor técnico y escalar incidentes graves. |
Para conocer la ruta formativa completa paso a paso, consulta nuestro artículo sobre cómo ser analista SOC y el Blue Team roadmap.
¿Qué hace realmente un analista SOC? (NICE Framework y ECSF) #
El NICE Framework del NIST (componentes v2.2.0, abril de 2026) describe el trabajo de ciberseguridad mediante Work Roles y declaraciones de tareas, conocimientos y habilidades. Un puesto con el título “Analista SOC” puede combinar más de un Work Role; por ejemplo, Defensive Cybersecurity se centra en analizar datos procedentes de herramientas defensivas y Incident Response en investigar y responder a incidentes. En Europa, el ECSF de ENISA incluye “Security Operations Center (SOC) Analyst” como título alternativo del perfil Cyber Incident Responder.
El flujo central de investigación que debes dominar #
1. Redes: comprender el tráfico, DNS y protocolos web #
Si un endpoint interno (10.10.20.15) inicia una conexión hacia una IP externa desconocida en el puerto 443, debes saber interpretar qué está pasando:
- Direccionamiento y puertos: IPv4, subredes, máscaras, gateways y puertos estándar (guía de redes para ciberseguridad).
- DNS como fuente de contexto: muchas intrusiones y familias de malware usan DNS para resolver infraestructura, C2 o servicios externos. Consulta consultas, dominios, respuestas, TTL y contexto de reputación, pero evita tratar un dominio nuevo como malicioso por sí solo.
- Tráfico Web (HTTP/HTTPS): métodos, códigos de estado, cabeceras, parámetros y agentes de usuario. Para practicar la inspección de tráfico y filtros, utiliza la guía de Wireshark.
2. Windows y Active Directory: el entorno corporativo #
En muchas organizaciones, Windows y Active Directory generan una parte relevante de la telemetría de identidad y endpoint. No memorices cientos de IDs: aprende qué actividad representa cada evento y cómo correlacionarlo con otras fuentes.
Eventos Clave en Windows
- Autenticación (Event ID 4624 / 4625): identifica sesiones creadas o intentos fallidos y analiza campos como cuenta, equipo, origen y Logon Type. Microsoft 4624
- Creación de procesos (Event ID 4688 / Sysmon 1): correlaciona proceso padre/hijo y ejecución. En 4688, la línea de comandos requiere habilitar la política correspondiente; Sysmon Event ID 1 registra telemetría ampliada cuando Sysmon está desplegado y configurado. Microsoft 4688 · Sysmon
- Active Directory: Comprender controladores de dominio (DC), OUs, grupos privilegiados y delegaciones de autenticación Kerberos.
3. Linux: investigación de servidores e infraestructura #
Linux es habitual en servidores, infraestructura y cargas cloud. Un analista debe poder revisar procesos (ps, top), sockets (ss), sesiones (last, w) y logs. La ubicación depende de la distribución y configuración: puedes encontrar /var/log/auth.log, /var/log/secure o consultar journald. Amplía estos fundamentos en la guía de Linux para ciberseguridad.
4. Logs y correlación: la materia prima del analista #
Un evento aislado suele ser insuficiente; el verdadero valor reside en la correlación temporal de múltiples fuentes:
Ejemplo de Secuencia Correlacionada
- 10:03: 20 autenticaciones fallidas por SSH (Log de servidor Linux).
- 10:06: Autenticación exitosa del usuario
admin(Log de identidad). - 10:08: Ejecución de un comando de descarga
curlhacia una IP extranjera (EDR de host). - 10:10: Conexión bloqueada por el firewall perimetral (Log de red).
5. SIEM y lenguajes de consulta (KQL, SPL) #
Un SIEM agrega y correlaciona telemetría para facilitar detección e investigación. No necesitas aprender cinco plataformas a la vez: entiende primero el modelo de datos, los filtros, agregaciones, ventanas temporales y correlaciones; después practica el lenguaje de la plataforma que utilices, como KQL en Microsoft Sentinel o SPL en Splunk. Para separar correctamente investigación y automatización, consulta SIEM vs SOAR.
Úsalo como siguiente nivel cuando ya puedas investigar alertas manualmente: integración, enriquecimiento y automatización de workflows defensivos.
6. EDR y XDR: investigación profunda en endpoints #
El EDR aporta telemetría y capacidades de investigación sobre endpoints; según el producto, configuración y permisos, puede mostrar árboles de procesos, líneas de comandos, cambios del sistema, conexiones y acciones de respuesta como aislar un equipo. XDR amplía la correlación a otras capas cuando la plataforma integra identidad, correo, cloud, red u otras fuentes.
7. MITRE ATT&CK e Inteligencia: comportamiento y contexto #
No memorices códigos como T1059. Utiliza MITRE ATT&CK para describir comportamiento adversario con un vocabulario común: las tácticas expresan el objetivo del adversario y las técnicas/subtécnicas cómo intenta alcanzarlo. Combínalo con Threat Intelligence para añadir contexto, sin convertir la reputación de una IP, dominio o hash en un veredicto automático.
8. Triaje de alertas, hipótesis y respuesta a incidentes #
En el triaje, responde con evidencias: ¿qué ocurrió?, ¿quién o qué activo está implicado?, ¿dónde?, ¿cuándo?, ¿cómo lo sabemos y qué impacto puede tener? Formula hipótesis y descártalas o refuérzalas con telemetría. La guía vigente NIST SP 800-61 Rev. 3 integra la respuesta a incidentes en las funciones de CSF 2.0 en lugar de depender del antiguo ciclo lineal de Rev. 2. Para profundizar en investigación, contención y recuperación, revisa nuestra guía de Incident Response.
9. Análisis de phishing y malware para perfiles junior #
Aprende a analizar correos sospechosos inspeccionando cabeceras, autenticación (SPF, DKIM, DMARC), remitente real, URLs y adjuntos. Esas señales aportan contexto: un SPF/DKIM correcto no demuestra por sí solo que el mensaje sea benigno, y un fallo tampoco basta para declarar phishing. Consulta nuestra guía sobre análisis técnico de phishing con el framework CADENA. En una etapa inicial de malware, céntrate en triage seguro: hashes, metadatos, comportamiento en entornos controlados y persistencia; la ingeniería inversa profunda puede venir después. Para practicar el flujo defensivo completo, revisa cómo investigar ransomware desde un Blue Team.
10. Scripting (PowerShell/Python), Cloud e IA en el SOC moderno #
- PowerShell y Python: automatización de consultas, parseo de logs y enriquecimiento de alertas. El objetivo junior no es desarrollar grandes aplicaciones, sino comprender, adaptar y validar scripts pequeños.
- Cloud Security (Azure, AWS, M365): Análisis de logs de identidad (Entra ID / IAM) y registros de actividad en la nube.
- Asistentes de IA (Copilots): Utiliza IA para acelerar consultas y resumir incidentes, pero siempre verifica manualmente las evidencias antes de emitir un veredicto.
Laboratorio práctico para SOC y cómo crear tu portfolio defensivo #
Monta un laboratorio controlado con Windows/Linux y envía telemetría a una plataforma que puedas administrar. Genera eventos reproducibles —autenticaciones fallidas, creación de procesos, scripts y conexiones—, formula una hipótesis, construye una timeline y documenta la evidencia. Publica investigaciones sanitizadas en tu portfolio de ciberseguridad; nunca expongas credenciales, datos personales ni información sensible real.
Checklist de preparación y conclusión #
Checklist del Analista SOC Junior
- ✅ Explicas protocolos de red básicos (DNS, TCP, HTTP) y su impacto en alertas.
- ✅ Sabes buscar y filtrar eventos en un SIEM mediante consultas estructuradas.
- ✅ Entiendes la relación proceso padre/hijo y command line en un EDR.
- ✅ Mapeas comportamientos anómalos a tácticas de MITRE ATT&CK.
- ✅ Documentas investigaciones con claridad para auditoría y escalado.
Si puedes demostrar estas competencias con investigaciones reproducibles y explicar tus decisiones técnicas en una entrevista, tendrás una base mucho más sólida para competir por un primer empleo en ciberseguridad. No necesitas dominar todas las herramientas: necesitas demostrar fundamentos, método y capacidad para trabajar con evidencia.
Cursos recomendados para analistas SOC
Elige según tu brecha actual: fundamentos de redes o automatización defensiva después de dominar la investigación manual.
Automatización de Ciberseguridad con n8n e IA: SIEM y SOAR
Defensa activa, integración de flujos de análisis de alertas y respuesta ante incidentes automatizada con IA.
Ver curso
Fundamentos de Redes: Cómo se realizan las Comunicaciones
Modelo TCP/IP, puertos, direccionamiento IP, protocolos y análisis de paquetes indispensable.
Ver curso