Ransomware: cómo funciona y cómo responde un Blue Team ante un incidente
Llegar por la mañana y encontrar carpetas inaccesibles y notas de rescate no significa que el ataque acaba de empezar. En un incidente real, el cifrado es únicamente la última fase visible de una intrusión que duró días o semanas. Ransomware no es solo un malware de cifrado: es una intrusión corporativa que culmina en extorsión. En esta guía desglosamos la cadena ofensiva completa, la realidad de la double extortion y cómo un Blue Team aplica el framework AISLAR para contener y reconstruir la infraestructura con criterio.
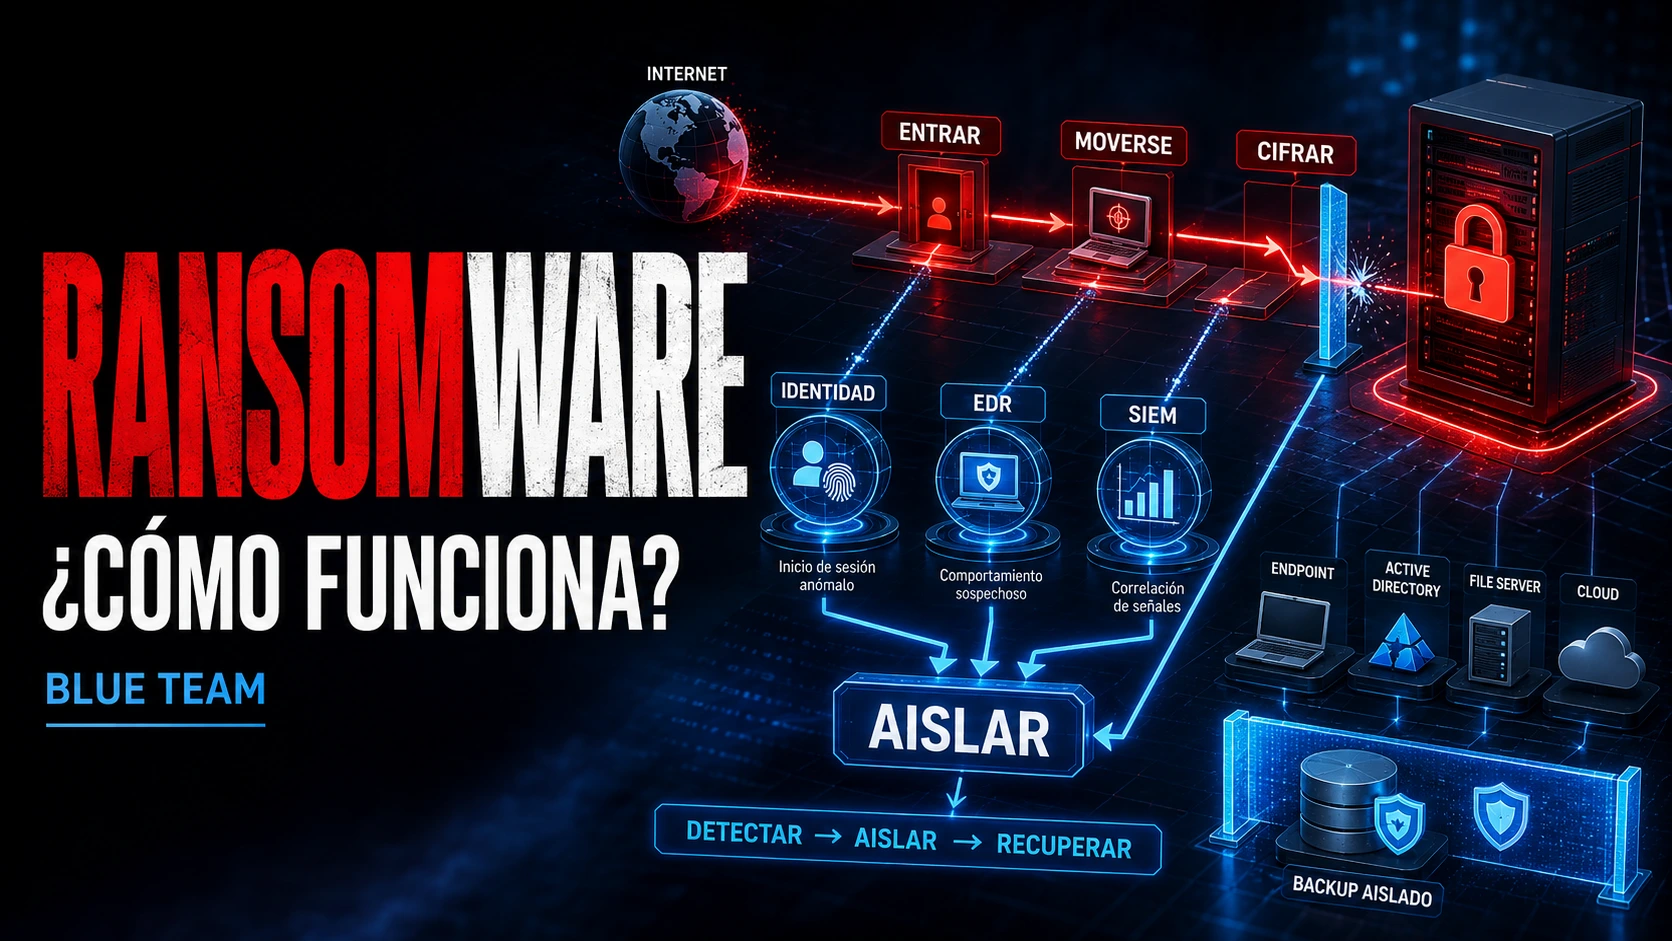
Respuesta rápida: qué es ransomware y el modelo de intrusión previa #
El ransomware es un ataque cibernético en el que un adversario interrumpe la disponibilidad de los sistemas o datos de una organización para forzar un pago de extorsión. De acuerdo con NIST IR 8374 Rev. 1 (publicado en junio de 2026) y el informe ENISA Threat Landscape 2025, el ransomware es la amenaza de mayor impacto global, ya que ataca simultáneamente la confidencialidad (mediante robo de información), la integridad (alteración y corrupción del sistema) y la disponibilidad (bloqueo operativo).
El error conceptual más común es asumir que el incidente empieza con la nota de rescate. En la inmensa mayoría de ataques corporativos dirigidos, el adversario ha permanecido días dentro de la red realizando reconocimiento, elevando privilegios y destruyendo copias de seguridad.
El rol del equipo defensivo no es lamentarse ante el cifrado, sino actuar con metodología. Revisa las bases del marco defensivo en nuestra guía de Incident Response y respuesta a incidentes y el roadmap de Blue Team.
Aprende a planificar copias inmutables, aislar sistemas infectados y reconstruir la infraestructura crítica tras un desastre digital.
La cadena ofensiva completa: de ENTRAR a EXTORSIONAR #
Comprender cada fase de la intrusión permite al Blue Team identificar oportunidades de detección temprana mucho antes de que se ejecute el cifrado masivo:
- 1. Entrar: Acceso inicial a través de credenciales robadas, servicios expuestos o phishing.
- 2. Entender: Enumeración y descubrimiento del entorno (Active Directory, hosts y herramientas de seguridad).
- 3. Elevar: Escalada de privilegios locales hasta alcanzar cuentas de administración de dominio.
- 4. Extender: Movimiento lateral hacia servidores críticos abusando de protocolos legítimos (SMB, WMI, RDP).
- 5. Extraer: Exfiltración sigilosa de gigabytes de información confidencial.
- 6. Interrumpir: Borrado de copias shadow, deshabilitación de EDRs y destrucción de consolas de backup.
- 7. Extorsionar: Ejecución coordinada del malware de cifrado y despliegue de la nota de rescate.
Fase 1: Acceso inicial (credenciales, VPN/RDP, CVEs y phishing) #
Los atacantes no necesitan inventar vías exóticas: entran por los vectores más habituales:
- Credenciales válidas: Cuentas corporativas obtenidas mediante infostealers o compradas en foros a Initial Access Brokers (IABs). Al autenticar con usuario y contraseña correctos, no generan alertas de malware tradicionales.
- Servicios remotos expuestos: Puertos RDP (3389) o pasarelas VPN sin segundo factor de autenticación (MFA).
- Vulnerabilidades críticas en el perímetro: Explotación de fallos conocidos en cortafuegos o dispositivos de red. Consulta nuestro análisis sobre cómo priorizar vulnerabilidades con CISA KEV y EPSS.
- Ingeniería social: Correos de phishing técnico dirigidos a empleados clave.
Fase 2 y 3: Reconocimiento interno y escalada de privilegios en Active Directory #
Una vez dentro con un usuario convencional, el adversario mapea la red. En entornos Windows corporativos, Active Directory es el plano de control más codiciado. Herramientas como BloodHound, net.exe o scripts de PowerShell permiten identificar rutas de ataque hacia los grupos Domain Admins.
El principio de mínimo privilegio es la barrera principal: si los administradores de sistemas utilizan cuentas normales para tareas ofimáticas y restringen las sesiones privilegiadas, el radio de acción del atacante se reduce drásticamente.
Fase 4: Movimiento lateral con Living off the Land y segmentación #
Los operadores modernos de ransomware utilizan técnicas Living off the Land (LotL): emplean binarios nativos del sistema operativo (PowerShell, PsExec, WMI, bitsadmin) para desplazarse entre máquinas. La señal defensiva no reside en el ejecutable (que es legítimo), sino en la anomalía del comportamiento: un servidor web conectándose por PowerShell a un controlador de dominio fuera de horario laboral es un claro indicador de compromiso.
La segmentación de red (microsegmentación y VLANs estrictas) evita que un compromiso en una estación ofimática alcance automáticamente los servidores de base de datos o almacenamiento.
Fase 5: Exfiltración de datos y la realidad de la Double Extortion #
Tener copias de seguridad perfectas ya no basta para neutralizar la extorsión. En la Double Extortion, los atacantes comprimen y exfiltran información sensible antes del cifrado. Si la empresa restaura sus datos mediante backups sin pagar, el grupo amenaza con filtrar públicamente bases de datos de clientes, contratos y propiedad intelectual.
El Blue Team debe monitorizar transferencias anómalas de gran volumen hacia servicios de almacenamiento cloud (Mega, Rclone o buckets S3) a través de herramientas de SIEM y NDR.
Fase 6: Sabotaje de defensas, manipulación de backups y shadow copies #
Para garantizar que la víctima no tenga salida, los atacantes dedican las horas previas al cifrado a destruir la resiliencia:
- Borrado de copias de instantáneas de volumen (
vssadmin delete shadows /all /quiet). - Intentos de desinstalación o neutralización del agente EDR mediante privilegios elevados.
- Acceso a consolas de backup (Veeam, Commvault) para purgar puntos de restauración históricos.
Fase 7: Despliegue del cifrado, notas de rescate y modelo RaaS #
La fase final se ejecuta típicamente durante noches o fines de semana para maximizar el tiempo de propagación antes de la detección humana. El modelo Ransomware-as-a-Service (RaaS) opera como una industria formal: los desarrolladores mantienen el malware y los portales de pago, mientras que los afiliados ejecutan la intrusión técnica y se reparten los beneficios.
El framework defensivo AISLAR ante un incidente de ransomware #
Framework Operativo AISLAR de Respuesta a Ransomware
- A — Alcance: Identifica qué activos están cifrados, cuáles muestran actividad sospechosa y cuáles permanecen limpios.
- I — Isolar / Aislar: Corta la comunicación de red de los hosts afectados para frenar la propagación lateral.
- S — Señales y evidencia: Preserva la memoria RAM, logs de firewall/VPN y muestras de malware antes de limpiar.
- L — Limpiar accesos: Erradica credenciales comprometidas, revoca tokens cloud y cierra el vector de acceso inicial.
- A — Activar recuperación: Restaura servicios críticos sobre una red limpia a partir de backups verificados.
- R — Revisar lecciones: Corrige las brechas arquitectónicas y genera nuevas reglas de detección.
Aislar vs. Apagar: cómo contener sin destruir evidencia volátil #
Ante una infección de ransomware, el instinto de apagar los equipos de golpe es a menudo contraproducente:
- Por qué priorizar el aislamiento de red: Desconectar el cable Ethernet o aislar el host mediante la consola EDR frena el movimiento lateral y el cifrado de recursos compartidos, mientras mantiene intacta la memoria RAM (donde residen procesos inyectados, conexiones de red activas y, en ocasiones, claves de cifrado temporales).
- Cuándo apagar: Solo si no es posible desconectar el equipo de la red y el cifrado masivo de un servidor crítico continúa en curso sin contención posible.
Estrategia de recuperación segura: VLAN limpia, RPO/RTO y backups contaminados #
Restaurar a ciegas sobre la misma infraestructura infectada conduce a la reinfección inmediata. El equipo debe:
- Establecer una VLAN de recuperación limpia: Levantar los servicios restaurados en un segmento aislado y securizado.
- Verificar la fecha de compromiso: Si el atacante entró hace 15 días y restauras el backup de ayer, estarás reinstalando las puertas traseras del adversario.
- Garantizar backups inmutables: Implementar almacenamiento WORM (Write Once, Read Many) y copias desconectadas (offline) que impidan el borrado incluso con credenciales de administrador.
El dilema del pago del rescate: postura legal, técnica y operativa #
Agencias internacionales como el FBI y el INCIBE desaconsejan pagar el rescate. Las razones técnicas son contundentes:
- No existe garantía alguna de que el atacante entregue la clave o de que el descifrador funcione sin corromper bases de datos complejas.
- Pagar no revierte la exfiltración previa de datos.
- Financia directamente el ecosistema criminal y convierte a la empresa en objetivo preferente para futuros ataques.
Esta decisión nunca corresponde al analista técnico: recae en la dirección ejecutiva, asesoría jurídica y aseguradoras de riesgo cibernético.
Arquitectura de resiliencia según NIST IR 8374 Rev. 1 y CSF 2.0 #
La publicación NIST IR 8374 Rev. 1 alinea la defensa contra ransomware con las 6 funciones del marco Cybersecurity Framework 2.0: Govern, Identify, Protect, Detect, Respond y Recover. A nivel corporativo, estos controles se integran formalmente dentro de un SGSI mediante los controles de continuidad y copias de seguridad de ISO 27001. Ninguna herramienta aislada detiene el ransomware: la resiliencia es el resultado de combinar higiene de identidades, gestión continua de vulnerabilidades, telemetría centralizada y simulaciones periódicas.
Laboratorio práctico y proyecto de portfolio: Ransomware Tabletop Exercise #
Para construir un caso de estudio sólido para tu portfolio de ciberseguridad, no necesitas ejecutar malware real en casa: diseña un Tabletop Exercise documentado en el que simules la cronología de una intrusión ficticia, el triaje de alertas en el SIEM, el árbol de decisiones de aislamiento y el plan de recuperación por fases según RTO y RPO.
Conclusión y preguntas frecuentes de entrevista técnica para Blue Team / SOC #
Prepárate para defender estos escenarios en entrevistas de trabajo con nuestra guía de preguntas de entrevista técnica:
- ¿Por qué se prefiere aislar un host de la red en lugar de apagarlo directamente? Para preservar la evidencia volátil en la memoria RAM mientras se neutraliza la propagación lateral.
- ¿Qué es la doble extorsión y por qué los backups no la resuelven completamente? Porque combina cifrado con exfiltración previa de datos confidenciales; el backup recupera la operatividad pero no evita la divulgación pública.
- ¿Por qué el cifrado es la fase más tardía de un ataque de ransomware? Porque antes de cifrar, el atacante requiere establecer persistencia, escalar privilegios, moverse lateralmente y neutralizar las copias de seguridad.
¿Quieres aprender a proteger y recuperar tu infraestructura ante ransomware?
Domina los procedimientos técnicos de contención, copias de seguridad resilientes y restauración con Álvaro Chirou.
Cursos recomendados para Blue Team y respuesta a incidentes
Aprende a mitigar ransomware, auditar amenazas y proteger la continuidad digital de tu organización.
Recuperación y Prevención de datos perdidos o ransomware.
Cómo actuar ante pérdida de datos o ransomware. Estrategias de backup y restauración.
Ver curso
CompTIA Security+ SY0-701: Práctica + Examen Completo
El estándar internacional de ciberseguridad: amenazas avanzadas, controles de acceso y respuesta.
Ver curso
Automatización de Ciberseguridad con n8n e IA: SIEM y SOAR
Automatiza playbooks de contención de endpoints, aislamiento y análisis de incidentes.
Ver curso
Protégete y Detecta el Phishing. La principal vulnerabilidad
Bloquea la principal vía de acceso inicial a la red corporativa mediante triaje técnico.
Ver curso
Seguridad Informática para Principiantes: Empieza desde 0 Ya
Fundamentos esenciales de sistemas, defensas perimetrales y seguridad operativa.
Ver curso
Prepara la Certificación EJPT v2, con práctica del Examen
Comprende cómo los adversarios escanean, escalan y se desplazan por la red.
Ver curso