Qué aprender antes de hacking ético: redes, Linux, sistemas y scripting
Uno de los mayores errores al iniciarse en la seguridad ofensiva es instalar Kali Linux y lanzar herramientas automatizadas sin comprender las tecnologías subyacentes. El hacking ético no empieza memorizando comandos de Nmap o Metasploit, sino entendiendo cómo se comunican las redes, cómo administran recursos los sistemas operativos y cómo operan las aplicaciones web. En esta guía desglosamos los conocimientos previos imprescindibles y el orden exacto para aprender pentesting de forma sólida.
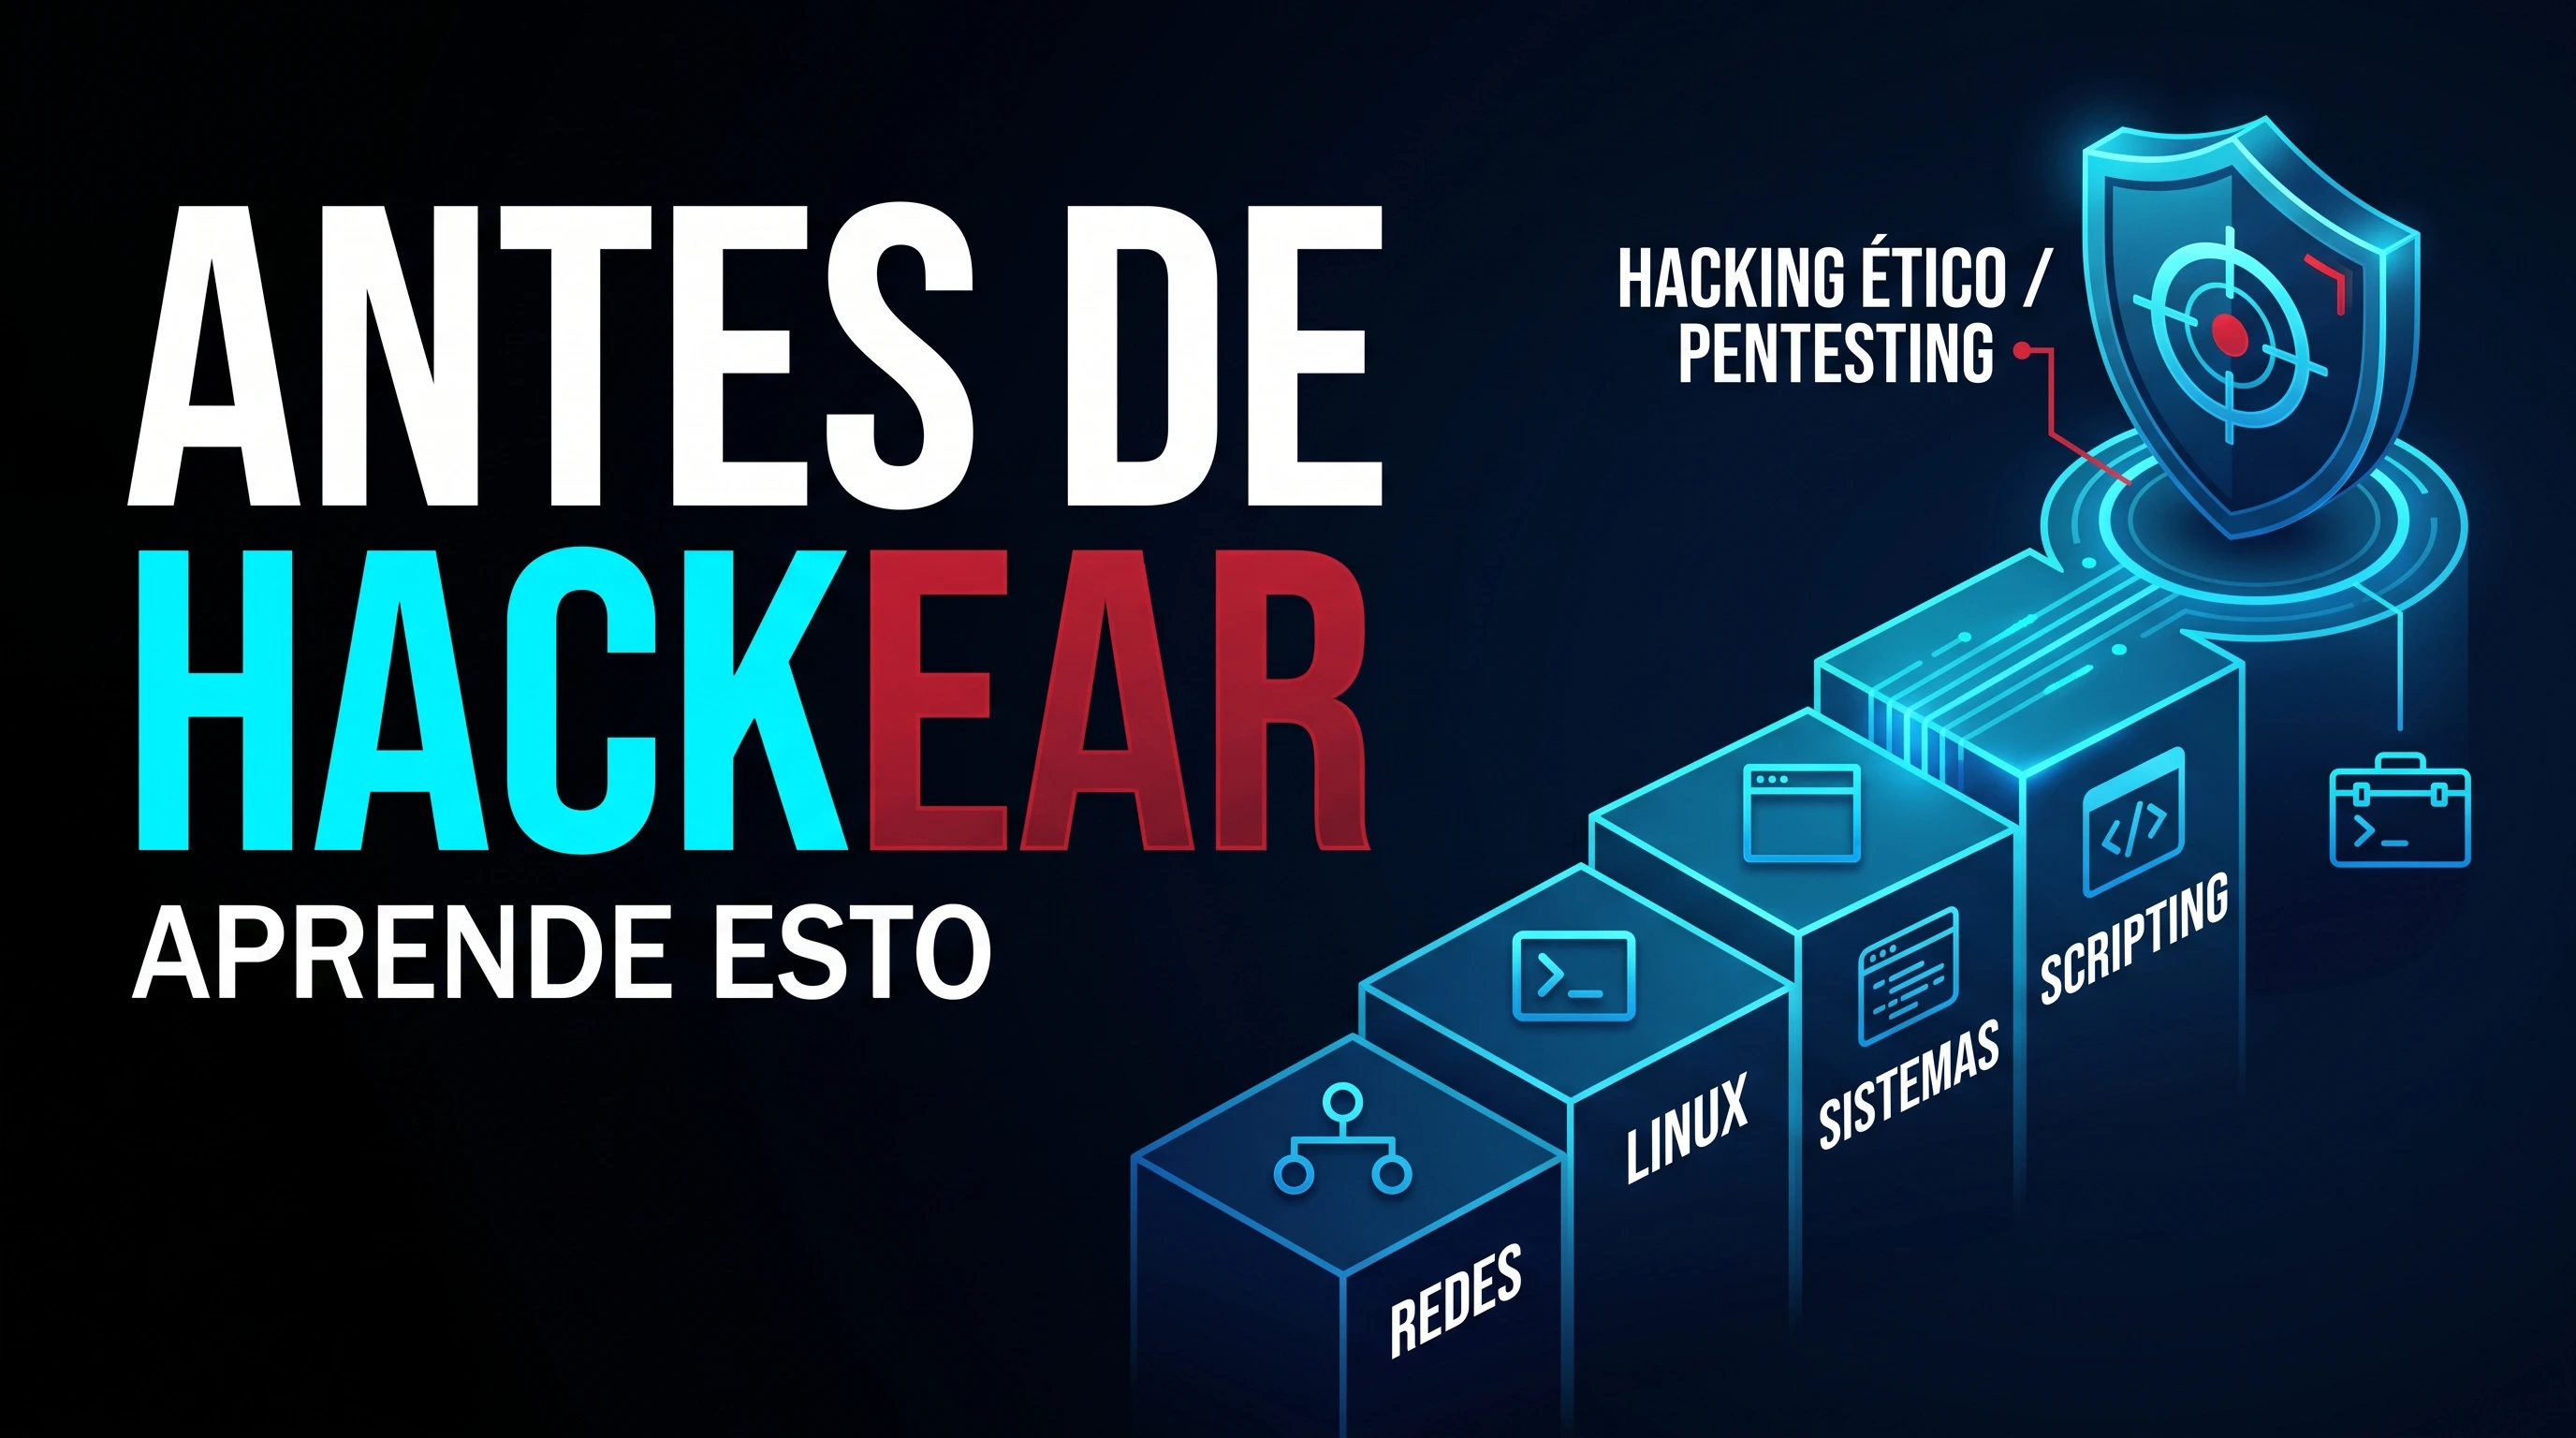
Respuesta rápida: ¿qué aprender antes de hacking ético? #
Para construir una base sólida y evitar la frustración de no entender qué devuelven los escaneos, prioriza este orden formativo:
Este orden es una ruta pedagógica, no un estándar oficial ni una lista de prerrequisitos universales. El peso de cada bloque cambia según el tipo de pentest: web, infraestructura, Active Directory, cloud, mobile, etc.
La regla de oro es: aprende primero cómo funcionan los sistemas para poder identificar cuándo están mal configurados o vulnerables. Si buscas una planificación temporal completa, consulta nuestro plan para estudiar ciberseguridad en 3, 6 y 12 meses.
¿Necesitas saber informática antes de aprender pentesting? (OffSec e INE) #
No necesitas años de administración de sistemas, pero empezar en pentesting no equivale necesariamente a empezar desde cero en informática. Dos proveedores de formación y certificación ofensiva muestran bien el nivel de base que suele ser útil:
- OffSec (PEN-200 / OSCP+): su documentación de PEN-200 pide fundamentos de TCP/IP y una experiencia razonable administrando Windows y Linux; la familiaridad con Bash y con Python/Perl aparece como preparación útil. Consulta los prerrequisitos oficiales de PEN-200.
- INE Security (eJPT): la certificación actual está orientada a nivel de entrada, pero INE la dirige a personas con una comprensión básica de redes y sistemas. Consulta la página oficial de eJPT.
1. Redes: el fundamento imprescindible #
Las redes son una base transversal porque muchas pruebas de infraestructura, servicios y aplicaciones dependen de entender cómo se comunican los sistemas. Antes de confiar en un escáner, conviene comprender:
- Direccionamiento IPv4, máscaras de red, puertas de enlace (gateways), rutas IP y diagnóstico de saltos con Traceroute y Tracepath en Linux.
- Diferencias entre TCP, orientado a conexión, y UDP, no orientado a conexión, además de cómo afectan al diagnóstico y a la interpretación de servicios.
- La relación entre puerto, protocolo y servicio. Un puerto que una herramienta clasifica como abierto sugiere que existe una aplicación aceptando conexiones o datagramas en ese punto, pero la identificación de producto, versión y superficie de ataque requiere enumeración adicional (guía completa de redes).
- Protocolos frecuentes según el alcance: DNS, DHCP, HTTP/HTTPS, SSH, SMB y otros servicios propios del entorno que estés evaluando.
Práctica Recomendada de Redes
Despliega dos máquinas virtuales. Instala un servidor web en una de ellas y captura con Wireshark las peticiones desde la otra. Identifica el handshake TCP, las consultas DNS y los encabezados HTTP antes de usar escáneres automatizados.
Si todavía te cuesta interpretar IPs, subredes, puertos, TCP/UDP, DNS o capturas de tráfico, refuerza esta base antes de avanzar a explotación.
2. Linux: el sistema operativo real (más allá de Kali) #
Aprender Linux y aprender Kali no son lo mismo. Kali Linux es una distribución basada en Debian orientada a pentesting y auditoría, y su propia documentación asume familiaridad previa con Linux. Si esa base aún falla, trabaja primero Linux para ciberseguridad antes de depender de las herramientas preinstaladas.
- Estructura de directorios estándar (
/etc,/var/log,/home,/tmp). - Gestión de permisos de archivos y directorios (lectura, escritura, ejecución, SUID/SGID).
- Administración de procesos y servicios con
systemctl,psykill. - Búsqueda y filtrado de texto en terminal con
grep,find,awkysed.
3. Windows y Active Directory: importantes cuando el alcance los incluye #
Windows y Active Directory son especialmente relevantes en muchos pentests de infraestructura corporativa, pero no aparecen con el mismo peso en todos los encargos. Si tu objetivo incluye entornos de dominio, antes de técnicas como Kerberoasting o Pass-the-Hash conviene entender los conceptos básicos de Active Directory Domain Services (AD DS):
- ¿Qué es un dominio, un Controlador de Dominio (DC), una Unidad Organizativa (OU) y una GPO?
- Permisos NTFS, usuarios locales vs. usuarios de dominio y grupos de administración.
- Navegación básica por la consola de PowerShell y lectura de registros en el Visor de Eventos.
4. Web y HTTP: entender el protocolo antes de Burp Suite #
Herramientas como Burp Suite permiten interceptar y modificar tráfico de aplicaciones web, pero son mucho más útiles cuando entiendes qué significa cada petición y respuesta. Antes de automatizar pruebas, domina:
- Estructura de peticiones (Request) y respuestas (Response): métodos (GET, POST, PUT), encabezados y códigos de estado (200, 302, 403, 500).
- Manejo de estado y autenticación: cookies, sesiones, cabeceras de autorización y, cuando la aplicación los utiliza, tokens como JWT.
- Diferencia entre validación en el lado del cliente (JavaScript en navegador) y validación en el servidor.
5. Scripting y automatización: Python, Bash y PowerShell #
No necesitas ser desarrollador profesional para empezar, pero el scripting te permite transformar tareas repetitivas en procesos reproducibles, adaptar pruebas y entender mejor el código que ejecutas. Tres lenguajes habituales son:
- Python: muy utilizado para trabajar con APIs, procesar datos, parsear JSON y crear o adaptar scripts. Profundiza en Python para ciberseguridad.
- Bash: útil para encadenar comandos, procesar salidas y automatizar tareas en entornos Linux.
- PowerShell: especialmente útil cuando el alcance incluye administración, automatización o evaluación de sistemas Windows.
6. Bases de datos y SQL: la base antes de SQL Injection #
Antes de estudiar SQL Injection (SQLi), conviene entender cómo se estructuran las consultas relacionales: tablas, columnas, SELECT, condiciones WHERE, relaciones y operadores como UNION. Esa base facilita comprender por qué una entrada insegura puede alterar una consulta. Revisa nuestra guía sobre bases de datos y SQL para ciberseguridad.
7. Principios de seguridad antes de la explotación #
Aprende a diferenciar con rigor técnico los conceptos base:
Conceptos clave de seguridad
- 01Vulnerabilidad: debilidad o condición que puede ser aprovechada en determinadas circunstancias.
- 02Exploit / técnica de explotación: código, procedimiento o técnica utilizada para intentar aprovechar una vulnerabilidad o condición insegura.
- 03Riesgo: no se deduce únicamente de que exista una vulnerabilidad; depende también de amenazas, probabilidad, exposición, impacto y contexto del activo.
8. Metodología de pentesting y alcance autorizado #
El pentesting profesional necesita planificación, alcance, criterios de ejecución, evidencias y reporting. La secuencia siguiente es una simplificación pedagógica; no pretende sustituir una metodología formal:
Para profundizar en planificación y pruebas técnicas, consulta NIST SP 800-115. En seguridad web, la OWASP Web Security Testing Guide ofrece un marco de buenas prácticas y técnicas adaptable al contexto.
Aviso ético y legal: Toda práctica técnica debe realizarse exclusivamente sobre sistemas propios, laboratorios deliberadamente vulnerables o entornos para los que cuentes con autorización expresa y por escrito.
9. Documentación y reporting profesional #
El informe es uno de los entregables centrales de una auditoría: debe permitir que el cliente entienda qué se encontró, cómo se reprodujo dentro del alcance, qué impacto puede tener y cómo mitigarlo. Practicar esta documentación también puede convertirse en evidencia para tu portfolio de ciberseguridad, siempre sin exponer datos confidenciales de terceros.
10. Kali Linux no es una habilidad: herramientas vs. conceptos #
Kali es una plataforma de trabajo, no un prerrequisito que sustituya los fundamentos. La documentación oficial la describe como una distribución basada en Debian para pentesting y auditoría. Si todavía no sabes cuándo usarla, revisa Kali Linux para principiantes: qué es y cuándo empezar.
| Herramienta | Concepto que debes dominar antes | Uso real en pentesting |
|---|---|---|
| Nmap | Puertos, TCP Handshake, servicios y banners. | Identificación de servicios activos en un host. |
| Wireshark | Protocolos de red, encapsulación e inspección de tramas. | Análisis profundo de tráfico y diagnóstico. |
| Burp Suite | HTTP, métodos, encabezados, cookies y sesiones. | Intercepción y modificación de peticiones web. |
| Metasploit | Vulnerabilidades, payloads, arquitecturas y shells. | Validación controlada de debilidades conocidas. |
Checklist: ¿cuándo estás listo para empezar pentesting? #
Comprobación de Preparación
- ✅ Puedes explicar cómo viaja un paquete entre dos subredes distintas.
- ✅ Administras usuarios, permisos y procesos en Linux desde terminal sin interfaz gráfica.
- ✅ Entiendes qué información viaja en una petición HTTP (método, path, cookies, cuerpo).
- ✅ Eres capaz de leer un script sencillo en Python y modificar sus parámetros.
- ✅ Comprendes la diferencia entre escanear un puerto y comprometer un servicio.
Si puedes hacer la mayoría de estas tareas sin depender ciegamente de una herramienta, tienes una base razonable para empezar laboratorios guiados de pentesting. A partir de ahí puedes continuar con el Red Team roadmap, explorar herramientas de hacking ético y pentesting y, si tu objetivo es profesional, revisar cómo convertirte en pentester.
Errores frecuentes a evitar antes del hacking ético #
- Empezar exclusivamente por Kali Linux pensando que la distribución sustituye a la base técnica.
- Memorizar comandos en lugar de entender el comportamiento de la red o del servicio.
- Saltar a técnicas de Active Directory sin entender primero dominios, usuarios, grupos, autenticación y permisos cuando ese tipo de entorno forme parte de tu objetivo.
- Depender de escáneres automáticos sin poder validar manualmente hallazgos, falsos positivos o limitaciones de la herramienta.
Conclusión: comprende cómo funcionan las cosas #
El hacking ético no consiste en memorizar herramientas: consiste en comprender suficientemente los sistemas, protocolos y aplicaciones como para formular hipótesis, probarlas dentro de un alcance autorizado y documentar evidencias.
No necesitas dominar cada bloque antes de practicar, pero sí construir una base que te permita entender lo que observas. Empieza por tu mayor carencia técnica, practica en laboratorios autorizados y avanza hacia metodología ofensiva solo cuando puedas explicar qué estás haciendo y por qué.
Fuentes oficiales consultadas
- OffSec: PEN-200 Onboarding / prerequisites.
- INE Security: eJPT Certification, nivel y base recomendada.
- Kali Linux: What is Kali Linux?, propósito de la distribución y conocimientos previos asumidos.
- NIST: SP 800-115, planificación y ejecución de pruebas técnicas de seguridad.
- OWASP: Web Security Testing Guide, técnicas y buenas prácticas para testing de aplicaciones y servicios web.
- Microsoft Learn: Active Directory Domain Services overview.
Formación recomendada según tu punto de partida
Refuerza primero el fundamento que te bloquea; pasa a práctica ofensiva cuando ya puedas interpretar redes, sistemas y protocolos sin depender de recetas.
Fundamentos de Redes: Cómo se realizan las Comunicaciones
Primera opción si todavía necesitas afianzar TCP/IP, direccionamiento, puertos, protocolos y análisis de tráfico.
Ver curso
Hacking Ético Ofensivo. 100% Practico en Red Team. +43hs
Siguiente paso cuando los fundamentos ya están asentados y quieres practicar metodología ofensiva en laboratorios.
Ver curso