Bases de datos para ciberseguridad: qué SQL necesitas conocer
Muchos principiantes piensan que las bases de datos son un tema exclusivo de desarrolladores hasta que se enfrentan a su primera inyección SQL, auditan los privilegios de un servidor en GRC o necesitan correlacionar eventos de autenticación en un incidente. No necesitas convertirte en administrador de bases de datos (DBA) para trabajar en seguridad: necesitas dominar el subconjunto exacto de SQL que te permite formular preguntas a los datos, entender el mínimo privilegio y proteger la información crítica.
Respuesta rápida: qué SQL necesitas saber para ciberseguridad #
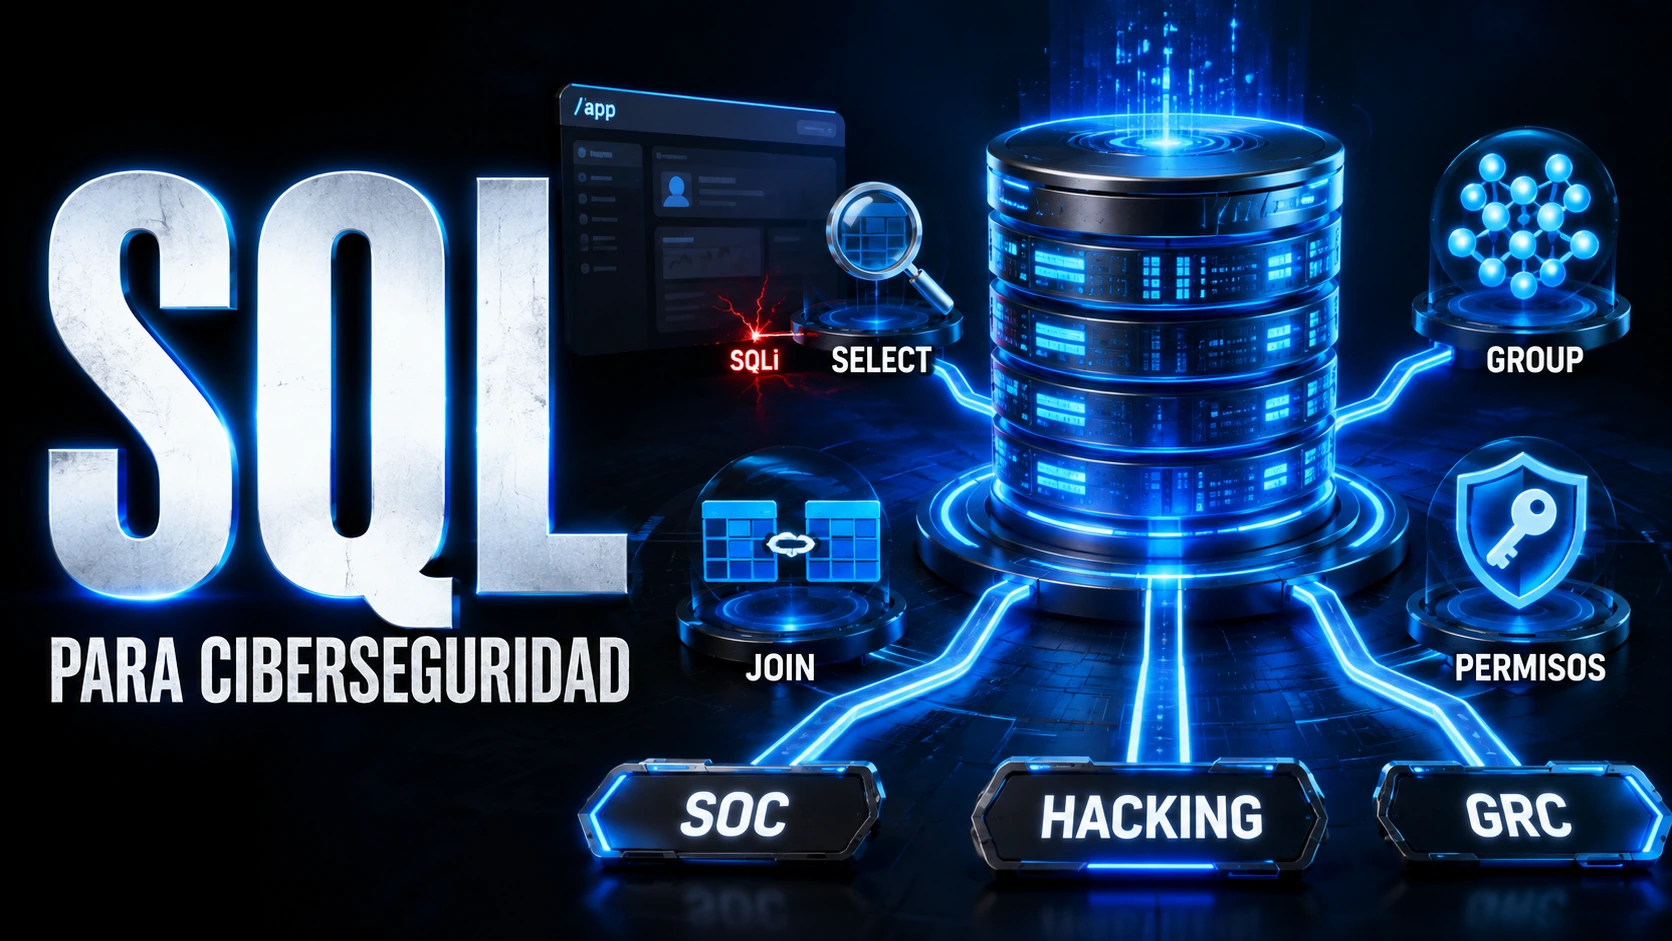
Un profesional de seguridad no necesita dominar la optimización avanzada de índices, el particionado ni el sharding de clústeres. El subconjunto esencial se estructura en 6 bloques prácticos:
- 1. Consultas y filtrado (SELECT, WHERE, IN, LIKE, BETWEEN): Aprender a formular preguntas precisas a los datos y filtrar excepciones o anomalías.
- 2. Agregaciones (COUNT, GROUP BY, HAVING): Agrupar registros para detectar patrones (por ejemplo, múltiples fallos de autenticación por usuario o IP).
- 3. Correlación de fuentes (INNER JOIN, LEFT JOIN): Cruzar datos entre tablas independientes (unir la identidad del usuario con sus eventos de red).
- 4. Modelo de permisos (GRANT, REVOKE): Conocer cómo opera el principio de mínimo privilegio en motores de base de datos.
- 5. Comprensión de SQL Injection y mitigación: Entender por qué concatenar variables en consultas es peligroso y cómo las consultas parametrizadas (Prepared Statements) resuelven el problema de raíz.
- 6. Seguridad de la plataforma: Gestión de credenciales, cifrado en reposo y en tránsito, y auditoría de accesos.
Si estás construyendo tus bases técnicas, complementa esta lectura con nuestra guía sobre cuánta programación necesitas para ciberseguridad y cómo automatizar tareas con Python para ciberseguridad.
Domina el diseño relacional, la administración de usuarios, la seguridad y las consultas complejas con MySQL y SQL estándar.
El modelo relacional y por qué los datos importan a la seguridad #
En una base de datos relacional la información se organiza en tablas compuestas por filas (registros individuales) y columnas (atributos). Las claves primarias (Primary Keys) identifican de forma unívoca a cada registro, mientras que las claves foráneas (Foreign Keys) establecen relaciones de integridad entre distintas tablas.
Desde la óptica de ciberseguridad, comprender este esquema permite identificar rápidamente dónde reside la información sensible (hashes de contraseñas, tokens de sesión, PII o tarjetas de pago) y evaluar qué impacto tendría una exfiltración si una tabla queda expuesta.
Nivel 1: SELECT, filtros WHERE y operadores lógicos #
La instrucción SELECT es el punto de partida fundamental: traduce preguntas analíticas a consultas de datos. El uso indiscriminado de SELECT * debe evitarse en entornos reales: consultar únicamente las columnas estrictamente necesarias respeta el principio de mínimo acceso.
WHERE:Permite filtrar registros específicos (ej.WHERE severity = 'critical').AND / OR / NOT:Combina condiciones de filtrado o aísla excepciones.IN:Comprueba pertenencia a un conjunto (ej.WHERE role IN ('admin', 'service_account')).BETWEEN:Acota ventanas temporales en análisis forense (ej.WHERE event_time BETWEEN '2026-09-01' AND '2026-09-02').IS NULL:Detecta registros incompletos o huérfanos (vital para detectar activos sin propietario asignado en GRC).
Nivel 2: Agregaciones con GROUP BY y detección de anomalías #
Un evento aislado rara vez indica un incidente; 200 eventos repetidos en 5 minutos sí lo hacen. Las funciones agregadas (COUNT, MAX, MIN, AVG) combinadas con GROUP BY permiten resumir millones de registros y extraer patrones de ataque:
Ejemplo de Detección de Fuerza Bruta en SQL
Identificar qué usuarios acumulan más de 20 autenticaciones fallidas:
SELECT username, COUNT(*) AS failures
FROM logins
WHERE result = 'failed'
GROUP BY username
HAVING COUNT(*) > 20
ORDER BY failures DESC;
Nivel 3: Correlación de eventos mediante INNER y LEFT JOIN #
La telemetría real nunca se encuentra en una sola tabla. JOIN permite relacionar dos conjuntos de datos mediante un identificador compartido:
- INNER JOIN: Devuelve filas cuando existe coincidencia en ambas tablas (cruzar una IP sospechosa con la lista de usuarios asignados).
- LEFT JOIN: Mantiene todos los registros de la tabla izquierda aunque no haya coincidencia a la derecha (ideal para auditar qué cuentas de usuario nunca han iniciado sesión buscando
WHERE logins.id IS NULL).
SQL como modelo mental transferible (¿KQL es SQL?) #
Un analista de SOC que trabaja con Microsoft Sentinel o Splunk no siempre ejecuta SQL en su día a día: utiliza KQL (Kusto Query Language) o SPL. Sin embargo, KQL estructura sus datos exactamente con la misma lógica que SQL (tablas, operadores where, agregaciones con summarize y cruces con join). Dominar la lógica de SQL convierte el aprendizaje de cualquier lenguaje de búsqueda de SIEM en un proceso inmediato.
Subqueries, CTE y funciones temporales para forense e incidentes #
En investigaciones complejas, las Common Table Expressions (CTE) utilizando la sintaxis WITH permiten estructurar consultas analíticas en pasos legibles y secuenciales. Junto con las funciones temporales para reconstruir la cronología de un incidente (timeline) y las window functions (como ROW_NUMBER() OVER), permiten aislar la primera y última acción ejecutada por un atacante en un host.
Control de acceso y privilegios: GRANT, REVOKE y mínimo privilegio #
Uno de los errores arquitectónicos más graves en empresas es configurar aplicaciones web conectándose a la base de datos con cuentas root, sa o con permisos de administración global (GRANT ALL). Si la aplicación sufre una vulnerabilidad, el atacante hereda control total sobre el motor.
El principio de mínimo privilegio exige crear usuarios de servicio con acceso restringido exclusivamente a las tablas y operaciones indispensables (por ejemplo, permitir solo SELECT e INSERT en tablas de pedidos, revocando DROP, ALTER o lectura de tablas de auditoría).
SQL Injection: por qué ocurre y cómo defenderla con Prepared Statements #
La inyección SQL (catalogada en A05:2025 Injection dentro del OWASP Top 10) aparece cuando una aplicación concatena cadenas de texto controladas por el usuario directamente en la estructura de la consulta. La solución técnica estándar no es intentar limpiar caracteres manualmente mediante filtros frágiles, sino utilizar Prepared Statements (Consultas Parametrizadas):
Diferencia entre Código Vulnerable y Consulta Segura
Inseguro (Concatenación directa de entrada):
query = "SELECT * FROM users WHERE user = '" + input_user + "'"Seguro (Prepared Statement con parámetros separados):
query = "SELECT * FROM users WHERE user = ?"
stmt.execute(input_user) # El motor trata el valor estrictamente como dato literal
Matriz de especialización: qué SQL necesita cada rol técnico #
| Rol Profesional | Nivel Requerido | Áreas de Enfoque Principal |
|---|---|---|
| Analista SOC / Blue Team | Básico / Intermedio | SELECT, filtros, agregaciones GROUP BY, modelo mental para KQL/SPL |
| Pentester / Red Team | Intermedio | Estructura de esquemas, extracción de metadatos, SQLi, explotación ciega |
| AppSec / DevSecOps | Avanzado | Prepared statements, ORMs seguros, connection strings, auditoría de código |
| Analista GRC | Básico | Auditoría de roles, políticas de mínimo privilegio, cifrado y retención |
| Incident Response / Forense | Intermedio | Reconstrucción de timelines, análisis de bases SQLite en endpoints |
Seguridad en bases de datos: credenciales, cifrado, backups y logs #
- Protección de credenciales: Nunca almacenar contraseñas de bases de datos hardcodeadas en repositorios de código; emplear gestores de secretos (Vault, AWS Secrets Manager) o identidades administradas.
- Cifrado integral: Implementar cifrado en tránsito mediante TLS y cifrado en reposo (Transparent Data Encryption), entendiendo que el cifrado no sustituye a los controles de acceso por usuario.
- Auditoría y Logging: Registrar intentos fallidos de autenticación y cambios de privilegios, asegurando que los logs no capturen contraseñas en texto claro.
- Resiliencia y Backups: Probar periódicamente la restauración real de copias de seguridad frente a incidentes de ransomware.
Cómo practicar SQL enfocado a ciberseguridad (proyectos reales) #
Para construir evidencia en tu portfolio, despliega una base de datos local (PostgreSQL o MySQL) con datos ficticios de seguridad (usuarios, inventario de activos y registros de acceso). Desarrolla consultas para responder:
- ¿Qué cuentas privilegiadas han accedido a servidores clasificados como críticos?
- ¿Qué fuentes de red han generado conexiones fuera del horario laboral habitual?
- ¿Qué activos del inventario carecen de propietario registrado?
Roadmap de 4 semanas para dominar el SQL de ciberseguridad #
- Semana 1 (Fundamentos y Consultas): Modelo relacional, tablas, tipos de datos, SELECT, WHERE, ORDER BY y LIMIT.
- Semana 2 (Agregaciones y Patrones): COUNT, SUM, AVG, GROUP BY, HAVING y operadores de filtrado avanzado.
- Semana 3 (Correlación de Datos): INNER JOIN, LEFT JOIN, subconsultas y ordenación temporal de eventos.
- Semana 4 (Seguridad y Defensas): Gestión de roles (GRANT/REVOKE), prepared statements, análisis de SQLi y auditoría.
Preguntas frecuentes de entrevista técnica sobre SQL y seguridad #
Repasa estas preguntas clave habitualmente planteadas en entrevistas para perfiles junior:
- ¿Cuál es la diferencia entre WHERE y HAVING? WHERE filtra filas individuales antes de la agregación; HAVING filtra los grupos resultantes tras el GROUP BY.
- ¿Por qué usar un ORM no garantiza protección absoluta contra SQLi? Porque si el desarrollador concatena parámetros en consultas raw dentro del ORM, la vulnerabilidad persiste.
- ¿Qué diferencia existe entre INNER JOIN y LEFT JOIN? INNER JOIN exige coincidencia en ambos lados; LEFT JOIN conserva todas las filas de la tabla izquierda aunque no tengan correspondencia.
Conclusión: aprende a consultar antes de aprender a atacar #
Comprender cómo se estructuran y consultan los datos es el paso indispensable antes de intentar auditar o defender cualquier aplicación. SQL no es solo un lenguaje de bases de datos: es la forma en que los analistas de seguridad formulan preguntas a la información para descubrir anomalías y proteger la infraestructura.
¿Quieres dominar SQL y administración de datos desde la práctica?
Aprende a diseñar esquemas, gestionar permisos y optimizar bases de datos con los cursos profesionales de Álvaro Chirou.
Cursos recomendados para bases de datos y seguridad
Formaciones técnicas prácticas para dominar consultas SQL, scripting en Python y seguridad de infraestructura.
Curso Completo de Bases de Datos. Aprende SQL y MySQL
Curso completo. Modelado relacional, consultas, administración y seguridad práctica.
Ver curso
Curso Completo de consultas de SQL con IA generativa Chatgpt
Aprovecha ChatGPT para dominar consultas complejas y acelerar tu análisis.
Ver curso
CompTIA Security+ SY0-701: Práctica + Examen Completo
El estándar internacional de ciberseguridad: amenazas, arquitectura de control y gestión de riesgos.
Ver curso
Prepara la Certificación EJPT v2, con práctica del Examen
Práctica real de hacking ético, escaneo, enumeración y explotación de vulnerabilidades.
Ver curso
Seguridad Informática para Principiantes: Empieza desde 0 Ya
Conceptos esenciales de redes, sistemas operativos, criptografía y ciberdefensa.
Ver curso
Automatización de Ciberseguridad con n8n e IA: SIEM y SOAR
Automatiza playbooks de respuesta ante incidentes, triaje de alertas y enriquecimiento SOC.
Ver curso