Plan para estudiar ciberseguridad en 3, 6 y 12 meses
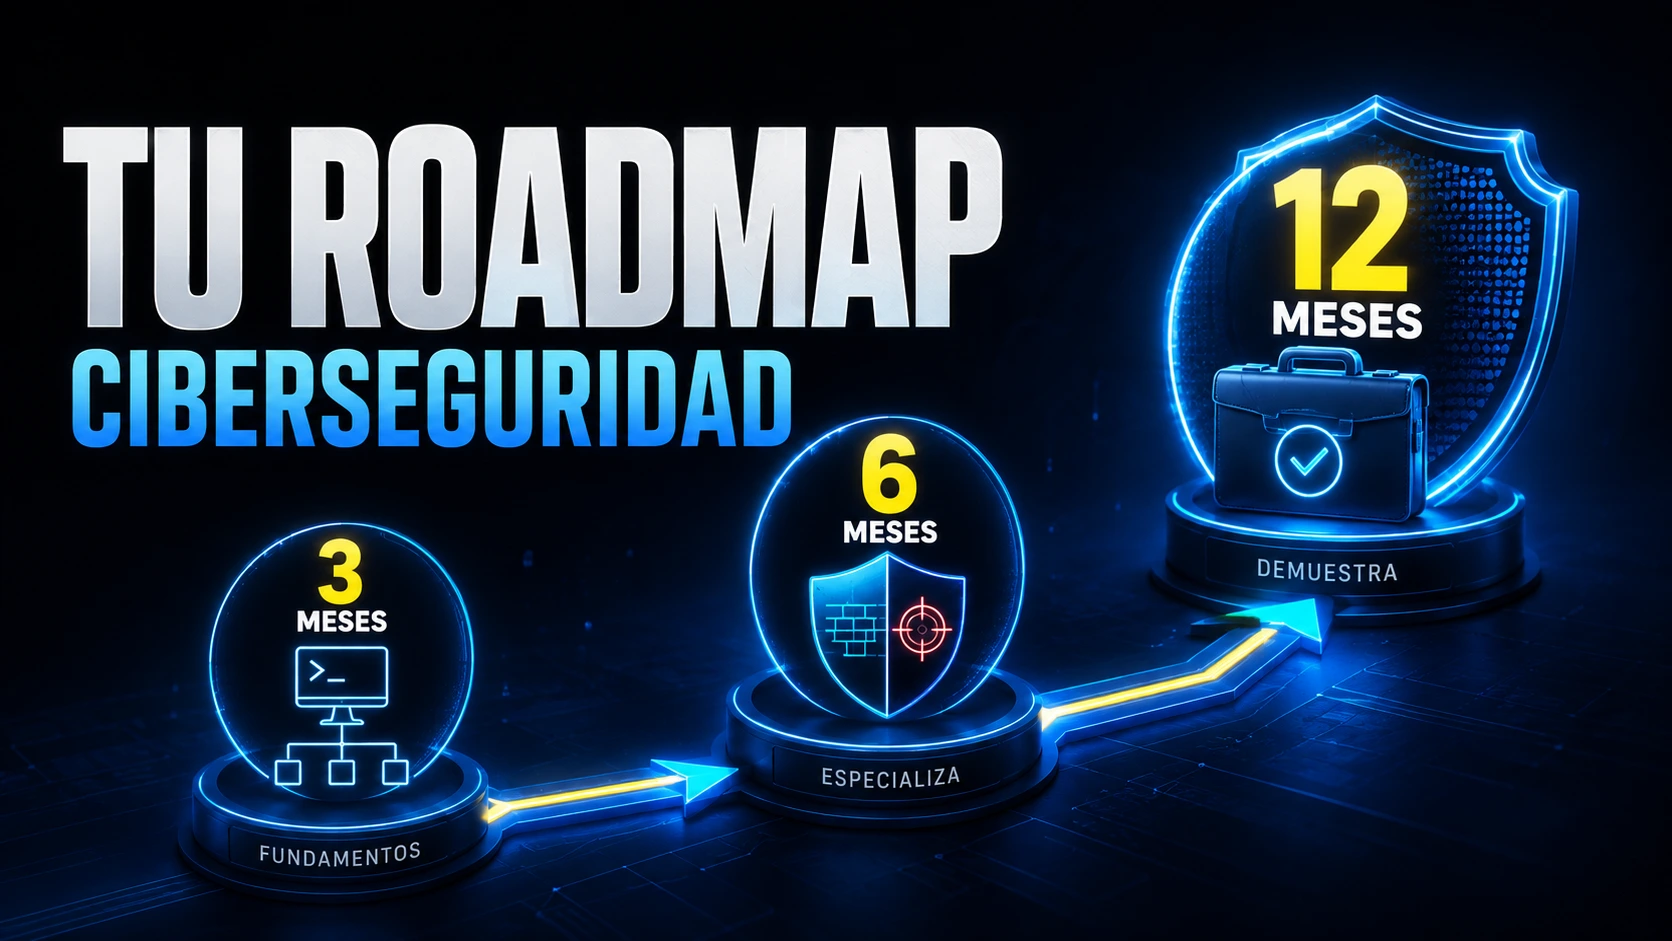
Este plan organiza el aprendizaje en horizontes de 3, 6 y 12 meses, pero no promete que una persona “termine” ciberseguridad en ese tiempo. Úsalo como una plantilla pedagógica flexible: fundamentos → práctica → especialización → evidencia → empleabilidad, avanzando cuando puedas demostrar capacidades, no cuando cambie el calendario.
Respuesta rápida: cómo leer el plan 3/6/12 #
3, 6 y 12 meses son checkpoints, no promesas. La misma persona puede tardar menos en una fase y más en otra según su experiencia previa, disponibilidad, especialidad elegida y profundidad práctica. Si buscas primero el mapa general de conocimientos, empieza por cómo empezar en ciberseguridad desde cero; esta página responde a otra pregunta: cómo organizar ese aprendizaje en el tiempo sin convertir el calendario en un objetivo artificial.
| Horizonte | Foco orientativo | Señal útil de progreso |
|---|---|---|
| Hasta 3 meses | Redes, sistemas y seguridad base. | Puedes explicar tráfico, permisos, procesos, servicios y eventos básicos sin limitarte a repetir definiciones. |
| Hasta 6 meses | Aplicación práctica + primera especialidad. | Resuelves tareas de laboratorio con menos guía y documentas qué hiciste, qué observaste y por qué. |
| Hasta 12 meses | Profundización, evidencia y preparación laboral. | Puedes defender proyectos, decisiones y límites técnicos relacionados con un rol concreto. |
Si tu duda principal es cuánto tiempo puede llevarte realmente, consulta la guía propietaria sobre cuánto se tarda en aprender ciberseguridad.
3/6/12 es un modelo pedagógico propio, no un calendario oficial #
Este roadmap es una propuesta editorial de Achirou. No es una secuencia publicada por NIST, ENISA, CISA, ISO ni por una certificación. El NICE Framework Components v2.2.0 ofrece un lenguaje común para describir trabajo y capacidades en ciberseguridad; el ECSF de ENISA resume el ámbito profesional en 12 perfiles con tareas, conocimientos, habilidades y competencias. Ninguno prescribe “mes 1 redes, mes 2 Linux” ni un número universal de horas, proyectos o candidaturas.
Antes del mes 1: identifica tu punto de partida #
No todo el mundo empieza desde cero. Una persona de soporte, desarrollo, redes, auditoría o administración de sistemas puede reutilizar parte de su experiencia. Antes de planificar, revisa qué requisitos y conocimientos previos conviene tener y clasifica cada área en tres estados: puedo explicarla, puedo ejecutarla o todavía necesito guía.
No necesitas dominar cada tema antes de avanzar. Sí necesitas detectar lagunas que bloqueen la fase siguiente.
Meses 1–3: construye fundamentos transferibles #
El objetivo inicial no es acumular herramientas de hacking, sino entender qué estás observando cuando una herramienta produce resultados.
Redes
- direccionamiento IPv4 y nociones de IPv6;
- subredes, puerta de enlace y resolución de nombres;
- TCP, UDP, puertos y estados básicos de una conexión;
- DNS, DHCP, HTTP/HTTPS, ARP y enrutamiento a nivel introductorio;
- captura e interpretación básica de tráfico con Wireshark.
La profundidad completa pertenece a Redes para ciberseguridad: qué aprender y en qué orden.
Linux y administración de sistemas
- navegación y jerarquía de archivos;
- usuarios, grupos y permisos;
- procesos, servicios y paquetes;
- logs, SSH y utilidades de texto;
- comprensión básica de privilegios y superficie de exposición.
Para profundizar sin convertir esta página en otro tutorial, deriva a Linux para ciberseguridad.
Windows y seguridad transversal
Trabaja usuarios, grupos, servicios, eventos, PowerShell básico y conceptos como autenticación, mínimo privilegio, vulnerabilidad, amenaza, riesgo, confidencialidad, integridad y disponibilidad. El objetivo es poder comparar comportamientos entre sistemas, no memorizar menús.
Checkpoint de 3 meses: ¿qué puedes hacer sin una receta? #
Este checklist es orientativo, no un examen ni un umbral de empleabilidad:
- explicar una conexión sencilla identificando origen, destino, protocolo y puerto;
- capturar tráfico y justificar qué paquetes mirarías ante una pregunta concreta;
- gestionar permisos, procesos o servicios básicos en Linux;
- localizar eventos relevantes en Windows y distinguir hecho observado de hipótesis;
- documentar un pequeño laboratorio para que otra persona pueda reproducirlo.
Si varias tareas todavía requieren copiar comandos sin entender el resultado, mantén esta fase abierta aunque hayan pasado tres meses.
Meses 4–6: aplica seguridad y elige un primer foco #
Con la base en marcha, introduce vulnerabilidades, hardening, gestión de parches, telemetría y automatización sencilla. MITRE ATT&CK puede ayudarte a aprender un vocabulario de comportamiento adversario; úsalo como base de conocimiento, no como “roadmap de seis meses”.
El scripting puede aparecer aquí como herramienta: leer logs, transformar datos, llamar una API o automatizar una tarea repetitiva. Python o Bash son opciones útiles, pero el nivel necesario depende de la especialidad.
En paralelo, decide qué tipo de problemas quieres practicar primero. La página propietaria para esta decisión es qué rama de ciberseguridad elegir.
Checkpoint de 6 meses: de seguir laboratorios a resolver problemas #
En lugar de fijar un número obligatorio de proyectos, busca evidencias suficientes para demostrar cómo piensas. Puede ser un laboratorio amplio o varios ejercicios pequeños. Lo importante es que puedas explicar:
- qué pregunta o problema intentabas resolver;
- cómo preparaste el entorno;
- qué datos recogiste;
- qué decisiones tomaste y por qué;
- qué limitaciones o errores encontraste;
- cómo verificarías o mejorarías el resultado.
Si quieres validar conocimientos mediante una credencial, decide por objetivo y no por acumulación: consulta qué certificación elegir para empezar en lugar de insertar una certificación como paso obligatorio del calendario.
Meses 7–9: profundiza en un rol y confronta tu estudio con tareas reales #
Profundiza en la especialidad elegida y empieza a leer descripciones reales de puestos para detectar patrones de tareas, tecnologías y contexto. No necesitas analizar un número fijo de ofertas: una muestra pequeña puede ser útil para formular hipótesis y después ampliarla si encuentras señales contradictorias.
Evita convertir cada tecnología citada por una empresa en una nueva obligación. Distingue entre capacidad subyacente, herramienta concreta y requisito formal de una vacante específica.
Meses 10–12: convierte aprendizaje en evidencia y preparación laboral #
El tramo final de esta plantilla se centra en demostrar lo aprendido. Organiza tus proyectos, limpia documentación, explica decisiones y prepara materiales adaptados al tipo de puesto que buscas.
Un portfolio puede ser útil, pero no es requisito universal ni existe un número mágico de proyectos. La guía propietaria explica cómo construir un portfolio de ciberseguridad con evidencia defendible.
Si todavía no buscas empleo, sustituye esta fase por un proyecto integrador, una contribución documentada o práctica más profunda. El calendario debe servir a tu objetivo, no al revés.
Checkpoint de 12 meses: preparación no significa “saberlo todo” #
Una señal razonable de avance es poder mantener una conversación técnica honesta sobre lo que hiciste: contexto, datos, decisión, resultado, límites y siguiente paso. No conviertas “12 meses” en garantía de empleo, seniority o autonomía profesional.
Para la transición a candidaturas, enlaza con cómo conseguir el primer trabajo en ciberseguridad sin experiencia; esa URL posee la estrategia de búsqueda laboral.
Cómo adaptar el plan según la especialidad #
| Dirección | Después de fundamentos, prioriza | Evidencia posible |
|---|---|---|
| Blue Team / SOC | logs, endpoint, redes, SIEM, investigación y respuesta. | timeline de incidente, análisis de alerta o detección documentada. |
| Red Team / Pentesting | enumeración, web, sistemas, metodología y reporting autorizado. | informe de laboratorio con hallazgo, evidencia, impacto y remediación. |
| AppSec | HTTP, APIs, autenticación, código, SDLC y pruebas de seguridad. | revisión técnica o laboratorio vulnerable explicado y corregido. |
| GRC | gobernanza, riesgo, controles, evidencia, normativa y comunicación. | registro de riesgos, análisis de gaps o control documentado como ejercicio. |
| OSINT | pregunta de inteligencia, fuentes, verificación, trazabilidad y análisis. | informe reproducible que separa datos, evidencia, hipótesis y conclusión. |
Estas filas son ejemplos editoriales, no equivalencias oficiales con perfiles NICE/ECSF ni requisitos universales de contratación.
Cómo adaptar el ritmo sin romper la progresión #
- Menos tiempo disponible: extiende cada fase y conserva los checkpoints por capacidades.
- Experiencia previa en IT: valida fundamentos con tareas prácticas y dedica más tiempo a la especialidad, en vez de repetir contenido que ya dominas.
- Reconversión profesional: reutiliza experiencia de negocio, gestión, desarrollo, redes o compliance cuando sea pertinente; no borres tu trayectoria anterior.
- Dificultad puntual: reduce el alcance de la tarea y repite con variaciones antes de añadir herramientas nuevas.
Para una reconversión por edad o etapa profesional, deriva a empezar en ciberseguridad a los 30, 40 o 50 años.
IA como tutor y acelerador, no como sustituto del razonamiento #
Puedes usar IA para generar preguntas, explicar un error, comparar configuraciones o revisar un borrador. Para aprender, exige que el resultado sea verificable: reproduce comandos, consulta documentación, revisa permisos y entiende qué cambia en el sistema. Si la IA resuelve siempre el laboratorio completo, puede aumentar la velocidad de entrega mientras reduce tu capacidad para diagnosticar por cuenta propia.
Qué medir de verdad #
Evita usar como KPI principal las horas consumidas, vídeos terminados, insignias o número bruto de herramientas. Mide señales que puedas observar:
- qué tareas puedes ejecutar sin receta;
- qué errores puedes diagnosticar;
- qué decisiones puedes justificar;
- qué evidencia puedes documentar y reproducir;
- qué conceptos puedes explicar con ejemplos y límites;
- qué tipo de problemas de tu especialidad puedes abordar con autonomía creciente.
Si todavía estás decidiendo si empezar, utiliza esta formación como complemento de orientación antes de comprometerte con una especialidad.
Errores que rompen un buen plan #
- Convertir el mes en objetivo: avanzar por fecha aunque no entiendas la base.
- Cambiar de roadmap cada semana: impide acumular práctica sobre la misma base.
- Coleccionar cursos: terminar contenido no demuestra capacidad por sí solo.
- Abrir demasiadas especialidades: conocerlas es útil; practicar todas a profundidad al mismo tiempo dispersa el esfuerzo.
- Copiar laboratorios sin reflexión: registra hipótesis, decisiones, errores y verificación.
- Tratar IA como piloto automático: valida lo que genera y conserva control sobre el entorno.
Si estudias con constancia pero no progresas, revisa los errores que frenan el aprendizaje de ciberseguridad.
Conclusión: usa el calendario para organizarte, no para prometerte resultados #
La utilidad del plan 3/6/12 está en crear revisiones periódicas: primero fundamentos, después práctica y foco, y finalmente evidencia relacionada con un objetivo. Si necesitas más tiempo, amplía el calendario. Si ya dominas una fase, valida la capacidad y avanza. El checkpoint correcto es el que cambia porque sabes hacer algo que antes no podías hacer.