Errores al aprender ciberseguridad desde cero que frenan tu progreso
Llevas meses estudiando, completando cursos, guardando roadmaps y acumulando marcadores, pero persiste una sensación frustrante: sabes muchos nombres de herramientas, pero sigues sin saber resolver un problema nuevo por tu cuenta. En ciberseguridad, estar ocupado no equivale a estar mejorando. En este artículo diagnosticamos por qué un sistema de aprendizaje mal planteado te deja estancado y cómo aplicar el framework FRENOS para transformar el consumo pasivo en habilidades transferibles y demostrables.
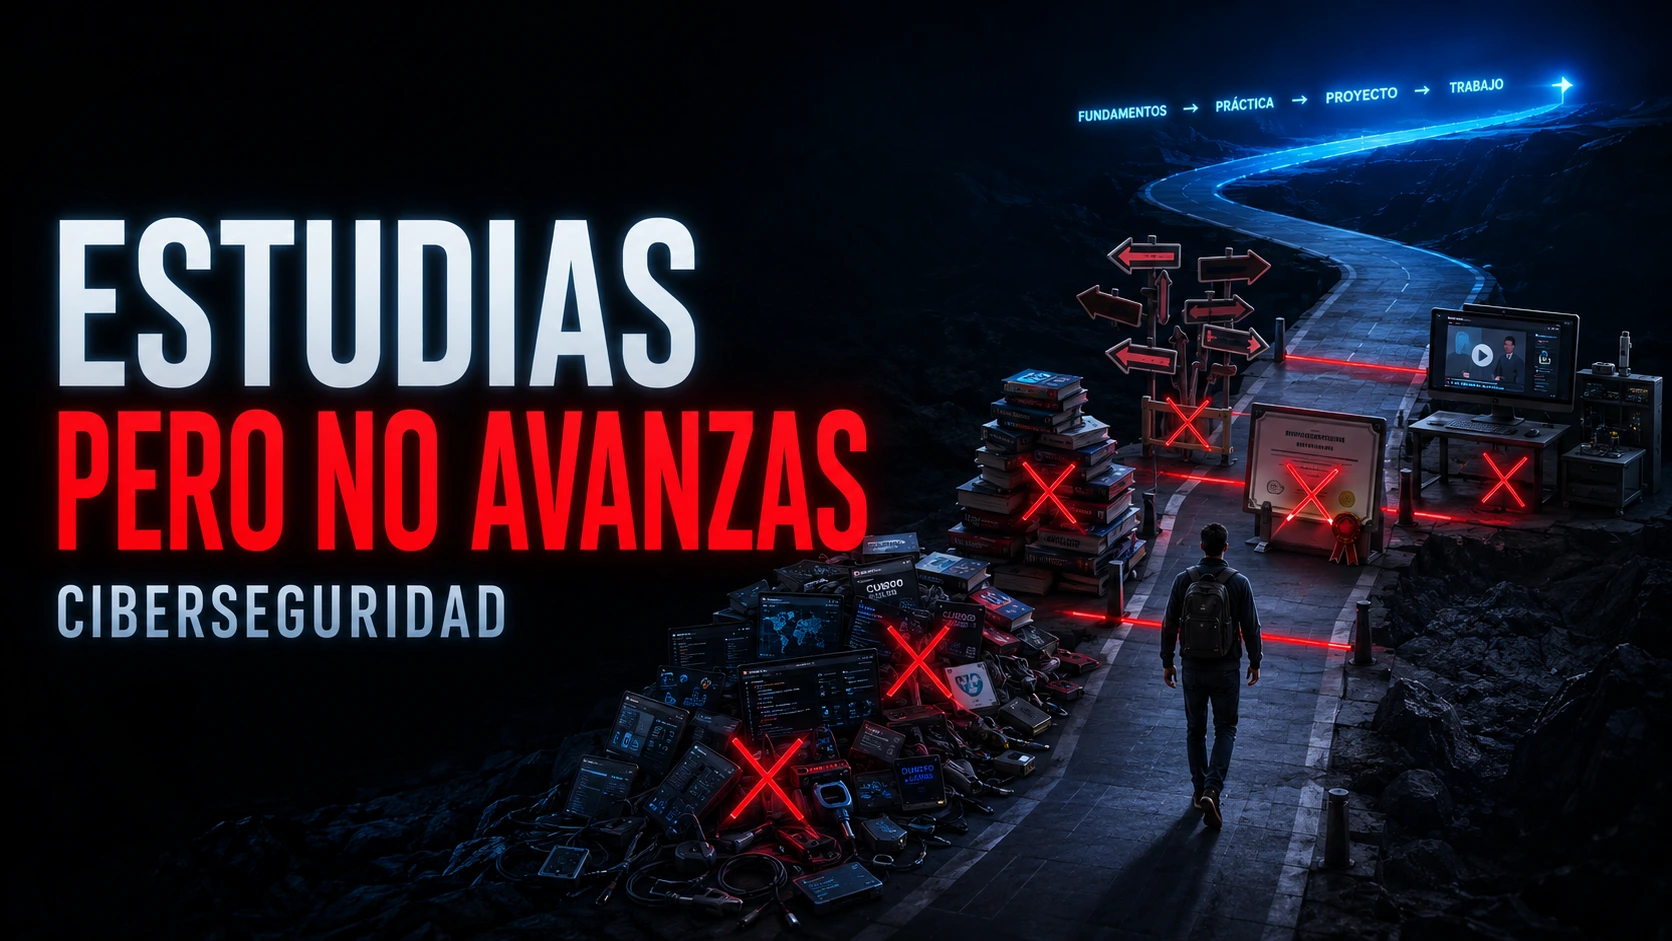
Respuesta rápida: los errores más comunes al aprender ciberseguridad #
La inmensa mayoría de quienes se quedan estancados al estudiar ciberseguridad cometen una combinación de estos patrones:
- Aprender herramientas antes de dominar los fundamentos: Usar Nmap, Wireshark o Burp Suite sin comprender TCP/IP, puertos o el protocolo HTTP.
- Intentar abarcar todas las ramas al mismo tiempo: Estudiar Red Team, SOC, malware, cloud y GRC en la misma semana sin consolidar nada.
- Caer en el Tutorial Hell: Consumir cientos de horas de vídeo sin enfrentarse a un terminal vacío.
- Depender sistemáticamente de solucionarios (write-ups): Mirar la respuesta a los 5 minutos de bloqueo en lugar de formular hipótesis.
- Coleccionar certificaciones y badges: Pensar que acumular insignias sustituye a un portfolio con proyectos e informes reales.
- Ignorar los entornos Windows corporativos: Centrarse exclusivamente en Kali Linux y obviar Active Directory y PowerShell.
Si aún estás planificando tu inicio, consulta primero nuestra guía sobre cómo empezar en ciberseguridad desde cero y nuestro plan estructurado para estudiar ciberseguridad.
Aprende los fundamentos reales de sistemas, redes, amenazas y defensas sin saltarte la base técnica.
El framework FRENOS: diagnóstico del estancamiento educativo #
Framework FRENOS para Diagnosticar tu Aprendizaje
- F — Fundamentos omitidos: Intentas auditar o defender sistemas cuya arquitectura básica desconoces.
- R — Ruta dispersa: Cambias de temario cada dos semanas sin profundizar en ninguna especialidad.
- E — Estudio pasivo: Consumes vídeos y lecturas sin escribir comandos, configurar servicios ni analizar logs.
- N — No validar: Confundes haber terminado un módulo guiado con ser capaz de resolverlo de forma autónoma.
- O — Obsesión por herramientas: Mides tu nivel por el número de programas instalados o insignias acumuladas.
- S — Sin evidencia: No transformas tus horas de estudio en documentación, proyectos o informes profesionales.
F — Fundamentos omitidos: herramientas antes de entender la tecnología #
El síntoma típico es ejecutar un escáner y tener que buscar en Google: "¿Qué comando uso después de Nmap?". No sabes qué hacer porque no entiendes qué significan los puertos abiertos ni qué servicios corren detrás.
La ciberseguridad se asienta sobre tres pilares obligatorios:
- Redes para ciberseguridad: Direccionamiento IP, máscaras, enrutamiento, DNS, TCP/UDP y el protocolo HTTP.
- Linux para ciberseguridad: Permisos octales, gestión de procesos, demonios del sistema y navegación fluida por terminal.
- Sistemas Windows corporativos: Cuentas locales, servicios, registro y el plano de control en Active Directory.
R — Ruta dispersa: el mito de abarcar todas las ramas simultáneamente #
El estándar europeo ENISA ECSF define 12 perfiles profesionales distintos porque la ciberseguridad no es un único oficio. Quien intenta aprender explotación web el lunes, análisis de malware el martes, gobernanza ISO 27001 el miércoles y seguridad cloud el jueves termina con siete introducciones superficiales y cero habilidades empleables.
Elige una dirección inicial (como analista SOC o pentester junior) y mantén el foco durante al menos 4 a 6 meses. Revisa nuestra comparativa de ramas de la ciberseguridad para tomar una decisión informada.
E — Estudio pasivo: tutorial hell y la trampa del consumo de vídeos #
Reconocer una explicación ajena mientras tomas un café produce la ilusión de que ya dominas la técnica. Sin embargo, el cerebro no aprende viendo, sino recuperando información y resolviendo fricciones. Aplica la regla 30/70: dedica un 30 % del tiempo a adquirir conceptos teóricos y un 70 % a configurar entornos, lanzar consultas y analizar resultados en laboratorios prácticos.
N — No validar: depender de walkthroughs y no repetir sin ayuda #
En plataformas de retos o laboratorios, el bloqueo inicial no es una pérdida de tiempo: es el momento exacto donde se genera el pensamiento crítico. Si abres el write-up al quinto minuto, habrás eliminado la oportunidad de aprender. Aplica la metodología explicada en nuestra guía sobre aprender hacking ético por cuenta propia: recurre primero a la documentación oficial, luego a pistas conceptuales y, si consultas la solución, repite la máquina desde cero días después sin mirar.
O — Obsesión por herramientas, certificaciones y home labs complejos #
Muchos alumnos dedican tres semanas a instalar hipervisores, routers virtuales y clusters complejos antes de haber analizado una sola captura de tráfico. Un laboratorio sobrediseñado se convierte en una vía de escape para evitar estudiar lo difícil.
Lo mismo ocurre con los exámenes: una certificación es una señal externa que valida una habilidad previamente consolidada, no un sustituto de la experiencia práctica. Compara opciones con sensatez en qué certificación elegir para empezar, así como en los itinerarios de certificaciones Red Team y certificaciones Blue Team.
S — Sin evidencia: badges de plataformas vs. portfolio demostrable #
Tener 80 salas completadas en una plataforma demuestra constancia, pero un reclutador no puede evaluar tu criterio a partir de una medalla digital. Lo que abre entrevistas es la evidencia tangible:
- Informes de auditoría anonimizados con resumen ejecutivo y recomendaciones técnicas.
- Scripts de automatización en Python o PowerShell publicados en GitHub. Consulta programación para ciberseguridad.
- Casos documentados de triaje de alertas o análisis forense.
Estructura tus proyectos siguiendo nuestra guía de portfolio de ciberseguridad.
Los errores opuestos: especialización temprana vs. indecisión eterna #
Los errores rara vez viajan solos; a menudo se manifiestan en extremos viciosos:
- Especializarse en el día 1 vs. no especializarse nunca: Querer ser analista de malware antes de saber qué es un proceso en memoria es tan dañino como llevar dos años estudiando generalidades sin profundizar en ningún perfil.
- Cambiar de roadmap semanalmente vs. mantener un plan fallido: Saltar de curso cada lunes impide consolidar, pero perseverar durante un año en un método puramente teórico que no da resultados es simple terquedad.
El papel de la Inteligencia Artificial: tutor acelerador vs. muleta cognitiva #
Pedirle a un modelo de IA: "Dame el comando exacto para resolver este laboratorio" destruye tu capacidad analítica. Utilízala como un mentor socrático: pídele que te haga preguntas para comprobar si entiendes un protocolo, que te dé pistas progresivas o que revise las hipótesis de tu informe técnico.
Desalineación laboral: no mirar ofertas y esperar el 100 % de preparación #
Estudiar sin revisar ofertas reales en portales de empleo conduce a desequilibrios dramáticos: meses perfeccionando técnicas de Wi-Fi cuando el 90 % de puestos junior para SOC demandan telemetría en Windows y consultas SIEM. Tampoco esperes a cumplir el 100 % de requisitos de una oferta: los puestos junior existen para profesionales en desarrollo. Si procedes de otro sector con años de experiencia laboral previa, descubre cómo no reiniciar tu carrera desde cero en cómo empezar en ciberseguridad a los 30, 40 o 50 años. Prepara tu perfil con nuestra guía de CV de ciberseguridad sin experiencia y domina las preguntas de entrevista técnica.
La métrica del progreso real: outputs demostrables vs. horas invertidas #
Decir "estudié cuatro horas hoy" no garantiza aprendizaje. El progreso profesional se mide por outputs terminados:
El sistema 1–1–1 y el ciclo de consolidación de habilidades #
Si sufres parálisis por análisis, adopta el sistema 1–1–1 durante 8 semanas:
- 1 objetivo profesional claro: Por ejemplo, prepararte para analista SOC junior.
- 1 ruta formativa principal: Un temario estructurado sin saltar entre plataformas.
- 1 proyecto práctico integrador: Un laboratorio continuo documentado paso a paso.
Comparativa de itinerarios: 6 meses dispersos vs. 6 meses con foco #
Dos Caminos Tras 6 Meses de Estudio
- Camino Disperso: 1 mes de Kali, 1 de Python, 1 de AWS, 1 de malware, 1 de SIEM, 1 de OSINT. Resultado: 6 introducciones superficiales, cero proyectos acabados, incapacidad de defender una entrevista técnica.
- Camino con Foco (SOC): 2 meses de redes y Windows/Linux, 2 meses de SIEM e investigación de incidentes, 2 meses de laboratorio y portfolio. Resultado: perfil coherente, proyectos demostrables y candidatura sólida.
Descubre los plazos reales y razonables en nuestra guía sobre cuánto tiempo se tarda en aprender ciberseguridad.
La prueba mensual y conclusión: terminar antes de añadir #
Una vez al mes, formúlate una única pregunta de control: "¿Qué problema técnico soy capaz de resolver hoy que hace un mes no podía solucionar sin ayuda?"
Si la respuesta es un listado de vídeos vistos, revisa tu sistema. Deja de acumular marcadores, cierra pestañas pendientes y concéntrate en terminar tu proyecto actual. En ciberseguridad, el progreso no proviene de consumir más contenido, sino de demostrar que sabes aplicar lo que ya has estudiado.
¿Quieres dominar la seguridad informática sin perder el tiempo?
Construye fundamentos sólidos, practica con laboratorios guiados y avanza con criterio profesional de la mano de Álvaro Chirou.
Cursos recomendados para construir una base sólida
Formaciones técnicas prácticas diseñadas para evitar el tutorial hell y dominar las habilidades que demanda el mercado.
Seguridad Informática para Principiantes: Empieza desde 0 Ya
Fundamentos esenciales de sistemas, defensas perimetrales y seguridad operativa.
Ver curso
Fundamentos de Redes. Cómo se realizan las Comunicaciones
La base imprescindible para comprender escaneos, protocolos y servicios de red.
Ver curso
CompTIA Security+ SY0-701: Práctica + Examen Completo
El estándar internacional de ciberseguridad: amenazas avanzadas, controles de acceso y respuesta.
Ver curso
Hacking Ético Ofensivo. 100% Práctico en Red Team (43hs)
Metodología ofensiva completa, auditoría de redes, sistemas y aplicaciones.
Ver curso
Automatización de Ciberseguridad con n8n e IA: SIEM y SOAR
Automatiza playbooks de contención de endpoints, aislamiento y análisis de incidentes.
Ver curso
Protégete y Detecta el Phishing. La principal vulnerabilidad
Bloquea la principal vía de acceso inicial a la red corporativa mediante triaje técnico.
Ver curso