Cómo empezar en ciberseguridad a los 30, 40 o 50 años: reconversión profesional y ruta realista
Tienes 35, 42 o 53 años, llevas una década en otra disciplina y te preguntas si es demasiado tarde para entrar en ciberseguridad. La respuesta no es una frase vacía de motivación: la edad no cambia tu capacidad intelectual para dominar redes o sistemas, pero sí altera por completo la economía, el tiempo y los riesgos de tu transición. En esta guía desglosamos el framework PUENTE para reconvertirte profesionalmente aprovechando tu capital previo, minimizando la pérdida salarial y eligiendo una rama adyacente donde tu veteranía sea una ventaja real.
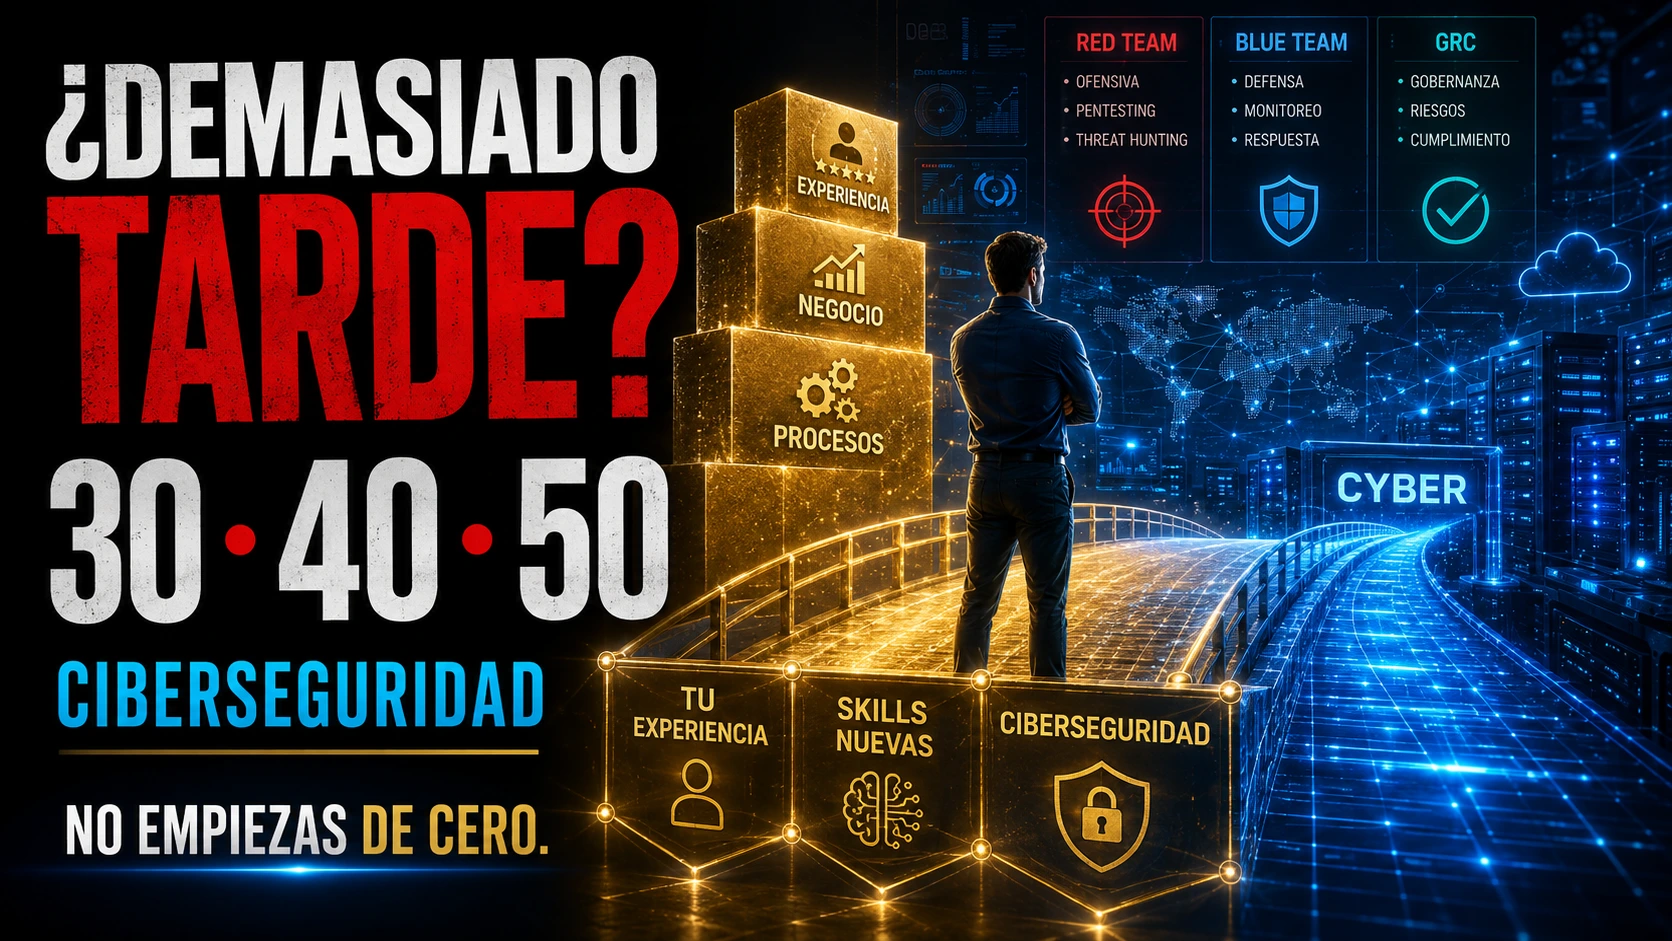
Respuesta rápida: ¿es tarde para cambiar a ciberseguridad? #
No es tarde en absoluto a nivel cognitivo ni formativo. No existe un límite biológico para aprender protocolos de red, scripting en Python, arquitecturas cloud, telemetría SIEM o normativas de gestión de riesgos como ISO 27001 o NIST CSF.
Lo que sí cambia radicalmente con la edad es tu ecuación económica y laboral:
- Menor margen para el ensayo y error: Tienes responsabilidades financieras, gastos fijos o cargas familiares que impiden pasar dos años picoteando tutoriales sin rumbo.
- Coste de oportunidad salarial: No puedes reiniciar tu carrera cobrando el sueldo de un becario de 19 años salvo en circunstancias excepcionales.
- Mayor capital profesional: Posees años de experiencia en comunicación con clientes, gestión de crisis, procesos de negocio, cumplimiento o infraestructura.
El error más destructivo que cometen los adultos al dar este paso es pensar: "Borro mis últimos 15 años de trabajo y empiezo de cero como trainee". La clave estratégica consiste en no reiniciar tu carrera, sino redirigirla.
Construye los cimientos técnicos imprescindibles para validar tu transición hacia ciberseguridad sin perder tiempo ni dinero.
El mito de empezar desde cero y el concepto de capital profesional #
Un estudiante universitario de 21 años compite por frescura técnica y disponibilidad horaria, pero carece de contexto organizacional. A los 35, 45 o 55 años, tú has acumulado un capital profesional de inmenso valor que muchas empresas pagan muy caro:
- Capital de negocio y sectorial: Si has trabajado en banca, salud, logística, industria manufacturera o telecomunicaciones, conoces los flujos operativos y las consecuencias reales de una interrupción de servicio.
- Capital regulatorio y de procesos: Auditoría interna, control de calidad, gestión de proveedores, análisis de riesgos y normativas sectoriales.
- Capital de comunicación y liderazgo: Negociación con proveedores, resolución de conflictos entre equipos técnicos y traducción de riesgos técnicos a lenguaje ejecutivo para la junta directiva.
En el sector de la seguridad de la información puedes ser junior en una técnica concreta (por ejemplo, redactar una regla de detección en Splunk) y senior profesionalmente al mismo tiempo. Esa dualidad es tu mayor ventaja competitiva si sabes articularla.
El framework PUENTE para una reconversión realista #
Framework PUENTE para Career Changers
- P — Punto de partida: Realiza un inventario honesto de lo que ya dominas (sistemas, procesos, leyes o negocio).
- U — Utiliza tu experiencia: Identifica qué porcentaje de tu bagaje previo tiene valor transferible directo.
- E — Elige especialidad adyacente: Selecciona la rama de seguridad que minimice la distancia con tu perfil actual.
- N — Nivela las brechas: Estudia exclusivamente los vacíos técnicos que exigen las ofertas reales.
- T — Transforma en evidencia: Sustituye la falta de experiencia laboral previa con un portfolio y certificaciones estratégicas.
- E — Entra progresivamente: Prioriza movimientos internos, proyectos híbridos y roles de transición antes de un salto al vacío.
P — Punto de partida: inventario de capacidades transferibles #
Antes de pagar una matrícula o comprar libros, toma una hoja en blanco y audita tus competencias actuales en cinco bloques:
- Tecnología: ¿Entiendes sistemas operativos (Windows/Linux), bases de datos, redes locales o scripting?
- Procesos: ¿Has gestionado incidencias, coordinado cambios en producción o auditado flujos de trabajo?
- Normativa: ¿Conoces la RGPD, normativas de calidad ISO 9001 o esquemas de cumplimiento financiero?
- Gestión de personas y proyectos: ¿Has liderado presupuestos, interactuado con clientes o gestionado crisis?
- Sector: ¿Conoces a fondo los sistemas industriales (PLC/SCADA), el sector sanitario o la banca?
U — Utiliza tu experiencia: transiciones según tu profesión previa #
La reconversión más rápida es la que aprovecha lo que ya haces bien:
- De Administrador de Sistemas (Sysadmin) a Security Engineer / Blue Team: Ya conoces Active Directory, DNS, copias de seguridad y virtualización. Tu transición consiste en aprender hardening, análisis de logs en SIEM y respuesta ante incidentes.
- De Desarrollador de Software a AppSec / DevSecOps: Dominas Git, APIs, frameworks y arquitecturas de microservicios. Añadir modelado de amenazas, OWASP WSTG y análisis SAST/DAST te convierte de inmediato en un perfil muy cotizado.
- De Soporte / Help Desk a Analista SOC N1 o IAM: Tu rutina de triaje de incidencias, trato con usuarios y gestión de permisos en Windows facilita enormemente tu entrada en operaciones de seguridad.
- De Auditor, Abogado o Calidad a GRC (Gobernanza, Riesgo y Cumplimiento): No necesitas romper contraseñas ni programar exploits. Tu terreno natural son las auditorías ISO 27001, ENS, NIS2 y la evaluación de riesgos de terceros. Descubre qué es GRC en ciberseguridad y sigue el roadmap de analista GRC.
- De Ingeniero de Planta / Mantenimiento a Ciberseguridad Industrial (OT/ICS): El conocimiento de protocolos industriales (Modbus, Profinet) y seguridad física es algo que un graduado puramente informático tarda años en asimilar.
- Si vienes de un sector totalmente no técnico (ventas, hostelería, administración): Es perfectamente viable, pero debes aceptar que tu primera fase no es aprender hacking, sino construir cimientos informáticos sólidos. Revisa nuestra guía sobre cómo empezar en ciberseguridad desde cero.
E — Elige una especialidad adyacente: la matriz de menor distancia #
Internet suele vender la idea de que todo el mundo debe empezar como analista SOC o como pentester. Para un profesional adulto, la mejor rama no es la más famosa en YouTube, sino la que está a menor distancia de tus fortalezas actuales:
| Origen profesional | Ruta adyacente recomendada | Ventaja competitiva |
|---|---|---|
| Sysadmin / DevOps | Cloud Security / SecOps / DFIR | Manejo de infraestructura crítica y entornos de producción. |
| Programador | Application Security (AppSec) | Capacidad de hablar de tú a tú con los desarrolladores y revisar código. |
| Auditoría / Legal | Cyber GRC & Privacy | Interpretación de marcos regulatorios y redacción ejecutiva. |
| Redes / Telco | Network Security / Firewall Eng. | Comprensión profunda de enrutamiento, paquetes y perímetros. |
| Industrial / Fabricación | OT / ICS Security | Comprensión de procesos físicos donde no se puede reiniciar un servidor. |
N — Nivela las brechas técnicas: análisis de ofertas reales #
Una vez definida tu especialidad adyacente, abre 40 ofertas de trabajo reales en LinkedIn e InfoJobs para ese puesto. Anota las tecnologías que se repiten:
- Si buscas GRC: ISO 27001, ENS, análisis de riesgos (Magerit/Pilar), NIS2 e inglés fluido.
- Si buscas SOC: Windows Event Logs, Sysmon, Wireshark, plataformas SIEM y marcos MITRE ATT&CK.
- Si buscas Red Team: redes, Linux, Active Directory, metodología OWASP y redacción de informes. Revisa nuestro roadmap de Red Team y qué aprender antes de hacking ético.
Estudia únicamente lo que te separa de esas ofertas. No te distraigas con materias accesorias que no resuelven tu cuello de botella inmediato.
Estrategias por tramo de edad: a los 30, 40 y 50 años #
El marco del NIST NICE (actualizado en su versión v2.2.0 en abril de 2026) subraya explícitamente que los roles laborales de ciberseguridad están diseñados tanto para recién graduados como para profesionales que realizan una mid-career transition. Adapta tu táctica a tu momento vital:
A los 30 años: máxima agilidad de reposicionamiento
Tienes entre 5 y 10 años de experiencia laboral. Tu prioridad es explorar movimientos internos en tu empresa actual o pivotar hacia puestos junior-advanced donde se valore tu madurez operativa. Si tienes que aceptar un rol de entrada, tu capacidad de ascenso será muy rápida.
A los 40 años: defensa del seniority y roles puente
Tienes responsabilidades financieras consolidadas. El objetivo primordial es evitar un reinicio salarial severo. Busca roles híbridos (ejemplo: Project Manager de IT con foco en Ciberseguridad o Ingeniero de Sistemas con funciones de Hardening) donde tu sueldo previo se mantenga mientras sumas responsabilidades de seguridad.
A los 50 años o más: el valor del contexto de negocio
Tu diferenciador es la visión global que ningún joven de 22 años puede tener: has visto crisis económicas, transformaciones digitales, fusiones empresariales y auditorías complejas. Combina esa veteranía con seguridad en áreas donde el criterio manda sobre la velocidad del teclado: GRC, gestión de riesgos de terceros, seguridad industrial o coordinación de programas de seguridad.
¿Existe discriminación por edad? Marco legal y narrativa profesional #
En España y en la Unión Europea, la discriminación por razón de edad en el acceso al empleo está expresamente prohibida por la Ley 15/2022 integral para la igualdad de trato y la no discriminación, así como por el Estatuto de los Trabajadores. Las empresas no pueden exigir límites de edad en sus ofertas.
Sin embargo, el sesgo inconsciente existe si te presentas con una narrativa débil. Compara estos dos discursos en una entrevista:
Cómo Transformar tu Narrativa Profesional
- ❌ Narrativa débil: "Tengo 46 años, me aburrí de mi trabajo en logística y decidí hacer un curso de hacking para empezar de cero en informática." (Transmite desconexión y borra toda tu valía).
- ✅ Narrativa de puente: "Cuento con 18 años de experiencia dirigiendo operaciones críticas, gestión de incidentes y control de proveedores en entornos logísticos. He especializado ese bagaje en ciberseguridad y gestión de riesgos GRC, desarrollando proyectos de continuidad de negocio e ISO 27001 adaptados a la cadena de suministro." (Transmite veteranía especializada).
T — Transforma formación en evidencia: portfolio para career changers #
Como reconvertido, no puedes presentar un currículum vacío de ciberseguridad esperando que confíen en tu palabra. Tu portfolio de ciberseguridad es tu aval técnico:
- Para perfiles técnicos: Laboratorios propios con máquinas virtuales, capturas de tráfico documentadas o scripts de automatización en GitHub.
- Para perfiles GRC o de gestión: Evaluaciones de impacto de privacidad anonimizadas, mapas de riesgos elaborados según metodologías estándar o planes de contingencia documentados.
- Certificaciones con propósito: No colecciones 8 diplomas básicos. Obtén una certificación reconocida que valide tu nuevo rumbo (como CompTIA Security+ o BTL1). Consulta qué certificación elegir para empezar.
Vías formativas: universidad, FP, máster, cursos y certificaciones #
A los 40 años, tu recurso más escaso no es el dinero: es el tiempo. Evalúa el retorno de inversión (ROI) antes de matricularte:
- Grado Universitario: Salvo que busques carrera académica o acceso a puestos públicos de nivel A1, invertir 4 años rara vez tiene sentido para un career changer consolidado. Revisa nuestro análisis sobre si hace falta carrera para ciberseguridad.
- Formación Profesional (FP) y Cursos de Especialización: En España, el Curso de Especialización de FP (720 horas) ofrece una vía oficial de gran calidad técnica. El portal TodoFP contempla accesos mediante experiencia laboral o acreditación de competencias previas para hasta el 20 % de las plazas. Consulta los detalles en FP de ciberseguridad en España.
- Máster Universitario o Propio: Excelente opción para titulados que buscan un networking potente y acelerar el cambio en 9 a 12 meses, siempre que incluya laboratorios prácticos. Compara opciones en máster vs certificaciones.
- Formaciones prácticas y recursos de INCIBE: Iniciativas públicas como Talento Hacker y Academia Hacker ofrecen talleres y retos prácticos gratuitos ideales para testear tu vocación antes de invertir un solo euro. Compara las alternativas en aprender gratis vs cursos de pago.
La prueba financiera y el coste de oportunidad del cambio #
Antes de tomar decisiones drásticas, somete tu transición a una auditoría financiera personal:
- Colchón de seguridad: Si planeas dejar tu empleo para estudiar a tiempo completo, necesitas un fondo de emergencia equivalente a 9-12 meses de gastos corrientes.
- Modelo de compatibilidad: La opción más prudente es estudiar mientras trabajas. Dedicar 8 a 12 horas semanales de forma constante durante 9 meses te permite cambiar de sector sin arriesgar la estabilidad familiar.
- Suelo salarial aceptable: Define con exactitud cuál es el salario neto mínimo que puedes aceptar en tu primer puesto para no generar estrés financiero.
E — Entra progresivamente: transición interna y movimientos laterales #
El camino más rápido y con menor fricción no suele ser enviar currículums a empresas desconocidas, sino la transición interna dentro de tu organización actual:
- Habla con el responsable de seguridad o IT: Manifiesta tu interés en asumir tareas de seguridad en tu departamento actual (por ejemplo, participar en la revisión de accesos o en la auditoría de copias).
- Asume funciones de seguridad híbridas: Conviértete en el referente de seguridad de tu equipo actual (el denominado rol de Security Champion).
- Postúlate a vacantes internas: Para tu empresa, reubicar a un empleado leal que ya conoce el negocio en el equipo de ciberseguridad ahorra costes de reclutamiento e inducción.
Si buscas fuera, apóyate en nuestra guía sobre cómo conseguir trabajo en ciberseguridad sin experiencia previa.
CV y entrevista: cómo explicar por qué cambias ahora #
Adapta tu currículum aplicando el principio de relevancia sobre cronología: destaca tus competencias de seguridad y proyectos en la mitad superior de la primera página, y condensa tu carrera previa en términos de logros y responsabilidades transferibles. Sigue las pautas de nuestro artículo sobre cómo redactar un CV de ciberseguridad sin experiencia.
En la entrevista técnica, te preguntarán con seguridad: "¿Por qué decides dar este giro profesional ahora?". Prepara una respuesta articulada en tres tiempos:
Entrena las respuestas a los retos habituales en nuestra guía de preguntas técnicas de entrevista de ciberseguridad y evita los fallos habituales consultando los errores al aprender ciberseguridad.
Conclusión: no empieces desde cero, construye tu puente #
Tener 30, 40 o 50 años no es un defecto que debas disimular en un proceso de selección: es la prueba de que sabes trabajar, comunicarte y resolver problemas en entornos reales bajo presión.
No intentes competir con un recién graduado en ver quién memoriza más comandos de memoria. Compite en lo que te hace único: tu veteranía combinada con rigor técnico en seguridad. Deja de preguntarte si es tarde, calcula tu ruta de menor distancia con el framework PUENTE y comienza a construir las evidencias que el mercado está esperando.
¿Quieres cambiar a ciberseguridad con paso firme y método?
Aprende los fundamentos técnicos que necesitas, minimiza el riesgo financiero y construye una transición sólida con la guía de Álvaro Chirou.
Cursos recomendados para tu transición profesional
Formaciones técnicas estructuradas para consolidar tu capital profesional y nivelar las brechas que demanda el mercado.
Seguridad Informática para Principiantes: Empieza desde 0 Ya
Fundamentos esenciales de sistemas, defensas perimetrales y seguridad operativa.
Ver curso
Analista GRC: Gobernanza de IT, Riesgo y Cumplimiento
La ruta ideal para perfiles de auditoría, legal o gestión: marcos ISO 27001, ENS y evaluación de riesgos.
Ver curso
CompTIA Security+ SY0-701: Práctica + Examen Completo
La certificación de referencia global para validar conocimientos transversales en procesos de selección.
Ver curso
Fundamentos de Redes. Cómo se realizan las Comunicaciones
Comprende cómo viajan los paquetes, puertos y protocolos antes de auditar infraestructuras.
Ver curso
Hacking Ético Ofensivo. 100% Práctico en Red Team (43hs)
Metodología ofensiva completa para desarrolladores o sysadmins que buscan dar el salto al pentesting.
Ver curso
Automatización de Ciberseguridad con n8n e IA: SIEM y SOAR
Aprende a automatizar playbooks de contención y triaje de alertas para operaciones modernas.
Ver curso