Cómo hacer un CV de ciberseguridad sin experiencia profesional
No tener años de experiencia laboral no significa que tu currículum deba estar vacío: experiencia profesional no es lo mismo que experiencia relevante. Un candidato junior no compite con años de antigüedad, sino con evidencia técnica: proyectos en laboratorios caseros, análisis de telemetría, write-ups de CTF y skills contextualizadas. En esta guía aprenderás a estructurar tu CV para superar los filtros ATS y conseguir entrevistas para SOC, Pentesting o GRC.
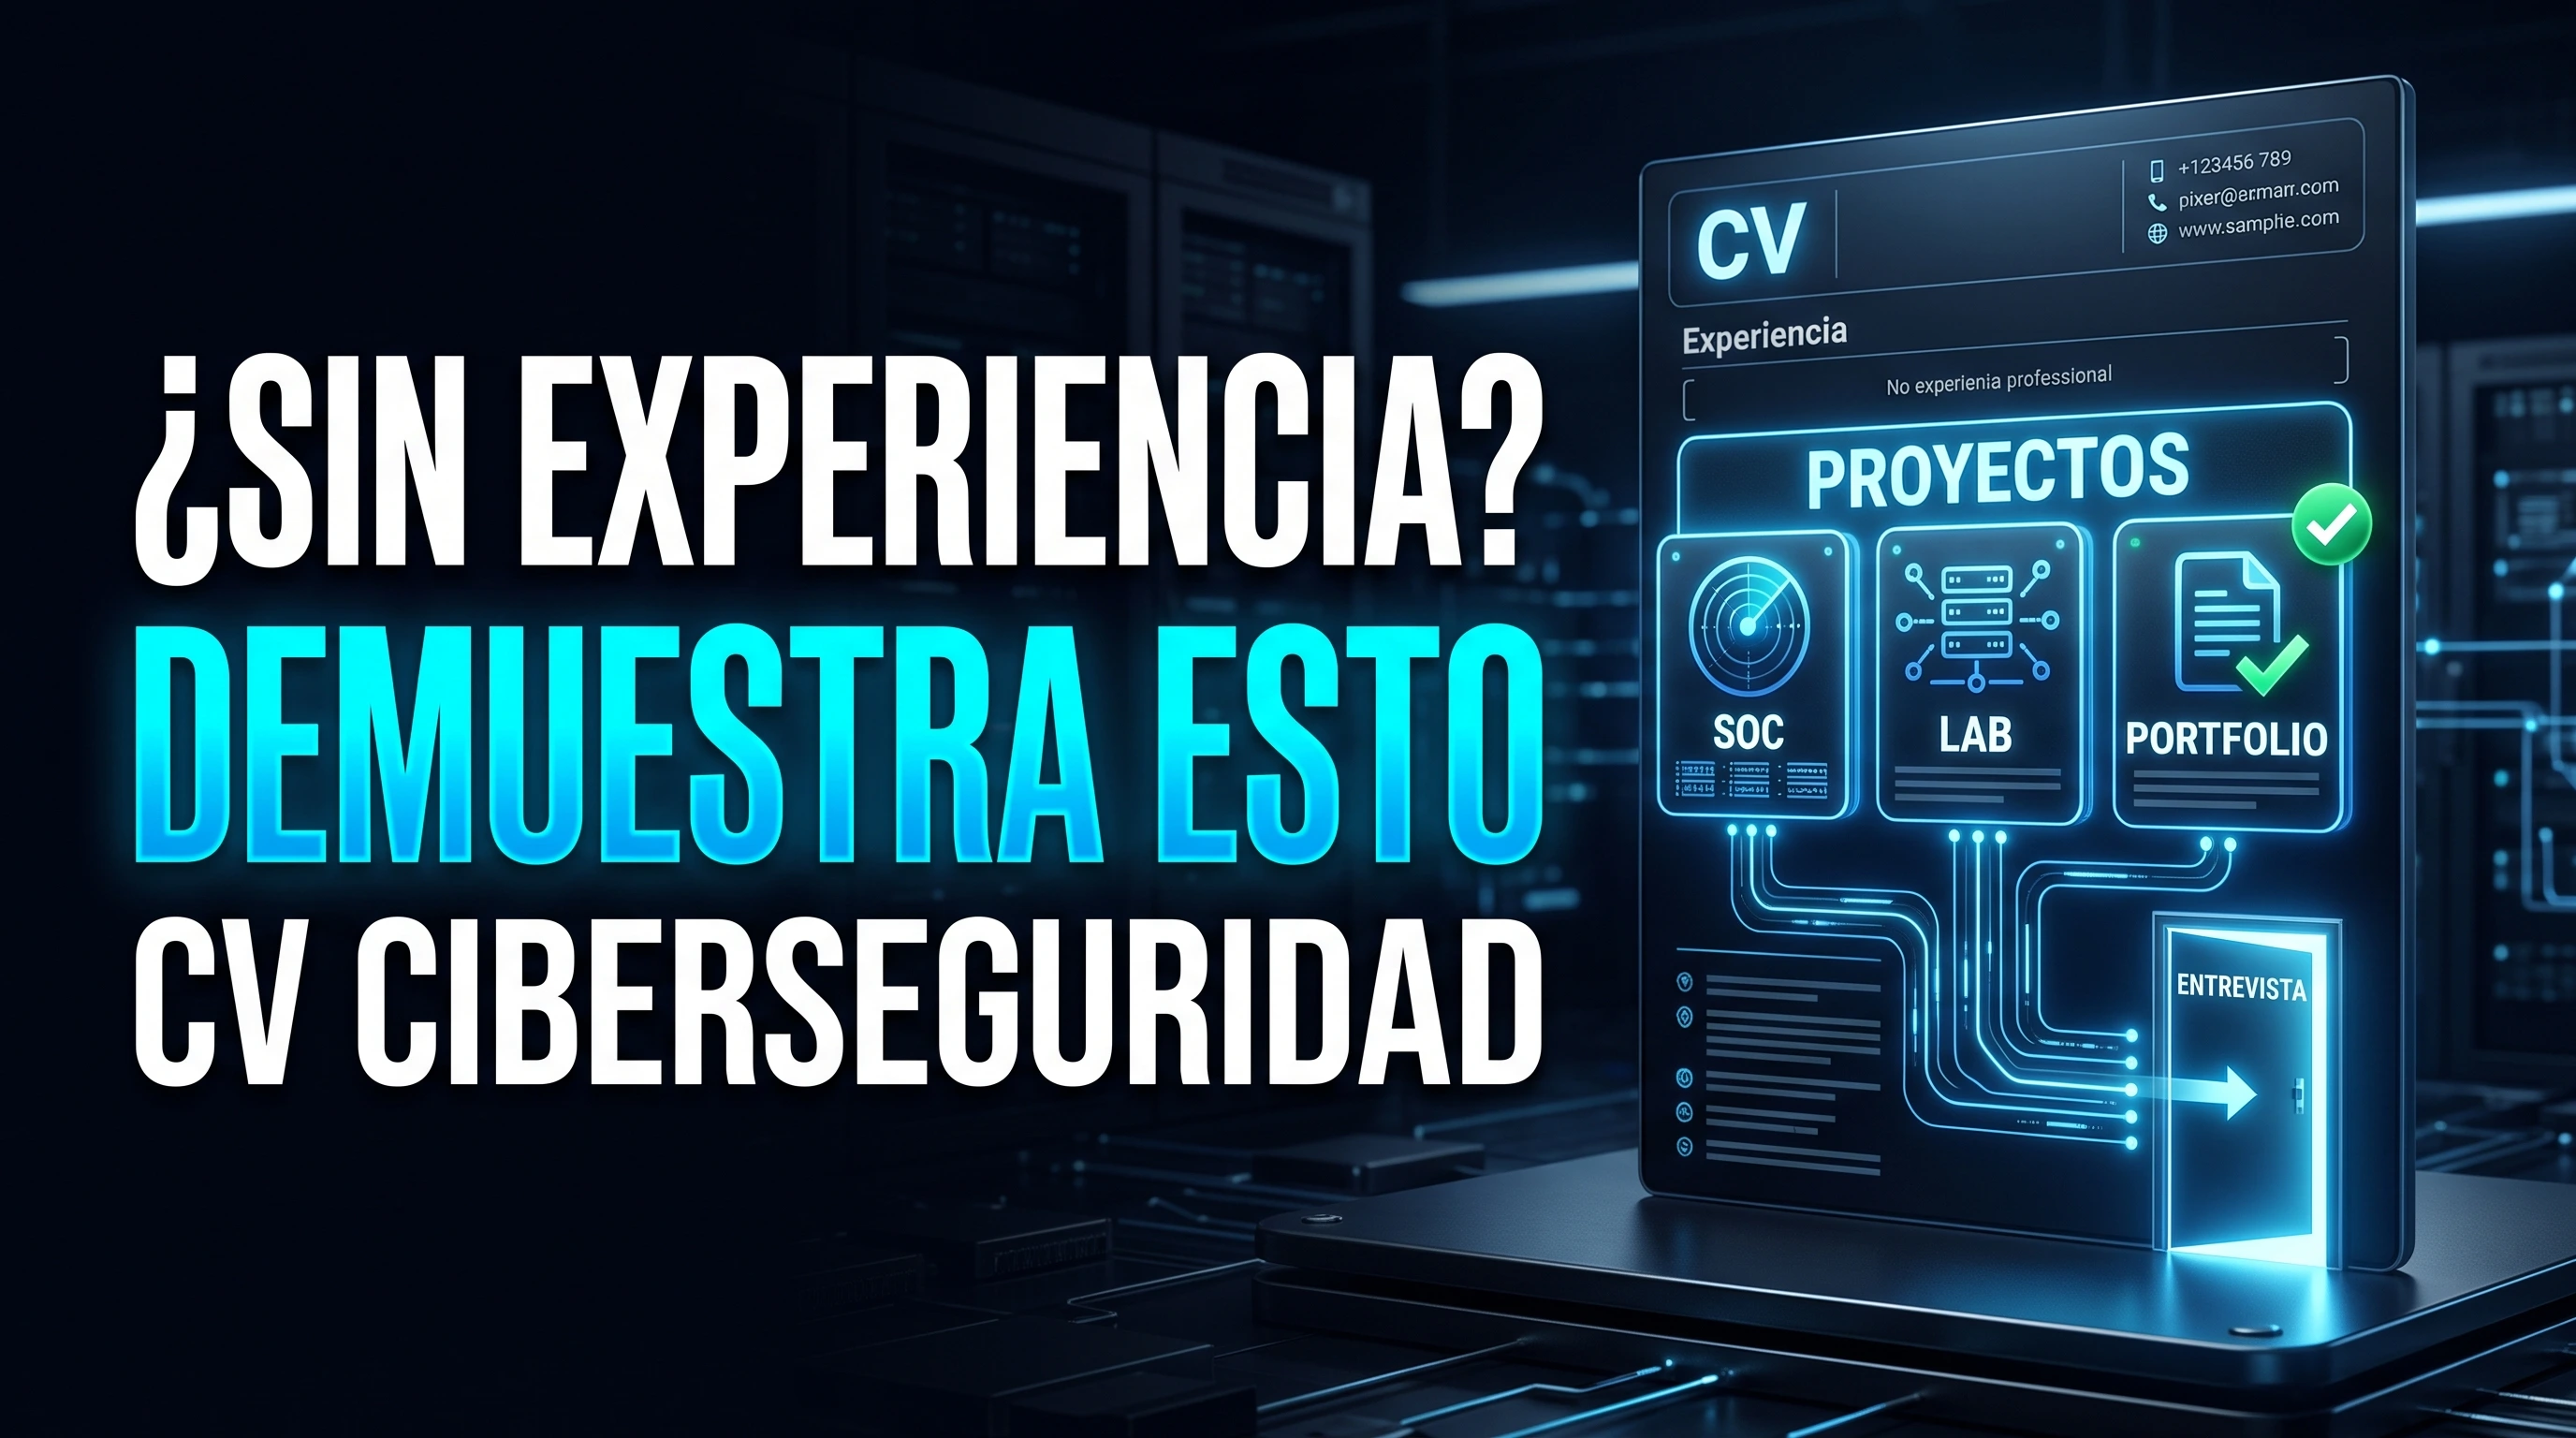
Respuesta rápida: qué poner en un CV de ciberseguridad sin experiencia #
Para un perfil junior sin historial laboral en ciberseguridad, la estructura más efectiva y creíble debe priorizar la evidencia técnica sobre los años de servicio:
- 1. Encabezado limpio: Nombre, rol objetivo concreto (ej. Junior SOC Analyst), ciudad, email profesional, LinkedIn y enlace a tu portfolio/GitHub.
- 2. Perfil profesional enfocado: Resumen de 3 o 4 líneas que explique qué sabes hacer técnicamente y qué entorno de laboratorio has construido.
- 3. Skills agrupadas por contexto: Clasificadas por Sistemas, Redes, Herramientas y Detección (sin barras de porcentaje ni estrellas).
- 4. PROYECTOS DE CIBERSEGURIDAD: El bloque protagonista. Laboratorios reales con fórmula Acción + Contexto + Herramientas + Resultado.
- 5. Experiencia laboral transferible: Soporte IT, help desk, administración o atención al cliente redactados destacando resolución de problemas y documentación.
- 6. Formación reglada y Certificaciones: Grado, FP (ASIR, DAM, DAW) y acreditaciones oficiales (CompTIA Security+, eJPT, BTL1).
Para conocer la estrategia global de acceso al sector, complementa esta guía con nuestro análisis sobre cómo conseguir trabajo en ciberseguridad sin experiencia y la preparación de las 50 preguntas de entrevista técnica de ciberseguridad.
Construye una base sólida en redes, Linux y ciberdefensa que te permita desarrollar proyectos reales y defendibles en tu currículum.
Experiencia profesional vs. Experiencia relevante: el gran diferencial #
Nunca llames «Pentester Freelance» a haber completado máquinas en Hack The Box: los seleccionadores detectan la simulación de inmediato y destruye tu credibilidad. La experiencia profesional se adquiere en una empresa con nómina o clientes reales; la experiencia relevante se demuestra en laboratorios controlados, proyectos personales, CTFs y write-ups documentados. Mantenerlas separadas demuestra madurez y transparencia.
El framework PRUEBA para validar cada línea de tu currículum #
El Framework PRUEBA
- P — Puesto: ¿Esta frase tiene relación directa con el puesto objetivo al que aplico?
- R — Relevancia: ¿Aporta un dato importante o es relleno innecesario?
- U — Uso Real: ¿He manejado esta tecnología de verdad o solo vi un vídeo?
- E — Evidencia: ¿Puedo respaldarla con un enlace a mi GitHub o explicarla en directo?
- B — Brevedad: ¿Puedo decir lo mismo con menos palabras y mayor impacto?
- A — Acción: ¿Comienza con un verbo de acción técnica (desplegué, investigué, analicé)?
Paso 1: Delimita el puesto objetivo (SOC, Pentesting o GRC) #
El error del principiante es intentar parecer experto en todo a la vez (SOC, hacking web, cloud, forense y compliance). Elige un rol claro: un analista de selección necesita saber en 5 segundos si encajas para Blue Team o para Red Team. Analiza 20 ofertas reales y enfoca tu CV en el stack que se repite.
Paso 2: El CV Maestro y la adaptación estratégica por versión #
Mantén un documento extenso (CV Maestro) con todos tus laboratorios, herramientas y formación. A partir de él, genera versiones específicas en PDF de 1 página: cv-soc-analyst.pdf, cv-junior-pentester.pdf o cv-grc-analyst.pdf, reordenando las secciones para destacar lo que cada oferta exige.
Paso 3: Encabezado limpio y optimizado (sin datos innecesarios) #
Elimina datos obsoletos como tu dirección física completa, estado civil, DNI o fecha de nacimiento. Incluye únicamente: Nombre y Apellido, Título Profesional objetivo, Ciudad/País, Teléfono, Email profesional (ej. nombre.apellido@email.com) y enlaces directos a tu perfil de LinkedIn y tu portfolio en GitHub.
Paso 4: Perfil profesional enfocado en valor (sin clichés de «apasionado») #
Evita frases vacías como «Apasionado de la seguridad proactivo y con ganas de aprender». Sustitúyelo por hechos técnicos: «Graduado en ASIR orientado a Blue Team con base en redes TCP/IP, administración Linux/Windows y análisis de logs en SIEM. He construido un home lab con telemetría Sysmon para investigar alertas y busco mi primera oportunidad como SOC Analyst L1».
Paso 5: Sección de Skills contextualizadas (adiós a las barras y estrellas) #
Las barras de progreso («Python 80 %») son completamente subjetivas y no aportan valor. Agrupa tus conocimientos por bloques lógicos:
- Sistemas: Windows Server, Linux (Debian/RHEL), Active Directory fundamentals.
- Redes: Protocolos TCP/IP, DNS, HTTP/S, análisis de capturas con Wireshark.
- Seguridad Defensiva: Centralización de logs (SIEM), telemetría Sysmon, reglas Sigma, MITRE ATT&CK.
- Scripting: Automatización básica con Bash y PowerShell.
Paso 6: La sección PROYECTOS (la clave para perfiles junior) #
Esta sección compensa la falta de experiencia formal. Describe tus laboratorios utilizando la fórmula: Acción técnica + Entorno + Herramienta + Evidencia. Montar tu propio entorno siguiendo nuestra guía para empezar en ciberseguridad desde cero te proporcionará proyectos reales para incluir inmediatamente.
Ejemplo de Proyecto Redactado para SOC
Laboratorio de Detección de Amenazas en Windows (Home Lab · 2026)
- · Desplegué un dominio Windows controlado con telemetría Sysmon e ingesta de logs en una instancia SIEM.
- · Simulé ataques de fuerza bruta y ejecución sospechosa de PowerShell correlacionando Event IDs 4624 y 4625.
- · Redacté 3 informes técnicos de triage documentando causa raíz, IOCs y recomendaciones de mitigación.
Paso 7: GitHub y Portfolio técnico: cómo presentarlos sin errores #
No enlaces un GitHub con repositorios vacíos o forks sin modificar. Tres repositorios bien documentados con un README.md estructurado (objetivo, arquitectura, pasos de ejecución y conclusiones) valen más que 50 certificados de asistencia a webinars. Asegúrate de no subir jamás contraseñas, tokens o claves API privadas.
Paso 8: Cómo traducir experiencia laboral previa no tecnológica #
Si procedes de otro sector (atención al cliente, soporte, administración o ventas), no elimines ese historial: destaca las habilidades transferibles. La gestión de incidencias, el trabajo bajo presión con tickets, la redacción de informes técnicos y el trato con usuarios son exactamente las competencias no técnicas que busca un responsable de SOC.
Paso 9: Educación, certificaciones y cursos: qué incluir y qué omitir #
Incluye tu titulación oficial (carrera universitaria o FP de ciberseguridad). En certificaciones, especifica solo las aprobadas formalmente (como Security+ o eJPT). Si estás preparando una acreditación, pon «En curso» solo si ya tienes fecha de examen. Selecciona un máximo de 3 o 4 cursos complementarios relevantes y omite listas infinitas de cursos gratuitos sin proyecto asociado.
Paso 10: Optimización para ATS (formato, keywords y legibilidad humana) #
- Diseño en una sola columna: Evita plantillas gráficas con tablas complejas, cajas de texto flotantes o columnas que confunden los motores de parseo automático.
- Texto seleccionable: Exporta siempre desde Word o procesadores de texto; nunca envíes un PDF rasterizado como imagen.
- Keywords en contexto: Integra los términos de la oferta (ej. Splunk, Wireshark, Active Directory) dentro de las descripciones de tus proyectos, evitando listas inconexas de palabras clave.
Ejemplos completos de CV: Analista SOC, Pentester Junior y GRC #
| Rol Objetivo | Bloque de Skills Principal | Proyectos Clave a Destacar |
|---|---|---|
| Junior SOC Analyst | SIEM, Windows Logs, Sysmon, Wireshark, MITRE ATT&CK | Laboratorio de telemetría, análisis de PCAP y triaje de alertas de phishing |
| Junior Pentester | Linux, Burp Suite, OWASP Top 10, Nmap, Active Directory | Auditoría de app web vulnerable, write-ups de máquinas y reporte técnico |
| Junior GRC Analyst | ISO 27001, NIST CSF, RGPD, Gestión de Riesgos, Evidencias | Matriz de riesgos, evaluación de proveedor SaaS y gap assessment normativo |
Plan de acción de 30 días si tu CV está vacío y checklist final #
- Semana 1: Elige tu rol (SOC, Pentest o GRC) y analiza 30 ofertas para extraer las 10 competencias más repetidas.
- Semana 2: Monta tu primer proyecto técnico de laboratorio y documenta cada paso con capturas y justificaciones.
- Semana 3: Desarrolla un segundo proyecto enfocado en otra área (análisis de red o desarrollo de políticas).
- Semana 4: Sube tus proyectos a GitHub, redacta el CV adaptado a una página y comienza a postularte.
Antes de enviar, revisa: ¿Se entiende mi rol objetivo en 5 segundos? ¿Los enlaces de GitHub y LinkedIn funcionan? ¿El archivo se llama nombre-apellido-cv.pdf? Si la respuesta es sí, tu candidatura está lista.
¿Preparado para impulsar tu candidatura con una base sólida?
Domina los fundamentos de redes, sistemas operativos y ciberdefensa con los cursos profesionales de Álvaro Chirou.
Cursos recomendados para potenciar tu CV
Formaciones técnicas prácticas para construir una base sólida y respaldar tus habilidades con proyectos reales.
Seguridad Informática para Principiantes: Empieza desde 0 Ya
Conceptos esenciales de redes, sistemas operativos, criptografía y ciberdefensa.
Ver curso
Fundamentos de Redes: Cómo se realizan las Comunicaciones
Domina el modelo OSI, TCP/IP, enrutamiento, DNS y protocolos clave para la ciberseguridad.
Ver curso
CompTIA Security+ SY0-701: Práctica + Examen Completo
El estándar internacional de ciberseguridad: amenazas, arquitectura de control y gestión de riesgos.
Ver curso
Prepara la Certificación EJPT v2, con práctica del Examen
Práctica real de hacking ético, escaneo, enumeración y explotación para la certificación junior.
Ver curso
Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.
Gobernanza de IT, Gestión de Riesgos y Cumplimiento Normativo. Perfil corporativo en alza.
Ver curso
Automatización de Ciberseguridad con n8n e IA: SIEM y SOAR
Automatiza playbooks de respuesta ante incidentes, triaje de alertas y enriquecimiento SOC.
Ver curso