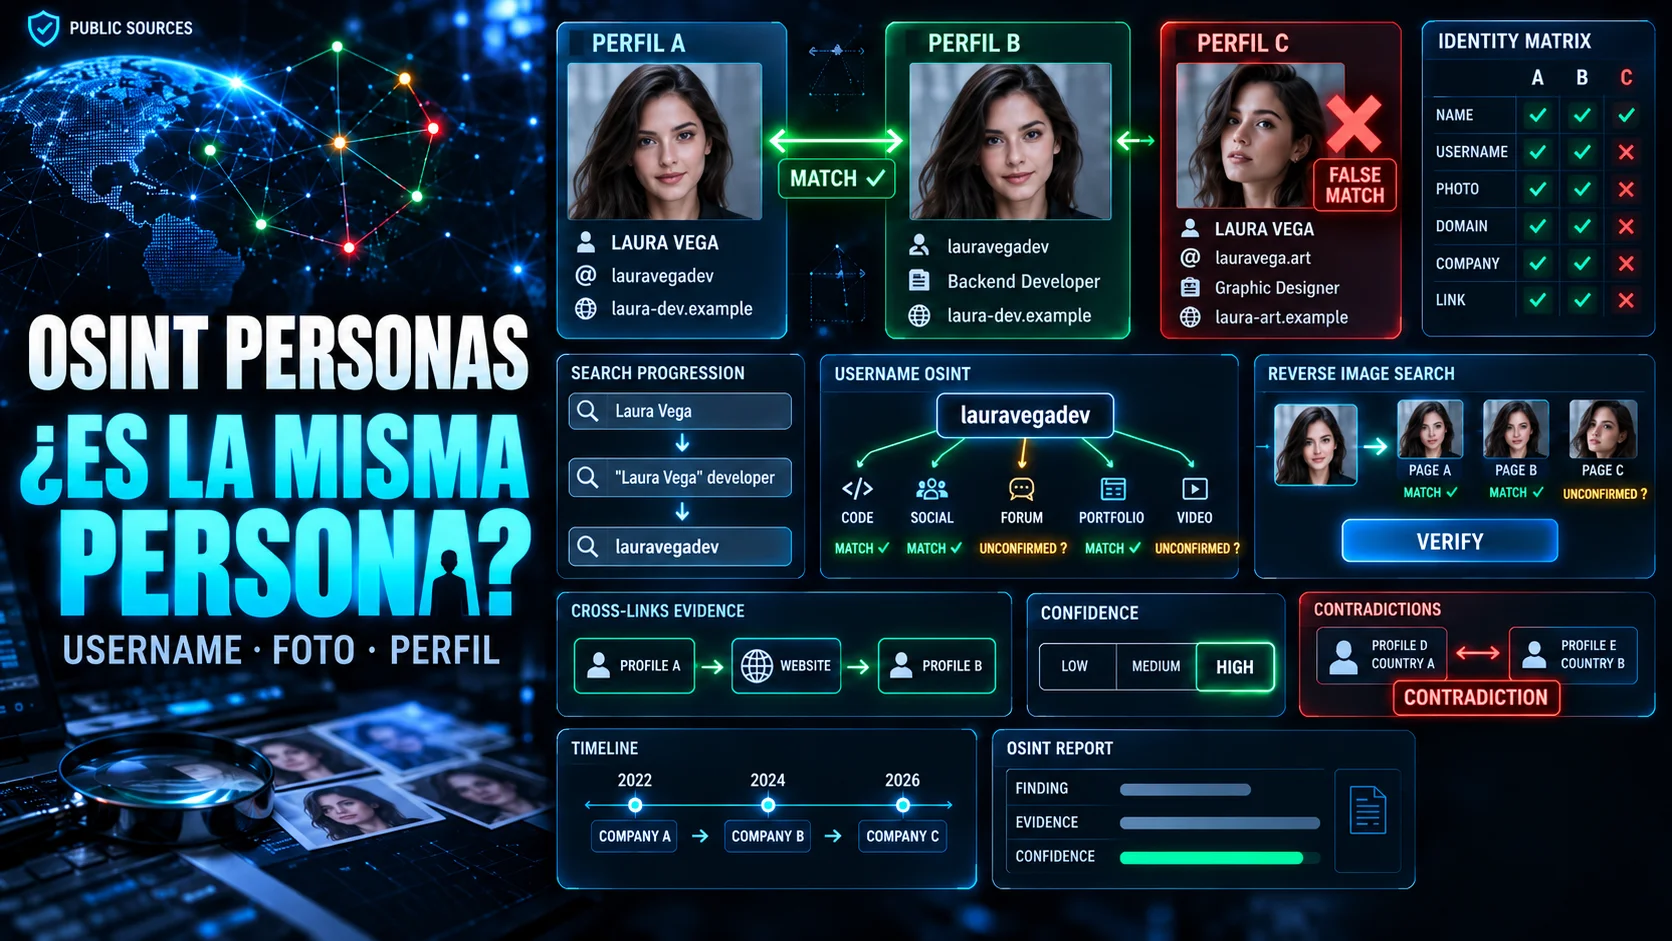
Buscar una persona en Internet parece sencillo #
Tienes un nombre cualquiera, por ejemplo Carlos Martínez. Lo escribes en el cuadro de texto de Google y de inmediato la pantalla se inunda de resultados: perfiles de LinkedIn, cuentas de Instagram, menciones en X (Twitter), proyectos en GitHub, recortes de noticias locales, documentos PDF en boletines oficiales y directorios telefónicos antiguos.
Y entonces surge el verdadero dilema técnico:
¿Cuál de todos esos resultados pertenece realmente a la persona que buscas?
Ésta es la frontera exacta que separa una simple acción casual de buscar respecto a un proceso estructurado de investigar:
BUSCAR
Introducir palabras clave y recopilar mecánicamente enlaces, asumiendo que cualquier coincidencia léxica representa al objetivo.
INVESTIGAR
Formular hipótesis comprobables, correlacionar identificadores únicos y verificar evidencias contrastadas para resolver una identidad.
El OSINT (Open Source Intelligence) sobre personas —conocido en la industria como People OSINT— no consiste en recopilar indiscriminadamente información personal de terceros. Consiste en responder una pregunta concreta mediante fuentes abiertas, públicas y legítimas, separando con rigor científico la simple coincidencia superficial de la confirmación de identidad.
En el terreno operativo, debemos interiorizar dos axiomas esenciales:
Mismo nombre ≠ Misma persona(los homónimos abundan por miles en cualquier idioma).Mismo username ≠ Misma persona(los apodos se reutilizan, se transfieren o se copian intencionalmente).
Una investigación profesional requiere una secuencia inquebrantable:
HIPÓTESIS ──▶ BÚSQUEDA ──▶ CORRELACIÓN ──▶ VERIFICACIÓN ──▶ NIVEL DE CONFIANZAEn esta guía aprenderás un método riguroso para investigar tu propia huella digital, identidades públicas, perfiles profesionales, casos de fraude, suplantaciones (impersonación), procesos de debida diligencia (due diligence), periodismo o investigaciones corporativas autorizadas sin degradar la disciplina de inteligencia en doxxing o intromisiones lesivas de la privacidad.
Respuesta rápida: secuencia metodológica para buscar una persona con OSINT #
Ante una investigación de identidad, nunca te lances a ejecutar herramientas automatizadas al azar. Sigue esta secuencia metodológica de nueve etapas:
Flujo de Trabajo Operativo de People OSINT
- 01. Definir la pregunta: Establece un objetivo acotado y verificable.
- 02. Recopilar identificadores conocidos: Nombre, apodo habitual, empresa, dominio personal o fotografía pública inicial.
- 03. Búsqueda estratégica en buscadores: Empleo de operadores avanzados y exclusiones léxicas.
- 04. Identificación de nombres de usuario: Rastreo de perfiles mediante herramientas como Sherlock y el dataset de WhatsMyName.
- 05. Análisis visual e imágenes: Búsqueda inversa con Google Lens y Bing Visual Search.
- 06. Contraste en fuentes profesionales y públicas: Validación de roles, proyectos y registros corporativos independientes.
- 07. Correlación cruzada: Descubrimiento de enlaces bidireccionales y entidades compartidas.
- 08. Verificación y refutación: Búsqueda intencional de contradicciones que falseen la hipótesis.
- 09. Documentación estructurada: Registro de evidencias, URLs originales y asignación del nivel de confianza.
La clave de la disciplina no es acumular doscientos enlaces en un archivo de texto. Es poder defender ante un comité técnico o cliente la siguiente pregunta:
¿Qué evidencia objetiva demuestra que estos resultados independientes pertenecen a la misma persona física o jurídica?
Qué es People OSINT y cómo delimitar su alcance #
Podemos definir People OSINT como la aplicación metodológica y sistemática de técnicas de recopilación sobre información de acceso público para investigar, atribuir o verificar una identidad digital.
Dentro del marco de la ciberseguridad profesional, la auditoría y el análisis de amenazas, sus aplicaciones legítimas incluyen:
- Verificación de perfiles profesionales: Comprobar credenciales técnicas de candidatos o proveedores críticos.
- Investigación de suplantación de identidad (impersonación): Rastrear perfiles falsos que se hacen pasar por directivos o marcas oficiales.
- Análisis de huella digital personal (Self-OSINT): Evaluar la exposición pública propia para proteger la privacidad individual.
- Comprobación de coherencia en identidades públicas: Detectar anomalías en perfiles corporativos o conferenciantes.
- Investigación de fraudes y estafas: Identificar redes de engaño en reclutamiento laboral falso o ingeniería social.
- Verificación periodística y de fuentes: Contrastar autores antes de publicar informaciones de alto impacto.
- Cyber Threat Intelligence (CTI): Identificar actores de amenaza que operan tras seudónimos conocidos en foros clandestinos (puedes complementar esta perspectiva con nuestra guía sobre OSINT en Dark Web y Threat Intelligence).
- Seguridad corporativa autorizada: Evaluaciones preventivas de ingeniería social autorizadas contractualmente.
Por contraposición deontológica y legal, esta disciplina jamás debe emplearse para:
- Acosar, hostigar o intimidar a personas en entornos físicos o digitales.
- Publicar direcciones residenciales, números telefónicos privados o ubicaciones en tiempo real (doxxing).
- Involucrar a familiares, menores de edad o personas ajenas a la pregunta investigativa.
- Vulnerar controles de acceso, eludir configuraciones de privacidad o suplantar identidades mediante engaños ilegítimos.
Principio de Minimización de Datos
Que un dato sea técnicamente accesible en Internet no implica en absoluto que deba ser recopilado. Aplica siempre una regla de oro: «¿Este dato específico es estrictamente necesario para responder la pregunta técnica planteada?». Si la respuesta es negativa, descártalo de inmediato de tu cuaderno de trabajo.
Empieza por una pregunta y diseña tu ficha inicial #
El error más común de los principiantes en inteligencia es arrancar con premisas ambiguas como: «Quiero saber todo lo que exista sobre esta persona». Un planteamiento sin fronteras consume semanas de esfuerzo estéril y genera cientos de falsos positivos.
Un analista profesional formula preguntas delimitadas y comprobables:
- «¿Este repositorio de GitHub pertenece al mismo profesional que figura como ponente en el congreso de ciberseguridad?»
- «¿La cuenta de LinkedIn que contacta a nuestros desarrolladores representa de forma legítima a la empresa que cita en su perfil?»
- «¿Qué activos públicos son localizables en la red a partir de mi alias habitual en foros técnicos?»
Construcción de la ficha inicial: separar lo conocido de lo desconocido
Antes de lanzar la primera consulta en un buscador, elabora una matriz de hechos conocidos (Known) frente a elementos no confirmados (Unknown):
| Campo de Identidad | Dato Inicial | Estado Metodológico |
|---|---|---|
| Nombre público | Carlos Martínez | Conocido (Punto de partida) |
| Username objetivo | carlosdev_sec | Conocido |
| Organización declarada | Empresa Demo S.A. | Conocido por declaración |
| Ubicación geográfica | Madrid (España) | Hipótesis pendiente de verificar |
| Perfil de GitHub | No localizado | Desconocido |
| Perfil de LinkedIn | No localizado | Desconocido |
| Dominio web personal | No localizado | Desconocido |
Regla de oro: Jamás anotes una hipótesis preliminar como un hecho
Si encuentras github.com/carlosdev compartiendo el mismo nombre de pila, tu cuaderno de notas no debe afirmar: «Hemos encontrado su cuenta de GitHub». Debe registrar con rigor: «Existe un perfil compatible con el nombre bajo estudio que requiere corroboración independiente». Esta distinción evita arrastrar sesgos durante todo el análisis.
El método de los tres estados y la escala de confianza #
Para no caer en la trampa de clasificar todo resultado como un «acierto», clasifica cada hallazgo bajo tres estados formales:
CONFIRMADO
Sustentado por enlaces cruzados explícitos, fuentes primarias independientes o validación corporativa directa.
PROBABLE
Múltiples indicios compatibles (biografía coherente, cronología armónica, fotografía idéntica) sin confirmación directa.
NO CONFIRMADO
Coincidencia aislada de nombre o alias común sin señales contextuales que la respalden.
Niveles de confianza analítica
- Bajo: Una única coincidencia débil (por ejemplo, encontrar el mismo nombre propio en un listado público de un curso online).
- Medio: Dos o tres señales compatibles pero no vinculadas de manera bidireccional (por ejemplo, mismo alias inusual y misma especialidad técnica).
- Alto: Múltiples señales independientes y congruentes articuladas en red (mismo username + misma foto de alta resolución + enlace a dominio personal en biografía + backlink desde dicho dominio hacia el perfil verificado).
Prioriza siempre la fuente primaria. Si una web de noticias afirma que un profesional trabaja en determinada institución, eso constituye una fuente secundaria. Si el portal corporativo oficial de la entidad publica su ficha en el directorio de empleados y enlaza a sus publicaciones académicas, dispones de una fuente primaria de máximo peso.
Paso 1: Búsqueda avanzada por nombre exacto y contexto #
El uso básico de un motor de búsqueda consiste en escribir términos sueltos. En People OSINT, recurrimos a operadores booleanos y directivas de filtrado para eliminar millones de resultados irrelevantes.
Búsqueda exacta con comillas
Encerrar un nombre completo entre comillas dobles obliga al motor a devolver únicamente páginas donde las palabras aparezcan en ese orden exacto y contiguo:
"Carlos Martínez"El problema de los nombres comunes y la inyección de contexto
Buscar un nombre frecuente como "José García" o "Juan Pérez" arrojará millones de coincidencias en cualquier país hispanohablante. Para transformar el ruido en inteligencia, complementa el nombre con entidades asociadas:
"José García" ciberseguridad
"José García" "Universidad de Granada"
"José García" "Certificación OSCP"
Filtrado con exclusiones (-)
Si los primeros resultados están copados por una figura pública dominante (por ejemplo, un deportista o político que comparte el mismo nombre), utiliza el operador de exclusión:
"José García" ciberseguridad -fútbol -jugador -clubRestricción a plataformas específicas mediante site:
El operador site: circunscribe la indexación al dominio o subdirectorio indicado:
site:github.com "Carlos Martínez"
site:linkedin.com/in "Carlos Martínez" ciberseguridad
site:medium.com "Carlos Martínez" malware
Nota técnica: Google advierte que el operador site: no siempre garantiza un inventario exhaustivo del 100% de páginas indexadas en un dominio; no aparecer en un site: no equivale a que el perfil no exista.
Búsqueda de documentos públicos con filetype:
Muchos rastros profesionales no están en blogs, sino en documentos técnicos, actas de congresos, programas de conferencias o memorias corporativas en formato PDF:
"Carlos Martínez" "análisis de malware" filetype:pdf
"Carlos Martínez" speaker conferencia filetype:pdf
Delimitación temporal con before: y after:
Para construir una cronología fidedigna y separar épocas laborales o estudiantiles pasadas de la actividad presente, Google soporta filtros temporales normalizados en formato ISO (AAAA-MM-DD):
"carlosmartinez_dev" before:2022-01-01
"Carlos Martínez" ciberseguridad after:2024-01-01
Construcción de cronologías
Si una fuente de 2021 sitúa al objetivo en una empresa de desarrollo web, y un perfil de 2026 lo sitúa como especialista en seguridad en la nube, los datos no se contradicen: reflejan la evolución natural de su trayectoria profesional. Fechar con precisión cada hallazgo es mandatorio.
Paso 2: Username OSINT, reutilización y herramientas clave #
A diferencia de los nombres reales, los nombres de usuario (usernames o handles) suelen tener una variabilidad léxica mucho más amplia y particular. Un alias como carlossec o zerofrost92 puede aparecer disperso en repositorios de código, comunidades técnicas, redes sociales, plataformas de mensajería y foros temáticos.
El peligro del username reuse (reutilización de alias)
Encontrar un mismo nombre de usuario en dos plataformas web distintas puede explicarse por cinco causas diferentes:
- Es la misma persona física controlando ambas cuentas.
- Son dos individuos totalmente desconectados entre sí que eligieron el mismo alias de forma independiente.
- Es un alias excesivamente común o genérico (como
carlos123oshadow). - Una cuenta antigua fue abandonada o eliminada y la plataforma permitió que un tercero se registrase con el mismo apodo.
- Existe una campaña activa de suplantación malintencionada (impersonación).
Por tanto: un match de username es una pista (lead), no una confirmación de identidad.
Sherlock: rastreo masivo de perfiles públicos
Uno de los proyectos de código abierto más utilizados en la industria para comprobar la disponibilidad de un alias en cientos de plataformas es Sherlock (distribuido bajo la versión 0.16.x). La herramienta evalúa patrones conocidos de URL para verificar si el perfil arroja una respuesta positiva en cada servicio.
# Ejecución estándar de Sherlock sobre un alias de prueba
sherlock usuario_demo

# Búsqueda guardando los resultados en formato JSON estructurado
sherlock usuario_demo --output resultados_demo.json --timeout 5
Por qué un informe de Sherlock no confirma identidades
Sherlock trabaja enviando peticiones HTTP y analizando si el servidor responde con un código de éxito (HTTP 200) o con el texto esperado de existencia. Muchos sitios web modernos devuelven HTTP 200 independientemente de si la cuenta existe (redirigiendo a una página de bienvenida genérica), lo que produce falsos positivos. Otros portales bloquean peticiones automatizadas por cabeceras o Cloudflare, arrojando falsos negativos. Cada línea de Sherlock exige verificación visual y forense.
WhatsMyName: el dataset comunitario de referencia
El proyecto WhatsMyName mantiene un repositorio abierto con un catálogo riguroso de más de 700 plataformas web. Cada entrada especifica la URL de consulta, el código de estado esperado y cadenas de caracteres concretas para validar con certeza si el perfil existe o si la cuenta está inactiva.
El flujo combinado de trabajo
USERNAME ──▶ SHERLOCK + WHATSMYNAME ──▶ LISTA DE CANDIDATOS ──▶ AUDITORÍA MANUALNunca presentes a un cliente o juzgado una lista bruta con 80 URLs encontradas. Selecciona los candidatos viables y comprueba manualmente avatares, biografías, enlaces salientes, estilo de redacción y fechas de registro.
Ponderación por singularidad del alias
No todos los alias aportan el mismo peso probatorio:
alex88: Valor probatorio casi nulo; cientos de personas nacidas en 1988 o aficionados al número 88 lo eligen cada año.krypton_valkyrie_808: Singularidad muy alta; la probabilidad estadística de que dos personas no relacionadas creen dicho identificador disminuye exponencialmente, aunque sigue requiriendo confirmación.
Paso 3: Extracción de entidades en biografías públicas y dominios #
Las biografías (bios) de redes profesionales y perfiles técnicos son depósitos densos de información estructurada no declarada formalmente. Analiza cada línea buscando tres clases de entidades:
BIO ANALIZADA:
"Senior Pentester @ InnoSec | Madrid, Spain | Author at example-security.dev | OSCP/CISSP"

ENTIDADES EXTRAÍDAS:
├── Rol profesional: Especialista en pruebas de intrusión (Pentesting)
├── Organización: InnoSec
├── Ubicación declarada: Madrid, España
├── Dominio personal/blog: example-security.dev
└── Certificaciones: OSCP, CISSP
El dominio personal como ancla de identidad
Si la cuenta de GitHub de un desarrollador incluye en su campo web example-security.dev, y un perfil verificado de LinkedIn también lista example-security.dev como sitio personal, hemos obtenido un puente de identidad independiente mucho más confiable que un simple nombre de usuario compartido.
Enlaces cruzados (Cross-linking) y backlinks inversos
El estándar de oro en resolución de identidades online es el enlace bidireccional:
Perfil Social A (GitHub) ────── enriquece y enlaza ──────▶ Dominio Web Personal
         ▲                                                            │
         │                                                            │
         └───────────── enlaza de vuelta en el footer ────────────────┘
Cuando el perfil A referencia al dominio B, y el dominio B referencia explícitamente al perfil A (junto a otros perfiles profesionales), la probabilidad de suplantación disminuye de forma drástica.
Paso 4: Búsqueda inversa de imágenes y análisis visual #
Muchas personas reutilizan su fotografía de perfil o retrato corporativo (headshot) en diversas plataformas. El análisis visual permite descubrir vínculos insospechados entre cuentas que no comparten el mismo nombre de usuario.
Google Lens y Bing Visual Search
- Google Lens: Permite arrastrar una imagen o seleccionar una región específica mediante un cuadro delimitador. Su red neuronal detecta tanto copias exactas como imágenes con alteraciones leves de brillo, resolución o recorte.
- Bing Visual Search: Destaca en la búsqueda de rostros y objetos dentro de bases de datos empresariales e institucionales indexadas en el ecosistema de Microsoft.
Técnica de recorte focalizado
Si una fotografía de perfil contiene un fondo llamativo (un monumento, una sala de conferencias con logotipos o texto publicitario), el motor puede priorizar la coincidencia del fondo sobre la persona. Emplea la herramienta de recorte de Google Lens para aislar estrictamente el rostro y suprimir el ruido circundante.
Advertencia analítica: Mismo rostro ≠ Mismo usuario confirmado. Una imagen puede haber sido sustraída por un bot de spam, utilizada en una campaña de suplantación amorosa (catfishing), pertenecer a un banco de imágenes de stock gratuito o ser un rostro sintético generado mediante redes generativas antagónicas (GANs / StyleGAN).
Paso 5: Análisis técnico de páginas y blogs personales #
Cuando localices el sitio web personal de un objetivo, no te limites a leer el último artículo publicado. Examina la arquitectura estructural de la web:
- Sección About / Sobre mí: Suele contener la cronología vital más detallada y sincera escrita por la propia persona.
- Enlaces sociales en el pie de página (Footer) y Header: Revelan qué perfiles son reconocidos oficialmente por el autor como auténticos.
- Sección de contacto y clave PGP: La presencia de una huella digital PGP pública o un archivo
security.txtfirmado aporta una prueba criptográfica irrebatible de identidad. - Búsqueda interna de huellas antiguas: Utiliza operadores para desenterrar artículos desactualizados donde el autor pudo utilizar un alias previo:
site:example-security.dev "antiguo_alias" OR "contacto" OR "CV"
Paso 6: Validación corporativa y contraste institucional #
Cualquier usuario puede registrarse en una red social y escribir en su biografía: «Chief Information Security Officer en Banco Multinacional». La autoafirmación no constituye prueba técnica alguna.
Para verificar si la afirmación es fidedigna, busca fuentes independientes corporativas:
# Buscar en el sitio corporativo oficial de la entidad
site:banco-ejemplo.com "Nombre Apellido"
site:banco-ejemplo.com/noticias "Nombre Apellido"
site:banco-ejemplo.com filetype:pdf "Nombre Apellido"
Si la web oficial de la empresa cuenta con un organigrama público, una nota de prensa firmada o un informe de sostenibilidad que cite al empleado con su cargo exacto, habrás cruzado con éxito la autoafirmación con una confirmación institucional de alta fiabilidad.
Paso 7: GitHub como fuente de identidad profesional y técnica #
En el ámbito tecnológico, de desarrollo de software y ciberseguridad, GitHub es uno de los recursos OSINT más valiosos del planeta:
- Metadatos del perfil: Biografía, ubicación, compañía asignada, sitio web y perfiles sociales vinculados.
- Organizaciones públicas: Muestran si el usuario pertenece formalmente a grupos de código abierto corporativos.
- Repositorios y aportaciones: Permiten distinguir entre homónimos según su especialidad tecnológica (por ejemplo, descartar a un diseñador front-end cuando buscas a un investigador de kernels de Linux).
- Historial de commits públicos: El historial de cambios en repositorios públicos puede contener direcciones de correo corporativas utilizadas para firmar contribuciones en Git:
# Ver autoría y correos en commits públicos de un repositorio git clonado
git log -n 5 --pretty=format:"%h - %an <%ae> : %s"
No sobreinterpretar contribuciones esporádicas
Haber enviado un parche aceptado a un proyecto de código abierto de Microsoft o Google no significa ser empleado de esas compañías. Comprueba si el usuario forma parte de la organización institucional oficial o si se trató de una aportación comunitaria externa.
Paso 8: Búsqueda de frases distintivas y huella de estilo #
Muchas personas diseñan un lema profesional o una frase descriptiva que copian textualmente en cada perfil que abren en la red. Supongamos que lees en un perfil:
«Defending infrastructures and analyzing packets one byte at a time»
Introduce esa cadena textual completa entre comillas en el motor de búsqueda:
"Defending infrastructures and analyzing packets one byte at a time"Con frecuencia, este rastreo descubre cuentas en foros de nicho, perfiles en plataformas de juego o registros comunitarios donde el usuario no utilizó su nombre ni su correo principal, pero reutilizó mecánicamente la misma frase de cabecera.
Paso 9: Correos electrónicos y auditoría de brechas con HIBP #
En el marco de auditorías de huella digital propia (Self-OSINT) o en investigaciones corporativas de Threat Intelligence expresamente autorizadas, evaluar la presencia de un correo en filtraciones de datos pasadas ayuda a medir la exposición histórica de una identidad.
Have I Been Pwned (HIBP)
El servicio de referencia mundial gestionado por Troy Hunt recopila metadatos de brechas públicas masivas. Introducir una dirección corporativa o personal en HIBP permite conocer qué servicios se vieron afectados y qué categorías de datos fueron vulneradas (contraseñas hasheadas, teléfonos, direcciones postales).
Interpretación técnica correcta de un resultado en HIBP
Que un correo figure en la filtración histórica de LinkedIn o Adobe de 2012 o 2016 no demuestra que su contraseña actual esté comprometida. Indica únicamente que el usuario poseía una cuenta activa en esa fecha y que determinados datos fueron expuestos en ese incidente. Trátalo como una señal histórica de presencia digital, nunca como un vector de intrusión automática.
Medidas preventivas inmediatas si tu correo personal aparece comprometido
- Reemplaza cualquier contraseña que pudiera haber sido reciclada en otros servicios.
- Activa la autenticación en dos factores (MFA) basada en aplicaciones TOTP o llaves FIDO2 de hardware.
- Adopta un gestor de contraseñas para garantizar credenciales únicas y robustas por servicio.
Paso 10: Historial web, Wayback Machine y etiquetado temporal #
Internet cambia continuamente. Las páginas de biografía se reescriben, los blogs personales eliminan entradas antiguas y las cuentas de redes sociales cambian de nombre. Recurrir a archivos históricos como Wayback Machine (de Internet Archive) o archive.today permite auditar cómo lucía un perfil años atrás.
Aplica siempre la regla del etiquetado cronológico estricto. Nunca redactes un perfil mezclando datos sincrónicamente:
| Año Registrado | Fuente / Archivo | Dato Verificado |
|---|---|---|
| 2019 | Wayback Machine (Blog personal) | Estudiante de Grado en Ingeniería Informática en Valencia. |
| 2022 | Repositorio GitHub público | Contribuciones en proyectos de Python y residencia en Madrid. |
| 2026 | Directorio corporativo oficial | Analista SOC sénior en entidad bancaria internacional. |
Paso 11: Construcción de una Matriz de Identidad y Ponderación de Señales #
La herramienta analítica más potente de todo el proceso es la matriz de resolución de identidad. Supongamos que has recopilado tres perfiles que afirman llamarse Carlos Martínez:
| Señal Evidencial | Perfil A (GitHub) | Perfil B (LinkedIn) | Perfil C (Twitter/X) |
|---|---|---|---|
| Nombre completo coincidente | ✓ (Carlos Martínez) | ✓ (Carlos Martínez) | ✓ (Carlos Martínez) |
| Username idéntico o derivado | ✓ (carlosdev_sec) |
✓ (carlosdev-sec) |
✗ (carlos_runner99) |
| Fotografía facial coincidente | ✓ (Retrato con gafas) | ✓ (Mismo retrato) | ✗ (Foto de paisaje) |
| Enlace a dominio personal | ✓ (carlos-sec.dev) |
✓ (carlos-sec.dev) |
✗ (Ninguno) |
| Empresa declarada coherente | ✓ (InnoSec) | ✓ (InnoSec) | ✗ (Club de Atletismo) |
| Enlaces cruzados bidireccionales | ✓ (Enlaza LinkedIn y Web) | ✓ (Enlaza Web) | ✗ (Sin enlaces) |
La matriz revela de inmediato que Perfil A y Perfil B están sólidamente vinculados a la misma persona física, mientras que el Perfil C es un homónimo totalmente ajeno que debe ser excluido formalmente del informe.
Scoring conceptual de evidencias
Para obligar a tu cerebro a evaluar con objetividad la fuerza de cada señal, puedes emplear una escala de ponderación orientativa:
| Naturaleza de la Evidencia | Peso Relativo (1-5) | Justificación Analítica |
|---|---|---|
| Mismo nombre común | 1 / 5 | Baja especificidad; altísima probabilidad de homonimia casual. |
| Mismo nombre poco frecuente | 2 / 5 | Aumenta la especificidad pero requiere confirmación contextual. |
| Mismo username inusual | 3 / 5 | Fuerte indicio inicial de intencionalidad o reutilización de cuenta. |
| Misma fotografía facial exacta | 3 / 5 | Indicio elevado, sujeto a comprobación de posible suplantación. |
| Mismo dominio web personal en biografía | 4 / 5 | Puente de identidad robusto controlado por el objetivo. |
| Enlace cruzado explícito bidireccional | 5 / 5 | Prueba técnica contundente de control compartido de ambas cuentas. |
| Validación corporativa institucional oficial | 5 / 5 | Fuente primaria externa independiente de máxima autoridad. |
Cómo combatir el sesgo de confirmación (Confirmation Bias)
El analista aficionado busca únicamente datos que demuestren que dos cuentas son la misma persona. El analista sénior intenta activamente demostrar que su hipótesis es falsa buscando contradicciones (diferencias de idiomas, formación discordante, presencia simultánea en eventos a miles de kilómetros de distancia). Si la hipótesis resiste tus propios intentos de refutarla, tu nivel de confianza analítica será inexpugnable.
Paso 12: Registro de fuentes, cadena de custodia y plantilla de informe #
Una conclusión de inteligencia sin soporte documental no tiene validez legal ni técnica. Para cada hallazgo debes registrar:
- URL original exacta: Dónde se localizó el recurso.
- Fecha y hora de captura (UTC): Dado que la web es efímera.
- Copia o captura de pantalla con hash criptográfico: Si el caso puede derivar en un proceso legal o peritaje judicial.
- Distinción entre dato fáctico e inferencia:
- Dato: «El perfil de GitHub lista el dominio
carlos-sec.dev». - Dato: «El dominio
carlos-sec.devenlaza al perfil de LinkedInin/carlosmartinez». - Inferencia del analista: «Ambas cuentas corresponden con alta probabilidad al mismo titular».
- Dato: «El perfil de GitHub lista el dominio
Plantilla estandarizada de notas de investigación OSINT
======================================================================
FICHA DE RESOLUCIÓN DE IDENTIDAD - ACHIROU OSINT LABS
======================================================================
OBJETIVO:
Determinar si el perfil de GitHub "carlosdev_sec" y la cuenta de X
"carlosdev_sec" pertenecen a la misma identidad física.

FUENTE 1 (GitHub):
- URL: https://github.com/carlosdev_sec
- Fecha de captura: 2026-09-06T10:15:00Z
- Hallazgo: Lista "carlos-sec.dev" en su bio y empresa "InnoSec".

FUENTE 2 (Sitio Web Personal):
- URL: https://carlos-sec.dev/about/
- Fecha de captura: 2026-09-06T10:18:00Z
- Hallazgo: Enlaza formalmente al GitHub "carlosdev_sec" y a X "carlosdev_sec".

FUENTE 3 (Directorio Corporativo InnoSec):
- URL: https://innosec.example.com/team/carlos-martinez/
- Fecha de captura: 2026-09-06T10:22:00Z
- Hallazgo: Confirma a Carlos Martínez como Lead Pentester y cita "carlos-sec.dev".

CONTRADICCIONES DETECTADAS:
Ninguna tras cotejar fechas y ubicaciones geográficas declaradas.

NIVEL DE CONFIANZA:
ALTO (Respaldado por enlaces bidireccionales y confirmación institucional).

CONCLUSIÓN:
Con alta confianza, ambas cuentas son operadas por el mismo profesional.
======================================================================
Casos prácticos de estudio: atribución exitosa frente a falsa correlación #
Caso 1: Resolución de identidad positiva (Caso Laura Vega)
Tomemos un objetivo de laboratorio ficticio denominado Laura Vega, del que se conoce su alias de desarrollo lauravegadev:
- Fase 1: Búsqueda de
"Laura Vega" developeren Google. Aparecen más de 40 personas distintas con ese nombre. Ruido elevado sin valor. - Fase 2: Búsqueda del alias exacto
"lauravegadev". Aparecen tres resultados contundentes: un perfil en GitHub, un usuario en un foro de programación y una web personal bajo el dominiolauravega.dev. - Fase 3: Ejecución de Sherlock y WhatsMyName sobre
lauravegadev. Localizan perfiles en dos plataformas adicionales que quedan catalogados provisionalmente como leads pendientes de corroboración. - Fase 4: Inspección del GitHub
lauravegadev. La biografía especifica: «Backend developer en Python & Go · Madrid · lauravega.dev». - Fase 5: Inspección del dominio personal
lauravega.dev. El pie de página enlaza directamente a su cuenta de GitHub y a su perfil profesional de LinkedIn. Se produce un enlace cruzado bidireccional. - Fase 6: Búsqueda visual en Google Lens del retrato de su web. La fotografía aparece indexada en el programa de una conferencia técnica de ciberseguridad celebrada en 2025.
- Fase 7: Inspección del programa de la conferencia. La ficha de ponente incluye la foto, el nombre Laura Vega y el enlace a
lauravega.devcomo referencia técnica.
Dictamen pericial: Nivel de confianza: ALTO. La concurrencia de alias distintivo, dominio web personal enlazado de vuelta, retrato idéntico y respaldo independiente de una conferencia consolidan una atribución irrefutable.
Caso 2: Falsa coincidencia y descarte analítico (Caso CarlosDev)
En una auditoría se investiga el identificador CarlosDev. Una herramienta automatizada arroja 35 coincidencias en diversos servicios web.
Al auditar manualmente cada candidato:
- La cuenta A publica exclusivamente en idioma portugués desde São Paulo.
- La cuenta B pertenece a un ilustrador gráfico de Canadá registrado en 2011.
- La cuenta C utiliza un correo de contacto desechable y publica ofertas de criptomonedas sospechosas.
- Ninguna de las cuentas enlaza a las demás ni comparte patrones de avatar o estilo.
Dictamen pericial: Descartado / Evidencia insuficiente. El alias es genérico. El analista descarta la unificación de cuentas y documenta que no existe relación demostrable entre los perfiles analizados. Saber decir «no existe evidencia» es la marca distintiva de un profesional honesto.
People OSINT en Blue Team: suplantación de ejecutivos y reclutadores falsos #
En el equipo defensivo (Ruta Blue Team), People OSINT es una disciplina fundamental para neutralizar ataques de ingeniería social, fraudes del CEO (Business Email Compromise) y campañas de perfiles falsos de recursos humanos dirigidas a empleados clave.
Vector de Ataque: El falso reclutador corporativo
Un actor de amenaza crea una cuenta en LinkedIn llamada EmpresaX Talent Acquisition y contacta a ingenieros para enviarles ofertas de empleo con supuestos formularios que en realidad descargan troyanos de acceso remoto (RATs).
Protocolo de verificación defensiva People OSINT:
- Dominio del correo remitente: ¿Escribe desde un buzón oficial autenticado con SPF, DKIM y DMARC (
@empresa.com) o desde un servicio público gratuito (gmail.com) o dominio similar (typosquatting)? - Análisis visual del avatar: ¿El rostro del reclutador existe en Google Lens vinculado a perfiles de modelos o exhibe artefactos de generación sintética por IA (ojos asimétricos, fondos borrosos sin coherencia)?
- Antigüedad del perfil: ¿La cuenta fue creada hace escasas semanas sin conexiones compartidas en la industria?
- Validación interna: Consulta al departamento de gestión de personas oficial para corroborar si el individuo está contratado en nómina.
5 Laboratorios de Self-OSINT para auditar tu propia huella digital #
El entorno más ético, seguro y didáctico para ejercitar las competencias de People OSINT es auditarte a ti mismo. Realiza estos cinco laboratorios prácticos paso a paso:
Laboratorio 1: Tu nombre completo en la red
Ejecuta en Google búsquedas exactas combinando tu nombre con tu ciudad, centro de estudios o trabajo actual:
"Tu Nombre Apellido"
"Tu Nombre Apellido" "Tu Ciudad"
"Tu Nombre Apellido" filetype:pdf
Clasifica los resultados en tres columnas: [ES MI IDENTIDAD], [HOMÓNIMO AJENO], [DUDOSO]. Descubrirás inmediatamente el reto real de la identity resolution.
Laboratorio 2: Tus nombres de usuario habituales
Ejecuta Sherlock o consulta WhatsMyName sobre tu alias favorito en foros y videojuegos. Localiza cuentas olvidadas en plataformas que abriste hace una década y que siguen exponiendo datos de tu adolescencia.
Laboratorio 3: Tu fotografía de perfil oficial
Descarga la imagen que utilizas en tu mensajería o redes y pásala por Google Lens y Bing Visual Search. Comprueba si terceros la han empleado sin tu consentimiento o en qué páginas públicas continúa indexada.
Laboratorio 4: Auditoría de correos en Have I Been Pwned
Introduce tus cuentas de correo en HIBP. Si figuran en filtraciones antiguas, audita si las contraseñas asociadas siguen siendo utilizadas en otros portales y activa autenticación multifactor inmediata.
Laboratorio 5: Eliminación de exposición innecesaria (Data Minimization)
Revisa las biografías de tus redes activas y elimina números de teléfono, localizaciones precisas o enlaces a servicios personales que no aportan valor profesional. El mejor ejercicio de OSINT concluye siempre reduciendo la superficie de ataque.
Modelado en grafos de identidad y límites de la automatización #
Para no perderte en investigaciones complejas, conceptualiza tu investigación como un grafo relacional de entidades:
            [ PERSONA FÍSICA ]
                   │
         ┌─────────┴─────────┐
         ▼                   ▼
    [ CUENTA GITHUB ]   [ CUENTA X ]
         │                   │
         └─────────┬─────────┘
                   ▼
         [ DOMINIO PERSONAL ]
                   │
                   ▼
         [ ORGANIZACIÓN REAL ]
Nunca confundas una entidad con otra: una persona física no es una cuenta; una cuenta no es un correo electrónico; un correo no es un dominio. Cada arista que une dos nodos en el grafo requiere una evidencia explícita contrastable.
Por qué las herramientas automáticas fallan en People OSINT
Muchas utilidades automáticas se limitan a consultar si una URL devuelve el código HTTP 200. Sin embargo, si una red social cambia su esquema de URLs de sitio.com/usuario a sitio.com/u/usuario, el script puede fallar por completo o generar cientos de alertas falsas. Ningún software sustituye el criterio analítico y la verificación forense del investigador.
Uso de Inteligencia Artificial como analista auxiliar en People OSINT #
Los modelos de lenguaje (LLMs) son extraordinarios para acelerar tareas analíticas rutinarias, siempre y cuando jamás delegues en ellos la conclusión final de atribución de identidad.
Funciones legítimas donde la IA aporta valor
- Resumir biografías extensas y estructurar entidades clave en tablas normalizadas.
- Construir cronologías ordenadas a partir de fragmentos desordenados de texto.
- Detectar posibles incoherencias lógicas o contradicciones entre dos testimonios públicos.
Riesgo de alucinación y refuerzo de sesgos
Si proporcionas a una IA dos perfiles con nombres parecidos y preguntas: «¿Son la misma persona?», el modelo tenderá por diseño generativo a buscar similitudes forzadas y afirmar que sí. Emplea siempre un prompt analítico con restricciones estrictas de refutación:
PROMPT RECOMENDADO:
"Compara exclusivamente los datos fácticos aportados en el Perfil A y el Perfil B.
Enumera en una tabla:
1. Coincidencias exactas verificables.
2. Contradicciones temporales, geográficas o profesionales.
3. Datos insuficientes o desconocidos.
Bajo ninguna circunstancia concluyas que representan a la misma persona física
a menos que exista un enlace cruzado explícito o un identificador único irrefutable."
10 Errores críticos que debes evitar en People OSINT #
Decálogo de Errores Metodológicos
- 01. Homonimia no evaluada: Asumir que compartir nombre propio demuestra identidad común.
- 02. Confusión de username: Tratar la coincidencia de un alias genérico como prueba definitiva.
- 03. Sesgo de confirmación exclusivo: Buscar únicamente pistas que confirmen tu sospecha ignorando las objeciones.
- 04. Amnesia temporal: Mezclar datos de distintas épocas sin fechar rigurosamente la cronología.
- 05. Fe ciega en una herramienta: Asumir que la salida por consola de un script equivale a la verdad fáctica.
- 06. Sobreinterpretación visual: Tratar una coincidencia facial sin considerar el robo de imágenes o el uso de bancos de fotos.
- 07. Síndrome del acumulador: Recopilar gigabytes de información irrelevante que nada aportan a la pregunta de investigación.
- 08. Conclusiones sin rastro documental: Emitir veredictos sin registrar las URLs originales y capturas de respaldo.
- 09. Confusión entre cuenta y titular: Olvidar que una cuenta puede ser compartida, corporativa o automatizada mediante bots.
- 10. Ausencia de graduación de confianza: Presentar meras sospechas o probabilidades débiles bajo el manto de certezas absolutas.
Preguntas Frecuentes sobre People OSINT (FAQ) #
¿Qué es People OSINT?
Es la utilización de fuentes abiertas y públicas para investigar o verificar una identidad dentro de un objetivo legítimo como self-audit, fraude, due diligence, threat intelligence, periodismo o seguridad.
¿Cómo buscar una persona en Google?
Empieza con su nombre entre comillas y añade contexto verificable como empresa, profesión o dominio. Google mantiene operadores como comillas, site:, -, before:, after: y filetype: para refinar resultados.
¿Cómo buscar un username en Internet?
Puedes utilizar buscadores y herramientas como Sherlock o datasets y utilidades basadas en WhatsMyName para localizar posibles perfiles públicos. Cada resultado debe verificarse manualmente.
¿Qué es Sherlock OSINT?
Es una herramienta de código abierto que comprueba nombres de usuario en cientos de redes y servicios públicos. No determina por sí sola si todas las cuentas encontradas pertenecen a la misma persona.
¿Qué es WhatsMyName?
Es un proyecto comunitario que mantiene un dataset de más de 700 sitios web para comprobar la existencia de nombres de usuario públicos con patrones de respuesta validados, sirviendo de base para múltiples herramientas OSINT.
¿Mismo username significa misma persona?
No. Es una señal preliminar que debe correlacionarse con otras evidencias independientes como enlaces cruzados, dominio personal, fotografía, biografía, organización y cronología coherente.
¿Puedo buscar una persona mediante una fotografía?
Google Lens y Bing Visual Search permiten encontrar imágenes relacionadas y portales que utilizan la imagen. Los resultados requieren verificación manual porque una coincidencia visual no garantiza identidad.
¿Cómo puedo comprobar mi propia huella digital?
Busca tu nombre, usernames, imágenes públicas, dominios y cuentas antiguas. También puedes comprobar tus direcciones de correo en Have I Been Pwned para detectar exposiciones en brechas públicas conocidas.
¿OSINT de personas es legal?
Depende de la jurisdicción, finalidad, fuentes empleadas y tratamiento de los datos. Trabajar con información pública no exime del cumplimiento de las normativas de protección de datos personales (como el RGPD europeo). Mantén siempre una finalidad legítima y minimiza los datos tratados.
¿Cuál es la mejor herramienta para buscar personas?
No existe una herramienta única y mágica. Los buscadores web son ideales para el descubrimiento inicial, Sherlock y WhatsMyName para usernames, y los motores visuales para imágenes. La parte decisiva recae siempre en la correlación analítica y la verificación metódica.
¿Cómo sé si dos perfiles pertenecen a la misma persona?
Busca varias señales independientes y congruentes: username distintivo, dominio personal compartido, enlaces cruzados directos, organización corroborada, fotografía, publicaciones técnicas y cronología armónica, refutando activamente cualquier contradicción.
Conclusión: Buscar personas es fácil; demostrar identidad es la verdadera disciplina técnica
Cualquier persona sin formación técnica puede ejecutar sherlock usuario en una terminal y obtener cincuenta enlaces en pocos segundos. Pero eso no es inteligencia: es simple recolección mecánica.
La diferencia entre un acumulador de enlaces y un verdadero analista de ciberseguridad se resume en esta distinción:
- El recopilador dice: «He encontrado 42 cuentas en Internet».
- El analista de inteligencia dice: «Con un alto nivel de confianza, los perfiles de GitHub y LinkedIn corresponden a la misma identidad física investigada, fundamentado en enlaces cruzados bidireccionales, un dominio web compartido y confirmación institucional oficial; otros 18 resultados fueron formalmente descartados como falsos positivos».
Esta guía complementa de forma natural nuestro artículo pilar sobre OSINT: qué es, para qué sirve y cómo empezar desde cero, que cubre el ciclo de inteligencia completo; mientras que aquí profundizamos específicamente en la resolución de identidad, usernames y huella digital. Asimismo, para auditar la superficie técnica y los activos digitales de una organización, consulta nuestra guía sobre OSINT de IP, dominios e infraestructura (Shodan, Censys y DNS); y si deseas aplicar estas técnicas en investigaciones defensivas o análisis forense multimedia, te recomendamos consultar nuestras guías sobre OSINT para vídeos y análisis forense y nuestra recopilación de las 50 mejores herramientas de hacking ético y pentesting, así como nuestra guía sobre cómo empezar en ciberseguridad desde cero.
Para aprender ciberseguridad de forma integral con orientación profesional, explora nuestras rutas estructuradas en la Ruta Red Team de Achirou y la Ruta Blue Team de Achirou.