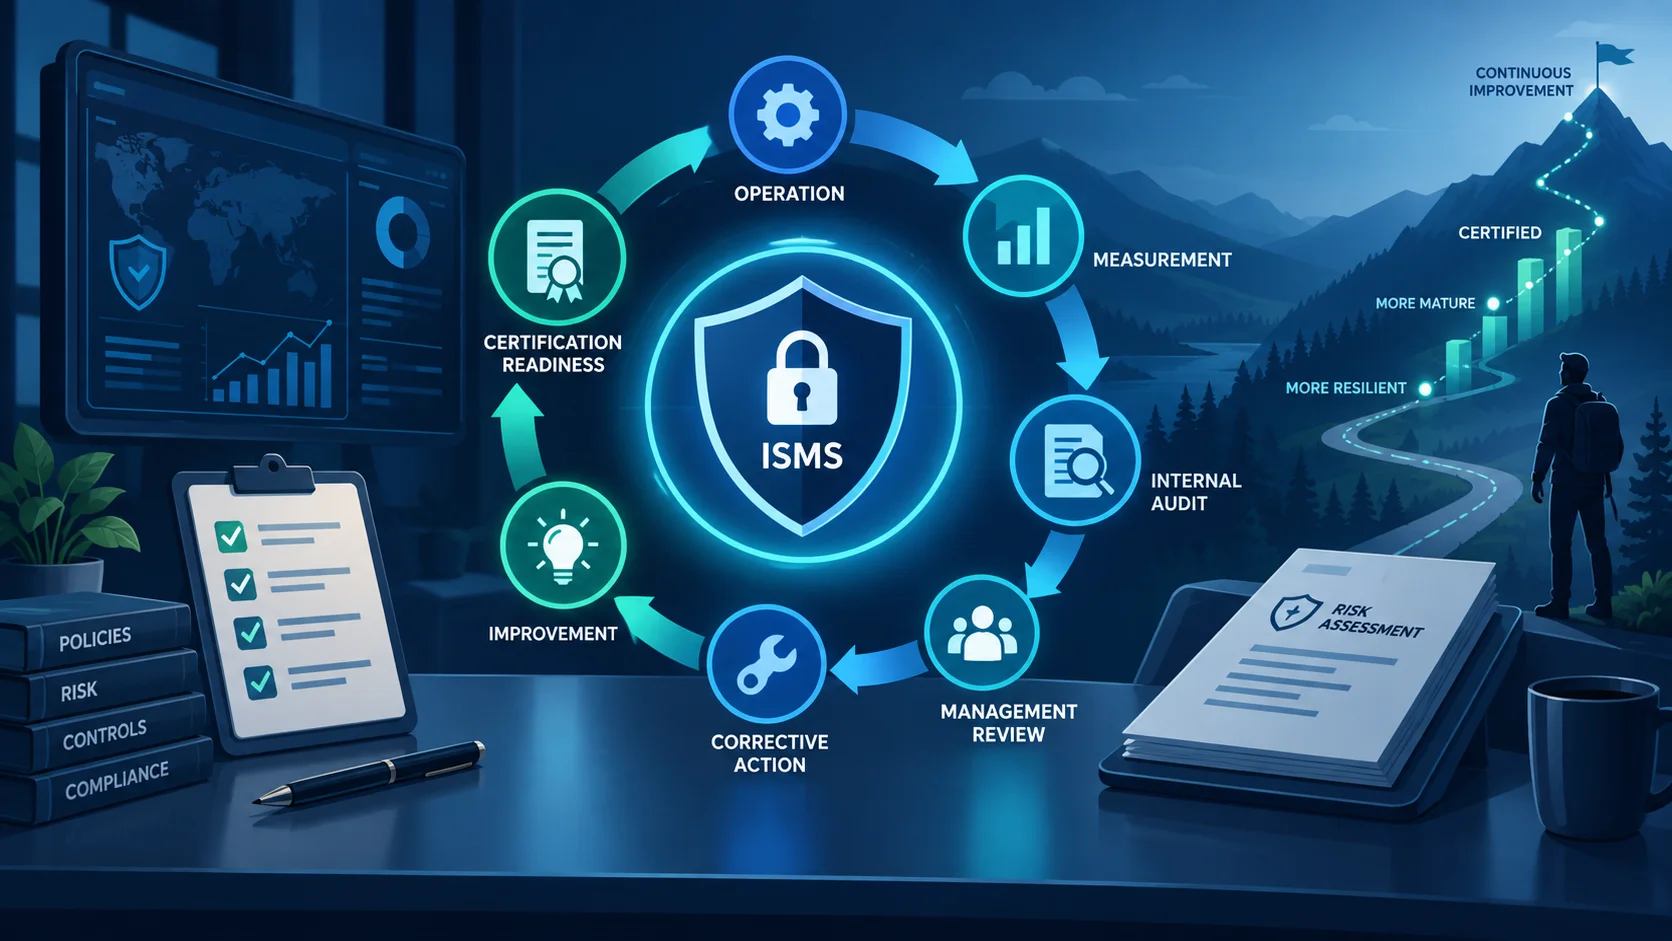
Para muchas organizaciones, obtener la certificación ISO/IEC 27001 parece la meta final del viaje. Sin embargo, en el mundo real de la ciberseguridad y el gobierno corporativo, la certificación no es el destino definitivo: es únicamente la validación formal de que el sistema de gestión ha alcanzado un nivel operativo verificable.
En este artículo final de nuestra serie editorial completamos el ciclo de vida del Sistema de Gestión de Seguridad de la Información (SGSI según ISO 27001). Analizaremos cómo construir una cultura de mejora continua (Cláusula 10 de ISO/IEC 27001:2022 + Amd 1:2024), cómo medir la madurez real frente a la mera conformidad documental, cómo evaluar el estado de preparación (readiness) y cómo funciona el proceso formal de certificación independiente bajo los estándares vigentes ISO/IEC 27006-1:2024 e ISO/IEC 17021-1:2015.
1. Más allá del certificado: la verdadera naturaleza de la mejora continua
Un certificado emitido por un organismo acreditado aporta un valor incuestionable: desbloquea licitaciones, satisface los requerimientos de clientes corporativos y demuestra a terceros que la seguridad de la información se gestiona conforme a un marco internacional de referencia.
Sin embargo, la norma ISO/IEC 27001 está concebida como un ciclo dinámico, no como una meta estática. Un SGSI estancado pierde rápidamente su efectividad: las amenazas cambian, la infraestructura evoluciona, el personal rota y surgen nuevas normativas legales. Por ello, el verdadero propósito del sistema es dotar a la organización de la capacidad organizativa de:
- Detectar cambios en el entorno y en las expectativas de negocio.
- Identificar y reevaluar riesgos continuamente.
- Asegurar que los controles operan eficazmente en el día a día.
- Aprender de las auditorías internas, de los incidentes y de los desvíos.
- Tomar decisiones ejecutivas informadas en la revisión por la dirección.
2. Conformidad, eficacia, certificación y madurez: distinciones esenciales
Confundir estos cuatro términos es una fuente habitual de frustración y desajustes estratégicos en los comités de seguridad:
| Concepto | Definición Operativa | ¿Qué Demuestra Realmente? |
|---|---|---|
| Conformidad | El SGSI cumple los requisitos normativos exigidos por ISO 27001 y las políticas internas. | Demuestra que existen las reglas del juego y que se aplican dentro del alcance. |
| Eficacia | Los controles y procesos implementados logran los resultados de protección previstos. | Demuestra que los controles mitigan los riesgos para los que fueron diseñados. |
| Certificación | Un organismo de certificación externo independiente emite un certificado tras una auditoría. | Aporta confianza externa a clientes y reguladores dentro de un alcance específico. |
| Madurez | Capacidad del SGSI de operar de forma consistente, automatizada, integrada y preventiva. | Demuestra que el SGSI forma parte del ADN corporativo y aprende de sus errores. |
Principio fundamental: Certificación no equivale a seguridad perfecta. Una organización certificada puede sufrir incidentes de seguridad, ataques de ransomware o fugas de datos. La diferencia es que una organización con un SGSI maduro dispone de mecanismos robustos para responder, contener, aprender y corregir la causa raíz.
3. Fuentes reales de mejora continua en el SGSI
La mejora continua no consiste en escribir más procedimientos ni en redactar documentos más largos cada año. Se nutre de múltiples fuentes operativas:
- Lecciones aprendidas de incidentes de seguridad: El análisis post-incidente permite identificar fallos en controles o tiempos de detección excesivos.
- Hallazgos de auditorías internas: Como se detalló en nuestra guía sobre auditoría interna ISO 27001, los hallazgos revelan desajustes antes de que los detecte un auditor externo o un atacante.
- Gestión de no conformidades y acciones correctivas: El análisis de causa raíz y la verificación de eficacia evitan la recurrencia de los fallos (ver no conformidades y acciones correctivas).
- Métricas e indicadores de desempeño: La monitorización sistemática (evaluación del desempeño) permite detectar desviaciones antes de que se conviertan en incidentes.
- Reevaluación de riesgos: La actualización de la gestión de riesgos ante nuevas tecnologías (Cloud, IA, microservicios) impulsa la modernización de los controles.
4. Modelo práctico de madurez del SGSI (Niveles 1 al 5)
Nota de claridad normativa: ISO/IEC 27001 no establece ningún modelo oficial de madurez de 1 a 5. El siguiente modelo es una propuesta metodológica de autoevaluación editorial para ayudar a los equipos de seguridad a diagnosticar su estado evolutivo:
La seguridad se gestiona apagando fuegos. Documentación dispersa, evidencias generadas manualmente solo cuando alguien las pide y dependencia extrema de personas clave ("héroes individuales"). Si el responsable se ausenta, el control deja de ejecutarse.
Se han definido políticas formales y la Declaración de Aplicabilidad (SoA). Los procesos clave de control de acceso, copias de seguridad y gestión de incidentes tienen dueños asignados y se ejecutan de manera consistente en la mayoría de los casos.
El SGSI opera como un sistema integrado. Se ejecutan auditorías internas planificadas, se realizan revisiones por la dirección regulares y el plan de tratamiento de riesgos cuenta con presupuesto y seguimiento. Es el nivel típico donde una organización puede superar con éxito una auditoría de certificación inicial.
Se utilizan canalizaciones de evidencias automatizadas (evidence pipelines), monitorización continua de controles técnicos y tableros con KPIs/KRIs en tiempo real. Las decisiones de la dirección se sustentan en tendencias objetivas de datos, no en intuiciones.
La seguridad está completamente alineada con la estrategia de negocio y la gobernanza corporativa. El SGSI se adapta proactivamente a amenazas emergentes antes de que impacten en la operativa diaria y participa en la toma de decisiones sobre nuevos productos y adquisiciones.
5. Evaluación de Readiness: ¿cuándo está listo el SGSI para certificarse?
Determinar si la organización está preparada para afrontar la auditoría externa no depende de una fecha en el calendario ni de cuántas páginas de políticas se hayan redactado. Depende de poder demostrar operatividad sostenida en el tiempo.
Para considerar que el SGSI está listo (Audit Readiness), la organización debe comprobar que:
- El alcance del SGSI está claramente delimitado y documentado con sus dependencias e interfaces (ver auditar contexto y alcance).
- La Declaración de Aplicabilidad (SoA) refleja fielmente los controles de ISO 27002 seleccionados e implementados.
- Los controles obligatorios y seleccionados disponen de registros objetivos que demuestran su funcionamiento continuado durante semanas o meses.
- Se ha completado el ciclo obligatorio de gobernanza: al menos una auditoría interna completa y una revisión formal por la dirección documentada antes de la visita de los auditores externos.
6. Quién certifica: organismos de certificación, acreditación e ISO/IEC 27006-1:2024
Existe una confusión generalizada sobre el papel de ISO. ISO no audita ni emite certificados a empresas. La entidad internacional ISO desarrolla y publica los estándares, pero la evaluación de conformidad la realizan entidades especializadas e independientes:
Organismo de Acreditación (Accreditation Body): Es la entidad de máximo nivel (habitualmente nacional o regional, como ENAC en España, UKAS en Reino Unido, ANAB en EE. UU.) que audita y reconoce la competencia técnica, rigor e imparcialidad de las entidades certificadoras.
Organismo de Certificación (Certification Body): Es la entidad auditora independiente que evalúa el SGSI de tu empresa y, en caso de resultado favorable, emite el certificado oficial de conformidad con ISO/IEC 27001.
Para garantizar la homogeneidad y la competencia técnica de los auditores, los organismos de certificación se rigen por dos normas fundamentales:
- ISO/IEC 17021-1:2015: Requisitos generales para los organismos que realizan auditorías y certificación de sistemas de gestión.
- ISO/IEC 27006-1:2024: Requisitos específicos y adicionales para entidades que certifican sistemas de gestión de seguridad de la información. Esta norma, publicada en marzo de 2024, sustituyó a la antigua ISO/IEC 27006:2015.
7. El proceso de auditoría inicial: Stage 1 y Stage 2
La auditoría inicial de certificación no ocurre en un solo día; se divide en dos fases bien diferenciadas conforme a la normativa de certificación:
Fase 1 (Stage 1) — Revisión de Preparación y Diseño
El auditor externo evalúa si el SGSI está adecuadamente diseñado y si la organización está en condiciones de afrontar la evaluación completa. En esta etapa se comprueba:
- La delimitación coherente del alcance y la política de seguridad.
- La metodología de riesgos y el estado de la Declaración de Aplicabilidad (SoA).
- La confirmación de que se ha ejecutado la auditoría interna y la revisión por la dirección.
- La comprensión de la organización y la planificación detallada de la Fase 2.
Al finalizar Stage 1, el equipo auditor emite un informe indicando si la organización está preparada para pasar a Stage 2 o si existen áreas de preocupación que deban resolverse previamente.
Fase 2 (Stage 2) — Evaluación de Implementación y Eficacia
Es la auditoría en profundidad. El equipo auditor inspecciona sobre el terreno (o en modalidad remota/híbrida autorizada) la realidad operativa del sistema. Mediante entrevistas a todos los niveles, revisión de configuraciones en consolas Cloud, tickets de cambios, análisis de registros de log y muestras representativas, el auditor verifica que lo documentado ocurre fielmente en la práctica.
8. Gestión de No Conformidades y toma de decisión en la certificación
Si durante la auditoría de certificación se detectan desviaciones, el auditor emitirá hallazgos que habitualmente se categorizan en:
- No Conformidad Mayor: Ausencia total de un requisito de la norma, fallo sistémico grave en un control clave o situación que pone en riesgo crítico la integridad del SGSI. Impide la concesión inmediata del certificado hasta que se demuestre la corrección y la causa raíz sea solventada.
- No Conformidad Menor: Incumplimiento puntual o aislado que no compromete la capacidad global del SGSI para alcanzar sus objetivos. La empresa debe presentar un plan de acción correctiva dentro del plazo fijado por la entidad certificadora.
- Oportunidad de Mejora: Sugerencias de optimización sin infracción de requisitos.
Importante: El auditor que realiza la auditoría de campo no otorga el certificado directamente. El auditor redacta una recomendación en su informe final, el cual es revisado por el comité de certificación independiente de la entidad certificadora, quien toma formalmente la decisión de emitir la certificación.
9. El día después del certificado: vigilancia, recertificación y mantenimiento
El ciclo de validez de un certificado ISO/IEC 27001 suele ser de tres años, condicionado al cumplimiento del programa de auditorías de vigilancia:
| Año del Ciclo | Tipo de Auditoría Externa | Objetivo Principal |
|---|---|---|
| Año 1 | Auditoría Inicial (Stage 1 + Stage 2) | Evaluación integral de diseño, implantación y efectividad del SGSI para la concesión del certificado. |
| Año 2 | Auditoría de Vigilancia 1 | Comprobación de que el SGSI se mantiene vivo, se han cerrado las NCs previas y se atienden cambios. |
| Año 3 | Auditoría de Vigilancia 2 | Evaluación del funcionamiento sostenido, mejora continua y preparación para el nuevo ciclo. |
| Final Año 3 | Auditoría de Renovación (Recertificación) | Revisión global y profunda del SGSI para renovar el certificado por un nuevo ciclo de tres años. |
El mayor peligro tras superar la auditoría es caer en el "síndrome del día después": pensar que la tarea ha terminado, archivar los documentos y dejar de monitorizar los controles hasta dos meses antes de la siguiente visita del auditor. El SGSI debe operarse como parte del trabajo cotidiano.
10. Evolución hacia la madurez avanzada (automatización, GRC y resiliencia)
Una vez lograda la certificación, las organizaciones que buscan maximizar el retorno de inversión en ciberseguridad evolucionan su SGSI mediante tres palancas:
- Automatización y Continuous Controls Monitoring (CCM): Conectar las herramientas de seguridad (EDR, Cloud Security Posture Management, Identity Providers) directamente con plataformas GRC para recopilar evidencias técnicas de forma continua y desatendida.
- Integración con otros marcos normativos: Apoyarse en la estructura del SGSI para facilitar el cumplimiento concurrente con normativas como NIS2, DORA, RGPD o estándares sectoriales como PCI DSS o SOC 2.
- Cultura de Resiliencia: Trascender la prevención para centrarse en la resiliencia operativa: ejercicios combinados de simulación de incidentes, pruebas de estrés en planes de continuidad y programas avanzados de comunicación y sensibilización.
11. Checklist definitivo de comprobación antes de la auditoría externa
Utiliza esta lista de verificación final para confirmar que no has pasado por alto ningún pilar crítico del sistema:
Comprobación de Elementos Clave
- [ ] Alcance del SGSI aprobado y coherente con las actividades del negocio.
- [ ] Política de seguridad y políticas temáticas aprobadas por la dirección y comunicadas.
- [ ] Metodología y matriz de riesgos actualizada con los riesgos residuales identificados.
- [ ] Declaración de Aplicabilidad (SoA) completa, justificando inclusiones y exclusiones de controles.
- [ ] Registros operativos de controles técnicos (accesos, backups, parches, registros de log).
- [ ] Programa de auditoría interna ejecutado con informe formal emitido.
- [ ] Acta y registro de decisiones de la revisión por la dirección conservados como evidencia.
- [ ] No conformidades identificadas registradas con planes de acción correctiva en marcha.
12. Errores frecuentes, preguntas frecuentes (FAQs) y cierre de la serie
Errores Críticos a Evitar en la Certificación
- Intentar ocultar problemas o no conformidades al auditor: Un auditor profesional valora positivamente que la organización haya detectado internamente un problema y esté ejecutando una acción correctiva. Ocultarlo destruye la confianza y deriva en no conformidades mayores.
- Contratar al organismo certificador únicamente por precio o promesas de rapidez: Elegir una entidad sin la acreditación sectorial pertinente puede hacer que los clientes rechacen el certificado emitido.
- Tratar la auditoría como un examen oral: Los auditores buscan evidencias documentadas y operativas, no empleados que memoricen las cláusulas de la norma.
Preguntas Frecuentes (FAQs)
¿Es obligatorio certificarse para decir que se cumple con ISO 27001?
No. Una organización puede implementar un SGSI conforme con todos los requisitos de ISO/IEC 27001 y beneficiarse internamente de su orden y protección sin buscar certificación externa. La certificación es una decisión estratégica basada en objetivos comerciales y de confianza.
¿Cuánto tiempo suele tardar el proceso de certificación inicial?
Depende del tamaño de la organización, de la complejidad de los sistemas y de la disponibilidad de la entidad certificadora. Habitualmente, entre la Fase 1 y la Fase 2 transcurren entre 4 y 12 semanas para permitir la preparación adecuada.
¿Dónde encaja este artículo dentro de la serie completa de ISO 27001?
Este artículo representa la culminación de nuestra serie de 36 entregas sobre ISO 27001 y GRC. Cierra el ciclo que comenzó en el análisis del contexto, transitó por el liderazgo, la gestión de riesgos, el despliegue de controles y la evaluación operativa, demostrando que la seguridad de la información es un proceso de mejora permanente. Para repasar la hoja de ruta completa, consulta nuestra guía completa de ISO 27001.
Domina la Gobernanza, el Riesgo y el Cumplimiento de TI
Un SGSI maduro conecta riesgos, controles, auditorías, dirección y mejora continua mucho antes de pensar en el certificado. Si quieres profundizar en esa lógica completa de gobierno, puedes continuar con Analista GRC: Gobernanza de IT, Riesgo y Cumplimiento.
Ver curso Analista GRC en UdemyCursos recomendados de ISO 27001 y Ciberseguridad

Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.
Gobernanza de IT, Riesgo y Cumplimiento. Perfil corporativo en alza.
Ver curso GRC
Prepara Todas las Certificaciones ISO 27001, con Práctica.
Prepárate para todas las certificaciones ISO 27001 con práctica real.
Ver curso ISO 27001