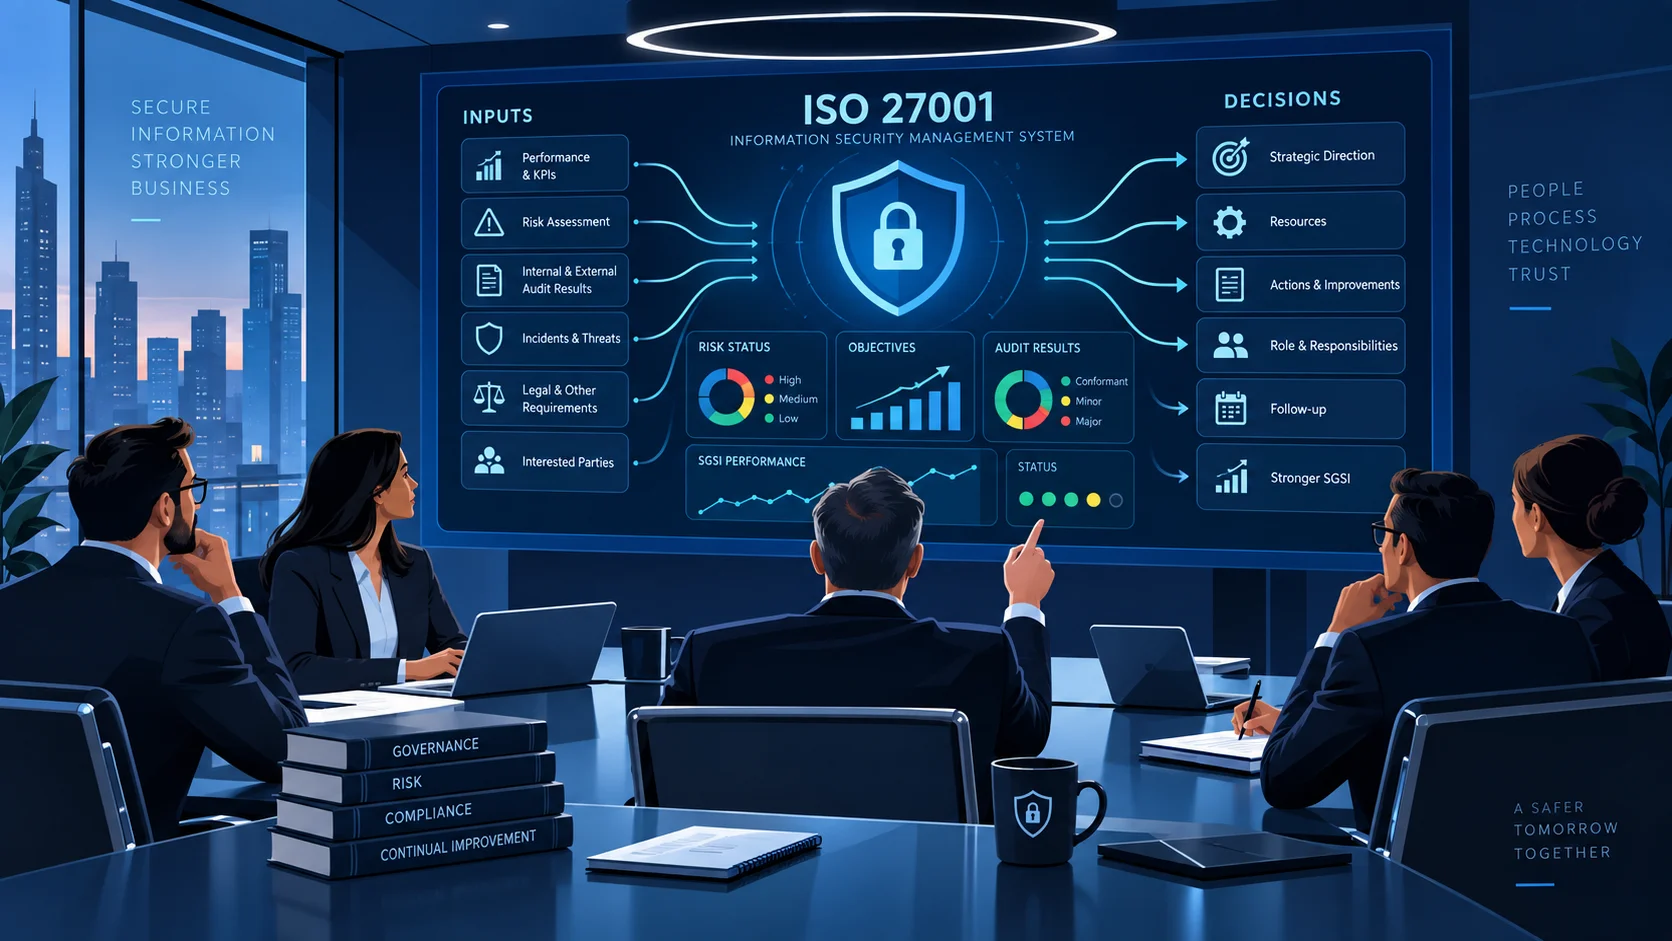
La revisión por la dirección es el momento definitivo donde se comprueba si el Sistema de Gestión de Seguridad de la Información (SGSI) forma parte viva del negocio o si es un proyecto aislado. Una organización puede acumular políticas, matrices de riesgos, reportes de vulnerabilidades e informes de auditoría; pero si la alta dirección no utiliza esa información para tomar decisiones estratégicas, asignar recursos y corregir desviaciones, el SGSI queda reducido a un mero ejercicio de cumplimiento documental.
En este artículo analizaremos cómo preparar, ejecutar, documentar y auditar la revisión por la dirección según ISO/IEC 27001:2022 (y su modificación Amd 1:2024), apoyándonos en la guía de gobernanza ISO/IEC 27014:2020. Aprenderás a transformar una reunión ceremonial en un motor real de gobernanza y toma de decisiones.
1. Qué exige ISO 27001 sobre la revisión por la dirección (Cláusula 9.3)
En la norma ISO/IEC 27001:2022, la cláusula 9.3 establece de forma explícita que la alta dirección debe revisar el SGSI de la organización a intervalos planificados para asegurarse de su idoneidad, adecuación y eficacia continuas.
La norma divide la revisión en tres pilares conceptuales:
- Generalidades (9.3.1): Obligación de evaluar el SGSI a intervalos planificados.
- Entradas de la revisión por la dirección (9.3.2): El conjunto de información objetiva, métricas, resultados y cambios que deben ponerse sobre la mesa.
- Resultados de la revisión por la dirección (9.3.3): Las decisiones relativas a oportunidades de mejora continua y cualquier necesidad de cambio en el SGSI.
2. Frecuencia: ¿por qué no tiene que ser una reunión anual obligatoria?
Existe la creencia errónea de que ISO 27001 exige realizar la revisión por la dirección en una única reunión anual masiva al cierre del ejercicio. La norma utiliza la expresión “a intervalos planificados”. No impone una frecuencia universal fija (ni anual, ni semestral, ni trimestral).
La organización debe determinar la frecuencia adecuada según su propio contexto:
- Organizaciones de alto cambio o startups tecnológicas: Pueden necesitar revisiones trimestrales o bimestrales para adaptar el SGSI a nuevos lanzamientos de software, aperturas de mercados o proveedores Cloud.
- Modelo distribuido o por comités: Una empresa puede cumplir la cláusula 9.3 distribuyendo la revisión en diferentes sesiones durante el año (por ejemplo: revisión de riesgos en el comité mensual de riesgos; revisión de auditorías en el comité trimestral de cumplimiento; y consolidación estratégica anual con el consejo de administración).
Lo crucial para el cumplimiento no es concentrarlo todo en un evento único, sino demostrar que todas las entradas requeridas por la norma fueron evaluadas por la alta dirección a lo largo del periodo planificado y que se conservan evidencias de las decisiones tomadas.
3. Quién participa: la alta dirección vs el rol del CISO
ISO 27001 define a la alta dirección como la persona o grupo de personas que dirige y controla una organización al más alto nivel.
Es fundamental distinguir los roles durante la revisión por la dirección:
El CISO actua como facilitador y preparador de la revisión. Reúne los datos, consolida las métricas, analiza las tendencias, identifica las desviaciones y propone alternativas de decisión. Sin embargo, el CISO no debe "revisarse a sí mismo" en solitario.
Son los destinatarios y tomadores de decisiones. Tienen la autoridad institucional para aprobar presupuestos, modificar las prioridades de negocio, aceptar riesgos residuales corporativos y reasignar recursos entre departamentos.
Diferenciación con liderazgo y compromiso (Cláusula 5.1): mientras que la Cláusula 5.1 aborda el liderazgo continuo de la dirección (establecer políticas, promover la cultura de seguridad), la Cláusula 9.3 es el mecanismo formal y estructurado de control y toma de decisiones basado en evidencias operativas.
4. Entradas obligatorias de la revisión (Cláusula 9.3.2)
Para que la revisión cumpla con la norma, la dirección debe analizar información sobre las siguientes entradas específicas:
| Entrada Exigida por ISO 27001 | Aspectos Clave a Evaluar por la Dirección | Vínculo con el SGSI |
|---|---|---|
| Estado de las acciones de revisiones previas | ¿Se ejecutaron las decisiones del periodo anterior? ¿Fueron eficaces o están bloqueadas? | Trazabilidad de la toma de decisiones. |
| Cambios en cuestiones externas e internas | Cambios regulatorios, nuevas tecnologías, adquisiciones o clima (Amd 1:2024). | Contexto de la organización (4.1/4.2) |
| Retroalimentación sobre el desempeño de seguridad | Tendencias en no conformidades, resultados de medición y cumplimiento de objetivos. | Evaluación del desempeño (9.1) |
| Resultados de las auditorías | Resumen ejecutivo de las auditorías internas y externas realizadas. | Auditoría interna (9.2) |
| Retroalimentación de partes interesadas | Exigencias de clientes, exigencias contractuales o requerimientos de aseguradoras. | Expectativas de partes interesadas. |
| Resultados de apreciación de riesgos y estado del tratamiento | Top riesgos de la organización, riesgos emergentes y estado de los controles del SoA. | Tratamiento de riesgos (6.1.3 / 8.3) |
| Oportunidades de mejora continua | Propuestas para automatizar procesos, mejorar eficiencia o reforzar la cultura. | Mejora continua (10) |
5. Cómo preparar un paquete ejecutivo útil (KPIs, KRIs y contexto)
Uno de los errores más comunes del CISO es llevar a la reunión de revisión un informe de 200 páginas repleto de tecnicismos o logs de firewall sin procesar. La alta dirección necesita un paquete ejecutivo (Board Pack / Executive Briefing) sintético que traduzca la seguridad en términos de riesgo de negocio.
Cómo estructurar los indicadores (KPI vs KRI)
- KPI (Key Performance Indicator / Indicador Clave de Desempeño): Mide la efectividad operativa de un proceso. Ejemplo: “Porcentaje de empleados que completaron la formación en concienciación (Objetivo: >95 %, Real: 98 %)”.
- KRI (Key Risk Indicator / Indicador Clave de Riesgo): Mide la exposición a un peligro potencial. Ejemplo: “Porcentaje de servidores expuestos a Internet con vulnerabilidades críticas sin parchear tras 14 días”.
Presenta gráficos de tendencia histórica (últimos 4 trimestres) en lugar de datos estáticos de un solo mes para evidenciar si la postura de seguridad mejora o empeora.
6. Resultados y decisiones requeridas (Cláusula 9.3.3)
Una revisión por la dirección que concluye con un simple “la dirección se da por enterada” no cumple adecuadamente con el estándar. ISO 27001 especifica que los resultados de la revisión deben incluir decisiones claras sobre:
- Oportunidades de mejora: Aprobación de iniciativas para optimizar controles o automatizar tareas.
- Cualquier necesidad de cambio en el SGSI: Modificaciones en el alcance, actualización de la política de seguridad, revisión de los objetivos de seguridad o ajuste en la Declaración de Aplicabilidad (SoA).
- Asignación y necesidades de recursos: Aprobación de presupuesto, dotación de personal cualificado, contratación de herramientas o soporte externo de soporte al SGSI.
7. Cómo documentar y demostrar evidencias a auditores (Action Log, actas, GRC)
La norma exige conservar información documentada como evidencia de los resultados de las revisiones por la dirección.
No es obligatorio utilizar un formato de acta en papel firmado de estilo tradicional. La evidencia puede conservarse mediante:
- Acta formal de reunión (Minutes): Documentando asistentes, temas discutidos por cada entrada de la norma y acuerdos tomados.
- Action Log (Registro de Acciones Ejecutivas): Tabla viva donde cada decisión de la dirección se convierte en un ítem de trabajo asignado.
- Plataformas GRC o herramientas de gestión (Jira/ServiceNow): Tickets de seguimiento vinculados a los acuerdos de la dirección con fechas límite e hitos de comprobación.
Ejemplo Práctico de Action Log Ejecutivo
| ID Acción | Decisión / Acuerdo de la Dirección | Responsable (Owner) | Presupuesto / Recursos | Fecha Límite | Estado |
|---|---|---|---|---|---|
| ACT-2026-01 | Implantar solución PAM para acceso de administradores Cloud tras auditoría de accesos. | CTO / CISO | Aprobado (15.000 €) | 30/11/2026 | En ejecución |
| ACT-2026-02 | Redefinir el objetivo de tiempo de recuperación (RTO) del servicio ERP a 4 horas. | Director de Operaciones | Sin coste adicional | 15/10/2026 | Completado |
8. Gobernanza avanzada y el estándar ISO/IEC 27014
Para organizaciones con un nivel de madurez elevado, la norma ISO/IEC 27014:2020 (Governance of information security) aporta un marco de referencia complementario para conectar la dirección del SGSI con la gobernanza corporativa.
ISO 27014 establece 6 principios de gobernanza: Evaluar, Dirigir, Monitorizar y Comunicar. A fecha de septiembre de 2026, la norma ISO/IEC 27014:2020 continúa totalmente vigente (mientras que su 3.ª edición en desarrollo FDIS 27014 se encuentra en fase avanzada de votación). Utilizar este enfoque permite elevar la conversación sobre seguridad desde el área técnica hacia el Consejo de Administración.
9. Diferencias clave: auditoría interna vs revisión por la dirección
Es habitual encontrar profesionales que confunden la función de la auditoría interna con la revisión por la dirección. Sus propósitos son radicalmente distintos:
- Auditoría Interna (9.2): Proceso sistemático e independiente que busca obtener evidencias objetivas para evaluar la conformidad del SGSI frente a criterios normativos e internos. Responde a: “¿Estamos haciendo lo que dijimos que haríamos?”.
- Revisión por la Dirección (9.3): Proceso de gobierno donde los líderes examinan los resultados de auditorías, riesgos y desempeño para tomar decisiones estratégicas y asignar recursos. Responde a: “¿Es el SGSI adecuado para el negocio y qué debemos cambiar?”.
10. Ejemplos prácticos: SaaS, PyME y empresa global
Caso 1: Empresa SaaS (150 empleados)
Realizan la revisión por la dirección de forma trimestral integrada en el Comité de Dirección. Revisan métricas de tiempo de actividad Cloud, vulnerabilidades en contenedores, tickets de baja de usuarios e informes de pentest. Como resultado, la dirección aprueba contratar un servicio de SOC gestionado 24/7.
Caso 2: PyME Industrial (40 empleados)
Utilizan una plantilla ejecutiva simplificada semestral. La Dirección General repasa los 5 principales riesgos, comprueba que el backup de producción se probó con éxito y aprueba sustituir un firewall descatalogado en la planta industrial.
Caso 3: Multinacional (5.000 empleados)
Combinan revisiones locales por país con una consolidación anual del Comité Global de Riesgos y Seguridad. Se evalúan tendencias de no conformidades por región, cambios normativos en múltiples jurisdicciones y asignación presupuestaria plurianual.
11. Cómo auditar la Cláusula 9.3 (preguntas y evidencias de auditor)
Cuando un auditor interno o externo evalúa el cumplimiento de la Cláusula 9.3, no buscará únicamente la existencia de un documento guardado. Formulará preguntas profundas:
- “¿Cuándo se realizó la última revisión por la dirección y cómo se definió esa frecuencia?”
- “Muéstreme la evidencia de que los resultados de la última auditoría interna fueron presentados a la alta dirección.”
- “¿Qué decisiones tomó la dirección respecto a los riesgos residuales no aceptables?”
- “¿Cómo se verificó en esta revisión el cumplimiento de los acuerdos tomados en la sesión anterior?”
Si el auditor observa que en las actas de los últimos 3 años se repite exactamente el mismo texto sin cambios, ni decisiones, ni recursos aprobados, podrá emitir una No Conformidad por falta de efectividad en la revisión por la dirección.
12. Errores frecuentes, señales de alerta y preguntas frecuentes (FAQs)
Errores Frecuentes y Señales de Alerta
| Señal de Alerta / Error | Diagnóstico del Problema | Solución Recomendada |
|---|---|---|
| Revisión "fantasma" sin directivos | El CISO realiza la reunión solo con su equipo técnico. No hay representación de la alta dirección. | Integrar la revisión en comités directivos existentes donde participe la dirección con voto y presupuesto. |
| Informe "Todo Verde" poco realista | Se presentan métricas perfectas mientras aumentan las no conformidades y los incidentes. | Presentar métricas transparentes alineadas con la realidad operativa y los riesgos del negocio. |
| Acta sin decisiones ni recursos | El informe concluye con "se toma nota" sin asignar acciones, owners ni presupuestos. | Obligar a cerrar la sesión con un Action Log aprobando o rechazando propuestas concretas. |
Preguntas Frecuentes (FAQs)
¿Es obligatorio que el CEO asista en persona a la revisión por la dirección?
ISO 27001 exige la participación de la "alta dirección". En organizaciones grandes, esto puede delegarse en el Comité Ejecutivo, el CIO o la Dirección Operativa que tenga la máxima responsabilidad delegada sobre el alcance del SGSI. Sin embargo, en una PyME, la ausencia del Director General suele indicar falta de compromiso institucional.
¿Qué ocurre si durante un año la dirección determina que "no hay cambios necesarios"?
Es una conclusión teóricamente válida si se sustenta en un análisis riguroso de las entradas. No obstante, si el entorno empresarial o tecnológico ha variado y la dirección concluye sistemáticamente año tras año que no hay cambios ni mejoras, el auditor cuestionará la profundidad del análisis.
¿Cómo se conecta la revisión por la dirección con el roadmap de implementación?
La revisión por la dirección es el paso que valida la evolución del proyecto. Para comprender el ciclo completo desde el inicio, puedes consultar nuestro artículo sobre implementar ISO 27001 paso a paso.
Domina la Gobernanza, el Riesgo y el Cumplimiento de TI
La revisión por la dirección convierte métricas, riesgos, auditorías y acciones en decisiones ejecutivas. Si quieres profundizar en esta lógica de gobierno, puedes continuar con Analista GRC: Gobernanza de IT, Riesgo y Cumplimiento.
Ver curso Analista GRC en UdemyCursos recomendados de ISO 27001 y Ciberseguridad

Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.
Gobernanza de IT, Riesgo y Cumplimiento. Perfil corporativo en alza.
Ver curso GRC
Prepara Todas las Certificaciones ISO 27001, con Práctica.
Prepárate para todas las certificaciones ISO 27001 con práctica real.
Ver curso ISO 27001