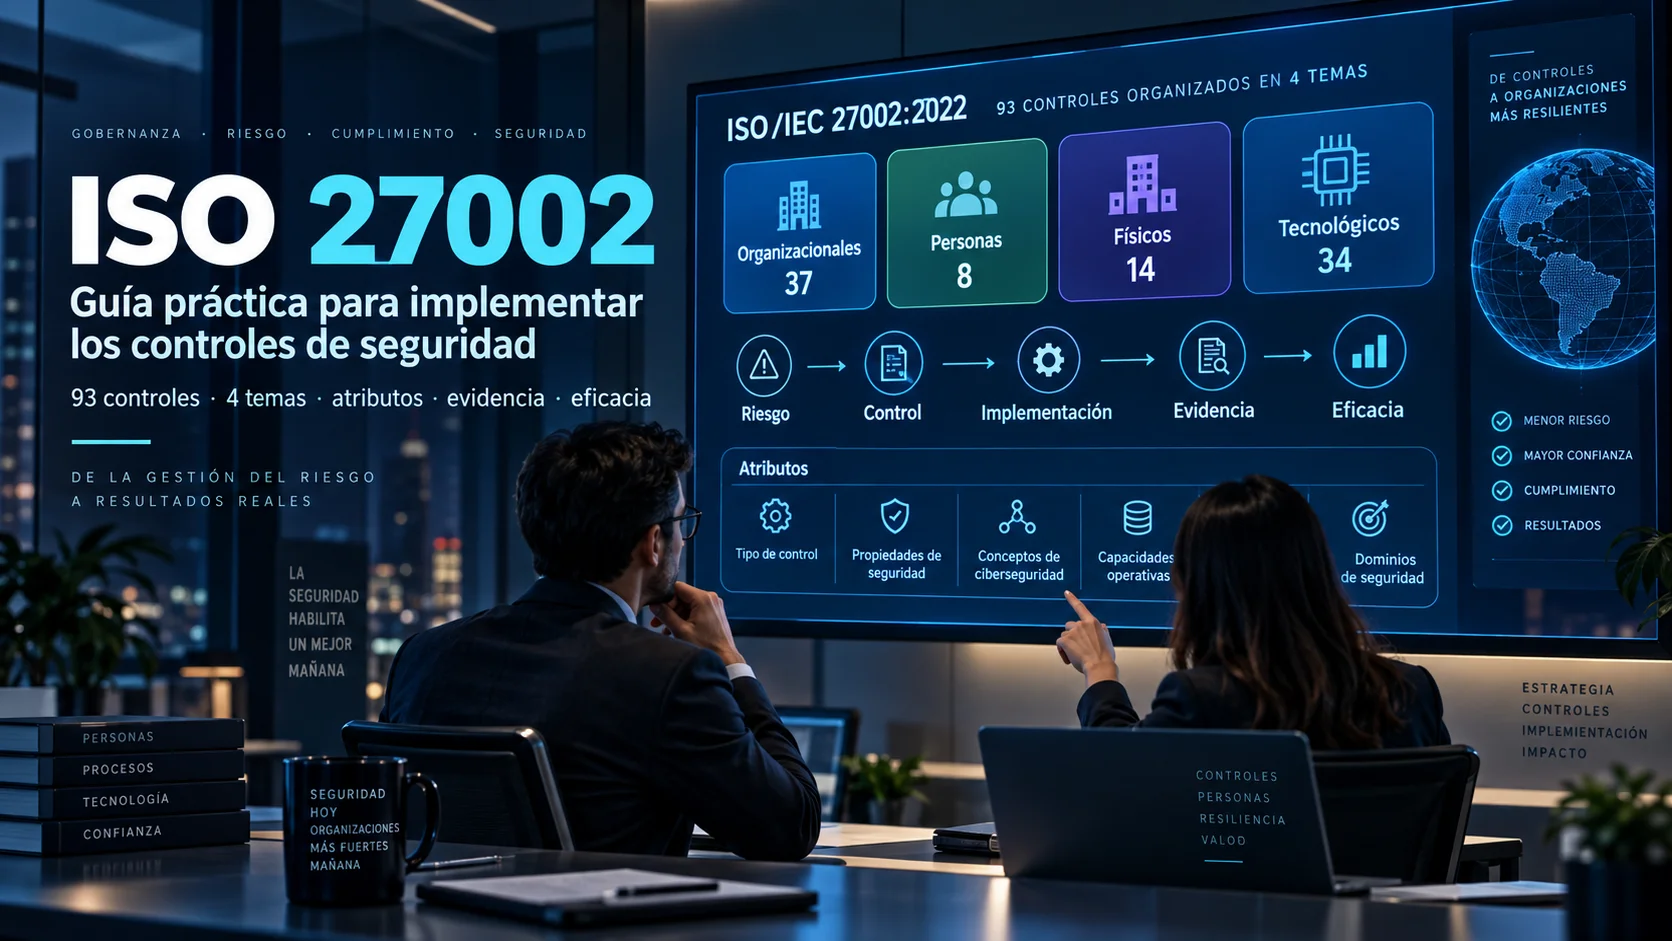
¿Qué es ISO/IEC 27002?
ISO/IEC 27002:2022 es una de las referencias más importantes para convertir la gestión de riesgos de seguridad de la información en controles concretos.
Pero conviene empezar eliminando una confusión frecuente:
ISO 27002 no es una checklist de 93 controles que debas implementar automáticamente.
En la arquitectura del sistema de gestión, la guía completa de ISO 27001 establece los requisitos normativos del qué es un SGSI. Por su parte, ISO/IEC 27002 aporta orientación práctica para diseñar e implementar controles de seguridad de la información.
La relación práctica puede resumirse en el siguiente flujo:
riesgo → tratamiento → control necesario → comparación con Anexo A → ISO 27002 para orientar implementación → evidencia → eficacia
ISO/IEC 27002:2022 puede utilizarse para:
- Apoyar un SGSI basado en ISO/IEC 27001.
- Diseñar controles de seguridad sólidos.
- Mejorar controles existentes y modernizar la arquitectura técnica.
- Desarrollar guías de seguridad sectoriales.
- Estructurar catálogos internos de políticas y salvaguardas.
- Comparar prácticas de seguridad en auditorías.
- Crear modelos de evidencia para auditorías internas y externas.
- Analizar la cobertura de seguridad de la organización.
Sin embargo, ISO 27002 no sustituye la evaluación y tratamiento de riesgos, la norma ISO/IEC 27001, la Declaración de Aplicabilidad (SoA), ni las decisiones del negocio. Es una herramienta técnica de diseño e implementación, no el sistema de gestión completo.
ISO 27001 vs ISO 27002 en una frase
Puedes recordar la distinción fundamental así:
ISO 27001 te dice qué sistema de gestión debes establecer.
ISO 27002 te ayuda a diseñar controles para tratar riesgos de seguridad.
Para analizar en detalle cómo se relacionan los requisitos de auditoría y certificación con la guía de buenas prácticas, consulta nuestro análisis específico sobre las diferencias entre ISO 27001 e ISO 27002 y descubre cómo encajan dentro de la familia ISO/IEC 27000.
La estructura de ISO 27002:2022
La edición 2022 de ISO/IEC 27002 contiene 93 controles agrupados en cuatro temas principales. Esta estructura sustituyó la arquitectura histórica de 114 controles y 14 dominios de la edición 2013.
| Tema | Número de Controles | Ámbito de Aplicación |
|---|---|---|
| Controles Organizacionales | 37 | Políticas, gobierno, gestión de activos, proveedores, IAM, continuidad y legal. |
| Controles de Personas | 8 | Ciclo de vida del empleado, concienciación, selección, acuerdos y trabajo remoto. |
| Controles Físicos | 14 | Seguridad de instalaciones, perímetro, mantenimiento, equipos y soportes. |
| Controles Tecnológicos | 34 | Seguridad en redes, endpoints, criptografía, desarrollo seguro, logging y DLP. |
| Total | 93 | Catálogo de referencia de ISO/IEC 27002:2022 |
1. Controles organizacionales (37 controles)
Los 37 controles organizacionales cubren capacidades clave como políticas, roles, responsabilidades, activos, clasificación, transferencias, control de acceso, gestión de identidad, proveedores, supply chain, cloud, incidentes, continuidad, obligaciones legales, privacidad y cumplimiento.
No son simplemente “controles administrativos”. Muchas decisiones organizacionales se materializan mediante workflows, automatización, sistemas IAM, software GRC, contratos, plataformas de ticketing, dashboards y tecnología. Puedes consultar el análisis detallado de los 37 controles organizacionales en nuestra guía dedicada.
2. Controles de personas (8 controles)
Los 8 controles de personas abarcan el ciclo completo de relación entre la plantilla y la organización: selección, condiciones de empleo, concienciación, formación, proceso disciplinario, responsabilidades tras la baja o cambio de puesto, acuerdos de confidencialidad, trabajo remoto y reporte de eventos de seguridad.
La idea más importante: la seguridad de las personas no significa enviar un curso en vídeo una vez al año. Un control eficaz requiere onboarding, formación por rol, simulaciones de phishing, procesos seguros de baja y una cultura preventiva activa.
3. Controles físicos (14 controles)
Los 14 controles físicos abordan la protección de instalaciones, zonas seguras, puntos de entrada, equipos, cableado de red, soportes de información, protección ambiental, monitorización física, mantenimiento y disposición de activos.
Incluso una organización 100 % basada en la nube mantiene riesgos físicos: equipos portátiles de empleados, oficinas corporativas o de teletrabajo, dispositivos móviles, centros de datos de terceros y soportes de copia de seguridad. El modelo cloud no elimina la seguridad física; únicamente modifica quién la opera y cómo se supervisa.
4. Controles tecnológicos (34 controles)
Los 34 controles tecnológicos cubren el espectro de la seguridad técnica: gestión de endpoints, acceso privilegiado, autenticación robusta, gestión de capacidad, protección contra malware, gestión de vulnerabilidades, configuración segura, borrado de datos, enmascaramiento, prevención de fuga de datos (DLP), copias de seguridad, registro de eventos (logging), monitorización de redes, filtrado web, criptografía, desarrollo seguro, pruebas de seguridad y separación de entornos.
Toma en cuenta que 34 controles tecnológicos no equivalen a comprar 34 herramientas de software distintas. Un solo control técnico requiere un procedimiento, un responsable definido, la configuración tecnológica adecuada, generación de evidencias y métricas de desempeño.
Qué cambió en ISO 27002:2022 y los 11 controles nuevos
La edición ISO/IEC 27002:2022 no fue un mero cambio de numeración. Modificó la arquitectura global reemplazando los 114 controles y 14 dominios de 2013 por 93 controles agrupados en 4 temas, introduciendo atributos y consolidando salvaguardas. Además, incorporó 11 nuevos controles para abordar las amenazas modernas:
Inteligencia de amenazas (Threat Intelligence)
Recopilación, análisis y aplicación de información sobre amenazas emergentes para anticipar ataques.
Seguridad en servicios cloud
Procesos de adquisición, uso, gestión y auditoría de servicios en la nube en modelos SaaS, PaaS e IaaS.
Preparación TIC para la continuidad del negocio
Garantizar que las infraestructuras TIC sigan disponibles o se recuperen según los objetivos de continuidad.
Monitorización de seguridad física
Uso de sistemas de alarma, CCTV y detectores para vigilar zonas sensibles de la organización.
Gestión segura de configuraciones
Establecimiento, aplicación y monitorización de baselines de configuración segura en sistemas y redes.
Eliminación de información
Borrado seguro y permanente de datos almacenados en sistemas, medios o servicios cloud.
Enmascaramiento de datos
Uso de seudonimización, anonimización y enmascaramiento para proteger datos sensibles y cumplir privacidad.
Prevención de fuga de información (DLP)
Aplicación de medidas técnicas y organizativas para evitar la extracción o fuga no autorizada de datos.
Monitorización de actividades
Supervisión y análisis de comportamientos anómalos en la red, sistemas y cuentas de usuario.
Filtrado web
Restricción del acceso a sitios web maliciosos o no autorizados para proteger los endpoints.
Prácticas de codificación segura
Integración de principios de seguridad en el ciclo de vida del desarrollo de software (DevSecOps).
La gran novedad: los 5 atributos de los controles
Los cuatro temas principales no son la única forma de organizar los controles. ISO/IEC 27002:2022 introduce una taxonomía mediante atributos que permite filtrar, agrupar y construir múltiples vistas del catálogo de seguridad según la audiencia.
Atributo 1 — Tipo de control (Control Type)
Clasifica los controles según cuándo actúan frente al incidente:
- Preventivo: Diseñado para evitar que ocurra un incidente de seguridad (ejemplo: autenticación multifactor MFA).
- Detectivo: Diseñado para identificar cuándo ocurre un evento o incidente (ejemplo: monitorización de logs y SIEM).
- Correctivo: Diseñado para restaurar la operación tras un incidente (ejemplo: restauración desde copias de seguridad).
Atributo 2 — Propiedades de seguridad (Information Security Properties)
Relaciona cada control con las dimensiones fundamentales de la información:
- Confidencialidad: Protección del acceso no autorizado (ejemplo: cifrado de datos).
- Integridad: Garantía de exactitud y no alteración (ejemplo: firmas digitales y hashes).
- Disponibilidad: Aseguramiento del acceso en tiempo y forma (ejemplo: redundancia y backups).
Atributo 3 — Conceptos de ciberseguridad (Cybersecurity Concepts)
Alinea los controles con el marco de referencia NIST CSF:
- Identificar: Activos, riesgos y amenazas.
- Proteger: Control de acceso, hardening y cifrado.
- Detectar: Gestión de logs, monitorización y SOC.
- Responder: Gestión de incidentes y comunicación.
- Recuperar: Planes de continuidad y resiliencia.
Atributo 4 — Capacidades operativas (Operational Capabilities)
Permite agrupar controles por especialidad funcional para asignar propietarios (owners) claros: Gobierno, Gestión de activos, Protección de la información, Seguridad de personas, Seguridad física, Seguridad de redes, IAM, Gestión de vulnerabilidades, Continuidad, Proveedores y Cumplimiento legal.
Atributo 5 — Dominios de seguridad (Security Domains)
Organiza los controles en cuatro perspectivas de alto nivel ideales para presentaciones directivas: Gobierno y ecosistema, Protección, Defensa y Resiliencia.
Nota práctica: También puedes definir atributos propios dentro de tu organización (por ejemplo: Propietario del control, Herramienta asociada, Automatización, Entorno cloud/on-prem, o Criticidad) para adaptar el catálogo a tus procesos internos.
Método práctico: cómo implementar un control paso a paso
El mayor error técnico es comenzar redactando un procedimiento sin análisis previo. La implementación rigurosa de controles requiere seguir una metodología basada en el riesgo, tal como se detalla en la implementación de ISO 27001 paso a paso.
Identificar el riesgo o requisito de negocio
Determina la amenaza concreta. Ejemplo: "Acceso no autorizado a bases de datos críticas mediante credenciales privilegiadas comprometidas."
Determinar el control necesario
Selecciona las medidas requeridas: MFA, acceso Just-In-Time, PAM, revisión periódica de cuentas y registros de auditoría.
Comparar con el Anexo A de ISO 27001
Verifica si existen controles de referencia en el Anexo A relacionados para asegurarte de no haber omitido aspectos clave.
Consultar la orientación de ISO 27002
Lee la guía de implementación de ISO 27002 para comprender las mejores prácticas recomendadas, adaptándolas a tu infraestructura y contexto.
Diseñar la salvaguarda
Especifica el objetivo, responsable (owner), alcance, frecuencia, mecanismo técnico, excepciones, evidencias esperadas y criterios de eficacia.
Desplegar e implementar
Configura las herramientas técnicas, automatiza procesos, capacita al personal y publica la documentación necesaria.
Generar evidencia demostrable
Asegúrate de que la operación genere registros automáticos: logs de auditoría, reportes de revisión, tickets de revocación o actas.
Medir y evaluar la eficacia
Comprueba si el control realmente reduce el riesgo como se planeó mediante métricas operativas y pruebas de validación.
Revisar ante cambios
Actualiza la salvaguarda cuando cambie la arquitectura, los proveedores, las regulaciones o las amenazas detectadas.
Mejorar continuamente
Simplifica, automatiza y optimiza el rendimiento del control para mantener su nivel de protección sin entorpecer la operación.
Ejemplos prácticos de aplicación
Ejemplo 1 — A.5.23: Servicios Cloud
Escenario: La organización utiliza múltiples plataformas SaaS y un entorno IaaS para sus operaciones centrales.
Enfoque erróneo: Asumir que toda la seguridad es responsabilidad exclusiva del proveedor de la nube.
Diseño correcto: Implementar un inventario centralizado de servicios cloud, realizar due diligence a proveedores, establecer configuraciones mediante políticas de seguridad (CSPM), aplicar autenticación federada con MFA y definir un plan de contingencia y salida.
Ejemplo 2 — A.8.13: Copias de seguridad (Backup)
Enfoque erróneo: Considerar el control cumplido simplemente porque el trabajo de copia finaliza con estado "verde".
Diseño correcto: Definir RPO y RTO por servicio, cifrar las copias en reposito y tránsito, aislar las copias (inmutabilidad o air-gap frente a ransomware) y realizar pruebas periódicas de restauración real verificando la integridad de los datos recovered.
Ejemplo 3 — A.8.8: Gestión de vulnerabilidades técnicas
Diseño correcto: No basta con ejecutar un escáner semanal. Es necesario definir un ciclo de priorización por criticidad de activo (CVSS + contexto de negocio), asignar responsables de remediación con SLA estrictos, gestionar excepciones aprobadas temporalmente y realizar re-escaneos de verificación.
Uso de la SoA, controles propios y mapeo con NIST o CIS
La Declaración de Aplicabilidad (SoA) es el documento central del SGSI donde se justifican las decisiones sobre los controles. La cadena lógica recomendada para auditar y documentar la SoA es:
riesgo/requisito → tratamiento → control seleccionado → Anexo A → ISO 27002 → evidencia operativa → estado de implementación
Recuerda que el Anexo A no es un límite cerrado. Si tu análisis de riesgos exige controles adicionales provenientes de marcos como NIST SP 800-53, CIS Controls, PCI DSS o normativas locales de protección de datos, puedes e debes incluirlos en tu SGSI.
Además, puedes realizar mapeos entre ISO 27002 y marcos como CIS o NIST utilizando los atributos de ciberseguridad, siempre considerando que la granularidad y el propósito de cada marco pueden variar.
Evaluación de eficacia, evidencias y métricas
Para garantizar que los controles funcionan de manera sostenida, se deben evaluar en cuatro dimensiones clave:
- Diseño: ¿El control está conceptualmente capacitado para mitigar el riesgo objetivo?
- Implementación: ¿Está desplegado en la totalidad del alcance previsto?
- Operación: ¿Se ejecuta con la frecuencia y rigor establecidos?
- Eficacia: ¿Produce el resultado real esperado reduciendo la probabilidad o el impacto del riesgo?
Definición de métricas efectivas
Evita medir volumen de actividad sin valor práctico. Compara estas aproximaciones:
- Métrica débil: Número de vulnerabilidades detectadas este mes.
- Métrica eficaz: Porcentaje de vulnerabilidades críticas corregidas dentro del plazo SLA establecido.
- Métrica débil: Número de empleados que completaron el curso de concienciación.
- Métrica eficaz: Tasa de reporte de correos sospechosos en simulaciones de phishing por departamento.
Normas complementarias de la familia ISO
Para profundizar en la implementación de controles en entornos específicos, consulta las normas relacionadas con ISO 27001:
- ISO/IEC 27017:2026: Orientación específica para la implementación de controles de seguridad de la información en servicios en la nube, tanto para proveedores como para clientes cloud.
- ISO/IEC 27031:2025: Guía detallada sobre la preparación de las tecnologías de la información y comunicación (TIC) para garantizar la continuidad del negocio y la resiliencia operativa.
- ISO/IEC 27005:2022: Directrices para la gestión de riesgos de seguridad de la información, sirviendo de base para la selección informada de los controles de ISO 27002.
Errores frecuentes al usar ISO 27002
| Error Habitual | Práctica Recomendada |
|---|---|
| Empezar seleccionando los 93 controles directamente. | Partir siempre de la evaluación de riesgos y los requisitos de negocio. |
| Considerar obligatorios los 93 controles del catálogo. | Seleccionar únicamente los controles justificados en el plan de tratamiento. |
| Confundir un control con un documento en PDF. | Reconocer que los controles combinan procesos, personal, tecnología y registros. |
| Asumir que comprar una herramienta equivale a tener el control. | Operar, configurar, supervisar y medir la salvaguarda de forma continua. |
| Utilizar la estructura antigua de 114 controles y 14 dominios. | Actualizar la taxonomía a la versión ISO/IEC 27002:2022 (93 controles, 4 temas). |
| No asignar un propietario (owner) al control. | Designar un responsable directo del diseño, operación y evidencias de cada control. |
Preguntas frecuentes (FAQ)
¿Cuántos controles tiene ISO/IEC 27002:2022?
Tiene exactamente 93 controles organizados en 4 temas: 37 organizacionales, 8 de personas, 14 físicos y 34 tecnológicos.
¿Una empresa se puede certificar en ISO 27002?
No. ISO/IEC 27002 es una guía de buenas prácticas sin requisitos auditables de certificación. La certificación oficial del SGSI se realiza exclusivamente contra ISO/IEC 27001.
¿Es necesario implementar los 93 controles de la norma?
No. La organización debe implementar únicamente aquellos controles que resulten necesarios según su evaluación de riesgos y compromisos legales, justificando cualquier exclusión en la Declaración de Aplicabilidad (SoA). Puedes apoyarte en nuestra checklist ISO 27001 para verificar la cobertura.
¿Qué son los atributos en la edición 2022?
Son etiquetas estandarizadas que permiten clasificar cada control según su tipo (preventivo, detectivo, correctivo), propiedades de seguridad (C, I, A), conceptos de ciberseguridad, capacidades operativas y dominios de seguridad.
Checklist de verificación e implementación de controles
Antes de dar por implementado un control de seguridad en el SGSI, verifica los siguientes puntos:
- [ ] Riesgo o requisito de negocio claramente identificado y documentado.
- [ ] Necesidad del control justificada en el plan de tratamiento de riesgos.
- [ ] Comparación realizada con el Anexo A de ISO 27001 y guía ISO 27002 consultada.
- [ ] Propietario (owner) del control designado y con responsabilidad aceptada.
- [ ] Alcance del control definido (sistemas, departamentos, ubicaciones).
- [ ] Procedimiento operativo o configuración técnica desplegada.
- [ ] Registro de evidencias automáticas o manuales configurado.
- [ ] Métrica y criterio de eficacia establecidos para la revisión periódica.
Plantilla práctica de ficha de control
ID Interno: CTRL-IAM-001
Control ISO 27002: A.5.15 / A.8.5 (Control de acceso y autenticación)
Riesgo asociado: Acceso no autorizado a datos confidenciales por robo de credenciales.
Propietario (Owner): Responsable de IAM / CISO
Atributos: Preventivo | Confidencialidad, Integridad | Proteger | IAM
Evidencia de operación: Logs de autenticación con MFA, reportes trimestrales de recertificación de accesos y tickets de revocación.
Métrica de eficacia: 100 % de usuarios privilegiados con MFA activo; 0 accesos no autorizados por credenciales comprometidas.
ISO 27002 resulta mucho más útil cuando puedes conectar cada control con riesgos, evidencia, ownership y eficacia. Si quieres practicar esa lógica dentro de gobierno, riesgo y cumplimiento, puedes continuar con Analista GRC: Gobernanza de IT, Riesgo y Cumplimiento.
Cursos recomendados de ISO 27001 y Ciberseguridad

Analista GRC. Gobernanza de IT, Riesgo y Cumplimiento.
Gobernanza de IT, Riesgo y Cumplimiento. Perfil corporativo en alza.
Ver curso GRC
Prepara Todas las Certificaciones ISO 27001, con Práctica.
Prepárate para todas las certificaciones ISO 27001 con práctica real.
Ver curso ISO 27001