¿Se puede aprender hacking ético por cuenta propia? Ruta, posibilidades y límites
Sí: puedes construir por tu cuenta una base sólida de hacking ético, practicar técnicas ofensivas en entornos autorizados y aprender metodología de pentesting. Lo que no puedes asumir es que resolver laboratorios equivale automáticamente a estar listo para una evaluación profesional. Esta guía separa qué puedes aprender de forma autónoma, qué exige autorización, dónde practicar legalmente, cómo reducir la dependencia de tutoriales y qué límites conviene compensar con feedback externo.
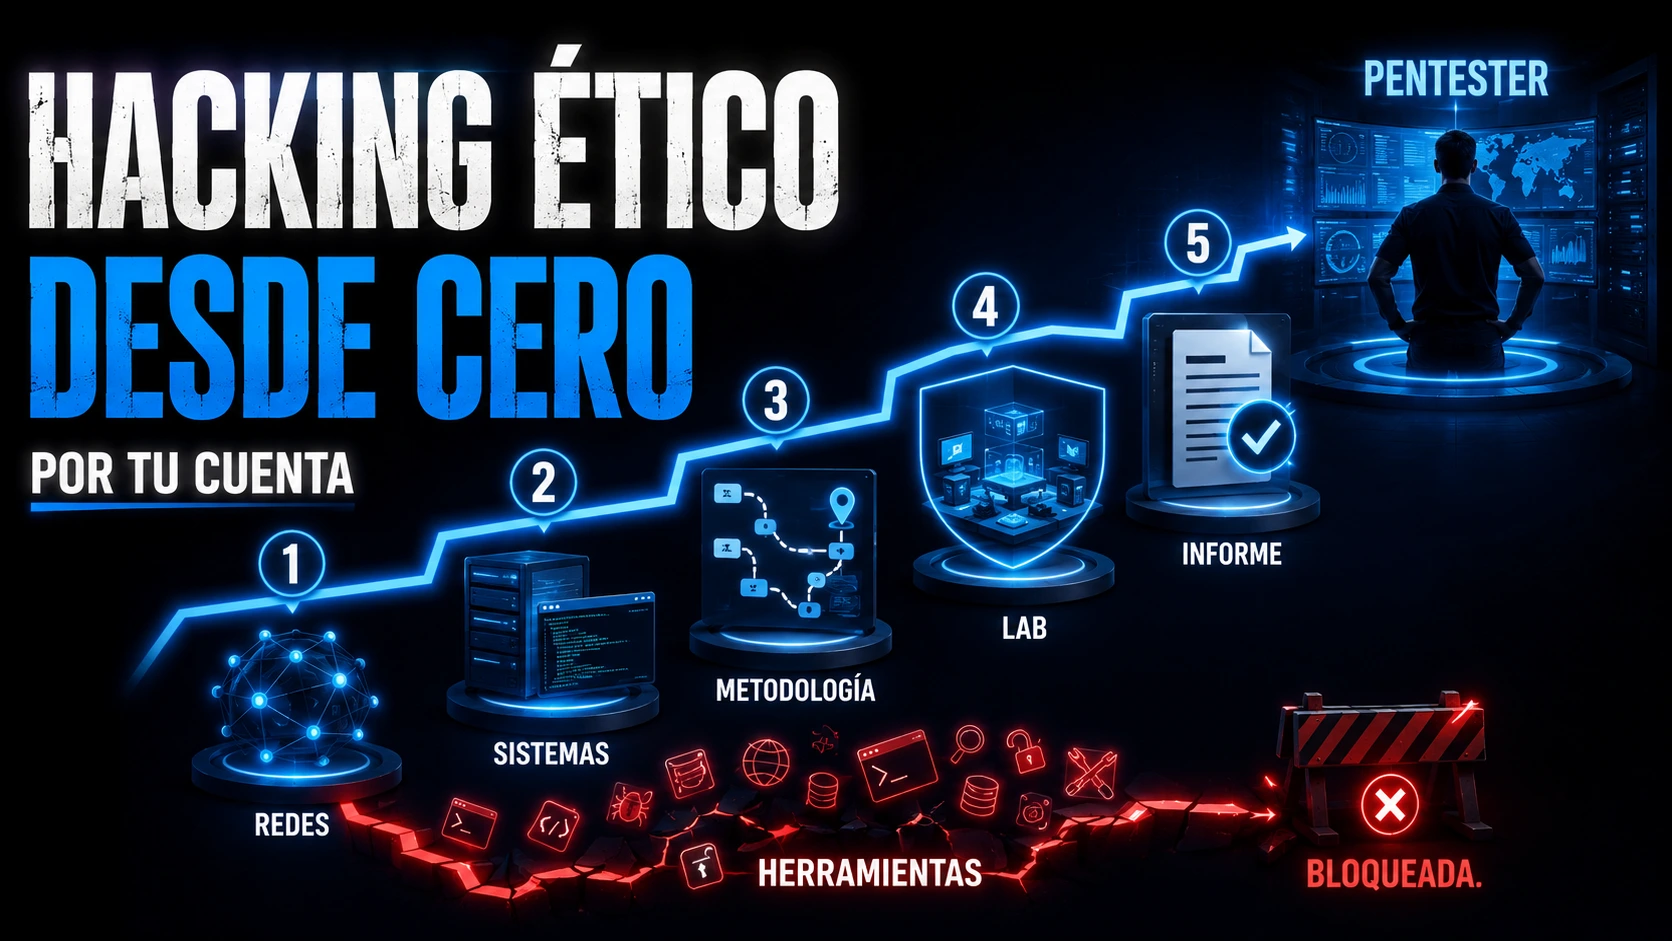
Respuesta rápida: ¿se puede aprender hacking ético por cuenta propia? #
Sí, una parte muy importante puede aprenderse de forma autodidacta. Puedes estudiar redes, sistemas, web, scripting, vulnerabilidades, herramientas, metodología y reporting; también puedes practicar en laboratorios diseñados para ello. Pero conviene separar cuatro preguntas diferentes:
- ¿Puedo aprender la técnica? Sí, con documentación, práctica deliberada y entornos controlados.
- ¿Puedo practicar legalmente? Sí, siempre que el entorno sea propio o exista autorización y alcance claros.
- ¿Puedo aprender metodología profesional? En gran medida sí, pero el feedback externo ayuda a detectar omisiones, sesgos y problemas de reporting.
- ¿Eso demuestra que estoy listo para un puesto? No de forma automática. Empleabilidad, certificaciones, entrevistas y experiencia son señales distintas y dependen del rol y del empleador.
Esta URL responde a la pregunta de cómo organizar el autoaprendizaje ofensivo y cuáles son sus límites. Si buscas una secuencia técnica más amplia, ve al Red Team roadmap. Si tu objetivo es la profesión concreta, consulta cómo ser pentester.
El gran mito: “aprender hacking” no significa empezar por explotar #
El principiante suele ver primero la parte visible: Kali Linux, Nmap, Burp Suite, Metasploit o un exploit. El problema es que una herramienta solo tiene contexto cuando entiendes qué sistema estás observando, qué dato obtuviste y qué hipótesis intenta validar la siguiente acción.
Antes de profundizar en técnicas ofensivas conviene dominar suficientes fundamentos para interpretar lo que ocurre. No existe un prerequisito universal idéntico para todos los perfiles, pero redes, Linux/Windows, web e identidad aparecen una y otra vez en rutas de pentesting. Nuestra guía de qué aprender antes de hacking ético desarrolla precisamente esa base sin convertirla en una lista infinita.
La diferencia práctica es sencilla: ejecutar un comando te dice qué respondió una herramienta; comprender el sistema te permite decidir si la respuesta es relevante, qué limitaciones tiene y cuál sería el siguiente paso autorizado.
ROMPE: una heurística editorial para ordenar el autoaprendizaje #
ROMPE no es un framework oficial de OWASP, NIST, ENISA ni una metodología de certificación. Es una heurística editorial de Achirou para ordenar cinco capas de aprendizaje y evitar que las herramientas sustituyan al criterio.
Heurística ROMPE
- R — Redes y sistemas: comprender servicios, protocolos, arquitectura y superficie de ataque.
- O — Operating Systems & scripting: administrar Linux/Windows y automatizar tareas básicas sin depender de recetas.
- M — Metodología y autorización: trabajar con objetivos, alcance, evidencia y límites explícitos.
- P — Práctica autorizada: entrenar en laboratorios, CTF y plataformas que permiten esas pruebas.
- E — Evidencia: documentar hallazgos, limitaciones, impacto y recomendaciones.
La secuencia es orientativa, no rígida. Puedes volver a una capa anterior cuando un laboratorio revele una carencia. Lo importante es que cada técnica ofensiva termine conectada con una explicación y una evidencia, no solo con una flag.
R: redes y sistemas — entender qué estás midiendo #
En pentesting aparecen constantemente TCP/UDP, DNS, HTTP(S), SSH, SMB, RDP, proxies, NAT, segmentación y controles de acceso. No necesitas memorizar todos los puertos ni todos los RFC antes de empezar, pero sí poder explicar conceptos básicos como:
- qué diferencia hay entre un host, un servicio y una aplicación;
- qué significa que un puerto responda y qué no demuestra por sí solo;
- cómo se resuelve un nombre y cómo una aplicación web mantiene estado;
- qué datos son observación directa y qué parte ya es inferencia.
La meta no es “saber redes antes de tocar seguridad”, sino tener suficiente base para que el reconocimiento deje de ser una sucesión de comandos.
O: sistemas operativos y scripting — autonomía antes que automatización #
Un entorno ofensivo real puede mezclar Linux, Windows, Active Directory, aplicaciones web y servicios cloud. Por eso conviene aprender a moverse por ambos sistemas, interpretar permisos y procesos, leer logs y modificar pequeños scripts.
Scripting no significa “ser desarrollador profesional”. Al principio basta con poder leer, adaptar y escribir automatizaciones pequeñas con Bash, PowerShell o Python cuando resuelven una tarea concreta. Si una herramienta falla, la autonomía aumenta cuando puedes inspeccionar parámetros, documentación y salida en vez de buscar inmediatamente otro comando.
La programación útil depende del objetivo. No conviertas Python en un prerequisito absoluto ni SQL en sinónimo de SQL Injection; son capacidades distintas que se conectan con seguridad cuando el problema lo exige.
M: metodología, autorización y límites del trabajo ofensivo #
Hacking ético, pentesting y Red Team se solapan, pero no son sinónimos. El pentest es una evaluación acordada con alcance, objetivos y entregables; un ejercicio Red Team suele perseguir objetivos adversariales más amplios y puede incluir evaluación de detección y respuesta. Para el autoaprendizaje, la idea clave es más simple: la técnica no sustituye a la autorización.
En España, el artículo 197 bis del Código Penal contempla, entre otras conductas, el acceso a sistemas vulnerando medidas de seguridad y sin estar debidamente autorizado. La legislación varía según jurisdicción y contexto, por lo que esta guía no sustituye asesoramiento jurídico.
En una práctica profesional, el alcance debería dejar claro qué activos pueden probarse, qué técnicas están permitidas o excluidas, cuándo se realiza la prueba, cómo se manejan datos sensibles, quién autoriza y qué condiciones obligan a detenerse. Que un servicio sea visible desde Internet no convierte ese servicio en un laboratorio.
Para pruebas web, el OWASP Web Security Testing Guide ofrece una referencia estructurada de escenarios y recomienda enlaces versionados cuando se citan casos de prueba concretos.
P: dónde practicar legalmente y qué aporta cada entorno #
No necesitas atacar sistemas de terceros para adquirir práctica. A 19 de septiembre de 2026 siguen disponibles varias opciones con objetivos distintos:
Entornos verificados
- PortSwigger Web Security Academy: formación web gratuita con materiales y laboratorios interactivos; la propia Academy la presenta como práctica segura y legal.
- OWASP Juice Shop: aplicación deliberadamente insegura que puedes desplegar para formación, CTF y pruebas de herramientas.
- TryHackMe Jr Penetration Tester: la ruta actual cubre metodología, web, redes, Active Directory y reporting en ejercicios guiados.
- HTB Academy Penetration Tester: Job Role Path que recorre el proceso desde reconocimiento y enumeración hasta documentación y reporting.
Fuentes oficiales: Web Security Academy, OWASP Juice Shop, TryHackMe Jr Penetration Tester y HTB Academy Penetration Tester.
La elección depende de la habilidad que quieras validar. Para práctica tipo reto y transferencia técnica, consulta qué es un CTF y cómo utilizarlo para aprender hacking ético.
CTF vs. pentesting: practicar resolución no equivale a evaluar un sistema #
Un CTF puede entrenar enumeración, explotación, reversing, forense, web o criptografía. Es excelente para practicar bajo reglas conocidas. Pero su objetivo suele estar diseñado para que exista algo que descubrir y, con frecuencia, el éxito queda representado por una flag.
En un pentest no tienes garantizado que exista una vulnerabilidad explotable. También debes registrar qué se evaluó, qué limitaciones tuvo la prueba, qué evidencia respalda un hallazgo, qué riesgo representa y qué recomendación es razonable. “No encontré una explotación” y “el sistema es seguro” tampoco son equivalentes.
Por eso conviene combinar retos con escenarios abiertos, documentación y reporting. El CTF entrena capacidades; el pentest añade alcance, decisión, evidencia y comunicación.
Tres niveles de ayuda para no confundir guía con autonomía #
No existe un número universal de minutos que debas permanecer bloqueado ni una regla oficial sobre cuándo mirar una pista. La siguiente secuencia es otra heurística editorial de Achirou para conservar valor pedagógico sin convertir el atasco en una competición de sufrimiento:
- Documentación: revisa manuales, ayuda de la herramienta, documentación del protocolo y tus propias notas.
- Pista conceptual: busca qué concepto podría faltar sin copiar todavía el procedimiento completo.
- Solución completa + validación posterior: si necesitas el write-up, úsalo para aprender; luego repite el ejercicio o una variante sin depender de la misma solución.
Leer una solución no “arruina” el aprendizaje. Simplemente cambia lo que puedes afirmar: completaste el ejercicio con asistencia. La autonomía se comprueba después, cuando transfieres el concepto a otra situación.
E: evidencia profesional — documentar lo que sabes hacer #
Un buen proyecto ofensivo no termina al obtener acceso. La documentación obliga a reconstruir la secuencia de decisiones, separar observaciones de hipótesis y explicar por qué el hallazgo importa.
La estructura exacta del informe depende del cliente y del engagement, pero suele ser útil practicar al menos:
- contexto y alcance: qué se evaluó y bajo qué limitaciones;
- evidencia reproducible: pasos suficientes para validar el hallazgo sin exponer datos innecesarios;
- impacto: qué condición real habilita el problema y qué consecuencias son plausibles;
- remediación: acciones concretas y verificables;
- limitaciones: qué no se pudo comprobar y por qué.
El módulo de Documentation & Reporting de HTB Academy incluye práctica específica de informes dentro de un escenario de pentest interno. Para convertir tus propios trabajos en evidencia pública, revisa cómo construir un portfolio de ciberseguridad.
Los límites reales del autodidacta: no son falta de talento #
El autoaprendizaje puede desarrollar una gran profundidad técnica. Sus limitaciones habituales aparecen en áreas donde es difícil producir tu propio contraste:
- feedback: puedes repetir una mala práctica sin saber que existe una alternativa mejor;
- cobertura: es fácil sobreentrenar lo que resulta entretenido y omitir pre-engagement, evidencias o remediación;
- realismo: los laboratorios controlan variables que en organizaciones reales son ambiguas o incompletas;
- colaboración: clientes, desarrolladores, Blue Team, legal y responsables de negocio introducen restricciones que un laboratorio no reproduce por completo;
- evaluación externa: tú mismo eres un mal instrumento para medir tus propios puntos ciegos.
Esto no significa que “solo” no se pueda aprender. Significa que el sistema autodidacta mejora cuando incorpora fuentes externas de calibración: revisiones de informes, retos sin guía, laboratorios desconocidos, comunidades técnicas, entrevistas simuladas o evaluaciones prácticas.
Como referencia de competencias —no como checklist de contratación—, el NICE Framework Components 2.2.0 describe Work Roles, Competency Areas y Task/Knowledge/Skill statements. En Europa, el ECSF mantiene 12 perfiles profesionales típicos. Ninguno de los dos convierte una colección de laboratorios en una garantía de empleo.
Señales de autonomía: útiles para autoevaluarte, no para declarar “nivel junior” #
El título “junior” depende del puesto, del entorno y del empleador. En vez de usar un checklist como umbral de contratación, úsalo como una prueba de transferencia. Algunas señales útiles son:
- puedes explicar la diferencia entre autenticación, autorización y sesión con un ejemplo;
- ante un objetivo autorizado y desconocido, formulas hipótesis antes de elegir herramientas;
- puedes distinguir una observación de una vulnerabilidad confirmada;
- sabes cuándo detener una prueba porque el alcance no permite continuar;
- puedes reproducir y documentar un hallazgo sin depender del write-up que te lo enseñó;
- propones una remediación que ataca la causa, no solo el payload;
- puedes explicar qué parte de tu conclusión es segura y qué parte necesita más evidencia.
Si varias de estas tareas todavía requieren guía, eso no invalida tu progreso; simplemente indica qué conviene practicar después.
Ruta autodidacta sugerida en 10 fases, sin calendario obligatorio #
La siguiente secuencia es una ruta pedagógica sugerida, no un estándar ni una promesa temporal. Puedes solapar fases o retroceder cuando detectes una carencia:
10 fases orientativas
- 1. Redes: direccionamiento, DNS, TCP/UDP, HTTP(S) y servicios comunes.
- 2. Linux y Windows: usuarios, permisos, procesos, servicios, archivos y logs.
- 3. Scripting: Bash/PowerShell/Python para automatizaciones pequeñas y lectura de herramientas.
- 4. Web: peticiones, cookies, sesiones, APIs, autenticación y autorización.
- 5. Reconocimiento y enumeración con interpretación, no por checklist ciego.
- 6. Vulnerabilidades web en laboratorios como PortSwigger y Juice Shop.
- 7. Windows/Active Directory si tu objetivo incluye redes corporativas.
- 8. Retos o máquinas nuevas con reducción progresiva de pistas.
- 9. Reporting y portfolio: documentar hallazgos, limitaciones y remediación.
- 10. Evaluación externa opcional: revisión de proyectos, entrevista técnica o certificación práctica según tu objetivo.
Para desarrollar cada bloque con más profundidad, usa el roadmap de Red Team. Para decidir qué utilidades merece la pena aprender y qué problema resuelve cada una, consulta herramientas de hacking ético y pentesting.
Si quieres complementar el autoaprendizaje con una secuencia guiada y práctica, esta es la formación principal asociada a este artículo.
Errores frecuentes: cuando el autoaprendizaje se convierte en colección #
- Instalar Kali y saltar directamente a herramientas: la distribución no sustituye redes, sistemas ni metodología.
- Coleccionar comandos: memorizar sintaxis sin saber qué pregunta resuelve la herramienta.
- Confundir “lo vi” con “lo sé hacer”: repetir después sin guía o resolver una variante aporta mejor evidencia.
- Resolver solo CTF: complementa flags con alcance, notas, reporting y remediación.
- Aprender demasiadas herramientas equivalentes: domina primero una por función y entiende sus límites.
- Ignorar la defensa: comprender logs, detecciones y controles mejora la calidad de tus hipótesis ofensivas.
- Practicar sobre terceros sin permiso: la curiosidad técnica no modifica el requisito de autorización.
Si tu problema es más general —saltos de ruta, práctica insuficiente, badges sin evidencia o dependencia de tutoriales— revisa errores al aprender ciberseguridad desde cero.
Conclusión: la mejor señal es transferir el método a un sistema nuevo y autorizado #
Una señal fuerte de progreso es enfrentarte a un sistema o aplicación autorizada que no conoces, construir una estrategia de enumeración, registrar hipótesis, descartar caminos y justificar por qué eliges la siguiente prueba. Pero incluso eso no es una “prueba definitiva” de preparación laboral.
La preparación profesional combina varias capas: fundamentos, autonomía técnica, respeto por el alcance, calidad de la evidencia, reporting, comunicación y capacidad de transferir lo aprendido a problemas distintos. El autoaprendizaje puede construir gran parte de esas capacidades; el feedback externo ayuda a calibrarlas.
Respuesta final: sí, puedes aprender hacking ético por cuenta propia. Hazlo sobre entornos permitidos, convierte cada laboratorio en comprensión y evidencia, y usa estructura externa cuando reduzca puntos ciegos en vez de tratarla como sustituto de la práctica.
Fuentes primarias verificadas · 19 septiembre 2026
- BOE: Código Penal, art. 197 bis, para el alcance jurídico citado en España.
- OWASP: Web Security Testing Guide y Juice Shop.
- PortSwigger: Web Security Academy.
- TryHackMe / HTB Academy: rutas actuales de Jr Penetration Tester y Penetration Tester.
- NIST NICE: Framework Components 2.2.0 como versión vigente consultada.
- ENISA ECSF: 12 perfiles profesionales típicos como referencia europea de competencias.